

一人團隊也能輕鬆上手
傳統 VPN 會預設信任網路內部的任何人。 Proton 開箱即用,開箱即提供零信任(Zero Trust)與身份感知存取控制功能。單一 IT 管理員即可在單一控制面板中處理所有事項。

適用於 ZTNA 的 Proton VPN 功能
隨時驗證每一個連線
透過集中式儀表板管理使用者身分、權限和入職流程——因此存取權限始終取決於使用者是誰,而非其連線來源。

授予存取權限前進行驗證
SSO 和 SCIM 可連線至您的身分提供者,且強制雙重驗證套用至您組織中的每位使用者。

預設套用最低權限原則
透過專屬 IP 和伺服器劃分存取權限,讓每個團隊或使用者僅能存取所需的資源。

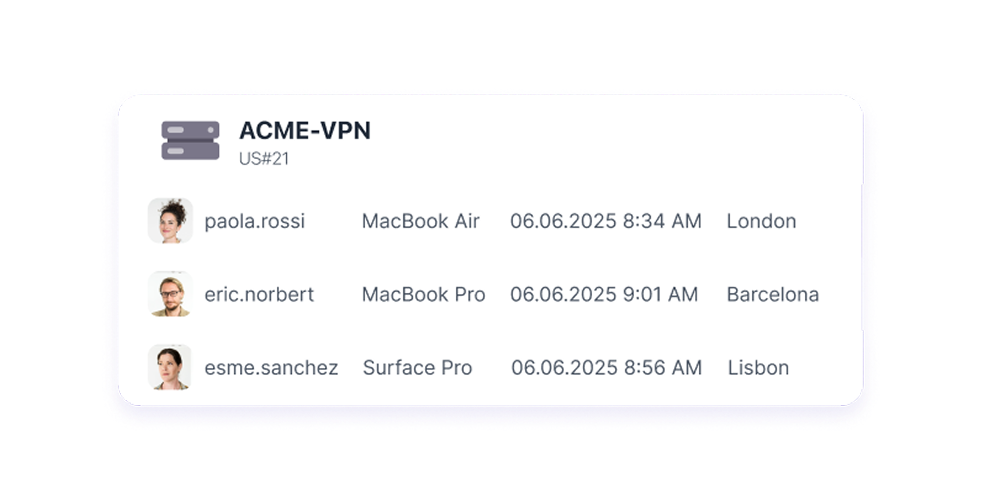
掌握每個連線,而不僅僅是有風險的連線
即時閘道監控可顯示誰已連線、連線來源、使用何種裝置,以及連線至哪些資源。
限制遭入侵帳號的影響範圍
緊急終止開關與 DNS 外洩防護能自動控制風險——無需手動干預。

保護每部裝置,無論是否受管理
MDM 支援與跨平台應用程式可讓每個端點達到相同的安全標準。

建立在可驗證的安全基礎之上
強加密機制、Secure Core 以及獨立安全審計,意味著零信任原則乃原生整合——而非後期拼湊。

簡單 4 步驟實現零信任
步驟 1
定義存取政策
根據身分、裝置和網路條件設定規則。
步驟 2
驗證使用者與裝置
確保每位使用者與每部裝置皆符合您的安全要求。
步驟 3
建立安全連線
僅授予已授權資源的存取權限。
步驟 4
監控與調整
即時追蹤工作階段、偵測異常情況並更新政策。
專為尋求簡捷高效零信任網路存取(ZTNA)方案的企業打造的 VPN
為何企業和隱私專家信任 Proton VPN

KnowledgeBridge International
營運長兼工程副總裁
「Proton 的產品套件大幅提升了我們的營運效率,尤其是其加密電子郵件和 VPN 服務,確保了我们工作上必要的安全和私密通訊。」

Avocats sans frontières
行政暨 IT 經理
「有了 Proton,我們得以集中管理我們的數位工具,這幫助我們降低了 70% 的成本。」

Bitweaver Media
創辦人兼執行長
「我當時在考慮 AWS、Google,然後我們有了 Proton。我想,這就是我所需要的一切。它很簡單,我可以擴展,而且價格不貴。就我的需求而言,Proton 完全符合所有條件。」

