

简单易用,单人团队也能轻松应对
传统 VPN 会隐式信任网络内的任何人。 Proton 提供开箱即用的零信任和身份识别访问控制。单名 IT 管理员即可通过一个控制面板掌控一切。

适用于 ZTNA 的 Proton VPN 功能
每次都验证每个连接
通过集中式仪表板管理用户身份、权限和入职流程 — 确保访问始终基于用户的身份,而非其连接的位置。

在授予访问权限前进行验证
SSO 和 SCIM 连接到您的身份提供商,且 2FA(双重验证)强制应用于您组织中的每个用户。

默认应用最小权限
通过专属 IP 和服务器隔离访问,使每个团队或用户只能访问所需内容。

查看每个连接,而不仅仅是有风险的连接
实时网关监控会显示谁在连接、从何处连接、使用何种设备以及连接到哪些资源。
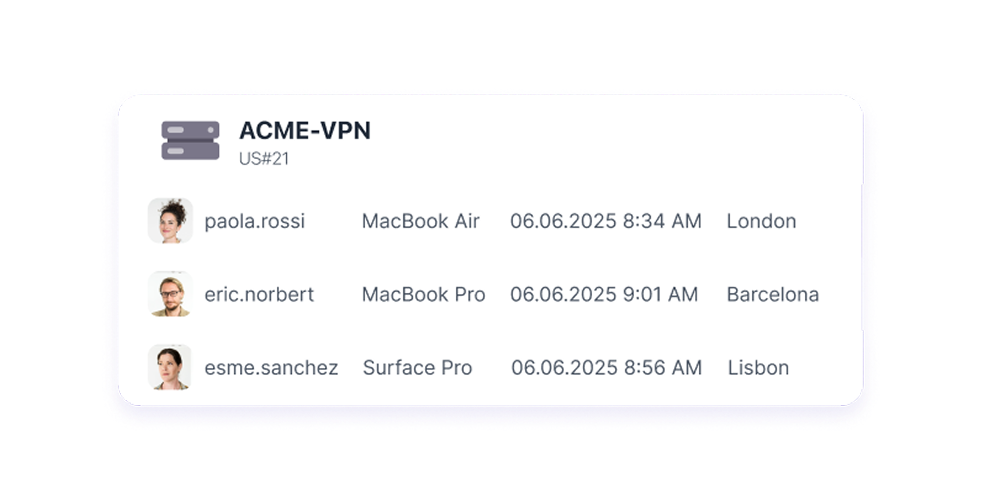
限制已泄露帐户的影响范围
终止开关和 DNS 泄露保护可自动遏制风险 — 无需手动干预。

保护每台设备,无论是否受管
MDM 支持和跨平台应用使每个端点都能达到相同的安全标准。

建立在可验证的安全基石之上
强加密、Secure Core 和独立审计意味着零信任原则是内置的,而非事后附加。

4 个简单步骤实现零信任
第 1 步
定义访问策略
根据身份、设备和网络条件设置规则。
第 2 步
验证用户和设备
确保每个用户和设备都符合您的安全要求。
第 3 步
建立安全连接
仅授予对已授权资源的访问权限。
第 4 步
监控并调整
实时跟踪会话、检测异常并更新策略。
专为寻求简明 ZTNA 方案的企业打造的 VPN
为什么企业和隐私专家信赖 Proton VPN

KnowledgeBridge International
首席运营官兼工程副总裁
“Proton 的系列产品显著提高了我们的运营效率,特别是其加密电子邮件和 VPN 服务,确保了我们工作所必需的安全与私密通信。”

无国界律师组织
行政与 IT 经理
“借助 Proton,我们得以集中管理数字化工具,从而帮助我们降低了 70% 的成本。”

Bitweaver Media
创始人兼首席执行官
“我当时考察了 AWS、Google,然后我们遇到了 Proton。我当时觉得,这里有我需要的一切。这很简单,易于扩展,而且价格非常亲民。对于我的需求,Proton 完全符合各项标准。”

