ما هو التشفير ما بعد الكمومي؟
لا توجد الحواسيب الكمومية بعد بالنطاق المطلوب لكسر التشفير المستخدم اليوم، ولكن الخصوم يجمعون بالفعل بياناتك المشفرة الآن لفك تشفيرها لاحقًا.
التشفير ما بعد الكمومي هو طريقة إغلاق تلك النافذة قبل أن تعرّضك للخطر.
تهديد «الحصاد الآن، وفك التشفير لاحقًا»
على الرغم من أن الحواسيب الكمومية القادرة على كسر تشفير المفتاح العام مثل RSA وتشفير المنحنى الإهليلجي لم تظهر بعد، إلا أنه لا يزال بإمكانها إحداث تأثير حقيقي على المشكلات الأمنية الحالية عند توفرها. ينفذ المهاجمون الأكثر تطورًا اليوم استراتيجية تسمى "الحصاد الآن، وفك التشفير لاحقًا"، حيث يعترضون اتصالاتك المشفرة ويحفظونها في الأرشيف الآن، ثم ينتظرون حواسيب كمومية قوية بما يكفي لكسرها.
أي بيانات حساسة تُرسل اليوم، مثل السجلات الطبية، أو الاتصالات القانونية، أو المراسلات الخاصة، قد تكون عرضة للخطر لاحقًا. لهذا السبب، يجب أن يحدث الانتقال إلى الخوارزميات المقاومة للكم قبل وقت طويل من تبلور التهديد، لأن استبدال التشفير عبر الإنترنت بأكمله يستغرق سنوات.
كيفية عمل الحواسيب الكمومية
فيما يلي الفرق بين الحواسيب التقليدية والكمومية:
يعمل الحاسوب التقليدي بالبتات
يكون كل بت إما 0 أو 1، ويجب على الحاسوب التقليدي تجربة مفاتيح التشفير واحدًا تلو الآخر. العملية متسلسلة، مثل تجربة كل مفتاح في ميدالية مفاتيح.
يعمل الحاسوب الكمومي بالكيوبتات
يمكن للكيوبت (البت الكمومي) أن يكون 0 و1 في الوقت نفسه (التراكب)، مما يتيح للخوارزميات الكمومية استكشاف العديد من الاحتمالات دفعة واحدة. الأمر يشبه تجربة جميع المفاتيح في الميدالية في الوقت نفسه.
يعتمد معظم تشفير المفاتيح العامة اليوم على مسائل رياضية سهلة في اتجاه واحد وصعبة في الاتجاه المعاكس، مثل ضرب عددين أوليين كبيرين معًا (سهل) مقابل تحليل النتيجة مرة أخرى إلى أعداد أولية (صعب).
تهاجم خوارزمية شور(نافذة جديدة)، المصممة للحواسيب الكمومية، هذه الصعوبة تحديدًا. ومن شأنها أن تقوض نظام RSA وتشفير المنحنى الإهليلجي (بما في ذلك Curve25519)، واللذين يمثلان العمود الفقري لـ البريد الإلكتروني المشفر، وTLS، وشبكات VPN(نافذة جديدة) اليوم.
حالة الحوسبة الكمومية
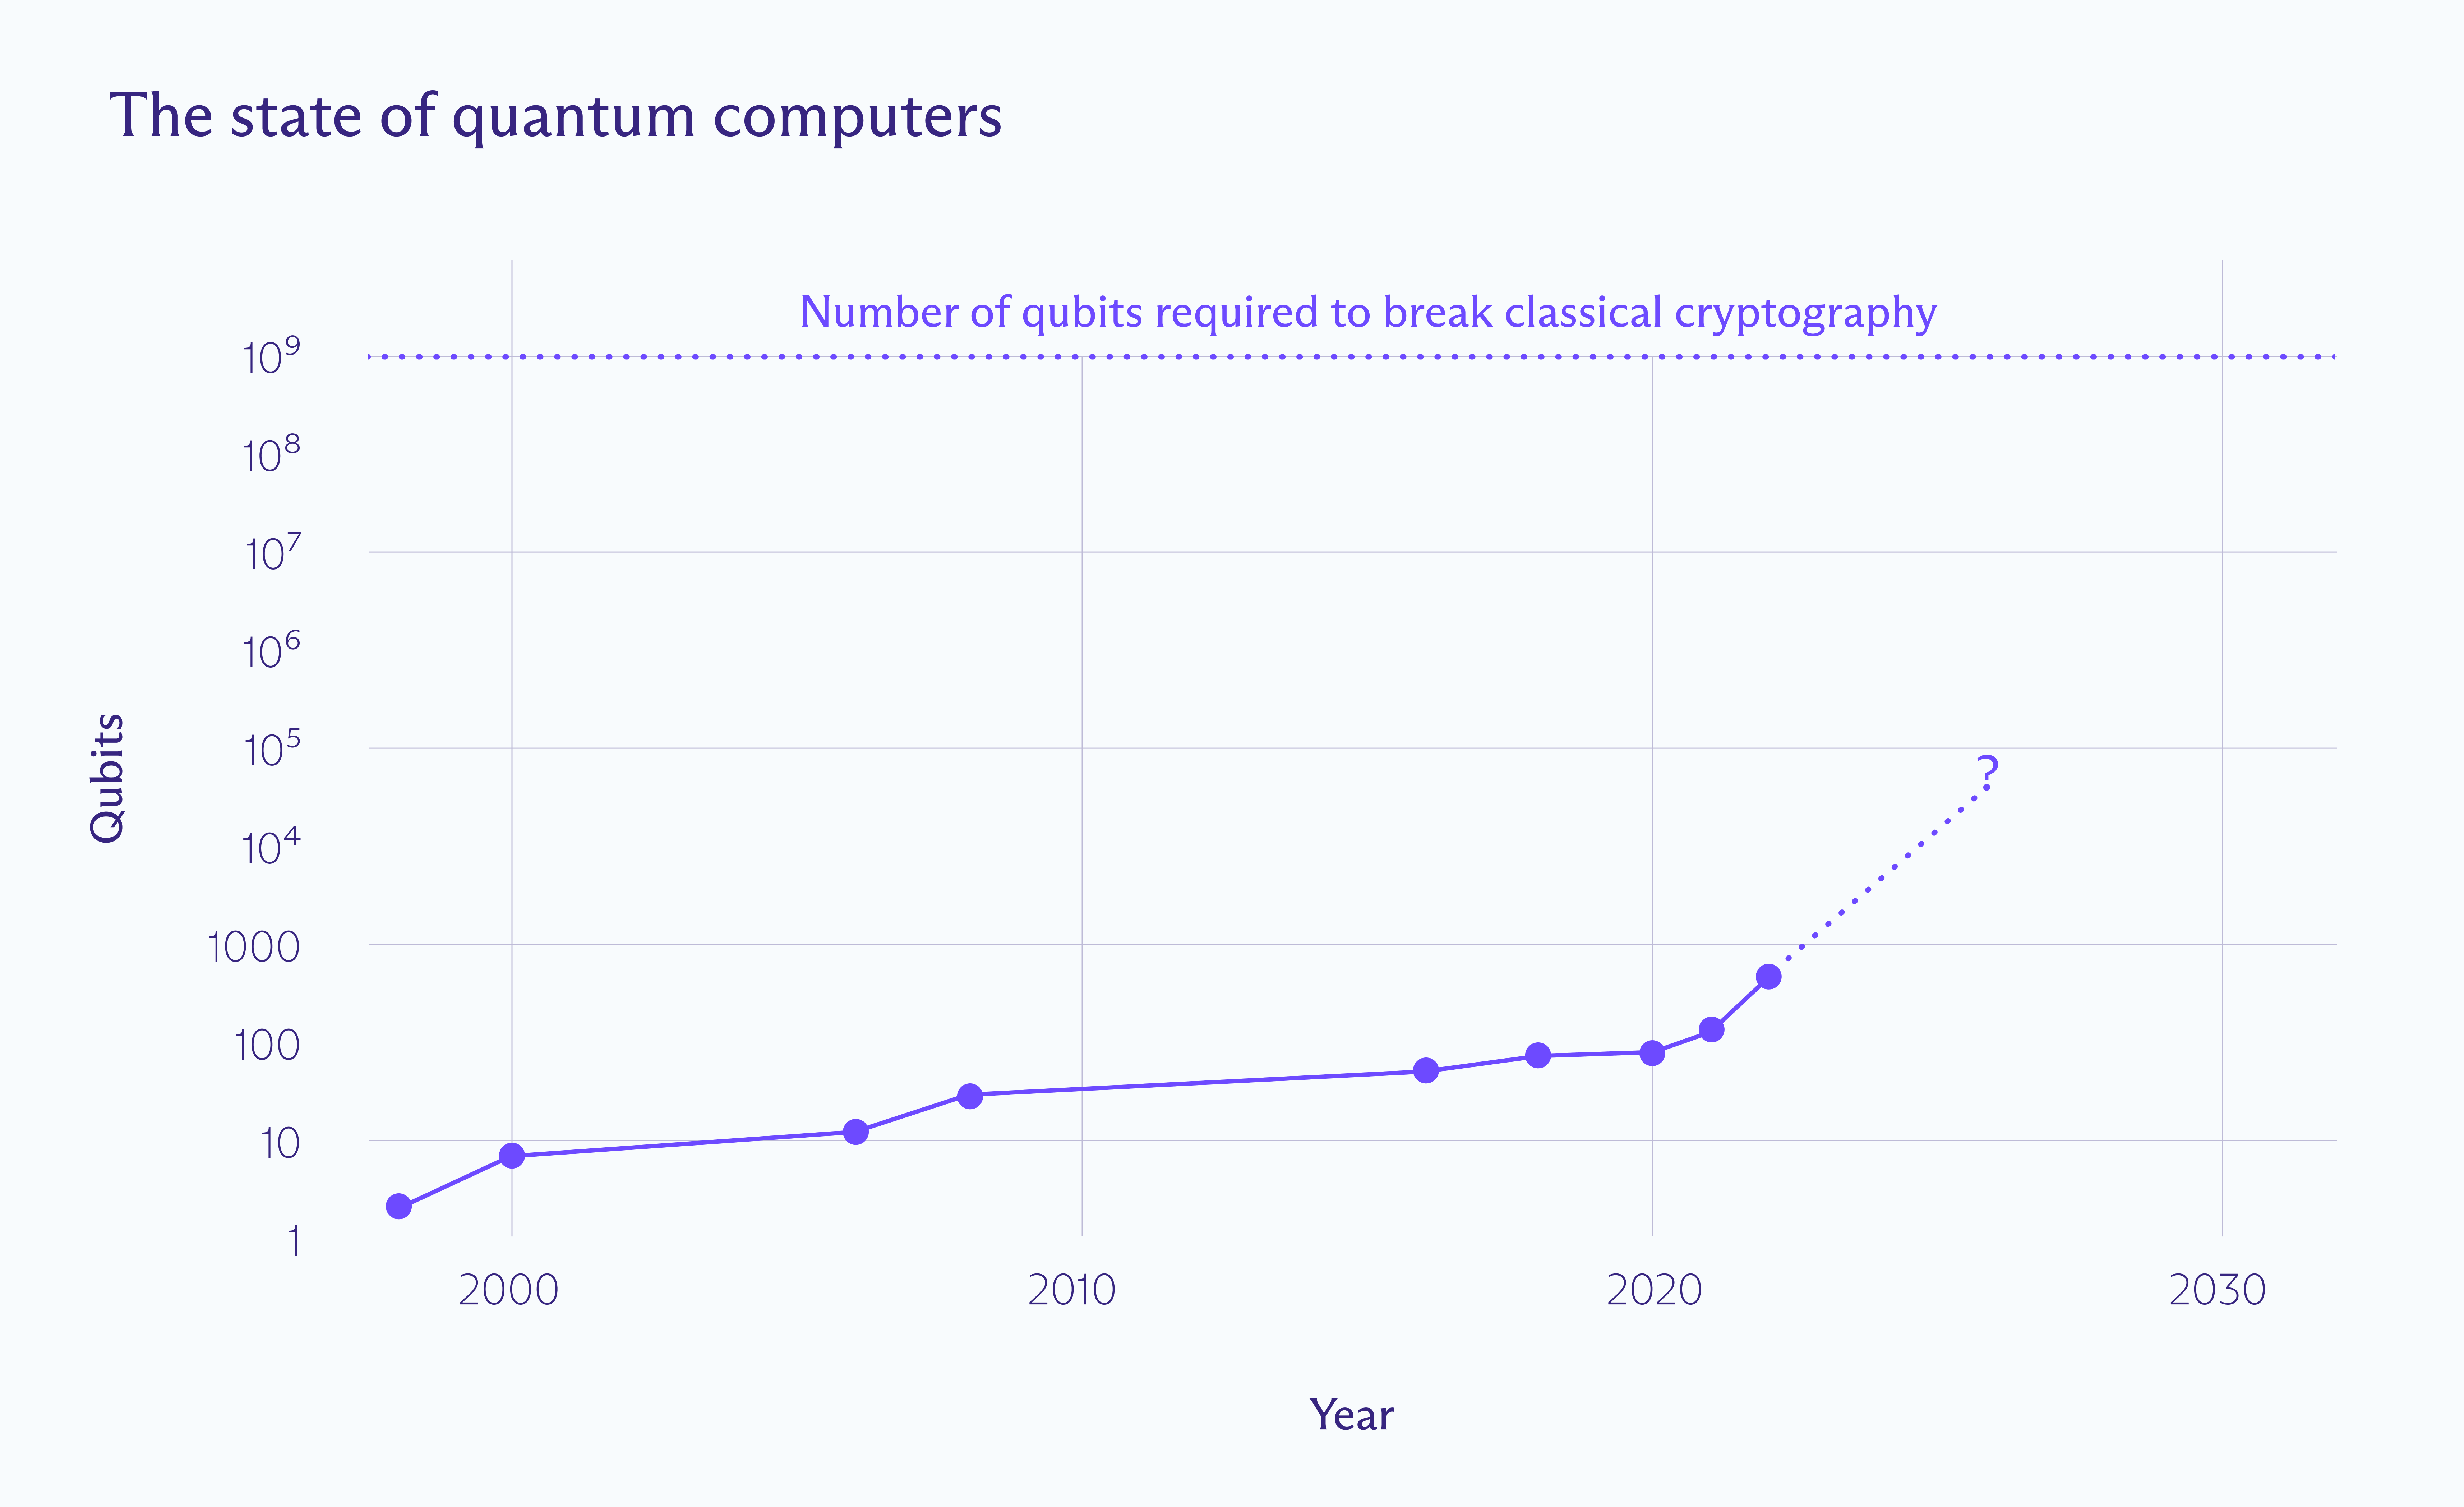
الخبر السار: لا يوجد حاسوب كمومي اليوم يقترب من تهديد التشفير في العالم الحقيقي. الفجوة بين الأجهزة الحالية وما قد تبرز الحاجة إليه هائلة.
4,099
الكيوبتات المنطقية (المثالية) المقدرة لكسر تشفير RSA-2048
1,500 – 2,000
الكيوبتات المنطقية (المثالية) المقدرة لكسر تشفير المنحنى الإهليلجي
أكثر من 50 مليون
الكيوبتات الفيزيائية المطلوبة مع تصحيح الأخطاء الواقعي للقيام بالأمر نفسه
لا يوجد
الأجهزة القادرة اليوم على كسر التشفير في العالم الحقيقي
يعد التوسع إلى ملايين الكيوبتات الفيزيائية المطلوبة تحديًا هندسيًا هائلاً لم تحله أي مؤسسة بعد. ومع ذلك، يعتقد معظم الخبراء أن وجود حاسوب كمومي ذي صلة بالتشفير هو مسألة متى، وليس إذا. تتراوح تقديرات الجدول الزمني من عقد من الزمن إلى عدة عقود. هذا عدم اليقين هو السبب الدقيق وراء وجوب البدء في الانتقال إلى التشفير ما بعد الكمومي الآن.
ما هو التشفير ما بعد الكمومي؟
التشفير ما بعد الكمومي (PQC) هو جيل جديد من خوارزميات التشفير المصممة لتكون آمنة ضد كل من الحواسيب الكلاسيكية والكمومية. على عكس توزيع المفاتيح الكمومية (الذي يتطلب أجهزة خاصة)، تعمل خوارزميات PQC على حواسيب عادية ويمكن نشرها في شكل تحديثات برامج — مما يعني أنه يمكنها استبدال الخوارزميات المعرضة للخطر اليوم دون الحاجة إلى بنية تحتية جديدة.
في عام 2024، وضع المعهد الوطني الأمريكي للمعايير والتقنية (NIST) اللمسات الأخيرة على أولى معايير التشفير ما بعد الكمومي PQC. تعتمد الخوارزميات المرشحة الرائدة على مسائل الشبيكة — وهي فئة مختلفة من الرياضيات لا يمكن لخوارزمية شور تسريعها. وعلى عكس تحليل الأعداد الصحيحة الكبيرة، لا يُعرف عن صعوبة مسائل الشبيكة أنها تُطوى تحت وطأة الهجوم الكمومي.
لماذا لا يُكتفى باستبدال الخوارزميات الكلاسيكية؟
لا يزال التشفير ما بعد الكمومي الموحد والمنشور على نطاق واسع جديدًا، ولم يحظَ بعقود من التدقيق العام التي حظي بها تشفير RSA وتشفير المنحنى الإهليلجي. النهج الأكثر أمانًا هو التشفير الهجين: وضع خوارزمية ما بعد الكم فوق خوارزمية كلاسيكية. بياناتك محمية ما لم يكسر المهاجم الاثنين معًا في آن واحد، وهو أمر يتطلب طفرة كمومية وأخرى كلاسيكية.
كيف اتخذت Proton إجراءات بالفعل
أُطلقت الحماية ما بعد الكمومية في Proton Mail في مايو 2026، وهي متاحة في جميع الخطط. بمجرد التفعيل، ينشئ Proton Mail مفاتيح جاهزة لما بعد الكم للرسائل الإلكترونية المشفرة الجديدة، مما يحمي رسائلك من تهديدات اليوم وحواسيب الغد الكمومية.
ريادة توحيد معايير التشفير ما بعد الكمومي PQC
بالتعاون مع خبراء التشفير من المكتب الاتحادي الألماني لأمن المعلومات (BSI)، شاركت Proton في تأليف أول ملحق ما بعد كمومي لـ OpenPGP(نافذة جديدة) — المعيار المفتوح المستخدم للبريد الإلكتروني المشفر في جميع أنحاء العالم. يضمن ذلك عمل الحماية ما بعد الكمومية بين Proton ومقدمي الخدمات الآخرين، وليس فقط داخل منظومة Proton الخاصة.
أفضل الخوارزميات في فئتها
باستخدام مزيج من الخوارزميات الكلاسيكية وخوارزميات ما بعد الكم (التشفير الهجين)، يقدم هذا المعيار الجديد أعلى مستويات الأمان. ستكون بياناتك آمنة ما لم يكسر المهاجم التشفير الكلاسيكي والكمومي معًا. يستخدم المكون ما بعد الكمومي خوارزميات قائمة على الشبيكة، حيث توفر أمانًا وأداءً جيدين.
- CRYSTALS-Kyber + X25519 للتشفير
- CRYSTALS-Dilithium + Ed25519 للتوقيعات الرقمية
مفاتيح متناظرة مستمرة
يجري العمل أيضًا على تطوير معيار جديد(نافذة جديدة) لإعادة تشفير رسائل البريد الإلكتروني بمفاتيح أكثر أمانًا وإيقاف المفاتيح القديمة دون فقدان إمكانية الوصول. يضمن ذلك أن رسائل البريد الإلكتروني المستلمة في الماضي آمنة من الحواسيب الكمومية.
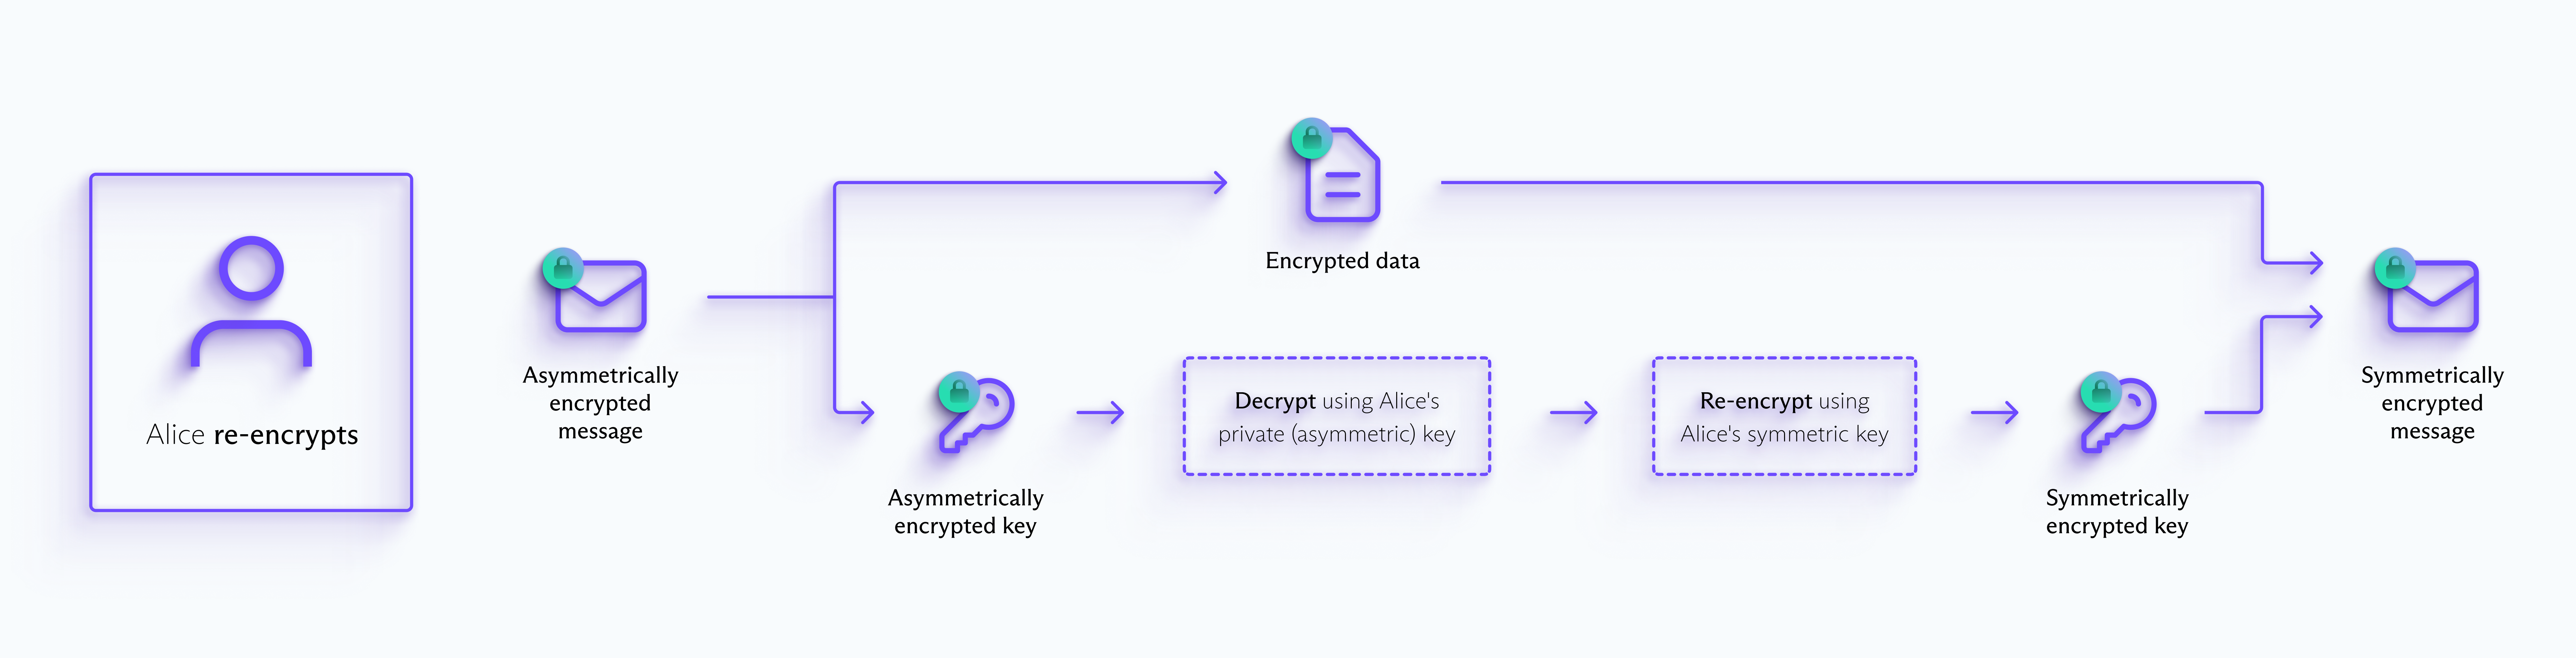
تعيد أليس تشفير الرسائل التي تلقتها في الماضي لضمان سلامتها من الحواسيب الكمومية.

تحكّم في بياناتك
تأسست Proton لحماية بياناتك منذ البداية — ومما هو قادم في المستقبل. بفضل التشفير من طرف إلى طرف، والحماية ما بعد الكمومية، والتطبيقات مفتوحة المصدر، وعمليات التدقيق المستقلة، تظل معلوماتك ملكًا لك.