تشفير > أنواع التشفير > غير المتماثل مقابل المتماثل
التشفير غير المتماثل مقابل التشفير المتماثل
يعتمد كل اتصال مشفر يجري إنشاؤه — مثل تصفح موقع إلكتروني، أو إرسال بريد إلكتروني، أو استخدام VPN — على التشفير غير المتماثل، أو التشفير المتماثل، أو كليهما. يوضح فهم الفرق سبب استخدام التشفير الحديث لكلا النوعين.
ما هو التشفير المتماثل؟
يستخدم التشفير المتماثل مفتاحًا واحدًا لقفل (تشفير) البيانات وإلغاء قفلها (فك تشفيرها). يجب أن يحتفظ كل من المُرسِل والمستلم بالمفتاح السري نفسه — ويمكن لأي شخص يحصل عليه قراءة كل ما يحميه.
تخيل خزنة مادية برمز أمان واحد. يمكن لأي شخص يعرف رمز الأمان فتحها. إنه سريع وبسيط، ولكن تجب مشاركة رمز الأمان هذا بشكل آمن قبل التمكن من استخدامه معًا.
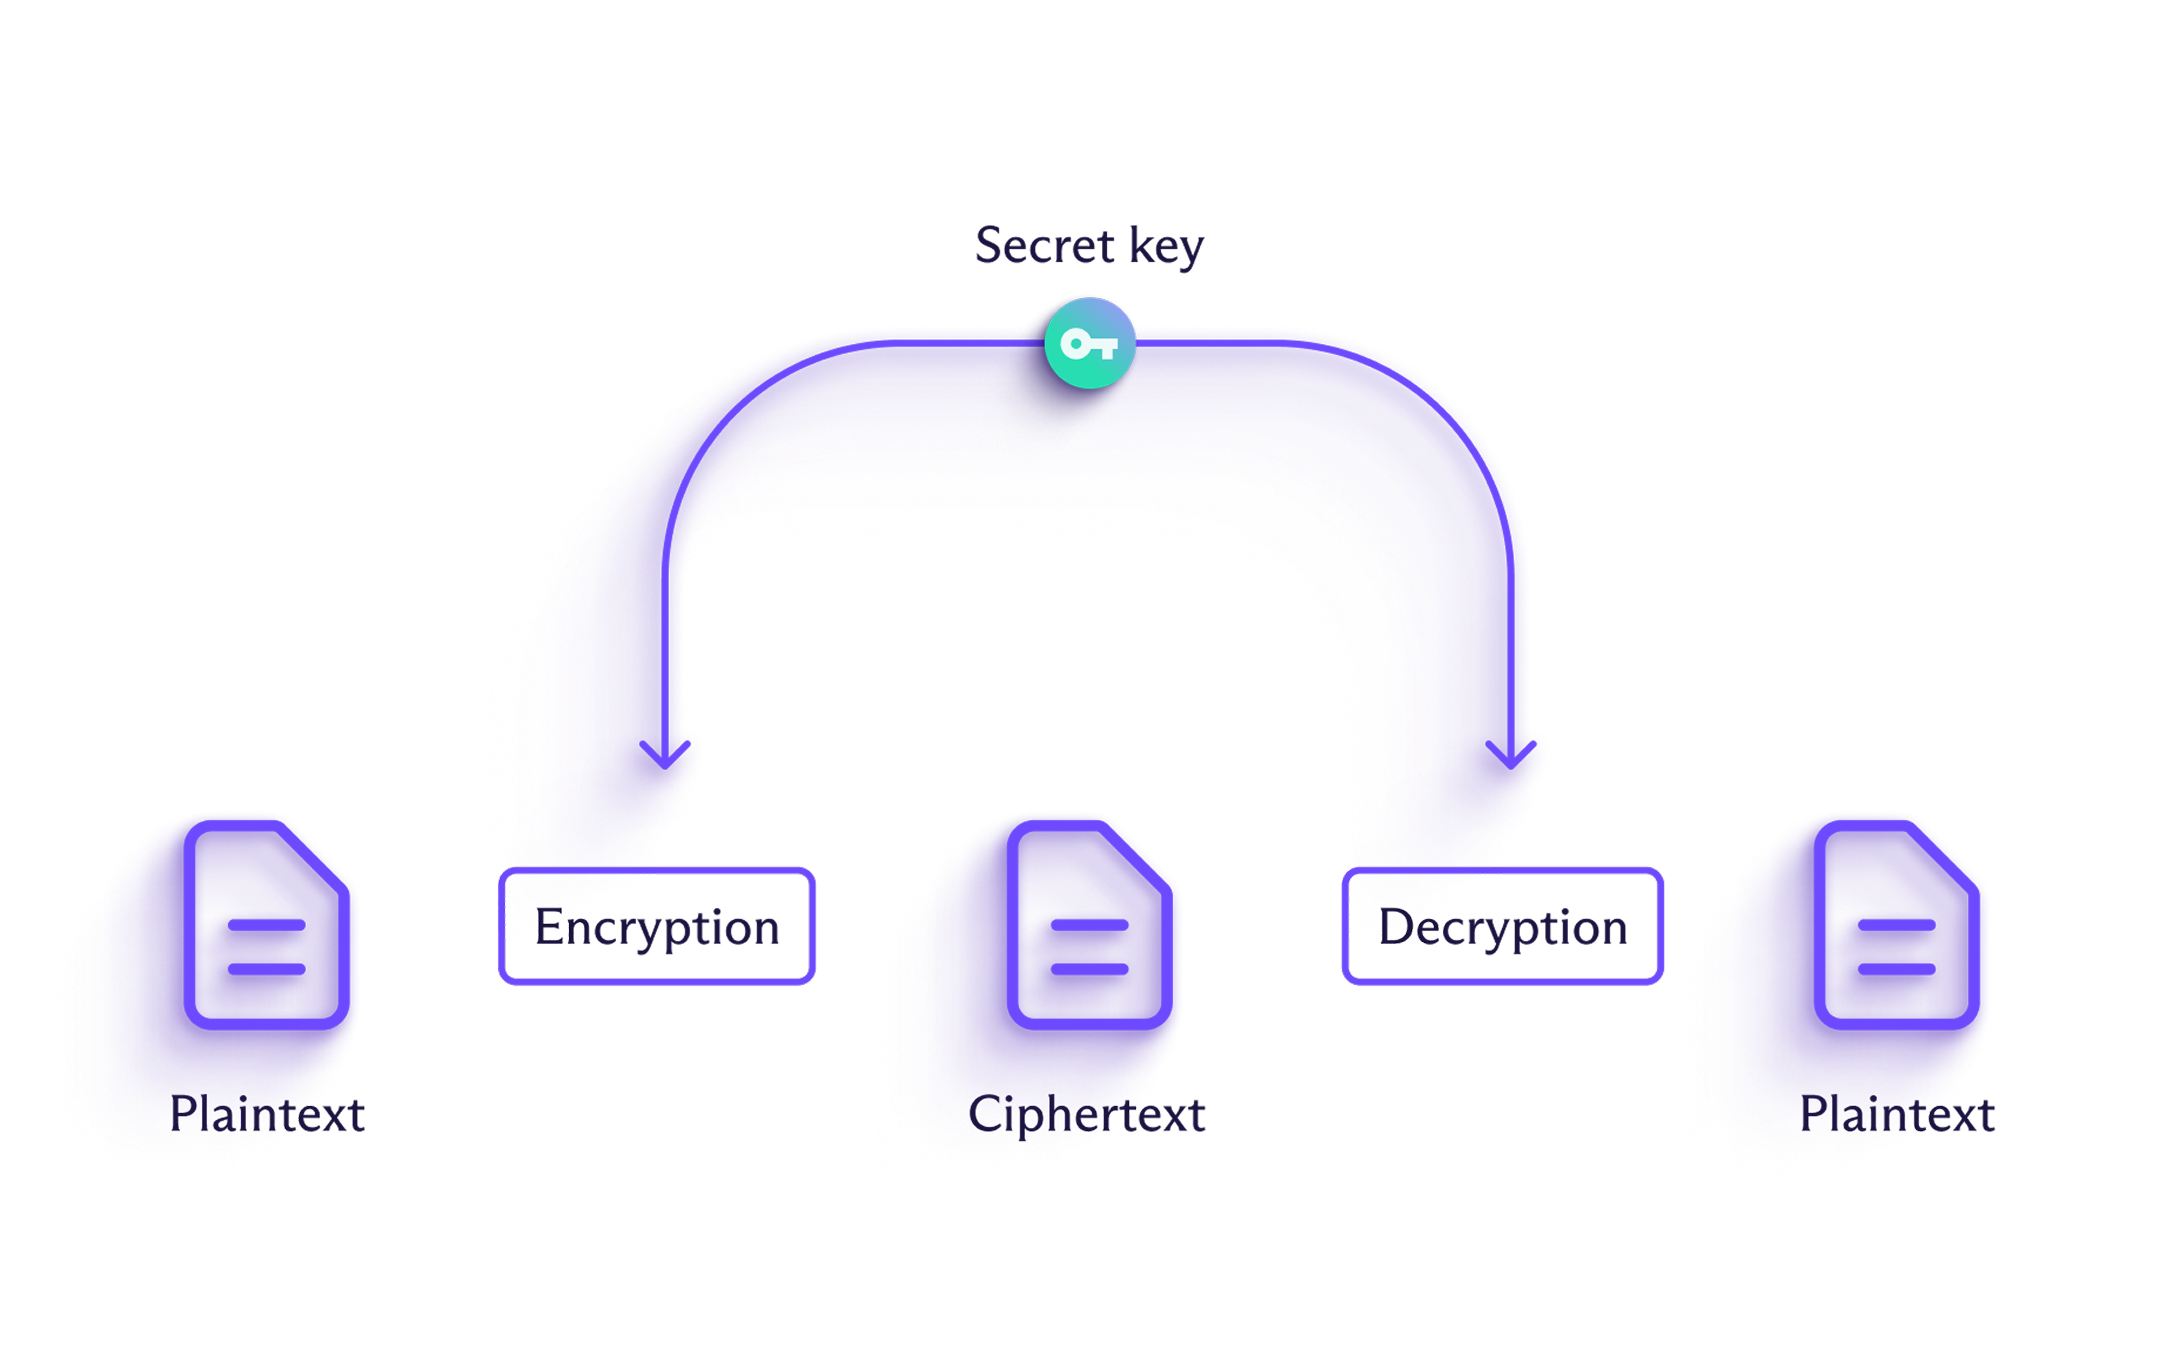
نظرًا لأن التشفير المتماثل سريع من الناحية الحسابية، فإنه يتفوق في حماية كميات كبيرة من البيانات — مثل تشفير الملفات الموجودة على القرص الصلب، أو حركة المرور عبر نفق VPN(نافذة جديدة)، أو محتويات قاعدة البيانات. تشمل الخوارزميات المتماثلة الشائعة AES و ChaCha20.
نقطة الضعف الأساسية: كيف تجري مشاركة المفتاح في المقام الأول؟ في حال إرساله عبر قناة غير آمنة، يمكن للمهاجم الذي يعترضه فك تشفير كل شيء. هذه هي مشكلة توزيع المفاتيح، وهي ما يحله التشفير غير المتماثل.
ما هو التشفير غير المتماثل؟
يستخدم التشفير غير المتماثل مفتاحين مرتبطين رياضيًا: مفتاح عام ومفتاح خاص. ما يشفره أحد المفتاحين، لا يمكن لغير الآخر فك تشفيره. يجري مشاركة المفتاح العام علنًا مع أي شخص؛ بينما لا يغادر المفتاح الخاص الجهاز أبدًا.
تخيل فتحة البريد في الباب الأمامي. يمكن لأي شخص إسقاط رسالة من خلالها (التشفير باستخدام مفتاحك العام)، ولكنك وحدك من يملك المفتاح لفتح الصندوق وقراءة ما بداخله (فك التشفير باستخدام مفتاحك الخاص). لا يتطلب ذلك تبادلًا مسبقًا للأسرار.
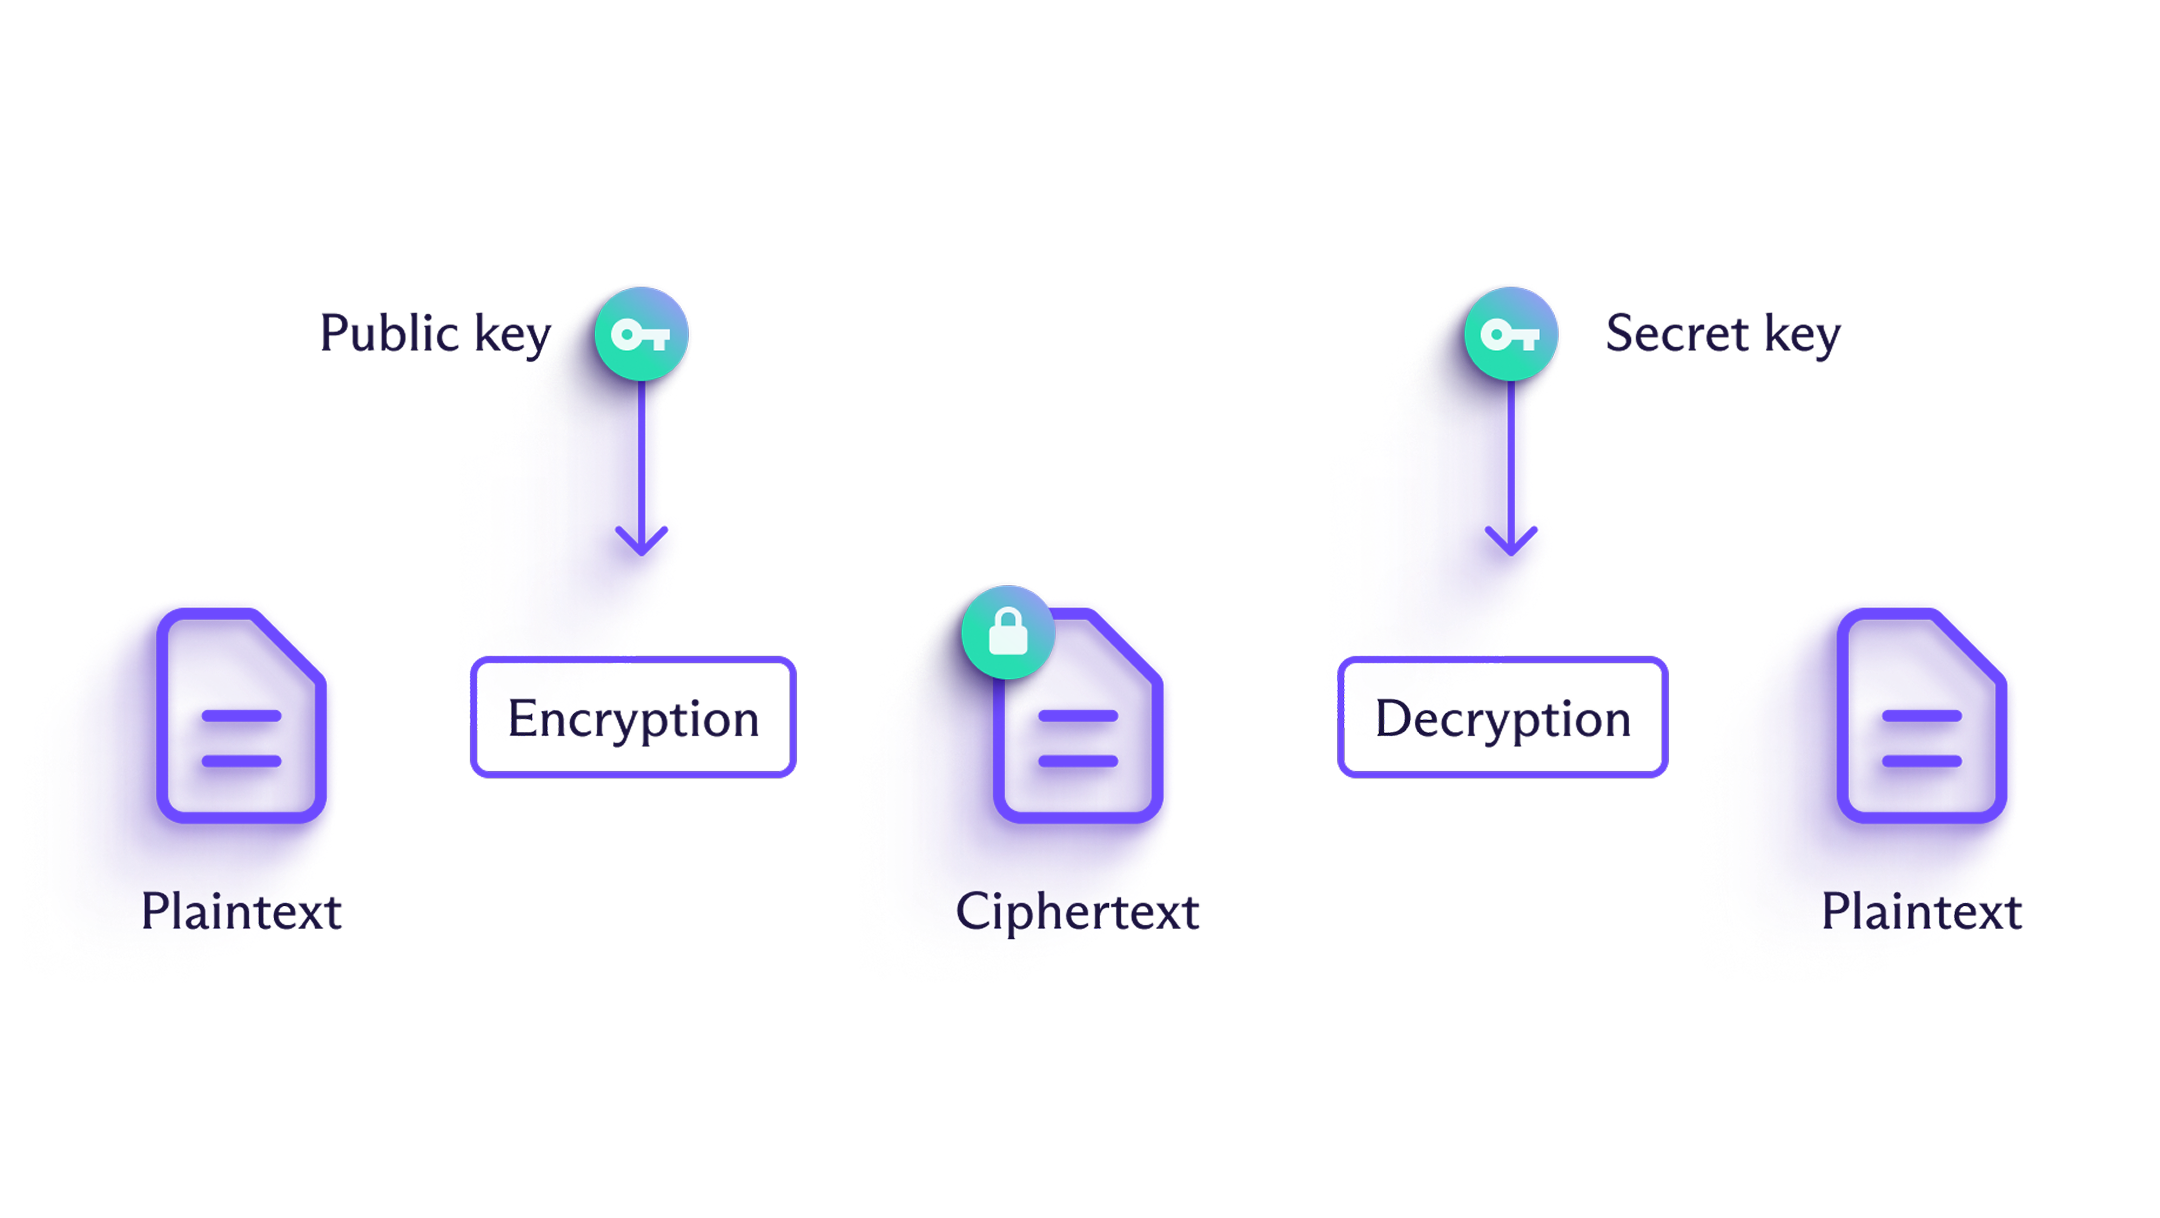
يحل هذا مشكلة توزيع المفاتيح بالكامل. يمكن لشخصين غريبين لم يتواصلا من قبل إنشاء قناة آمنة — ينشر أحدهما مفتاحه العام، ويشفر الآخر رسالة باستخدامه، ولا يمكن لغير حامل المفتاح قراءة الرد. هذا هو أساس التشفير من طرف إلى طرف، و HTTPS، والتوقيعات الرقمية.
المقايضة: التشفير غير المتماثل أبطأ بنحو 1,000 مرة من التشفير المتماثل بسبب العمليات الرياضية المعقدة المعنية. سيكون تشفير ملف كبير أو بث بيانات مستمر باستخدام التشفير غير المتماثل وحده أمرًا غير عملي.
تشمل الخوارزميات غير المتماثلة الشائعة ما يلي:
- RSA (ريفيست-شامير-أدلمان)
- تشفير المنحنى الإهليلجي (ECC)، مثل ECDH لتبادل المفاتيح و Ed25519 للتوقيعات الرقمية
- ML-KEM، وهي خوارزمية غير متماثلة لما بعد الحوسبة الكمومية أحدث اعتمدها المعهد الوطني للمعايير والتقنية NIST في عام 2024، ومصممة لمقاومة الهجمات من الحواسيب الكمومية
التشفير غير المتماثل مقابل التشفير المتماثل: الفروق الرئيسية
مفتاح مشترك واحد
سريع وفعال ومثالي للبيانات الضخمة. يتطلب من كلا الطرفين مشاركة مفتاح سري بالفعل بشكل آمن.
زوج من المفاتيح العامة والخاصة
أبطأ، لكنه يحل مشكلة تبادل المفاتيح. يمكن لأي شخص التشفير؛ ولا يمكن لغير مالك المفتاح فك التشفير.
المتماثل | غير المتماثل | |
|---|---|---|
المفاتيح | مفتاح مشترك واحد | زوج من المفاتيح العامة والخاصة |
السرعة | سريع جدًا | أبطأ بنحو 1,000 مرة |
طول المفتاح | 128–256 بت | ≥2048 بت (RSA)، ≥256 بت (ECC) |
توزيع المفاتيح | يجب مشاركته بشكل آمن مسبقًا | يمكن مشاركة المفتاح العام علنًا |
الأفضل لـ | تشفير البيانات الكبيرة، مثل الملفات والأقراص وحركة مرور VPN | تبادل المفاتيح الآمن، والتوقيعات الرقمية، والمراسلة |
أمثلة | AES، ChaCha20 | RSA، و ECDH، و Ed25519، و ML-KEM (ما بعد الحوسبة الكمومية) |
لماذا يستخدم التشفير الحديث كلا النوعين
عمليًا، لا يُستخدم التشفير المتماثل وغير المتماثل بمعزل عن بعضهما تقريبًا. تجمع الأنظمة الأكثر أمانًا بينهما: التشفير غير المتماثل لتبادل المفتاح بأمان، ثم التشفير المتماثل لحماية البيانات الفعلية. يمنح هذا أمان التشفير غير المتماثل وسرعة التشفير المتماثل.
يُطلق على استخدام التشفير غير المتماثل والمتماثل معًا اسم التشفير الهجين. وهو أساس HTTPS، و TLS، و VPNs، والبريد الإلكتروني المشفر باستخدام OpenPGP، ومعظم بروتوكولات الاتصال الآمنة الأخرى.
ما يحدث عند زيارة موقع إلكتروني آمن
يستخدم المتصفح والخادم التشفير غير المتماثل (عبر ECDH) للاتفاق على مفتاح جلسة مشترك دون إرساله — وحتى لو اعترض شخص ما عملية التبادل، فلن يتمكن من اشتقاق المفتاح.
يُ can be used مع التشفير المتماثل (AES أو ChaCha20) لتشفير جميع البيانات لبقية الجلسة — وهو سريع بما يكفي للتعامل مع حركة المرور المستمرة.
يجري تجاهل مفتاح الجلسة عند إغلاق الاتصال. يكتسب هذا الأمر أهمية لأن سرقة المفتاح الخاص ستجعله بمثابة "مفتاح رئيسي" — قادر على فك تشفير كل جلسة سابقة ومستقبلية. يعني إنشاء مفتاح جديد لكل جلسة أن أي اختراق يقتصر على تلك الجلسة فقط. تُسمى هذه الخاصية السرية التامة لإعادة التوجيه.
ما يحدث عند إرسال بريد إلكتروني مشفر من طرف إلى طرف
تُشفر الرسالة باستخدام مفتاح جلسة متماثل مُنشأ عشوائيًا (AES) — وهو سريع بما يكفي لأي حجم رسالة.
ثم يُشفر مفتاح الجلسة هذا باستخدام المفتاح العام للمستلم (التشفير غير المتماثل)، بحيث لا يمكن لغيره إلغاء قفله باستخدام مفتاحه الخاص.
يُرسل كلاهما معًا. يفك المستلم تشفير مفتاح الجلسة باستخدام مفتاحه الخاص، ثم يستخدمه لفك تشفير الرسالة — وكل ذلك دون مشاركة أي سر مسبقًا.
الموثوقية والتوقيعات الرقمية
يخفي التشفير محتويات الرسالة، ولكنه لا يثبت من أرسلها. لهذا الغرض، تلزم المصادقة: وهي طريقة للتحقق من أن الرسالة وردت بالفعل من المُرسِل المزعوم ولم يتم العبث بها أثناء النقل.
يجعل التشفير غير المتماثل هذا الأمر ممكنًا من خلال التوقيعات الرقمية. بدلاً من التشفير باستخدام مفتاح عام، يوقع المُرسِل البيانات باستخدام مفتاحه الخاص. يمكن لأي شخص يحمل المفتاح العام المقابل التحقق من التوقيع، مما يؤكد هوية المُرسِل وعدم تغيير المحتوى.
بالنسبة للبيانات نفسها، تستخدم معظم البروتوكولات الحديثة التشفير المصادق عليه — وهي شفرات تقوم بالتشفير والتحقق من السلامة في وقت واحد في عملية واحدة. ومن الأمثلة الشائعة خوارزميتا AES-GCM و ChaCha20-Poly1305، واللتان تُستخدمان في جميع خدمات Proton. إذا جرى تغيير بت واحد من النص المشفر أثناء النقل، يفشل فك التشفير وتُرفض البيانات التي تم العبث بها.
الحواسيب الكمومية والتشفير
يواجه التشفير المتماثل وغير المتماثل تهديدات مختلفة تمامًا من الحواسيب الكمومية — وفهم الفرق أمر مهم لمعرفة كيفية استعداد هذا القطاع.
يعتمد التشفير غير المتماثل التقليدي على مسائل رياضية صعبة: تحليل الأعداد الكبيرة إلى عواملها (RSA) أو حل مسائل اللوغاريتمات المتقطعة (ECDH). وتتميز الحواسيب الكمومية، باستخدام خوارزمية Shor، بقدرتها الفائقة على حل هذه الفئة من المسائل، مما يؤدي فعليًا إلى كسر التشفير غير المتماثل التقليدي على نطاق واسع.
يُعد التشفير المتماثل أكثر مرونة بكثير. فهو يعتمد على القوة الغاشمة (تجربة كل مفتاح ممكن) التي يمكن للحواسيب الكمومية تسريعها، ولكن ليس بالقدر الكافي لجعل المفاتيح ذات الحجم المناسب قديمة وغير صالحة للاستخدام. يظل المفتاح المتماثل بقوة 256 بت آمنًا ضد الهجمات الكمومية المعروفة؛ ولا توجد حاجة إلى أي زيادة عملية في حجم المفتاح.
وهذا هو سبب تصميم خوارزميات ما بعد الحوسبة الكمومية مثل ML-KEM كبدائل غير متماثلة — لتحل محل RSA و ECDH المستخدمة اليوم، بينما يظل التشفير المتماثل دون تغيير إلى حد كبير.
كيف تستخدم Proton التشفير غير المتماثل والمتماثل
تستخدم كل خدمة من خدمات Proton التشفير الهجين: التشفير غير المتماثل لإنشاء تبادل آمن للمفاتيح، والتشفير المتماثل لحماية بياناتك بسرعة.

يستخدم Proton Mail معيار OpenPGP، والذي يجمع بين التشفير المتماثل لمحتوى الرسالة والمفاتيح غير المتماثلة، مثل مفاتيح ECC أو RSA، للتشفير وتبادل المفاتيح والتوقيعات الرقمية. كما أنه يدعم تشفير ما بعد الحوسبة الكمومية.

يُشفر Proton VPN حركة المرور باستخدام ChaCha20 أو AES-256، باستخدام بروتوكولات VPN الحديثة مثل WireGuard و OpenVPN. تستخدم هذه البروتوكولات تبادل المفاتيح غير المتماثلة لإنشاء مفاتيح جلسة متماثلة جديدة، مما يساعد على توفير السرية التامة لإعادة التوجيه.

يُشفر Proton Drive الملفات من جانب العميل باستخدام معيار OpenPGP. وهو يستخدم مفاتيح عامة/خاصة غير متماثلة بحيث لا يمكن لغير مفتاحك الخاص فك تشفير ملفاتك، مما يعني أنه لا يمكن لأحد سواك — ولا حتى Proton — الوصول إليها.

يخزن Proton Pass بيانات الاعتماد وعناصر الخزنة الأخرى باستخدام التشفير المتماثل AES-256-GCM. وهو يستخدم مفاتيح للخزنة والعناصر تبلغ قوتها 32 بايت ومُنشأة عشوائيًا، وتتم حمايتها بمفاتيح مستخدم غير متماثلة.

تحكّم في بياناتك
يعمل التشفير الحديث لأن التشفير المتماثل وغير المتماثل يعملان معًا — وتستخدم Proton كلاهما لحماية خصوصيتك عبر جميع التطبيقات.
بفضل التشفير من طرف إلى طرف، وبنية الوصول الصفري، وحماية ما بعد الحوسبة الكمومية، والتطبيقات مفتوحة المصدر، وعمليات التدقيق المستقلة، تظل معلوماتك ملكًا لك وحدك.
الأسئلة الشائعة
- ما هو الفرق الرئيسي بين التشفير المتماثل وغير المتماثل؟
- أيهما أسرع، التشفير غير المتماثل أم التشفير المتماثل؟
- لماذا نحتاج إلى التشفير المتماثل وغير المتماثل معًا؟
- هل التشفير المتماثل أقل أمانًا من التشفير غير المتماثل؟
- هل يمكن للتشفير غير المتماثل أن يحل محل التشفير المتماثل؟
- هل خوارزميات التشفير المتماثل أم غير المتماثل أكثر عرضة للتهديد من الحواسيب الكمومية؟