एन्क्रिप्शन > एन्क्रिप्शन के प्रकार > एसिमेट्रिक बनाम सिमेट्रिक
एसिमेट्रिक बनाम सिमेट्रिक एन्क्रिप्शन
आपके द्वारा बनाया जाने वाला हर एन्क्रिप्ट किया गया कनेक्शन — जैसे किसी वेबसाइट को ब्राउज़ करना, कोई ईमेल भेजना, या किसी VPN का उपयोग करना — एसिमेट्रिक एन्क्रिप्शन, सिमेट्रिक एन्क्रिप्शन, या दोनों पर निर्भर करता है। इस अंतर को समझने से यह स्पष्ट होता है कि आधुनिक एन्क्रिप्शन दोनों का उपयोग क्यों करता है।
सिमेट्रिक एन्क्रिप्शन क्या है?
सिमेट्रिक एन्क्रिप्शन डेटा को लॉक (एन्क्रिप्ट करें) और अनलॉक (डीक्रिप्ट करें) दोनों करने के लिए एक ही चाबी का उपयोग करता है। वही गुप्त चाबी भेजने वाले और प्राप्तकर्ता दोनों के पास होनी चाहिए — जिस किसी को भी यह मिल जाती है, वह उन सभी चीज़ों को पढ़ सकता है जिनकी यह सुरक्षा करती है।
एक संयोजन वाली किसी भौतिक तिजोरी के बारे में सोचें। जो कोई भी संयोजन जानता है, वह इसे खोल सकता है। यह तेज़ और सरल है, लेकिन एक साथ उपयोग करने से पहले आपको उस संयोजन को सुरक्षित रूप से शेयर करना होगा।
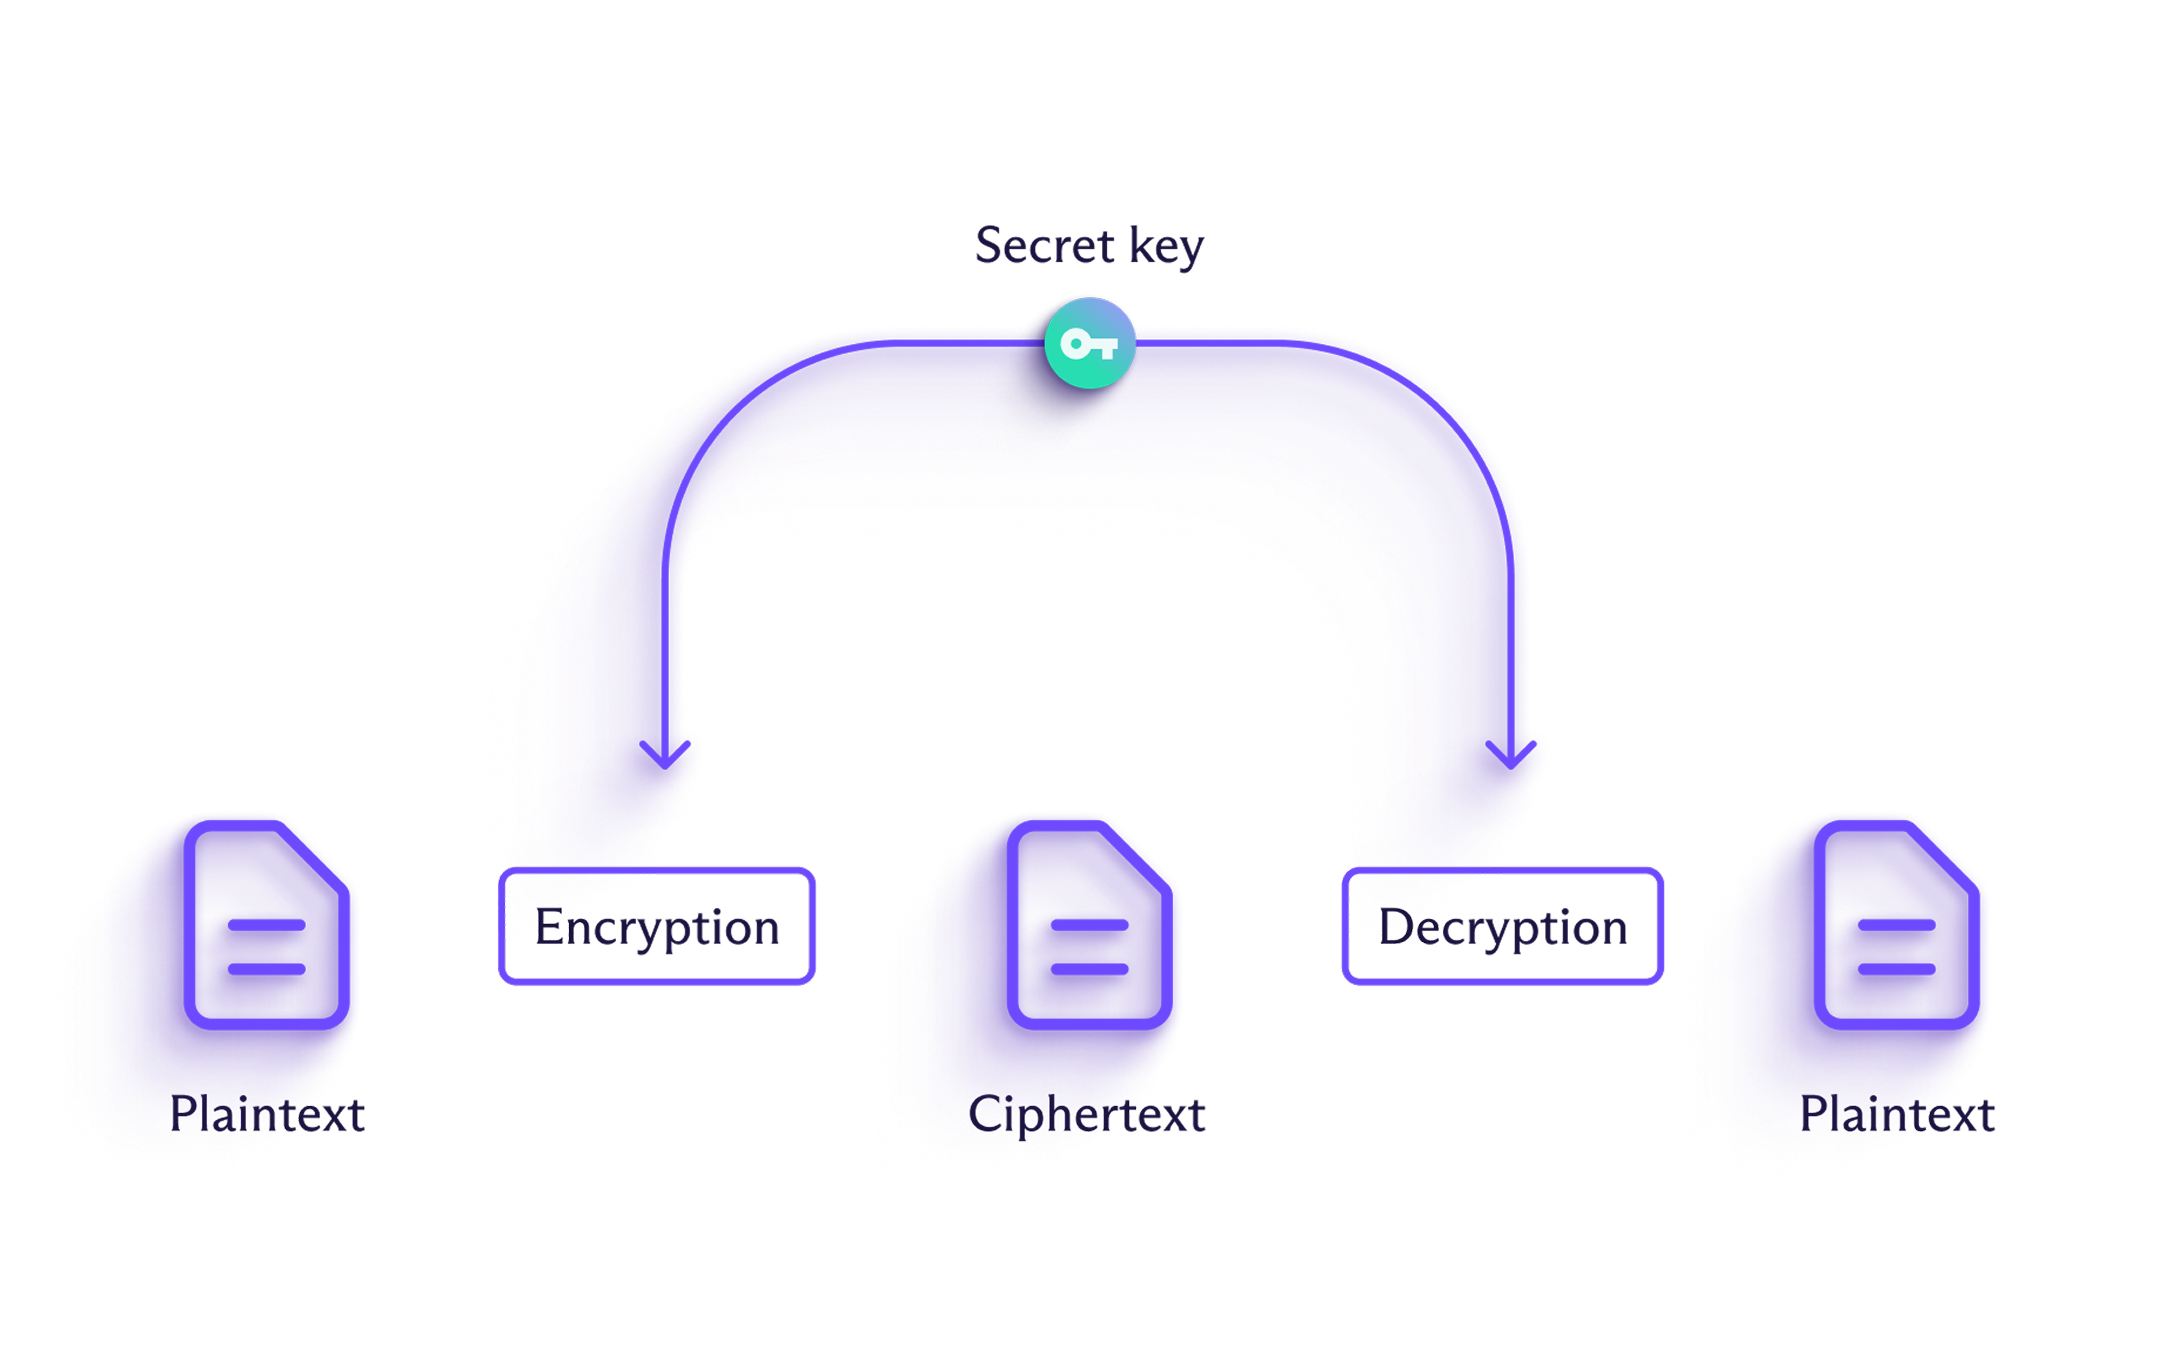
चूँकि सिमेट्रिक एन्क्रिप्शन गणना की दृष्टि से तेज़ है, यह बड़ी मात्रा में डेटा की सुरक्षा करने में उत्कृष्ट है — आपकी हार्ड ड्राइव पर फ़ाइल एन्क्रिप्ट करना, VPN(नई विंडो) टनल के माध्यम से जाने वाला ट्रैफिक, या किसी डेटाबेस की सामग्री। सामान्य सिमेट्रिक एल्गोरिदम में AES और ChaCha20 शामिल हैं।
मूलभूत कमज़ोरी: आप शुरुआत में चाबी को कैसे शेयर करेंगे? यदि आप इसे किसी असुरक्षित चैनल पर भेजते हैं, तो इसे इंटरसेप्ट करने वाला हमलावर सब कुछ डीक्रिप्ट कर सकता है। यह चाबी वितरण की समस्या है, और एसिमेट्रिक एन्क्रिप्शन इसी का समाधान करता है।
एसिमेट्रिक एन्क्रिप्शन क्या है?
एसिमेट्रिक एन्क्रिप्शन गणितीय रूप से जुड़ी दो चाबियों का उपयोग करता है: एक सार्वजनिक चाबी और एक निजी चाबी। एक चाबी जिससे डेटा को एन्क्रिप्ट किया जाता है, उसे केवल दूसरी चाबी ही डीक्रिप्ट कर सकती है। आप सार्वजनिक चाबी को किसी के साथ भी खुलकर शेयर करते हैं; निजी चाबी आपके डिवाइस से कभी बाहर नहीं जाती।
अपने मुख्य दरवाज़े के मेल स्लॉट के बारे में सोचें। कोई भी इसके ज़रिए पत्र डाल सकता है (आपकी सार्वजनिक चाबी से एन्क्रिप्ट करें), लेकिन बॉक्स को खोलने और अंदर क्या है उसे पढ़ने के लिए चाबी केवल आपके पास है (आपकी निजी चाबी से डीक्रिप्ट करें)। पहले से किसी गुप्त आदान-प्रदान की आवश्यकता नहीं होती।
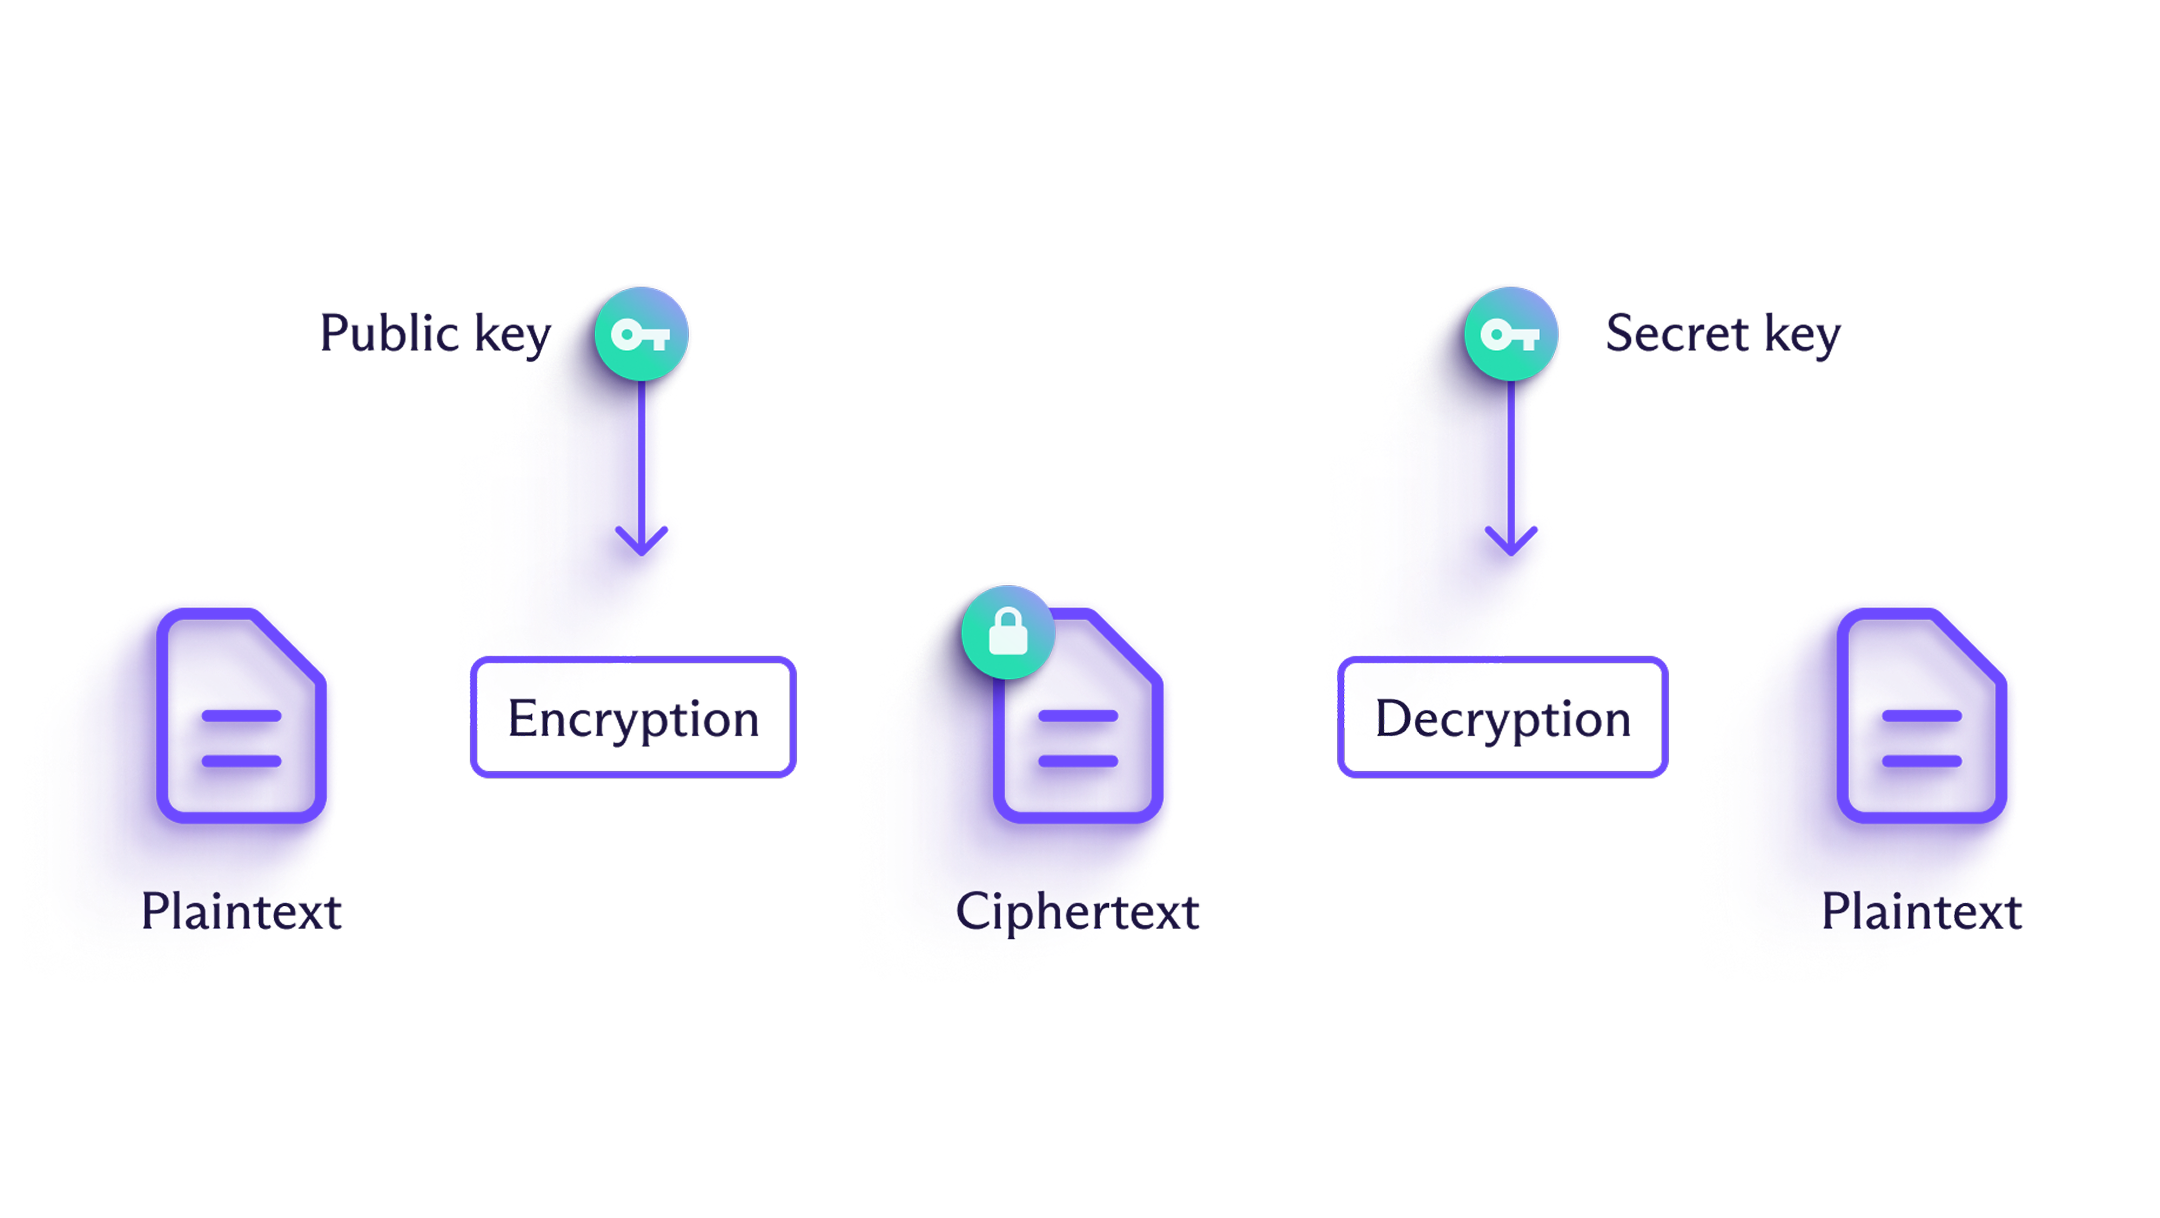
यह चाबी वितरण की समस्या को पूरी तरह से हल करता है। दो अजनबी जिन्होंने पहले कभी संवाद नहीं किया है, वे एक सुरक्षित चैनल स्थापित कर सकते हैं — एक अपनी सार्वजनिक चाबी प्रकाशित करता है, दूसरा उससे संदेश एन्क्रिप्ट करता है, और केवल चाबी धारक ही जवाब पढ़ सकता है। यह शुरु-से-अंत तक एन्क्रिप्शन, HTTPS और डिजिटल हस्ताक्षर की नींव है।
कमी: इसमें शामिल जटिल गणित के कारण एसिमेट्रिक एन्क्रिप्शन सिमेट्रिक एन्क्रिप्शन की तुलना में लगभग 1,000 गुना धीमा है। अकेले एसिमेट्रिक क्रिप्टोग्राफी से किसी बड़ी फ़ाइल या निरंतर डेटा स्ट्रीम को एन्क्रिप्ट करना अव्यावहारिक होगा।
सामान्य एसिमेट्रिक एल्गोरिदम में शामिल हैं:
- RSA (रिवेस्ट–शमीर–एडलमैन)
- एलिप्टिक-कर्व क्रिप्टोग्राफी (ECC), जैसे चाबी विनिमय के लिए ECDH और डिजिटल हस्ताक्षर के लिए Ed25519
- ML-KEM, 2024 में NIST द्वारा मानकीकृत एक नया पोस्ट-क्वांटम एसिमेट्रिक एल्गोरिदम, जिसे क्वांटम कंप्यूटर से होने वाले हमलों का मुकाबला करने के लिए डिज़ाइन किया गया है
एसिमेट्रिक बनाम सिमेट्रिक एन्क्रिप्शन: मुख्य अंतर
एक साझा चाबी
तेज़, कुशल, बड़े डेटा के लिए आदर्श। इसके लिए दोनों पक्षों को पहले से ही एक गुप्त चाबी सुरक्षित रूप से शेयर करने की आवश्यकता होती है।
सार्वजनिक + निजी चाबी की जोड़ी
धीमा, लेकिन चाबी विनिमय की समस्या का समाधान करता है। कोई भी एन्क्रिप्ट कर सकता है; केवल चाबी का मालिक ही डीक्रिप्ट कर सकता है।
सिमेट्रिक | एसिमेट्रिक | |
|---|---|---|
चाबियाँ | एक साझा चाबी | सार्वजनिक + निजी चाबी की जोड़ी |
गति | बहुत तेज़ | ~1,000 गुना धीमा |
चाबी की लंबाई | 128–256 बिट्स | ≥2048 बिट्स (RSA), ≥256 बिट्स (ECC) |
चाबी वितरण | पहले से सुरक्षित रूप से शेयर किया जाना चाहिए | सार्वजनिक चाबी को खुले तौर पर शेयर किया जा सकता है |
इसके लिए सर्वोत्तम | बड़े डेटा को एन्क्रिप्ट करना, जैसे कि फ़ाइल, डिस्क, और VPN ट्रैफिक | सुरक्षित चाबी विनिमय, डिजिटल हस्ताक्षर, संदेश सेवा |
उदाहरण | AES, ChaCha20 | RSA, ECDH, Ed25519, ML-KEM (पोस्ट-क्वांटम) |
आधुनिक एन्क्रिप्शन दोनों का उपयोग क्यों करता है
व्यवहार में, सिमेट्रिक और एसिमेट्रिक एन्क्रिप्शन का उपयोग लगभग कभी भी अकेले नहीं किया जाता है। सबसे सुरक्षित प्रणालियाँ दोनों को जोड़ती हैं: चाबी को सुरक्षित रूप से बदलने के लिए एसिमेट्रिक एन्क्रिप्शन, फिर वास्तविक डेटा की सुरक्षा के लिए सिमेट्रिक एन्क्रिप्शन। यह आपको एसिमेट्रिक क्रिप्टोग्राफी की सुरक्षा और सिमेट्रिक क्रिप्टोग्राफी की गति प्रदान करता है।
एसिमेट्रिक और सिमेट्रिक एन्क्रिप्शन का एक साथ उपयोग करना हाइब्रिड क्रिप्टोग्राफी कहलाता है। यह HTTPS, TLS, VPN, OpenPGP एन्क्रिप्टेड ईमेल और अधिकांश अन्य सुरक्षित संचार प्रोटोकॉल की नींव है।
जब आप किसी सुरक्षित वेबसाइट पर जाते हैं तो क्या होता है
आपका ब्राउज़र और सर्वर बिना ट्रांसमिट किए एक साझा सत्र चाबी पर सहमत होने के लिए (ECDH के माध्यम से) एसिमेट्रिक एन्क्रिप्शन का उपयोग करते हैं — भले ही कोई इस आदान-प्रदान को इंटरसेप्ट कर ले, वे चाबी प्राप्त नहीं कर सकते।
उस साझा सत्र चाबी का उपयोग शेष सत्र के सभी डेटा को एन्क्रिप्ट करने के लिए सिमेट्रिक एन्क्रिप्शन (AES या ChaCha20) के साथ किया जाता है — जो निरंतर ट्रैफिक को संभालने के लिए पर्याप्त तेज़ है।
कनेक्शन बंद होने पर सत्र चाबी को फेंक दिया जाता है। यह इसलिए महत्वपूर्ण है क्योंकि चोरी हुई निजी चाबी अन्यथा एक "मास्टर की" बन जाएगी — जो हर पिछले और भविष्य के सत्र को डीक्रिप्ट करने में सक्षम होगी। प्रति सत्र एक नई चाबी जनरेट करने का मतलब है कि कोई भी छेड़छाड़ केवल उसी सत्र तक सीमित रहती है। इस गुण को परफेक्ट फॉरवर्ड सीक्रेसी कहा जाता है।
जब आप कोई शुरु-से-अंत तक एन्क्रिप्टेड ईमेल भेजते हैं तो क्या होता है
संदेश को रैंडमली जनरेट की गई सिमेट्रिक सत्र चाबी (AES) से एन्क्रिप्ट किया जाता है — जो किसी भी संदेश साइज़ के लिए पर्याप्त तेज़ है।
उस सत्र चाबी को फिर प्राप्तकर्ता की सार्वजनिक चाबी (एसिमेट्रिक एन्क्रिप्शन) का उपयोग करके एन्क्रिप्ट किया जाता है, ताकि केवल वे ही अपनी निजी चाबी से इसे अनलॉक कर सकें।
दोनों को एक साथ भेजा जाता है। प्राप्तकर्ता अपनी निजी चाबी से सत्र चाबी को डीक्रिप्ट करता है, फिर संदेश को डीक्रिप्ट करने के लिए इसका उपयोग करता है — वह भी पहले से कोई गुप्त जानकारी शेयर किए बिना।
प्रामाणिकता और डिजिटल हस्ताक्षर
एन्क्रिप्शन किसी संदेश की सामग्री को छिपाता है, लेकिन यह साबित नहीं करता कि इसे किसने भेजा है। इसके लिए, आपको सत्यापन की आवश्यकता होती है: यह सत्यापित करने का एक तरीका कि संदेश वास्तव में दावा किए गए भेजने वाले से आया है और पारगमन में उससे छेड़छाड़ नहीं की गई है।
एसिमेट्रिक एन्क्रिप्शन डिजिटल हस्ताक्षर के माध्यम से इसे संभव बनाता है। सार्वजनिक चाबी से एन्क्रिप्ट करने के बजाय, भेजने वाले अपनी निजी चाबी से डेटा पर हस्ताक्षर करते हैं। संबंधित सार्वजनिक चाबी रखने वाला कोई भी व्यक्ति हस्ताक्षर को सत्यापित कर सकता है, जिससे भेजने वाले की पहचान और सामग्री में कोई बदलाव न होने दोनों की पुष्टि होती है।
स्वयं डेटा के लिए, अधिकांश आधुनिक प्रोटोकॉल प्रमाणीकृत एन्क्रिप्शन का उपयोग करते हैं — ऐसे सिफ़र जो एक ही ऑपरेशन में एक साथ डेटा को एन्क्रिप्ट करते हैं और उसकी अखंडता को सत्यापित करते हैं। इसके सामान्य उदाहरण AES-GCM और ChaCha20-Poly1305 हैं, जिनका उपयोग Proton की सेवाओं में किया जाता है। यदि पारगमन के दौरान सिफ़रटेक्स्ट का एक बिट भी बदल जाता है, तो डीक्रिप्शन विफल हो जाता है और छेड़छाड़ किए गए डेटा को अस्वीकार कर दिया जाता है।
क्वांटम कंप्यूटर और एन्क्रिप्शन
सिमेट्रिक और एसिमेट्रिक एन्क्रिप्शन को क्वांटम कंप्यूटर से बहुत अलग खतरों का सामना करना पड़ता है — और इस अंतर को समझना इस बात के लिए महत्वपूर्ण है कि उद्योग किस तरह तैयारी कर रहा है।
पारंपरिक एसिमेट्रिक एन्क्रिप्शन कठिन गणितीय समस्याओं पर निर्भर करता है: बड़ी संख्याओं का गुणनखंडन (RSA) या असतत लघुगणक समस्याओं को हल करना (ECDH)। शोर के एल्गोरिदम का उपयोग करने वाले क्वांटम कंप्यूटर विशेष रूप से इस श्रेणी की समस्याओं में कुशल होते हैं, जो बड़े पैमाने पर पारंपरिक एसिमेट्रिक क्रिप्टोग्राफी को प्रभावी ढंग से तोड़ देते हैं।
सिमेट्रिक एन्क्रिप्शन कहीं अधिक लचीला और सुरक्षित है। यह ब्रूट फ़ोर्स (हर संभावित चाबी को आज़माना) पर निर्भर करता है, जिसे क्वांटम कंप्यूटर तेज़ तो कर सकते हैं, लेकिन इतना नहीं कि उचित साइज़ की चाबियों को अप्रचलित बना सकें। एक 256-बिट सिमेट्रिक चाबी ज्ञात क्वांटम हमलों के खिलाफ सुरक्षित रहती है; चाबी के साइज़ में किसी व्यावहारिक वृद्धि की आवश्यकता नहीं होती है।
यही कारण है कि ML-KEM जैसे पोस्ट-क्वांटम एल्गोरिदम को एसिमेट्रिक प्रतिस्थापन के रूप में डिज़ाइन किया गया है — जहाँ आज RSA और ECDH का उपयोग किया जाता है वहाँ ये काम आते हैं, जबकि सिमेट्रिक एन्क्रिप्शन काफी हद तक अपरिवर्तित रहता है।
Proton एसिमेट्रिक और सिमेट्रिक एन्क्रिप्शन का उपयोग कैसे करता है
प्रत्येक Proton सेवा हाइब्रिड क्रिप्टोग्राफी का उपयोग करती है: सुरक्षित चाबी विनिमय स्थापित करने के लिए एसिमेट्रिक एन्क्रिप्शन, और गति के साथ आपके डेटा की सुरक्षा के लिए सिमेट्रिक एन्क्रिप्शन।

Proton Mail OpenPGP मानक का उपयोग करता है, जो एन्क्रिप्शन, चाबी विनिमय और डिजिटल हस्ताक्षर के लिए संदेश सामग्री हेतु सिमेट्रिक एन्क्रिप्शन को एसिमेट्रिक चाबियों, जैसे ECC या RSA चाबियों के साथ जोड़ता है। यह पोस्ट-क्वांटम एन्क्रिप्शन का भी समर्थन करता है।

Proton VPN आधुनिक VPN प्रोटोकॉल जैसे WireGuard और OpenVPN का उपयोग करके ChaCha20 या AES-256 के साथ ट्रैफिक को एन्क्रिप्ट करता है। ये प्रोटोकॉल नई सिमेट्रिक सत्र चाबियाँ स्थापित करने के लिए एसिमेट्रिक चाबी विनिमय का उपयोग करते हैं, जिससे परफेक्ट फॉरवर्ड सीक्रेसी प्रदान करने में मदद मिलती है।

Proton Drive OpenPGP मानक का उपयोग करके क्लाइंट-साइड पर फ़ाइल एन्क्रिप्ट करता है। यह एसिमेट्रिक सार्वजनिक/निजी चाबियों का उपयोग करता है ताकि केवल आपकी निजी चाबी ही आपकी फ़ाइलों को डीक्रिप्ट कर सके, जिसका अर्थ है कि आपके अलावा कोई भी — यहाँ तक कि Proton भी नहीं — उन्हें एक्सेस नहीं कर सकता।

Proton Pass AES-256-GCM सिमेट्रिक एन्क्रिप्शन का उपयोग करके प्रमाण और अन्य तिजोरी आइटम संग्रहीत करता है। यह रैंडमली जनरेट की गई 32-बाइट की तिजोरी और आइटम चाबियों का उपयोग करता है, जो एसिमेट्रिक उपयोगकर्ता चाबियों से सुरक्षित होती हैं।

अपने डेटा का नियंत्रण संभालें
आधुनिक एन्क्रिप्शन इसलिए काम करता है क्योंकि सिमेट्रिक और एसिमेट्रिक क्रिप्टोग्राफी एक साथ काम करते हैं — और Proton सभी ऐप में आपकी निजता की सुरक्षा के लिए दोनों का उपयोग करता है।
शुरु-से-अंत तक एन्क्रिप्शन, जीरो-एक्सेस आर्किटेक्चर, पोस्ट-क्वांटम सुरक्षा, ओपन-सोर्स ऐप और स्वतंत्र ऑडिट के साथ, आपकी जानकारी केवल आपकी ही रहती है।
अक्सर पूछे जाने वाले सवाल
- सिमेट्रिक और एसिमेट्रिक एन्क्रिप्शन के बीच मुख्य अंतर क्या है?
- एसिमेट्रिक या सिमेट्रिक एन्क्रिप्शन में से कौन सा अधिक तेज़ है?
- हमें सिमेट्रिक और एसिमेट्रिक दोनों एन्क्रिप्शन की आवश्यकता क्यों है?
- क्या सिमेट्रिक एन्क्रिप्शन एसिमेट्रिक एन्क्रिप्शन से कम सुरक्षित है?
- क्या एसिमेट्रिक एन्क्रिप्शन सिमेट्रिक एन्क्रिप्शन की जगह ले सकता है?
- क्या सिमेट्रिक या एसिमेट्रिक एल्गोरिदम क्वांटम कंप्यूटर के प्रति अधिक संवेदनशील हैं?