एन्क्रिप्शन > Glossary > Perfect forward secrecy
Perfect forward secrecy क्या है, और यह क्यों महत्वपूर्ण है?
Perfect forward secrecy यह सुनिश्चित करता है कि एन्क्रिप्ट की गई बातचीत निजी रहे, भले ही बाद में एन्क्रिप्शन चाबियों के साथ छेड़छाड़ की गई हो।
जानें कि यह कैसे काम करता है, एन्क्रिप्शन के लिए यह क्यों महत्वपूर्ण है, और पूरे इंटरनेट पर इसका उपयोग कैसे किया जाता है।
परफेक्ट फॉरवर्ड सीक्रेसी क्या है?
Perfect forward secrecy (PFS, या forward secrecy) एन्क्रिप्शन सिस्टम में एक सुरक्षा खासियत है जो यह सुनिश्चित करती है कि पिछला संचार सुरक्षित रहे, भले ही बाद में किसी लंबी अवधि की निजी चाबी के साथ छेड़छाड़ की जाए।
आमतौर पर, एन्क्रिप्ट किए गए सिस्टम एक गुप्त क्रिप्टोग्राफ़िक चाबी का उपयोग करते हैं जो लंबे समय तक एक जैसी रहती है। यदि संचार होने के बाद कोई उस चाबी को चुरा लेता है, तो वे संभावित रूप से पहले से रिकॉर्ड किए गए संचार को डीक्रिप्ट कर सकते हैं।
उदाहरण: forward secrecy के साथ और इसके बिना
कल्पना कीजिए कि आप रिमोटली काम कर रहे हैं और खर्च रिपोर्ट या व्यक्तिगत पेरोल जानकारी सबमिट करने के लिए HTTPS के माध्यम से अपनी कंपनी के पुराने आंतरिक वेब पोर्टल में लॉग इन कर रहे हैं। सिस्टम एक पुरानी TLS संरचना का उपयोग करता है जो perfect forward secrecy का समर्थन नहीं करती है।
नेटवर्क रास्ते में कहीं कोई हमलावर (उदाहरण के लिए, सार्वजनिक वाई-फाई या छेड़छाड़ किए गए राऊटर पर) एन्क्रिप्ट किए गए ट्रैफिक को रिकॉर्ड करता है। वे उस समय इसे पढ़ नहीं सकते क्योंकि यह एन्क्रिप्ट किया गया है।
महीनों बाद, कंपनी में डेटा लीक होता है और सर्वर की लंबी अवधि की निजी एन्क्रिप्शन चाबी लीक हो जाती है। चूंकि सिस्टम ने forward secrecy का उपयोग नहीं किया था, इसलिए हमलावर पहले से रिकॉर्ड किए गए ट्रैफिक को डीक्रिप्ट करने के लिए उस चाबी का उपयोग कर सकता है, जिससे आपके द्वारा पहले सबमिट की गई संवेदनशील जानकारी उजागर हो जाती है।
यदि सिस्टम ने forward secrecy का उपयोग किया होता, तो प्रत्येक सत्र में अस्थायी एन्क्रिप्शन चाबियों का उपयोग किया गया होता जिन्हें बाद में फेंक दिया जाता, इसलिए लीक हुई सर्वर चाबी हमलावर को उन पिछले संचारों को डीक्रिप्ट करने की अनुमति नहीं देती।
Perfect forward secrecy कैसे काम करता है?
Perfect forward secrecy प्रत्येक संचार सत्र के लिए अल्पकालिक असममित की एक्सचेंज के माध्यम से नए, अस्थायी सत्र चाबियां जनरेट करता है। यह आमतौर पर Diffie–Hellman (DH) या इसके अधिक कुशल एलिप्टिक-कर्व समकक्ष, Elliptic Curve Diffie–Hellman (ECDH) जैसे अल्पकालिक की-एक्सचेंज प्रोटोकॉल का उपयोग करके प्राप्त किया जाता है।
Elliptic Curve Diffie–Hellman को आज व्यापक रूप से प्राथमिकता दी जाती है क्योंकि यह बहुत छोटे की साइज़ का उपयोग करते हुए पारंपरिक Diffie–Hellman के समान सुरक्षा प्रदान करता है, जिससे प्रदर्शन में सुधार होता है। पारंपरिक Diffie–Hellman बड़ी अभाज्य संख्याओं पर निर्भर करता है, और अतीत में कमजोर या पुन: उपयोग किए गए पैरामीटर विकल्पों का दुरुपयोग किया गया(नई विंडो) है।
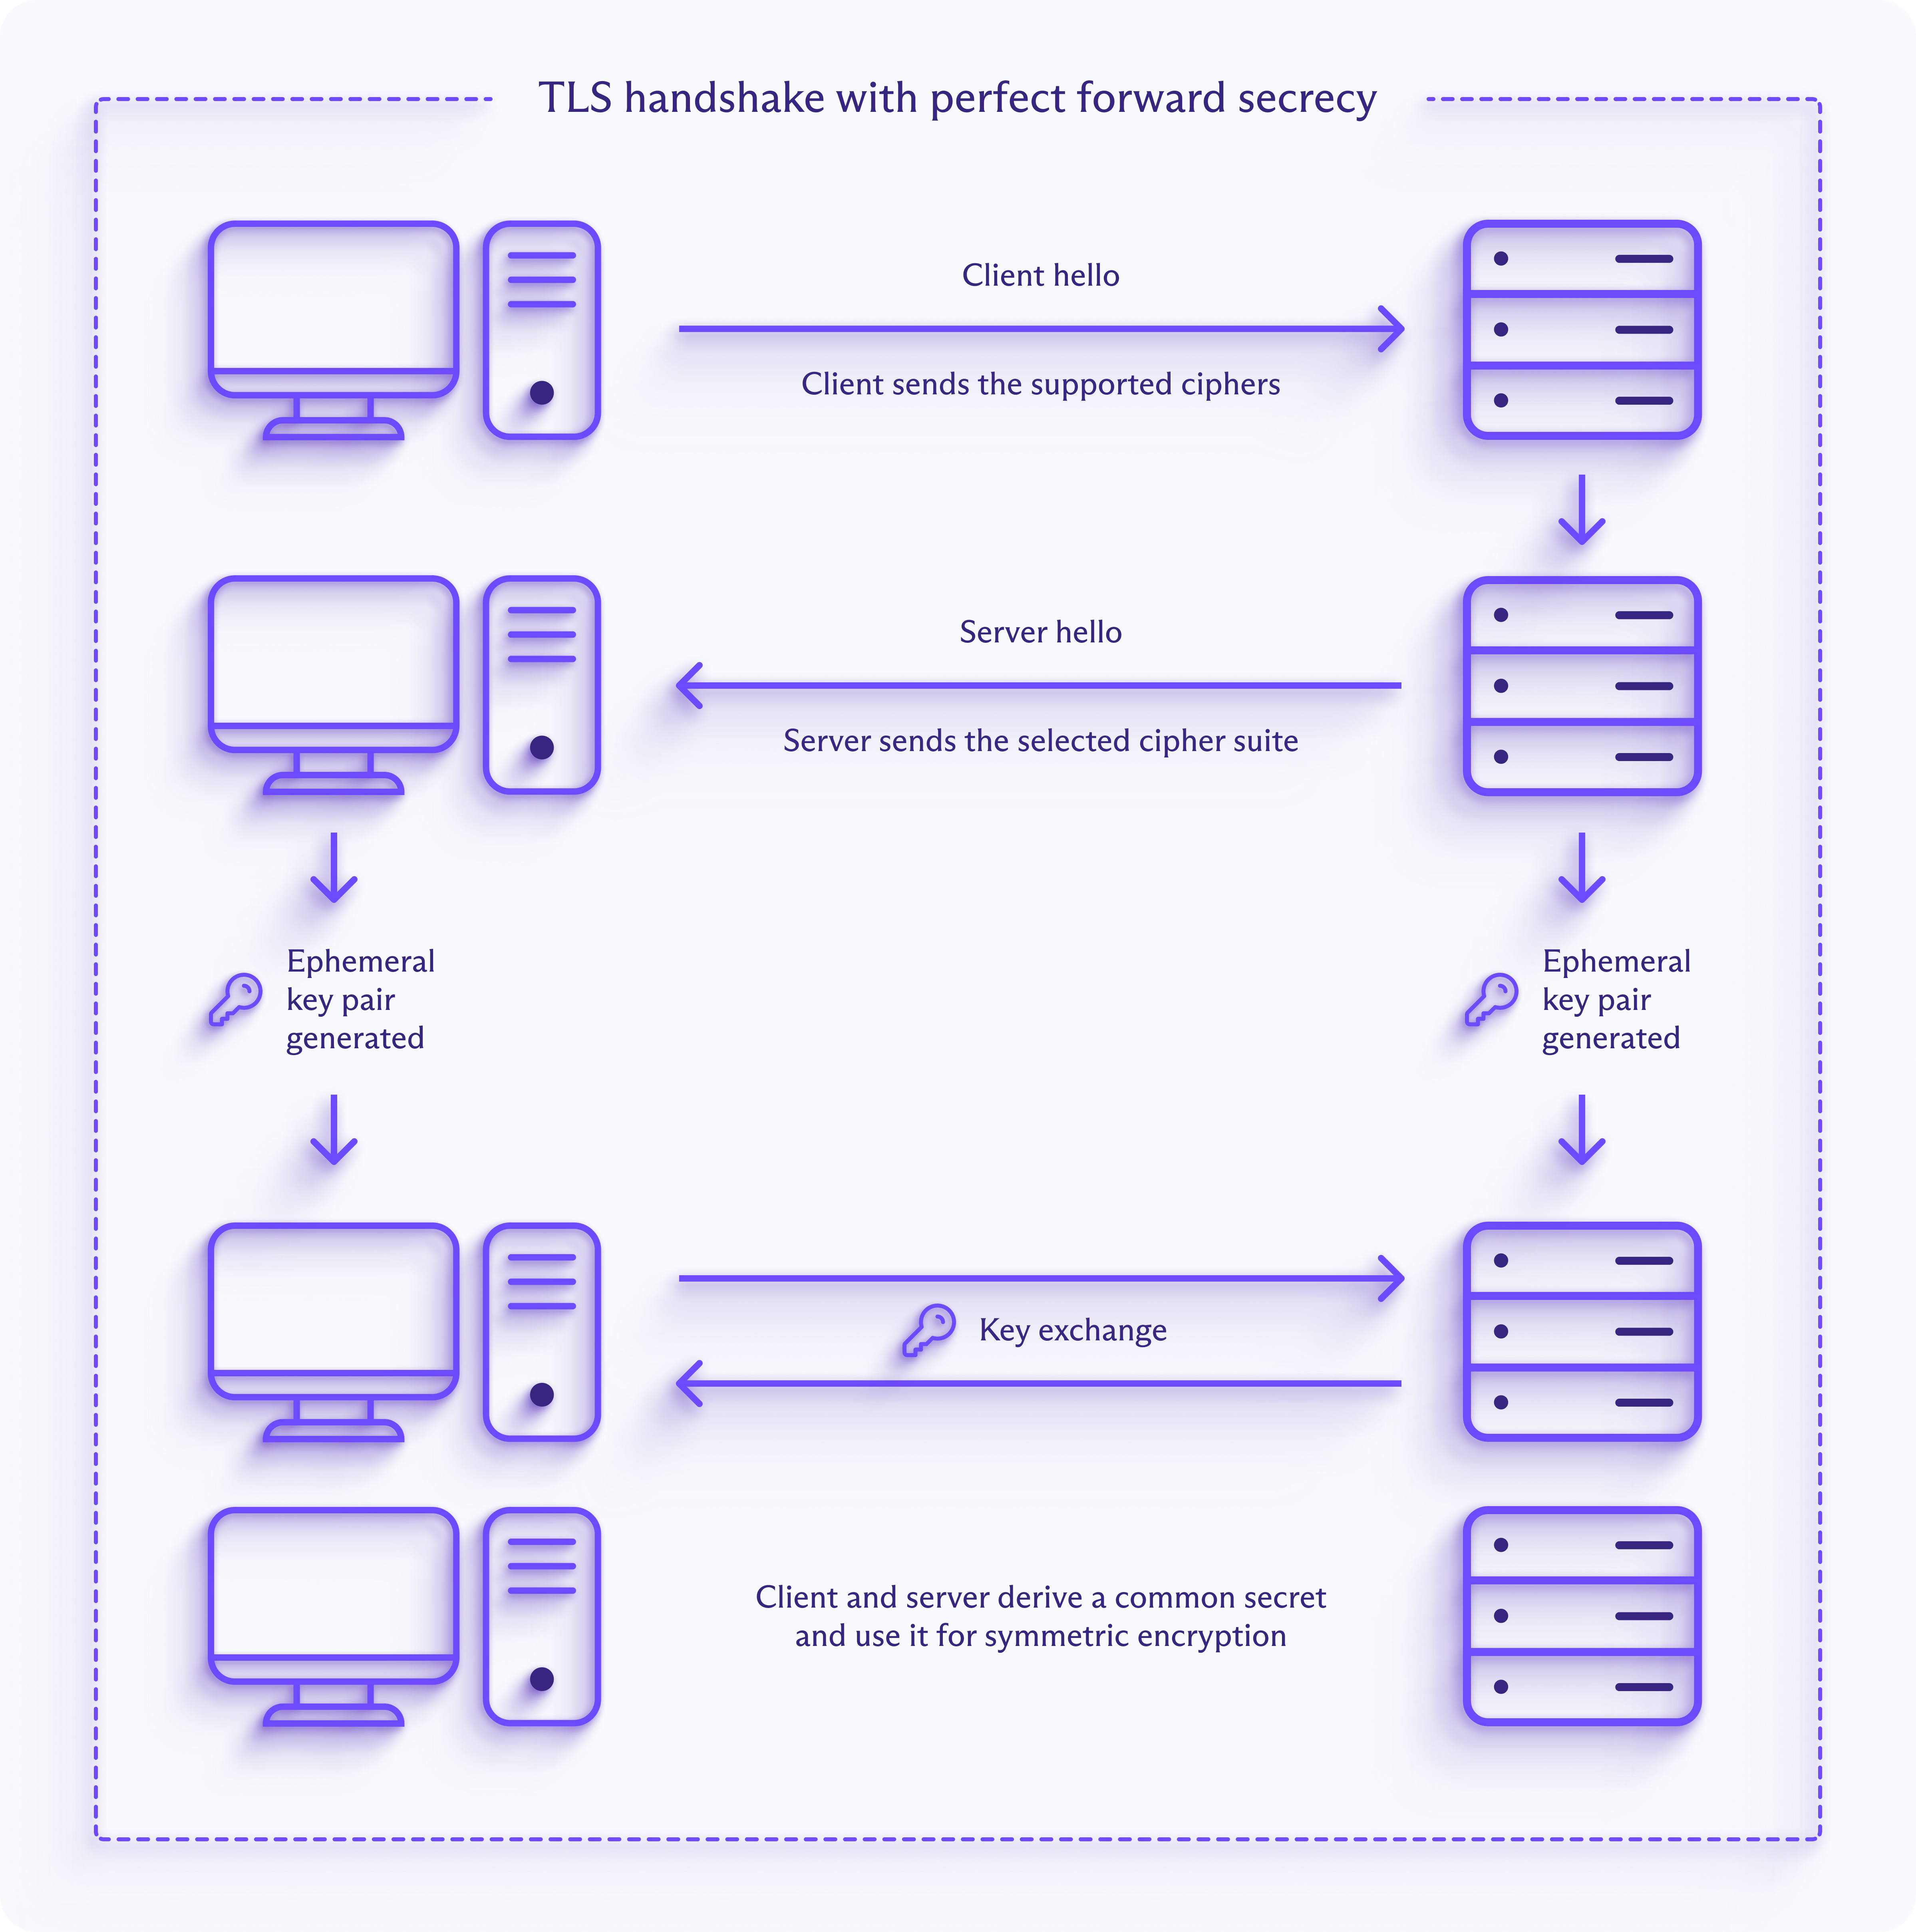
नीचे दिया गया चित्र perfect forward secrecy के साथ TLS हैंडशेक को दिखाता है। क्लाइंट और सर्वर दोनों अल्पकालिक की-पेयर जनरेट करते हैं और एक साझा सत्र सीक्रेट प्राप्त करने के लिए अपनी सार्वजनिक चाबियों का आदान-प्रदान करते हैं। चूंकि वे चाबियां अल्पकालिक होती हैं, इसलिए पिछले सत्र सुरक्षित रहते हैं, भले ही बाद में सर्वर की लंबी अवधि की चाबी के साथ छेड़छाड़ की जाए।
Perfect forward secrecy के सामान्य उपयोग
- ऑनलाइन बैंकिंग और खरीदारी सहित अधिकांश सुरक्षित वेबसाइटें (HTTPS)। HTTPS वेबसाइट कनेक्शन को एन्क्रिप्ट करने के लिए TLS का उपयोग करता है, और TLS 1.3 में forward secrecy शामिल है।
- शुरु-से-अंत तक एन्क्रिप्शन वाले मैसेजिंग ऐप, जैसे कि Signal और WhatsApp। वे आम तौर पर चाबियों को बार-बार बदलते हैं, कभी-कभी प्रति संदेश।
- VPN(नई विंडो) ऐप जो WireGuard®(नई विंडो) और OpenVPN(नई विंडो) (अल्पकालिक Diffie–Hellman के साथ) जैसे आधुनिक VPN प्रोटोकॉल का उपयोग करते हैं। Proton VPN, forward secrecy का समर्थन करता है(नई विंडो)।
- OpenSSH (macOS और अधिकांश Linux सिस्टम में अंतर्निहित) और PuTTY (एक Windows SSH क्लाइंट) जैसे SSH रिमोट एक्सेस टूल।
- ईमेल सेवाएं आमतौर पर सर्वरों के बीच भेजे जाने के दौरान ईमेल को एन्क्रिप्ट करती हैं, अक्सर forward secrecy का समर्थन करने वाले TLS का उपयोग करके, ताकि बाहरी लोग उन्हें आसानी से इंटरसेप्ट न कर सकें। लेकिन ईमेल प्रदाता स्वयं अभी भी स्टोर किए गए ईमेल को पढ़ने में सक्षम हो सकता है, जब तक कि वे PGP जैसे एन्क्रिप्शन से सुरक्षित न हों।

अपने डेटा का नियंत्रण संभालें
Proton को शुरुआत से ही आपके डेटा की सुरक्षा के लिए बनाया गया था। शुरु-से-अंत तक एन्क्रिप्शन, ओपन-सोर्स ऐप, और स्वतंत्र ऑडिट के साथ, आपकी जानकारी हमेशा आपकी ही रहती है।
अक्सर पूछे जाने वाले सवाल
- एन्क्रिप्शन के लिए perfect forward secrecy क्यों महत्वपूर्ण है?
- Proton VPN, forward secrecy का उपयोग कैसे करता है?
- Proton Mail एन्क्रिप्शन और forward secrecy को कैसे संभालता है?