एन्क्रिप्शन > शब्दावली > पोस्ट-क्वांटम क्रिप्टोग्राफी
पोस्ट-क्वांटम क्रिप्टोग्राफी क्या है?
क्वांटम कंप्यूटर अभी उस पैमाने पर मौजूद नहीं हैं जिसकी आज के एन्क्रिप्शन को तोड़ने के लिए आवश्यकता है, लेकिन विरोधी बाद में इसे डीक्रिप्ट करने के लिए अभी से आपका एन्क्रिप्ट किया गया डेटा एकत्र कर रहे हैं।
पोस्ट-क्वांटम क्रिप्टोग्राफी वह तरीका है जिससे हम उस जोखिम में डालने से पहले ही उस अवसर को बंद करते हैं।
‘अभी संचित करें, बाद में डीक्रिप्ट करें’ का ख़तरा
यद्यपि RSA और एलिप्टिक-कर्व क्रिप्टोग्राफी जैसे पब्लिक-की एन्क्रिप्शन को तोड़ने में सक्षम क्वांटम कंप्यूटर अभी मौजूद नहीं हैं, फिर भी जब वे विकसित हो जाएंगे तो वे मौजूदा सुरक्षा समस्याओं पर वास्तविक प्रभाव डाल सकते हैं। आज के सबसे परिष्कृत हमलावर “अभी संचित करें, बाद में डीक्रिप्ट करें” नामक रणनीति अपना रहे हैं, जहाँ वे अभी आपके एन्क्रिप्ट किए गए संचार को रोकते हैं और संग्रह करते हैं, फिर उन्हें क्रैक करने के लिए पर्याप्त शक्तिशाली क्वांटम कंप्यूटर की प्रतीक्षा करते हैं।
आज आप जो कुछ भी संवेदनशील भेजते हैं, जैसे कि मेडिकल रिकॉर्ड, कानूनी संचार, या निजी पत्राचार, वह बाद में जोखिम में पड़ सकता है। यही कारण है कि क्वांटम-प्रतिरोधी एल्गोरिदम में बदलाव इस खतरे के सामने आने से बहुत पहले होना चाहिए, क्योंकि पूरे इंटरनेट पर एन्क्रिप्शन को बदलने में सालों लग जाते हैं।
क्वांटम कंप्यूटर कैसे काम करते हैं
पारंपरिक और क्वांटम कंप्यूटर के बीच का अंतर यहाँ दिया गया है:
एक पारंपरिक कंप्यूटर बिट्स के साथ काम करता है
प्रत्येक बिट या तो 0 या 1 होता है, और एक पारंपरिक कंप्यूटर को एक-एक करके एन्क्रिप्शन चाबी आज़मानी होती है। यह क्रमिक है, जैसे किसी छल्ले की हर चाबी को आज़माना।
एक क्वांटम कंप्यूटर क्यूबिट्स के साथ काम करता है
एक क्यूबिट (क्वांटम बिट) एक साथ 0 और 1 दोनों हो सकता है (सुपरपोजिशन), जिससे क्वांटम एल्गोरिदम एक साथ कई संभावनाओं का पता लगा सकते हैं। यह एक ही समय में छल्ले की सभी चाबियों को आज़माने जैसा है।
आज अधिकांश पब्लिक-की क्रिप्टोग्राफी ऐसी गणितीय समस्याओं पर निर्भर करती है जो एक दिशा में आसान और विपरीत दिशा में कठिन होती हैं, जैसे दो बड़ी अभाज्य संख्याओं को एक साथ गुणा करना (आसान) बनाम परिणाम का वापस अभाज्य संख्याओं में गुणनखंड करना (कठिन)।
क्वांटम कंप्यूटर के लिए डिज़ाइन किया गया शोर का एल्गोरिदम(नई विंडो) ठीक इसी जटिलता पर प्रहार करता है। यह RSA और एलिप्टिक-कर्व क्रिप्टोग्राफी (Curve25519 सहित) को कमजोर कर देगा, जो आज एन्क्रिप्ट किए गए ईमेल, TLS और VPN(नई विंडो) की रीढ़ हैं।
क्वांटम कंप्यूटिंग की स्थिति
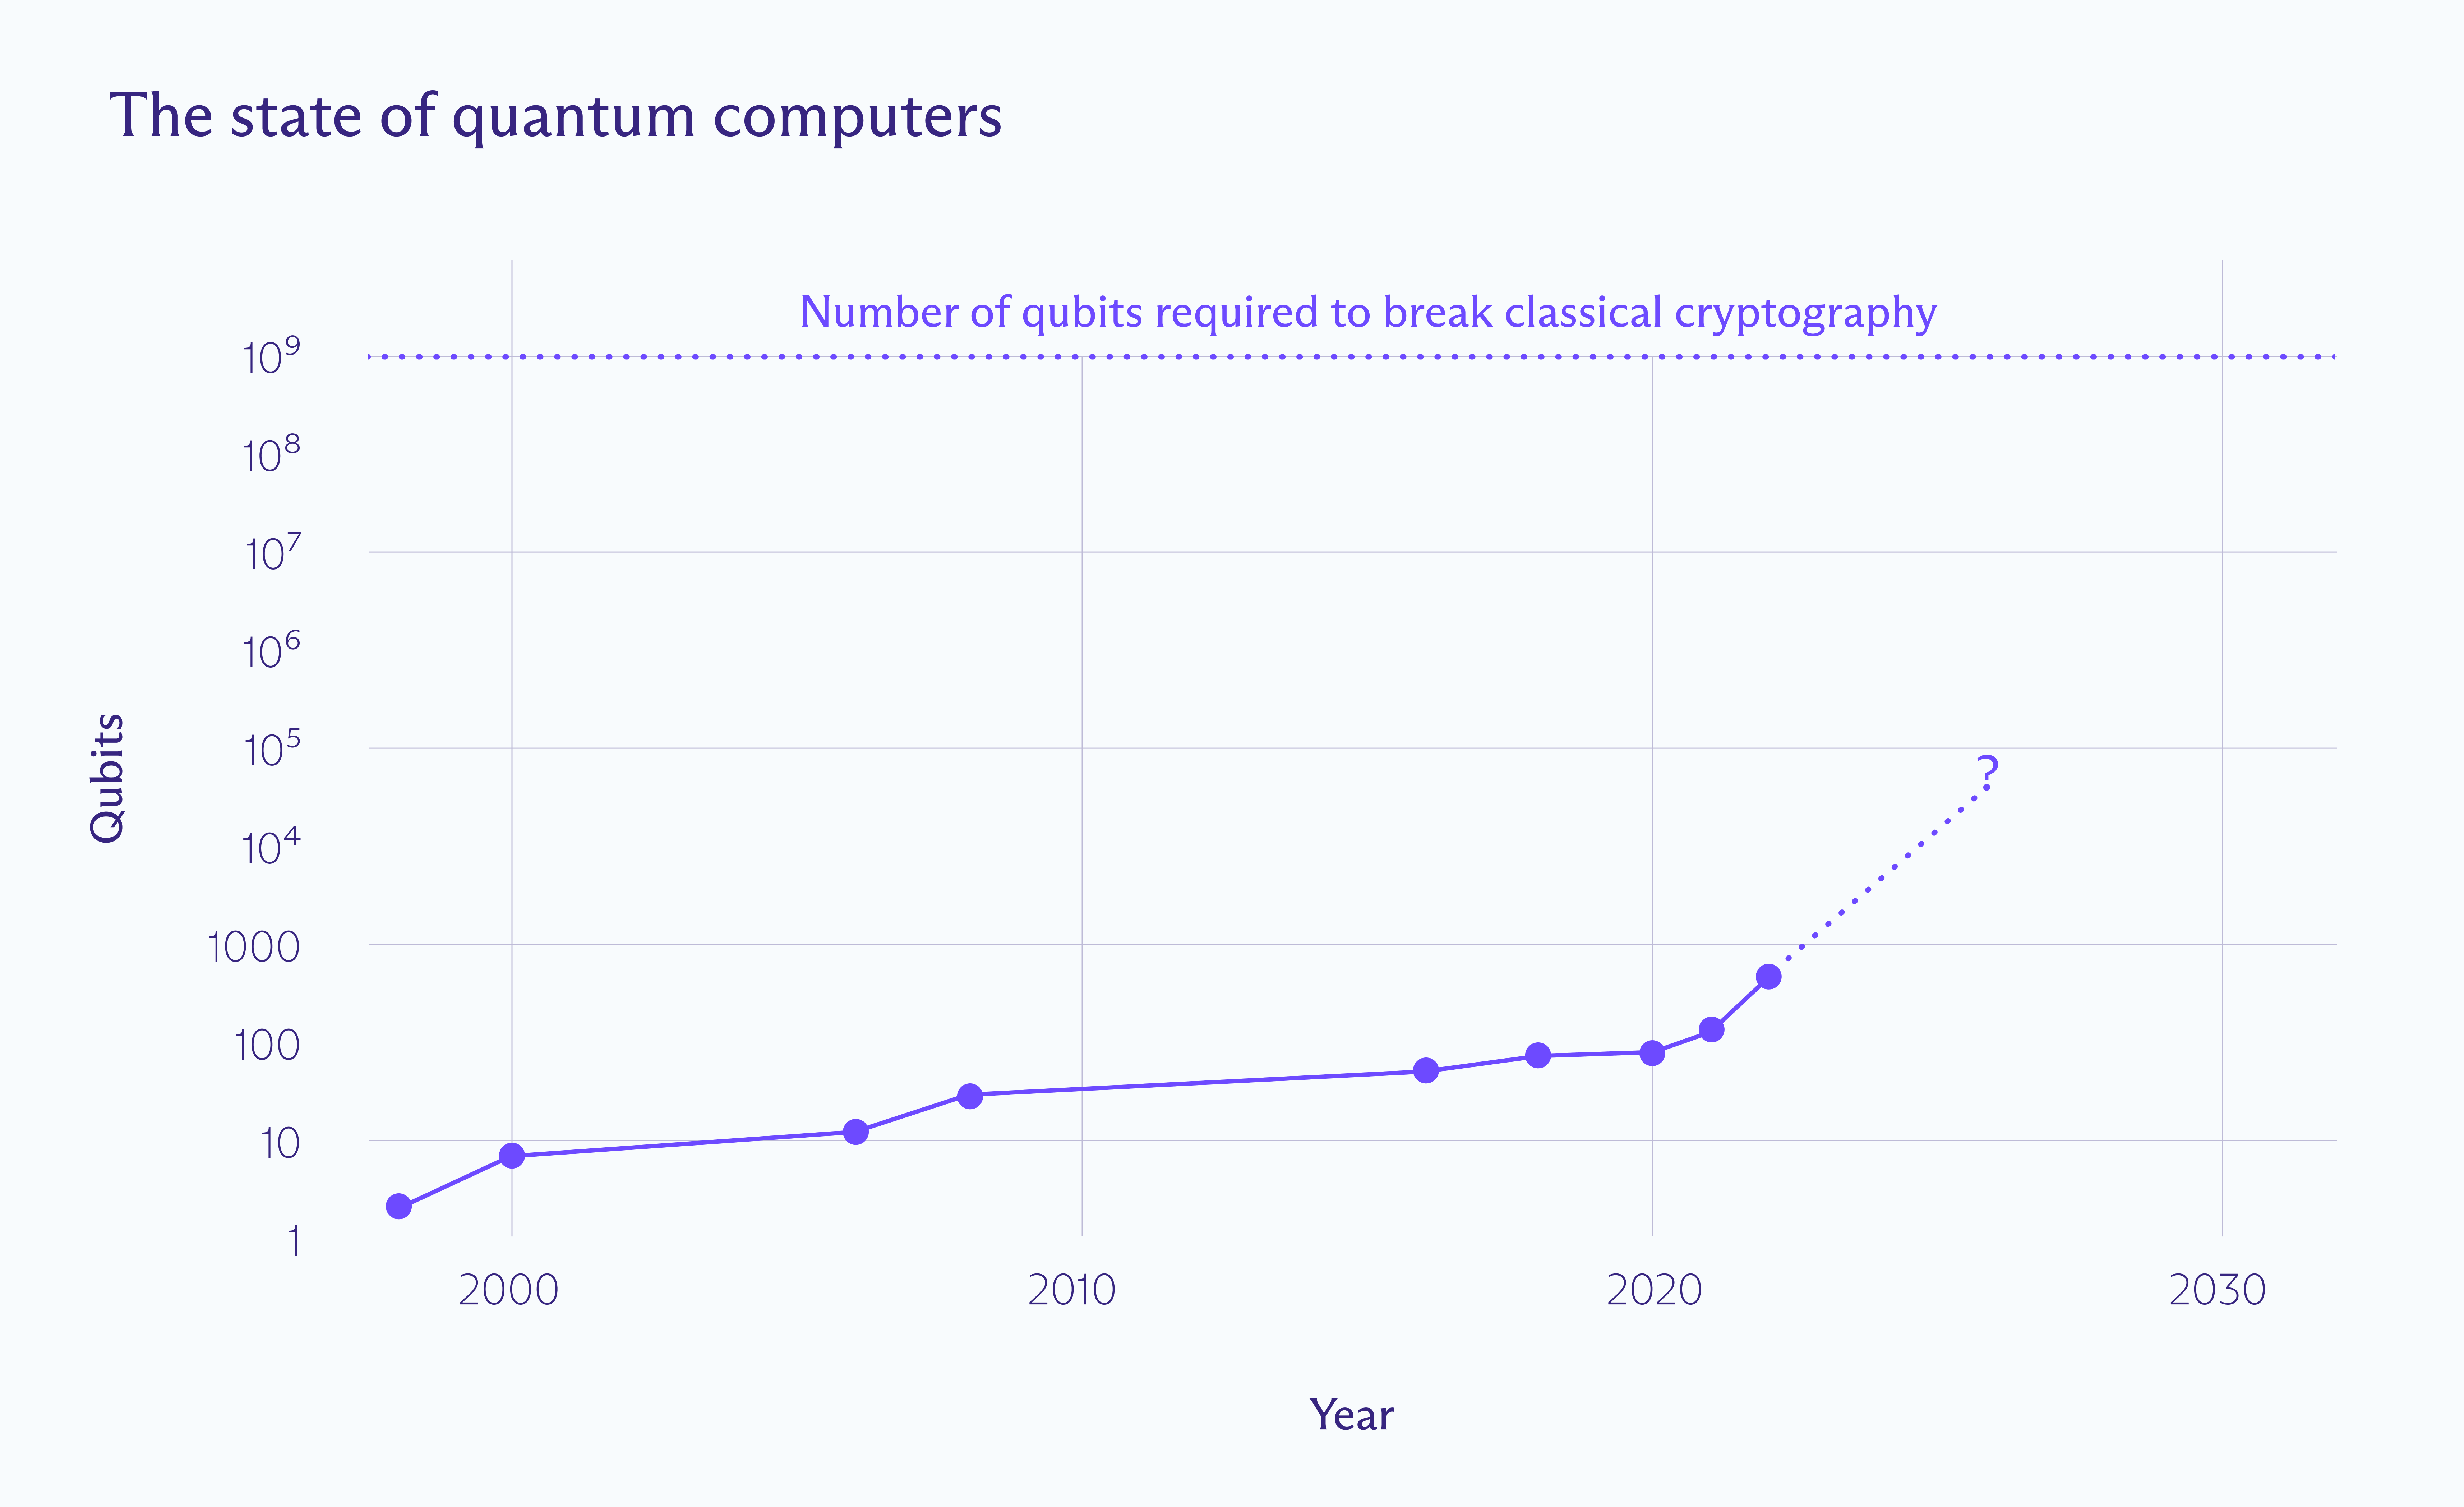
अच्छी खबर: आज कोई भी क्वांटम कंप्यूटर वास्तविक दुनिया के एन्क्रिप्शन के लिए खतरा पैदा करने के करीब नहीं है। मौजूदा मशीनों और जिनकी आवश्यकता होगी, उनके बीच का अंतर बहुत बड़ा है।
4,099
RSA-2048 को तोड़ने के लिए अनुमानित लॉजिकल (आदर्श) क्यूबिट्स
1,500 – 2,000
एलिप्टिक-कर्व क्रिप्टोग्राफी को तोड़ने के लिए अनुमानित लॉजिकल (आदर्श) क्यूबिट्स
50M+
यही काम करने के लिए वास्तविक एरर सुधार के साथ आवश्यक फिजिकल क्यूबिट्स
कोई नहीं
आज की मशीनें जो वास्तविक दुनिया के एन्क्रिप्शन को तोड़ने में सक्षम हैं
आवश्यक लाखों फिजिकल क्यूबिट्स तक पहुंचना एक बहुत बड़ी इंजीनियरिंग चुनौती है जिसे किसी भी संस्था ने हल नहीं किया है। हालाँकि, अधिकांश विशेषज्ञों का मानना है कि क्रिप्टोग्राफ़िक रूप से प्रासंगिक क्वांटम कंप्यूटर कब की बात है, न कि अगर की। समय सीमा का अनुमान एक दशक से लेकर कई दशकों तक है। यही अनिश्चितता बिल्कुल वही कारण है कि पोस्ट-क्वांटम क्रिप्टोग्राफी में परिवर्तन अभी शुरू करने की आवश्यकता है।
पोस्ट-क्वांटम क्रिप्टोग्राफी क्या है?
पोस्ट-क्वांटम क्रिप्टोग्राफी (PQC) एन्क्रिप्शन एल्गोरिदम की एक नई पीढ़ी है जिसे क्लासिकल और क्वांटम कंप्यूटर दोनों से सुरक्षित रहने के लिए डिज़ाइन किया गया है। क्वांटम की डिस्ट्रीब्यूशन (जिसके लिए विशेष हार्डवेयर की आवश्यकता होती है) के विपरीत, PQC एल्गोरिदम सामान्य कंप्यूटर पर चलते हैं और उन्हें सॉफ्टवेयर अपडेट के रूप में लागू किया जा सकता है — जिसका अर्थ है कि वे बिना किसी नए बुनियादी ढांचे के आज के असुरक्षित एल्गोरिदम की जगह ले सकते हैं।
2024 में, यूएस नेशनल इंस्टीट्यूट ऑफ स्टैंडर्ड्स एंड टेक्नोलॉजी (NIST) ने अपने पहले PQC मानकों को अंतिम रूप दिया। प्रमुख उम्मीदवार एल्गोरिदम लैटिस समस्याओं पर आधारित हैं — गणित का एक अलग वर्ग जिसे शोर का एल्गोरिदम गति नहीं दे सकता है। बड़े पूर्णांकों के गुणनखंड के विपरीत, लैटिस समस्याओं की जटिलता क्वांटम हमले के तहत समाप्त होने के लिए नहीं जानी जाती है।
केवल क्लासिकल एल्गोरिदम को ही क्यों न बदलें?
मानकीकृत, व्यापक रूप से लागू की गई पोस्ट-क्वांटम क्रिप्टोग्राफी अभी भी नई है और इसे दशकों की सार्वजनिक जांच का वह अनुभव नहीं मिला है जो RSA और एलिप्टिक-कर्व क्रिप्टोग्राफी को मिला है। सबसे सुरक्षित तरीका हाइब्रिड क्रिप्टोग्राफी है: एक क्लासिकल एल्गोरिदम के ऊपर पोस्ट-क्वांटम एल्गोरिदम की लेयर जोड़ना। आपका डेटा तब तक सुरक्षित है जब तक कोई हमलावर दोनों को एक साथ नहीं तोड़ देता, जिसके लिए क्वांटम और क्लासिकल दोनों सफलताओं की आवश्यकता होती है।
Proton ने पहले ही कैसे कदम उठाए हैं
Proton Mail में पोस्ट-क्वांटम सुरक्षा मई 2026 में लॉन्च की गई, जो सभी प्लैन पर उपलब्ध है। सक्षम करने के बाद, Proton Mail नए एन्क्रिप्टेड ईमेल के लिए पोस्ट-क्वांटम-रेडी चाबियाँ जनरेट करता है, जिससे आपके संदेश आज के खतरों और आने वाले कल के क्वांटम कंप्यूटर दोनों से सुरक्षित रहते हैं।
PQC मानकीकरण का नेतृत्व
जर्मन फेडरल ऑफिस ऑफ इंफॉर्मेशन सिक्योरिटी (BSI) के क्रिप्टोग्राफर्स के साथ मिलकर काम करते हुए, Proton ने OpenPGP के लिए पहले पोस्ट-क्वांटम एक्सटेंशन(नई विंडो) का सह-लेखन किया — जो दुनिया भर में एन्क्रिप्टेड ईमेल के लिए उपयोग किया जाने वाला खुला मानक है। यह सुनिश्चित करता है कि पोस्ट-क्वांटम सुरक्षा Proton और अन्य प्रदाताओं के बीच काम करे, न कि केवल Proton के अपने इकोसिस्टम के भीतर।
श्रेणी में सर्वश्रेष्ठ एल्गोरिदम
क्लासिकल और पोस्ट-क्वांटम एल्गोरिदम (हाइब्रिड क्रिप्टोग्राफी) के संयोजन का उपयोग करते हुए, यह नया मानक उच्चतम सुरक्षा प्रदान करता है। आपका डेटा तब तक सुरक्षित रहेगा जब तक हमलावर क्लासिकल और क्वांटम दोनों क्रिप्टोग्राफी को नहीं तोड़ देता। पोस्ट-क्वांटम घटक लैटिस-आधारित एल्गोरिदम का उपयोग करता है, क्योंकि वे अच्छी सुरक्षा और प्रदर्शन प्रदान करते हैं।
- एन्क्रिप्शन के लिए CRYSTALS-Kyber + X25519
- डिजिटल हस्ताक्षर के लिए CRYSTALS-Dilithium + Ed25519
पर्सिस्टेंट सिमेट्रिक कीज़
हम सुरक्षित कुंजियों के साथ ईमेल को फिर से एन्क्रिप्ट करने और एक्सेस खोए बिना पुरानी कुंजियों को रिटायर करने के लिए एक नए मानक पर भी काम कर रहे हैं(नई विंडो)। यह सुनिश्चित करता है कि अतीत में प्राप्त ईमेल क्वांटम कंप्यूटर से सुरक्षित रहें।
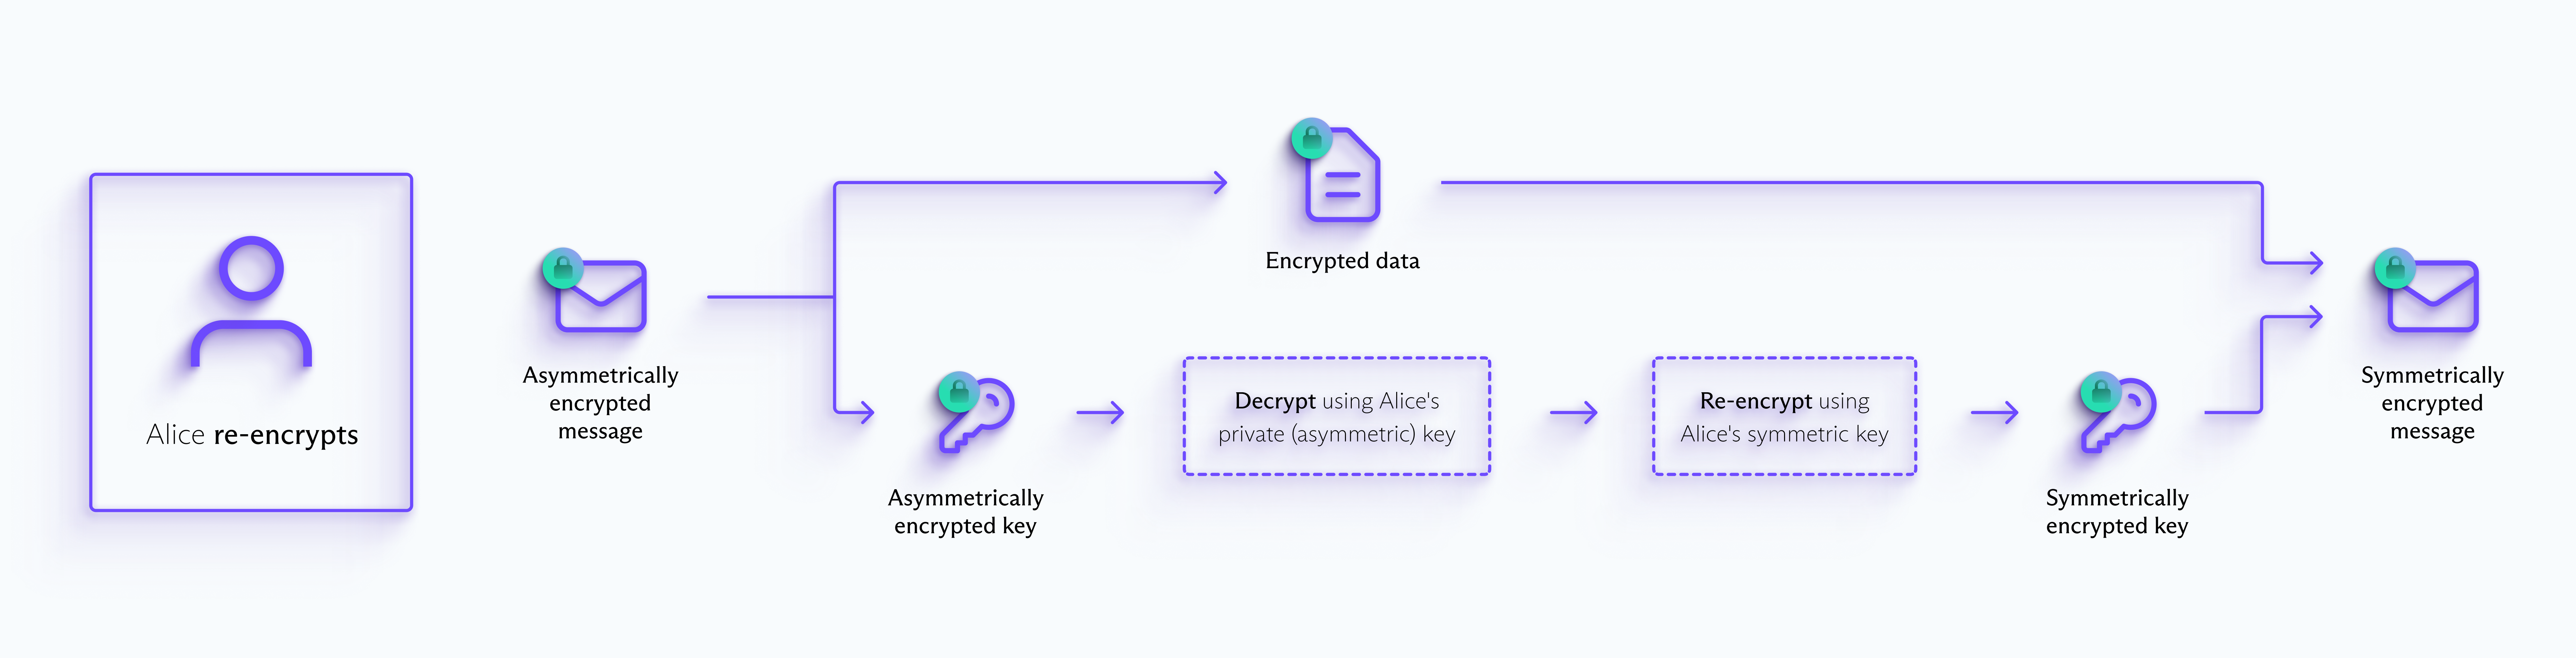
एलिस अतीत में प्राप्त संदेशों को फिर से एन्क्रिप्ट करती है ताकि यह सुनिश्चित हो सके कि वे क्वांटम कंप्यूटर से सुरक्षित हैं।

अपने डेटा का नियंत्रण संभालें
Proton को शुरू से ही आपके डेटा की सुरक्षा के लिए बनाया गया था — और आगे आने वाले खतरों से भी। शुरु-से-अंत तक एन्क्रिप्शन, पोस्ट-क्वांटम सुरक्षा, ओपन-सोर्स ऐप, और स्वतंत्र ऑडिट के साथ, आपकी जानकारी हमेशा आपकी ही रहती है।