एन्क्रिप्शन की व्याख्या
एन्क्रिप्शन इंटरनेट पर सुरक्षा की कुंजी है। यह आपकी व्यक्तिगत जानकारी को रैंडम टेक्स्ट जैसे दिखने वाले रूप में बदलकर उसे निजी और सुरक्षित रखता है। एन्क्रिप्शन के बारे में और जानने, यह क्यों महत्वपूर्ण है, और Proton आपके डिजिटल जीवन की सुरक्षा के लिए एन्क्रिप्शन का उपयोग कैसे करता है, यह जानने के लिए आगे पढ़ें।

एन्क्रिप्शन क्या है?
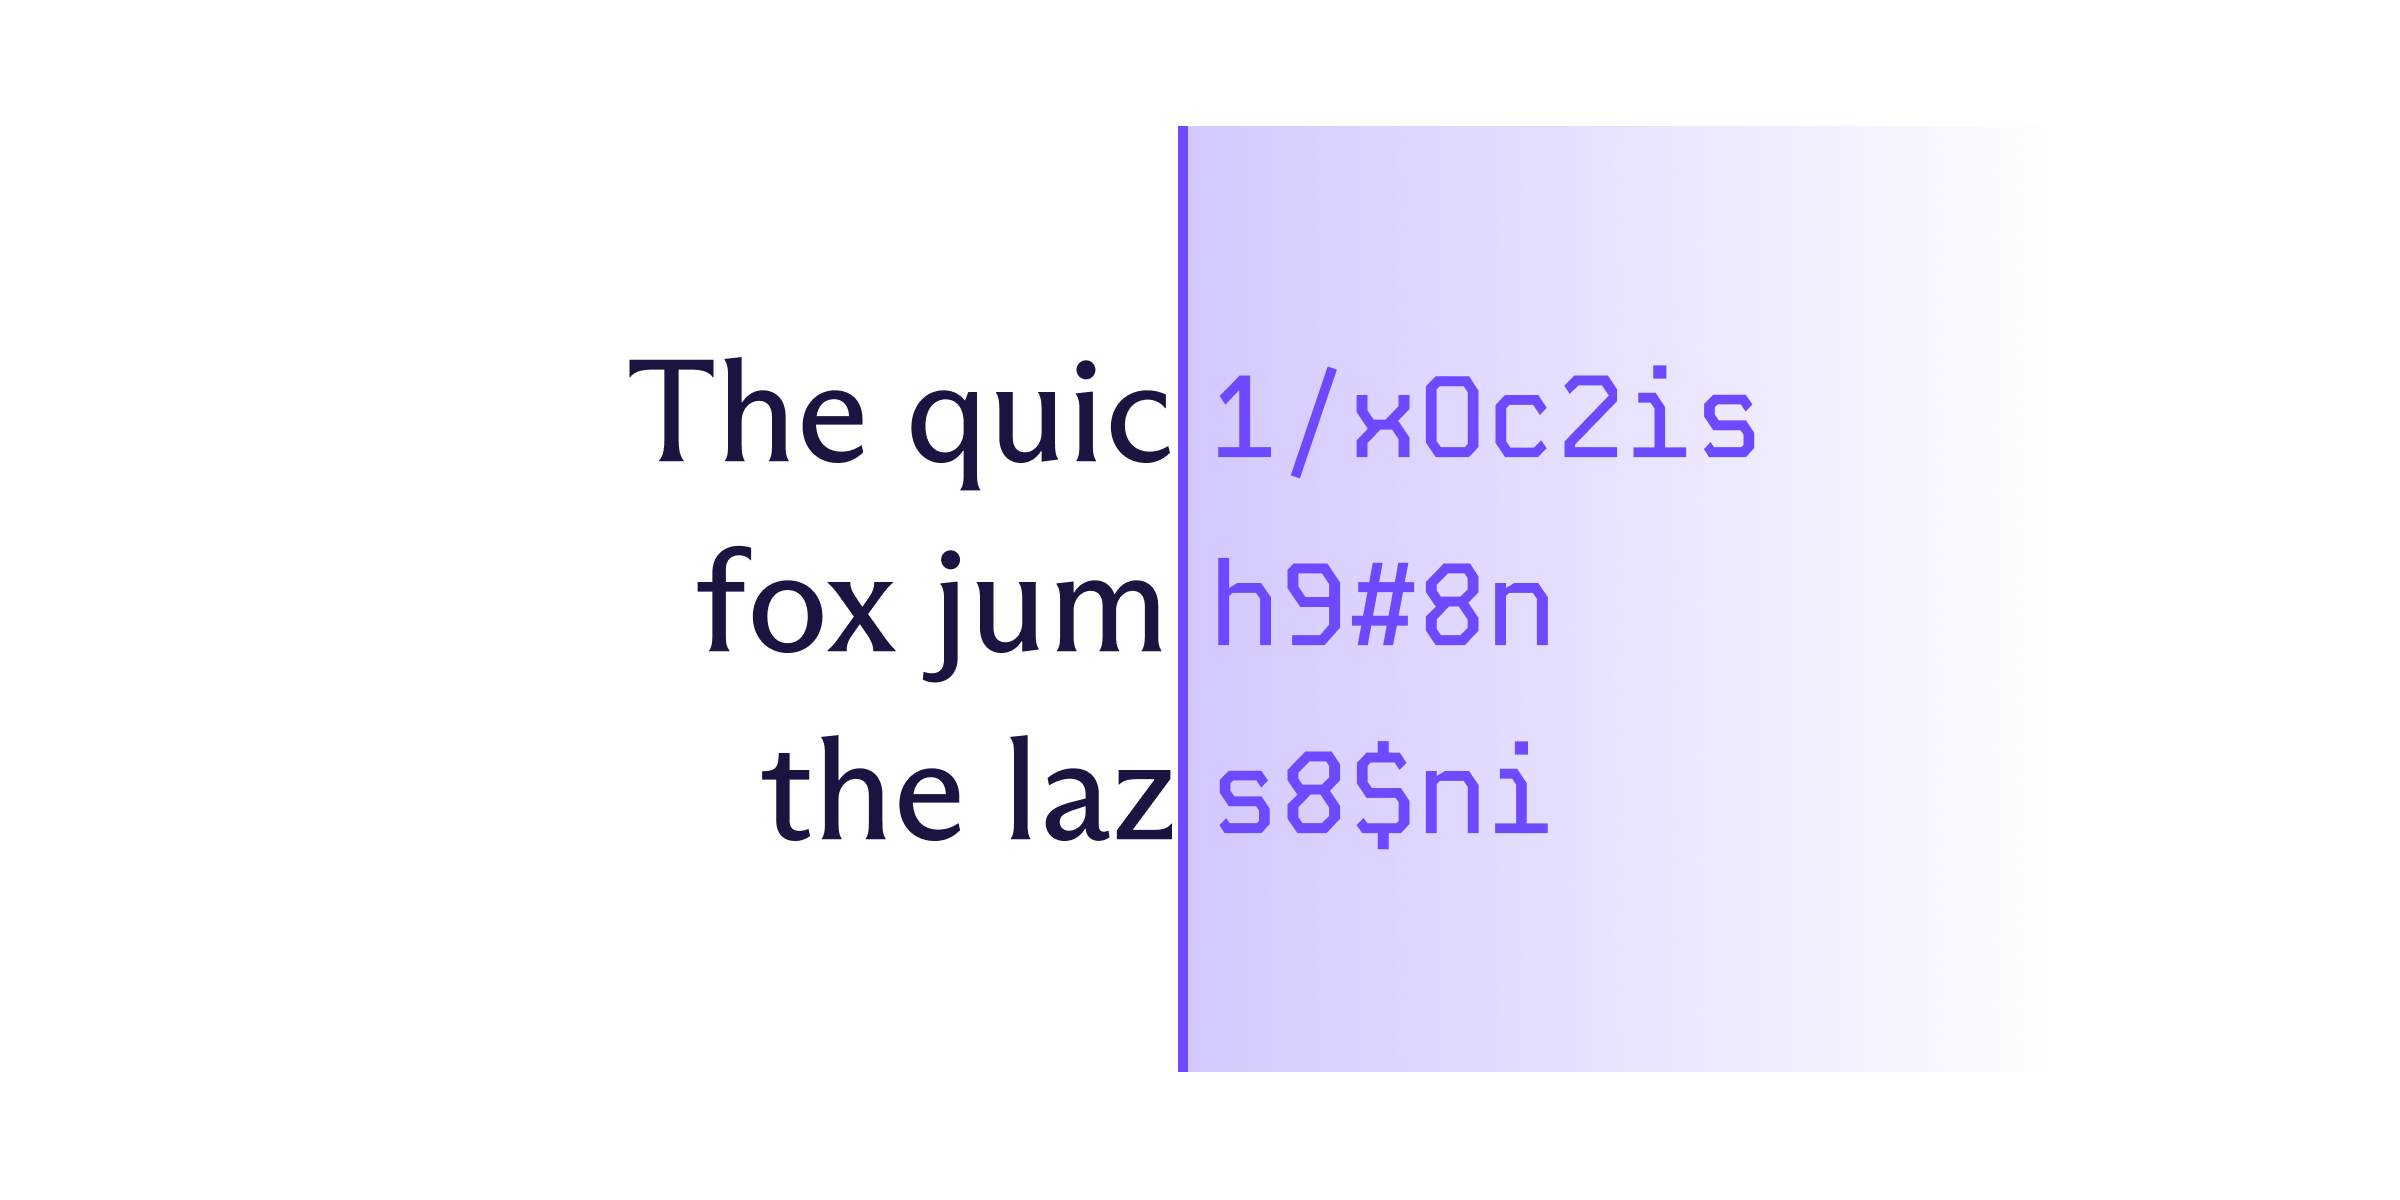
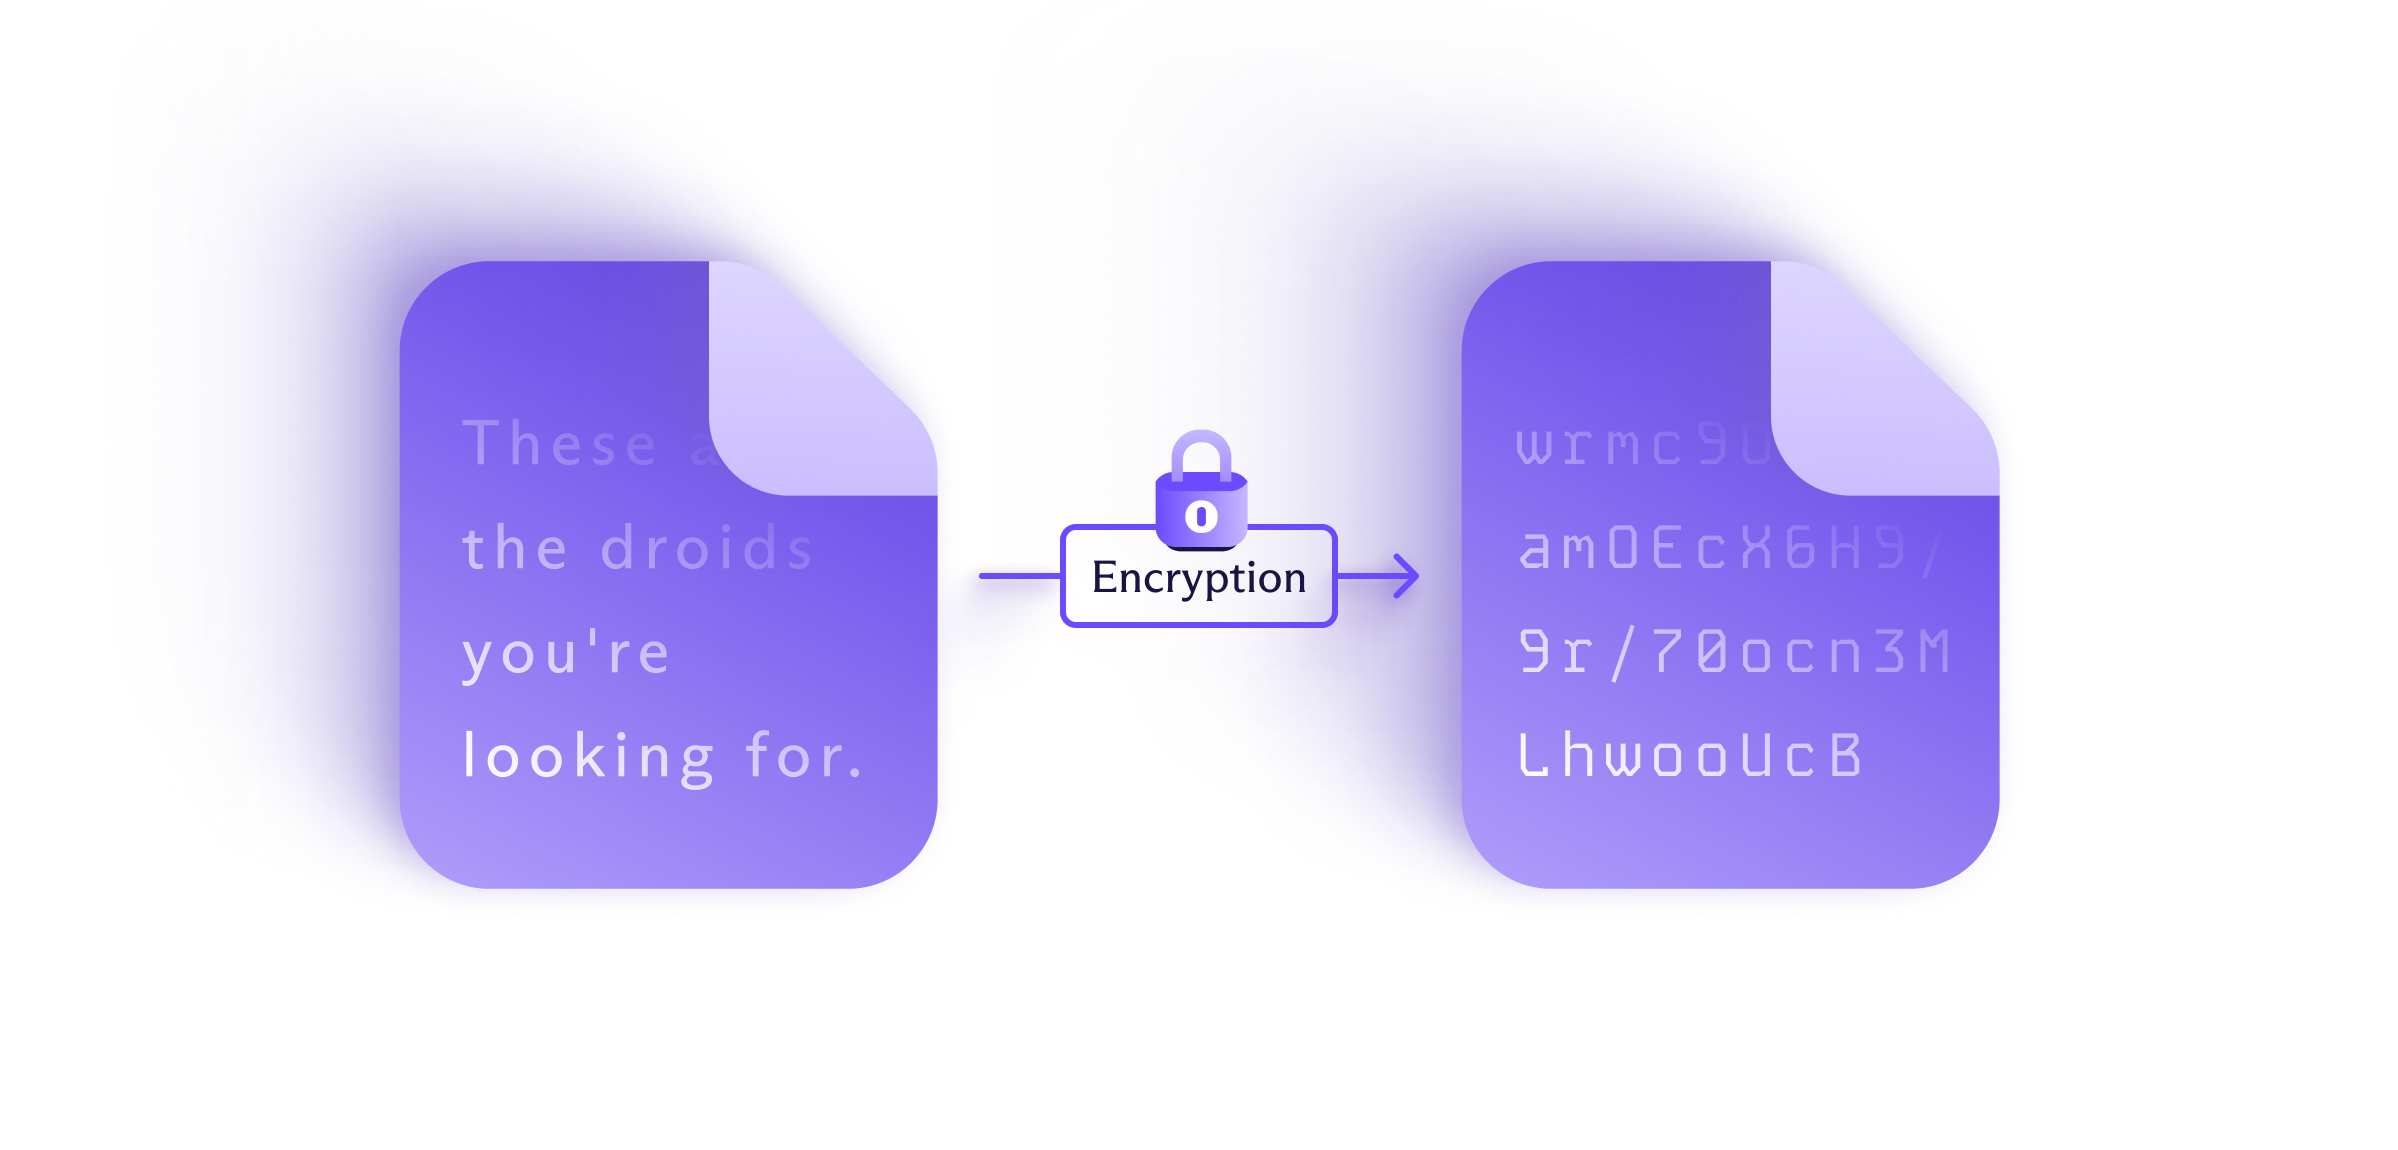
एन्क्रिप्शन जानकारी को एक न पढ़े जा सकने वाले कोड में बदलने की गणितीय प्रक्रिया है, ताकि जब तक सही क्रिप्टोग्राफ़िक चाबी न हो, तब तक कोई भी इसे डीकोड न कर सके। एन्क्रिप्शन के बिना, कोई भी आपकी तस्वीरों, पासवर्ड और संदेश सहित आपके संवेदनशील डेटा को इंटरसेप्ट कर सकता है, पढ़ सकता है या उसमें बदलाव कर सकता है।
एन्क्रिप्शन का क्या अर्थ है?
सरल शब्दों में कहें, तो इसका अर्थ है कि सही चाबी के बिना आपका डेटा पढ़ा नहीं जा सकता। यह आपकी जानकारी को ताक-झांक करने वाली नज़रों से सुरक्षित रखता है।
एन्क्रिप्शन कैसे काम करता है?
जानकारी को एन्क्रिप्ट करने का सबसे आम तरीका एल्गोरिदम के रूप में जाने जाने वाले गणितीय संचालन का उपयोग करके पठनीय टेक्स्ट, जिसे प्लेनटेक्स्ट के रूप में जाना जाता है, को अपठनीय टेक्स्ट में बदलना है, जिसे साइफ़रटेक्स्ट कहा जाता है। ये एल्गोरिदम किसी फ़ाइल को अव्यवस्थित करने के लिए एक क्रिप्टोग्राफ़िक चाबी, या साझा गणितीय मानों (जैसे अभाज्य संख्याएं या अण्डाकार वक्र) के सेट का उपयोग करते हैं। केवल मेल खाने वाली चाबी ही फ़ाइल को डीकोड कर सकती है और उसे उसके मूल प्रारूप में वापस बदल सकती है।
सही क्रिप्टोग्राफ़िक चाबी के बिना किसी व्यक्ति के लिए, एन्क्रिप्ट की गई फ़ाइल रैंडम डेटा जैसी दिखती है, लेकिन एन्क्रिप्शन तार्किक, अनुमानित नियमों का पालन करता है। ऐसा होना ही चाहिए, क्योंकि अन्यथा, डीक्रिप्शन असंभव होगा।
किसी एन्क्रिप्शन एल्गोरिदम की सुरक्षा उसकी जटिलता पर निर्भर करती है। आधुनिक एन्क्रिप्शन जटिल एल्गोरिदम और मजबूत चाबी के साइज़ का उपयोग करता है ताकि सबसे शक्तिशाली सुपरकंप्यूटर भी उचित समय में हर संभावित उत्तर का अनुमान न लगा सकें।
डेटा को आम तौर पर तब एन्क्रिप्ट किया जाता है जब इसे स्टोर किया जाता है (“एट रेस्ट”) और जब इसे डिवाइस के बीच भेजा जाता है (“इन ट्रांज़िट”)।
वीडियो: एन्क्रिप्शन कैसे काम करता है

YouTube पर वीडियो देखें: How Encryption Works(नई विंडो)
एन्क्रिप्शन का उदाहरण
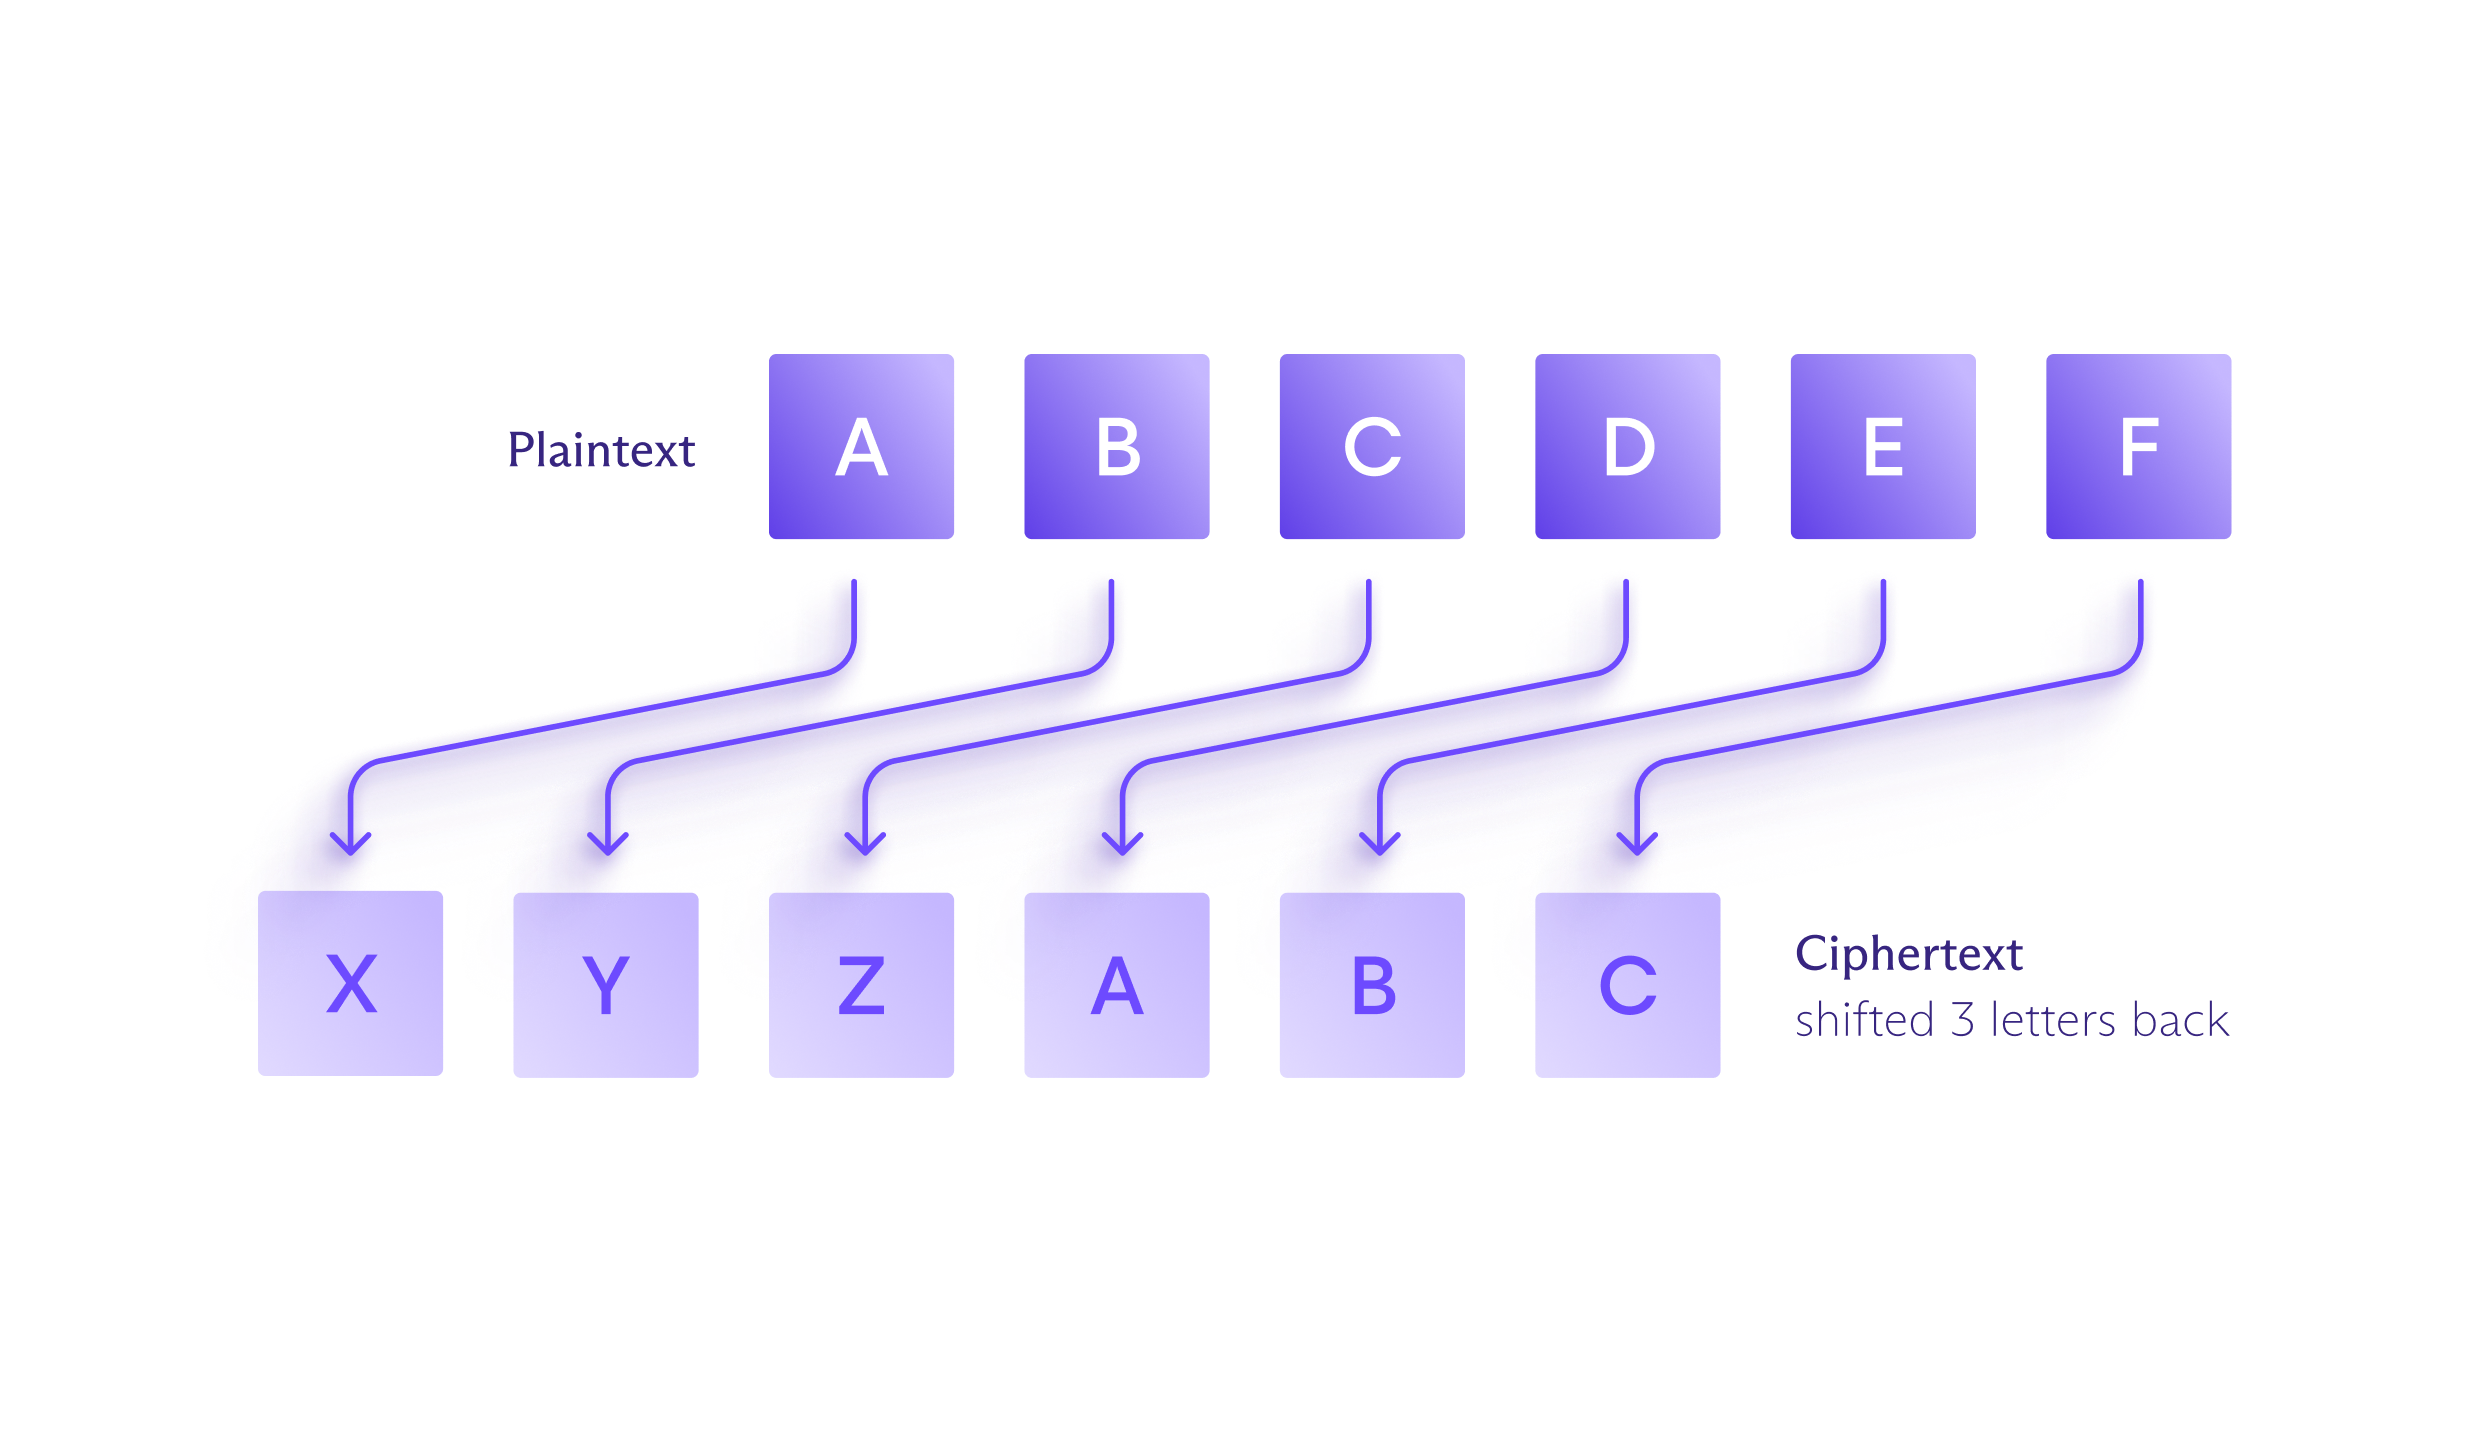
एन्क्रिप्शन के सबसे प्रसिद्ध उदाहरणों में से एक सीज़र साइफर है, जिसका उपयोग जूलियस सीज़र ने अपने संदेश निजी रखने के लिए किया था। इस साइफर में, मूल टेक्स्ट के प्रत्येक अक्षर को वर्णमाला में एक निश्चित संख्या में आगे या पीछे ले जाए गए दूसरे अक्षर से बदल दिया जाता है। उदाहरण के लिए, तीन स्थान पीछे खिसकाने पर, साइफरटेक्स्ट में “A”, “X” बन जाता है, “B”, “Y” बन जाता है, इत्यादि।
बेशक, साइफर (एन्क्रिप्शन के लिए उपयोग किया जाने वाला एक विशिष्ट एल्गोरिदम) तब से कहीं अधिक जटिल हो गए हैं, जिससे उन्हें क्रैक करना बहुत कठिन हो गया है। आधुनिक एन्क्रिप्शन को जटिल एल्गोरिदम द्वारा हैंडल किया जाता है जो मिलीसेकंड में प्लेनटेक्स्ट को एन्क्रिप्ट कर सकते हैं और फिर साइफरटेक्स्ट को डीक्रिप्ट कर सकते हैं, ताकि आपको सुरक्षा के लिए सुविधा का त्याग न करना पड़े।
सिमेट्रिक बनाम एसिमेट्रिक एन्क्रिप्शन
मोटे तौर पर कहें तो, एन्क्रिप्शन के दो प्रकार हैं: सिमेट्रिक और असममित। प्रत्येक की अपनी ताकत और कमजोरियाँ हैं।
सिमेट्रिक एन्क्रिप्शन
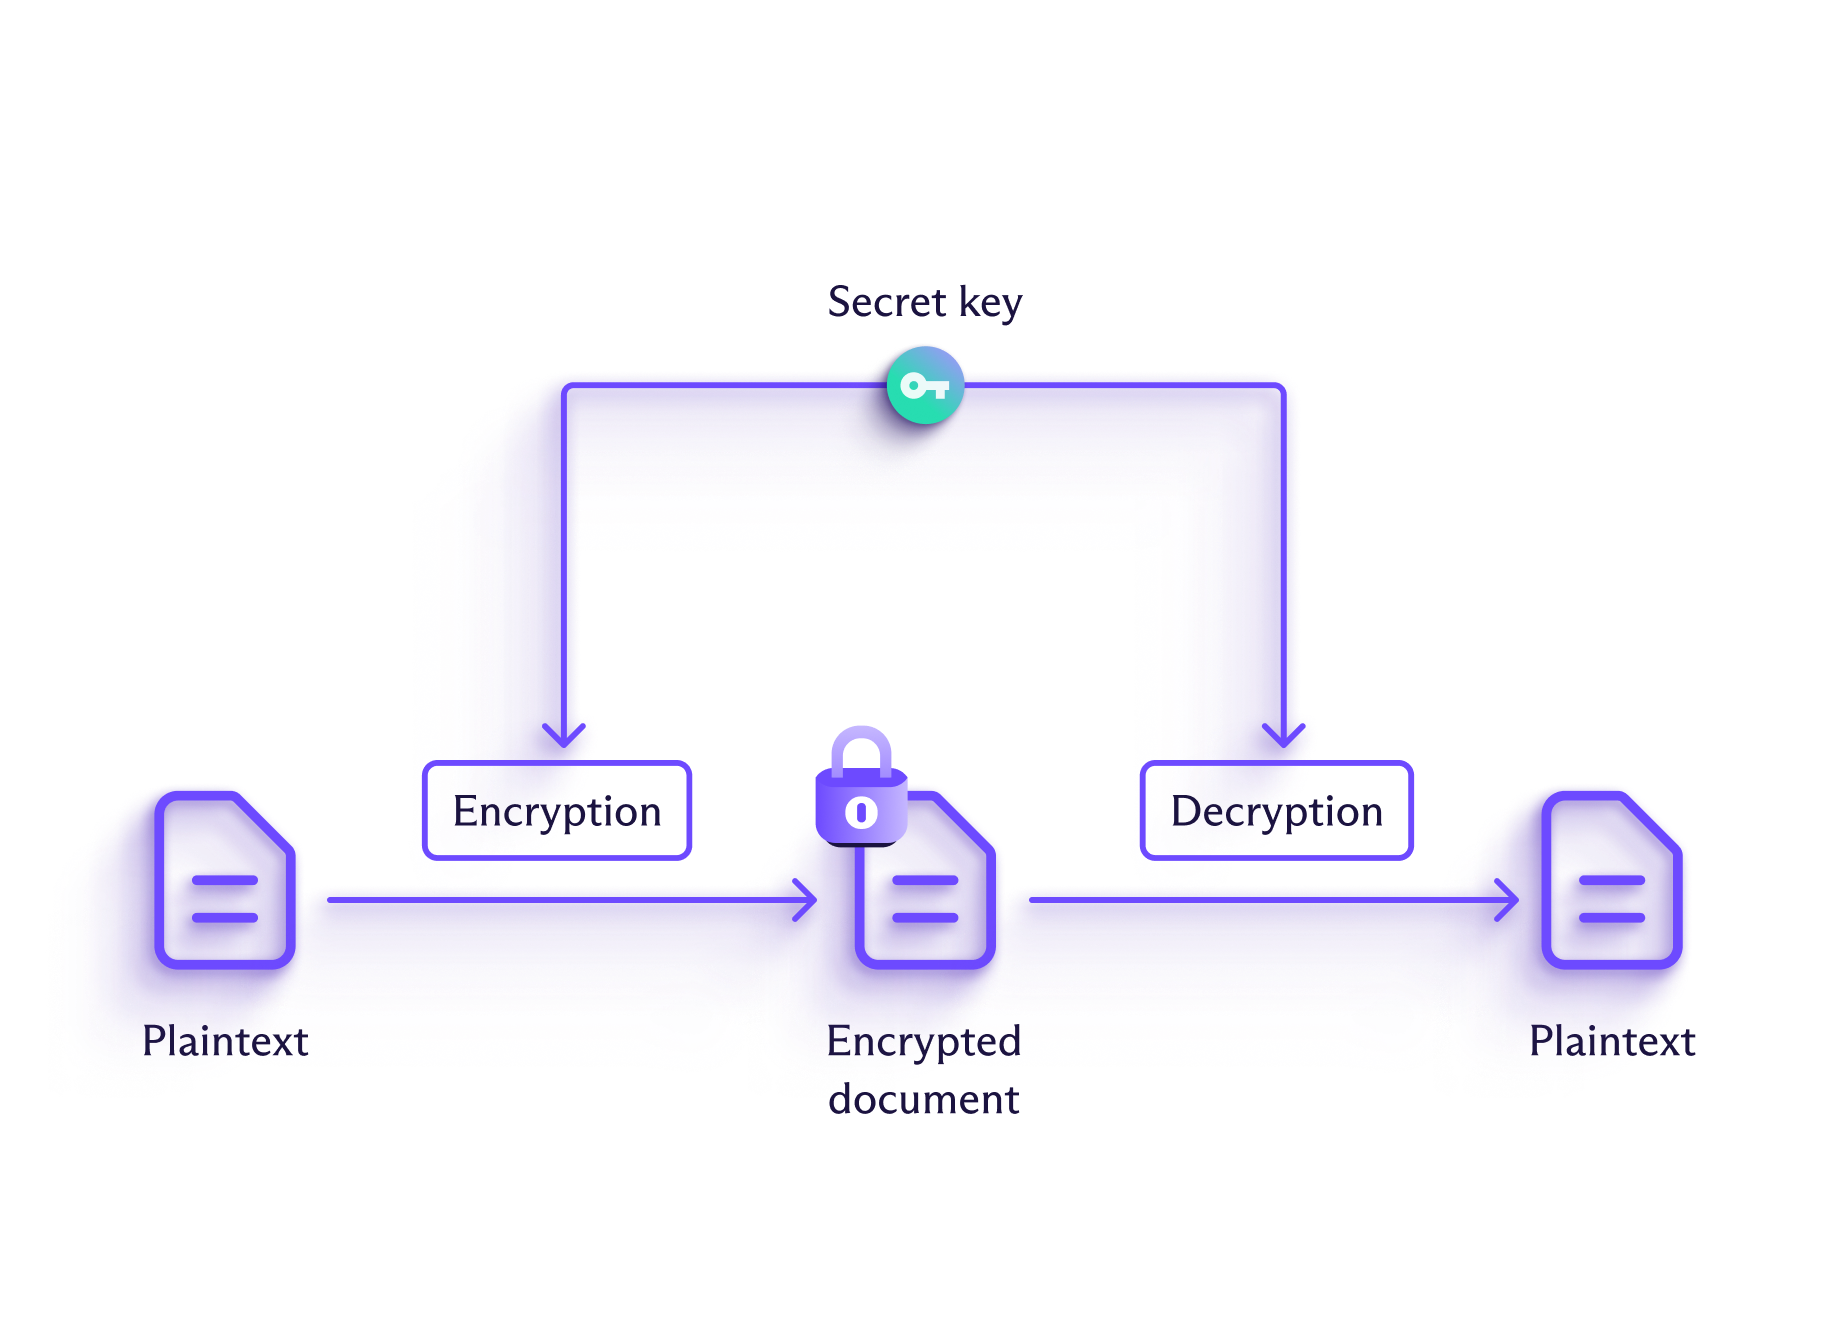
सिमेट्रिक एन्क्रिप्शन में, प्लेनटेक्स्ट को एन्क्रिप्ट करने और साइफरटेक्स्ट को डीक्रिप्ट करने के लिए एक ही चाबी का उपयोग किया जाता है। सीज़र साइफर सिमेट्रिक एन्क्रिप्शन का एक ऐतिहासिक उदाहरण है।
सिमेट्रिक एन्क्रिप्शन, असममित एन्क्रिप्शन की तुलना में बहुत तेज़ है, लेकिन इसकी एक बड़ी खामी है: यदि कोई हमलावर चाबी और संदेश दोनों को इंटरसेप्ट कर लेता है, तो वे इसकी सामग्री को पढ़ने में सक्षम होंगे। ट्रांसमिशन के दौरान चाबी की सुरक्षा के लिए, सिमेट्रिक क्रिप्टोग्राफ़िक चाबियों को अक्सर असममित एन्क्रिप्शन का उपयोग करके एन्क्रिप्ट किया जाता है।
असममित एन्क्रिप्शन
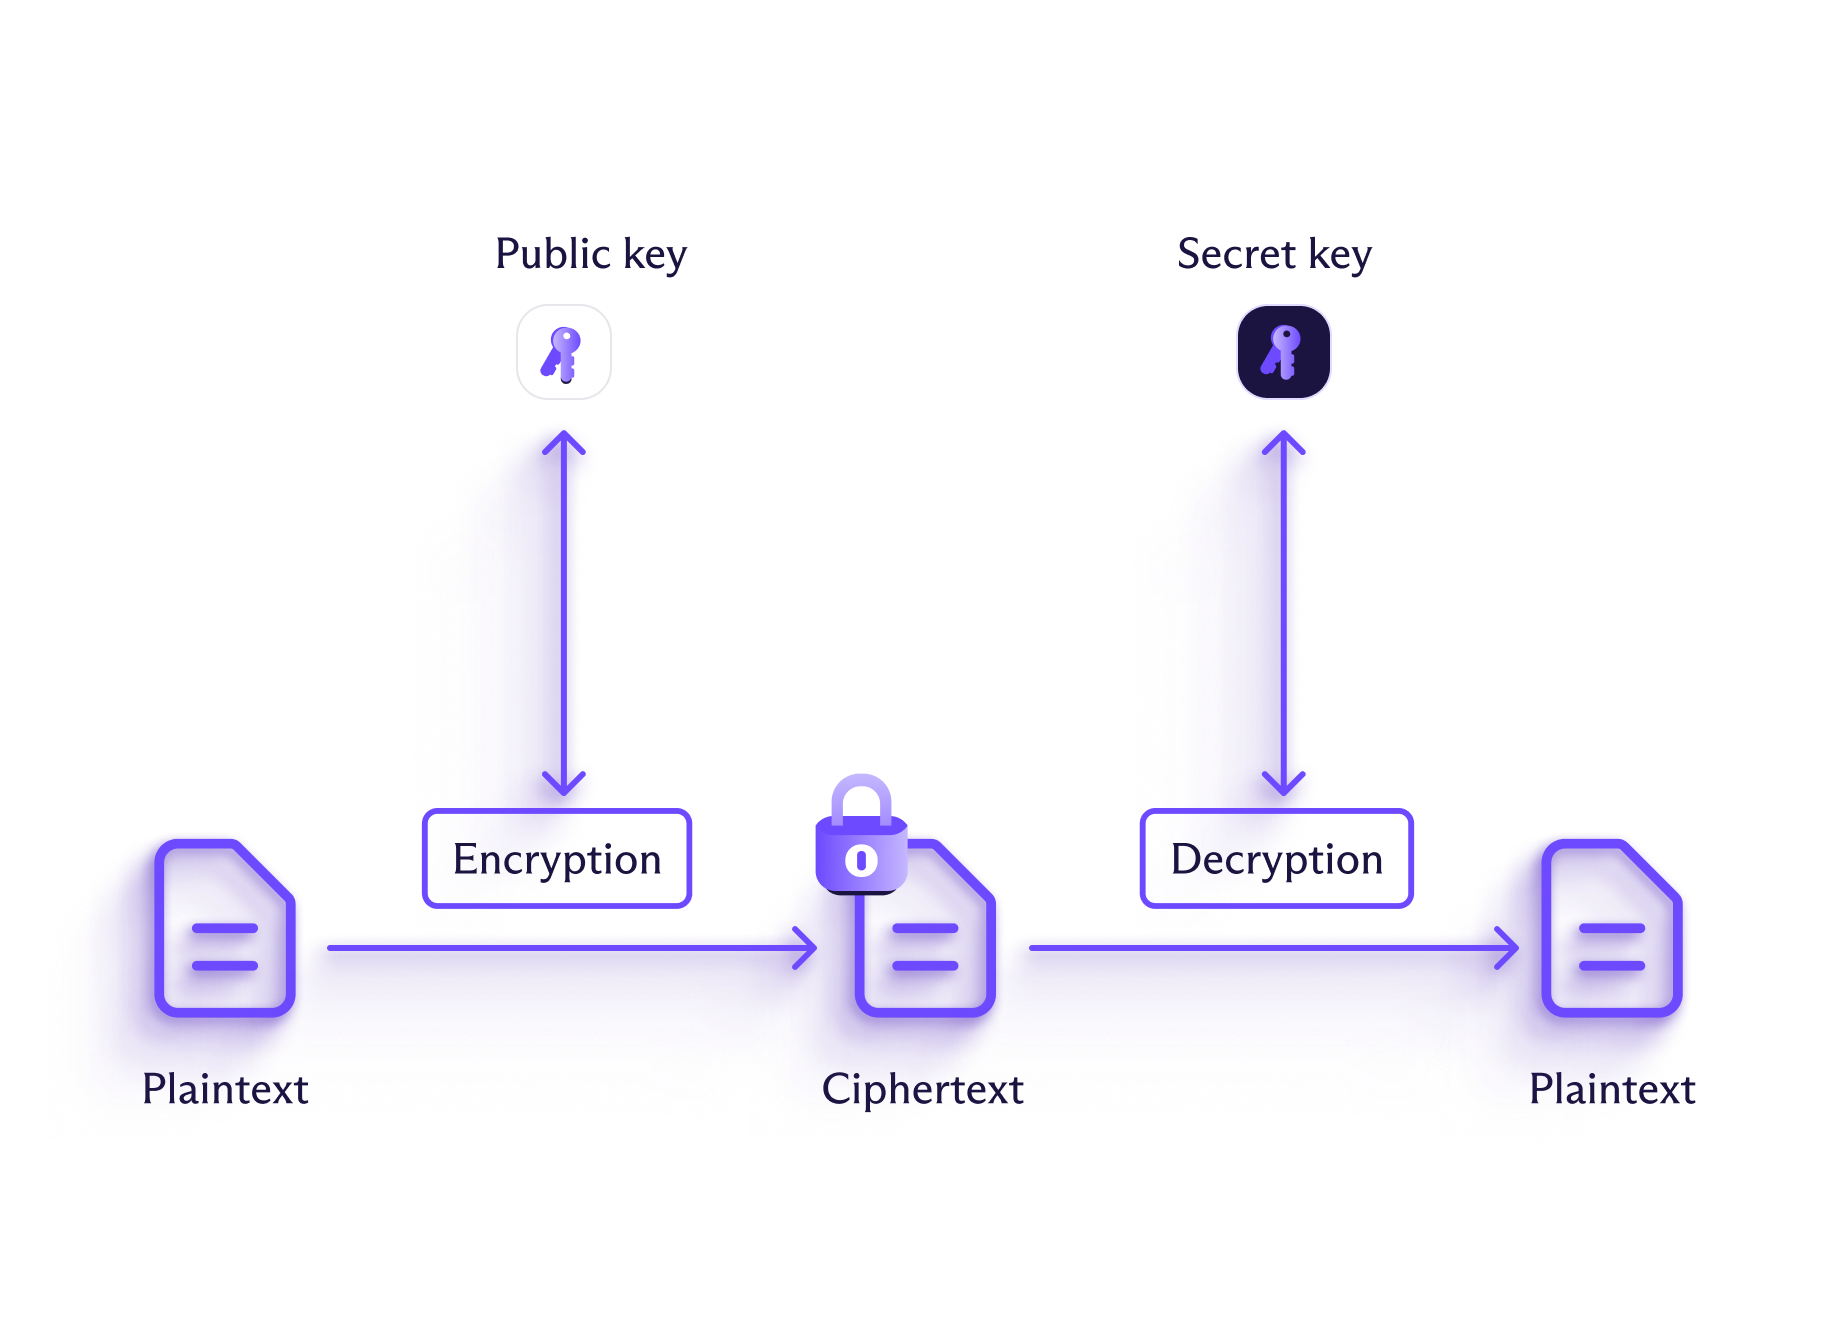
असममित एन्क्रिप्शन के साथ, जानकारी को एन्क्रिप्ट और डीक्रिप्ट करने के लिए अलग-अलग चाबियों का उपयोग किया जाता है। ये चाबियाँ युग्मित होती हैं: भेजने वाले जानकारी को एन्क्रिप्ट करने के लिए एक सार्वजनिक चाबी का उपयोग करते हैं, और प्राप्तकर्ता इसे डीक्रिप्ट करने के लिए एक निजी चाबी का उपयोग करते हैं। कोई भी जानकारी को एन्क्रिप्ट करने के लिए सार्वजनिक चाबी का उपयोग कर सकता है (यही कारण है कि इसे सार्वजनिक चाबी एन्क्रिप्शन भी कहा जाता है), लेकिन केवल संबंधित निजी चाबी रखने वाला व्यक्ति ही इसे डीक्रिप्ट करने में सक्षम होगा।
इसे अपने दरवाज़े में मेल स्लॉट होने जैसा समझें: कोई भी पत्र अंदर डाल सकता है, लेकिन मेलबॉक्स को खोलने और उन्हें पढ़ने के लिए आपको एक विशेष चाबी की आवश्यकता होती है। यह किसी को भी पहले से गुप्त चाबी का आदान-प्रदान किए बिना आपको एक संदेश भेजने की अनुमति देता है।
सिमेट्रिक एन्क्रिप्शन की तुलना में, असममित एन्क्रिप्शन को आम तौर पर अधिक सुरक्षित माना जाता है क्योंकि यह एन्क्रिप्शन चाबी को सुरक्षित रूप से शेयर करने की कठिनाई को समाप्त करता है। हालाँकि, यह काफी धीमा भी होता है, जिससे यह बड़ी मात्रा में डेटा को एन्क्रिप्ट करने के लिए कम पसंदीदा विकल्प बन जाता है।
एन्क्रिप्शन एल्गोरिदम क्या हैं?
जब आप ऐसी सेवा का उपयोग करते हैं जो डेटा को एन्क्रिप्ट करती है, तो एन्क्रिप्शन को एल्गोरिदम द्वारा हैंडल किया जाता है, जो जटिल गणितीय सूत्र होते हैं। दो मुख्य श्रेणियाँ सिमेट्रिक और असममित एल्गोरिदम हैं।
एन्क्रिप्शन चाबी की सुरक्षा उसकी लंबाई से जुड़ी होती है, जिसे बिट्स में मापा जाता है। जैसे-जैसे चाबी की लंबाई बढ़ती है, उसे क्रैक करने की कठिनाई तेजी से बढ़ती जाती है।
उदाहरण के लिए, 1-बिट चाबी के केवल दो संभावित मान (1 या 0) होते हैं, जिससे इसका अनुमान लगाना आसान हो जाता है। हालाँकि, 128-बिट चाबी में 340 अनडिसिलियन संभावित संयोजन होंगे (अर्थात 340 के पीछे 36 शून्य), जिससे ब्रूट-फोर्स हमले व्यावहारिक रूप से असंभव हो जाते हैं।
आम तौर पर, 256 बिट्स की सिमेट्रिक एन्क्रिप्शन चाबियों को सुरक्षित माना जाता है, लेकिन समान स्तर की सुरक्षा प्रदान करने के लिए असममित चाबियाँ कभी-कभी हज़ारों बिट्स लंबी होनी चाहिए।
सिमेट्रिक एन्क्रिप्शन एल्गोरिदम
सिमेट्रिक एल्गोरिदम आमतौर पर जानकारी को या तो बिट दर बिट (जिन्हें स्ट्रीम साइफर कहा जाता है) या कई बाइट्स के ब्लॉक में (जिन्हें ब्लॉक साइफर कहा जाता है) एन्क्रिप्ट करते हैं।
सिमेट्रिक एन्क्रिप्शन का उपयोग करने का मुख्य लाभ यह है कि यह तेज़ है, जिससे यह फुल-डिस्क एन्क्रिप्शन या VPN ट्रैफिक जैसी चीज़ों के लिए एक अच्छा विकल्प बन जाता है।
सिमेट्रिक एन्क्रिप्शन एल्गोरिदम के उदाहरण AES (Advanced Encryption Standard) और ChaCha20 हैं।
असममित एन्क्रिप्शन एल्गोरिदम
साइफरटेक्स्ट को एन्क्रिप्ट और डीक्रिप्ट करने के लिए की जाने वाली गणितीय गणनाओं के कारण असममित एन्क्रिप्शन, सिमेट्रिक एन्क्रिप्शन की तुलना में धीमा होता है। हालाँकि इस देरी को मिलीसेकंड में मापा जा सकता है, लेकिन बड़ी फ़ाइलों से निपटने के दौरान यह बढ़ जाती है।
इसका मतलब है कि असममित एन्क्रिप्शन का उपयोग आमतौर पर चाबी के आदान-प्रदान को हैंडल करने के लिए किया जाता है, न कि भारी मात्रा में डेटा एन्क्रिप्शन के लिए। डेटा को एन्क्रिप्ट करने के लिए आम तौर पर एक सिमेट्रिक एन्क्रिप्शन चाबी का उपयोग किया जाता है, और फिर असममित एन्क्रिप्शन (जैसे कि प्राप्तकर्ता की सार्वजनिक चाबी से इसे एन्क्रिप्ट करना) लागू किया जाता है ताकि इसे इंटरनेट जैसे खुले नेटवर्क पर सुरक्षित रूप से भेजा जा सके।
सामान्य असममित एन्क्रिप्शन एल्गोरिदम में RSA (Rivest–Shamir–Adleman) क्रिप्टोसिस्टम और ECDH (Elliptic-curve Diffie–Hellman) शामिल हैं, जिसका उपयोग एन्क्रिप्शन चाबियों पर सुरक्षित रूप से सहमत होने के लिए किया जाता है।
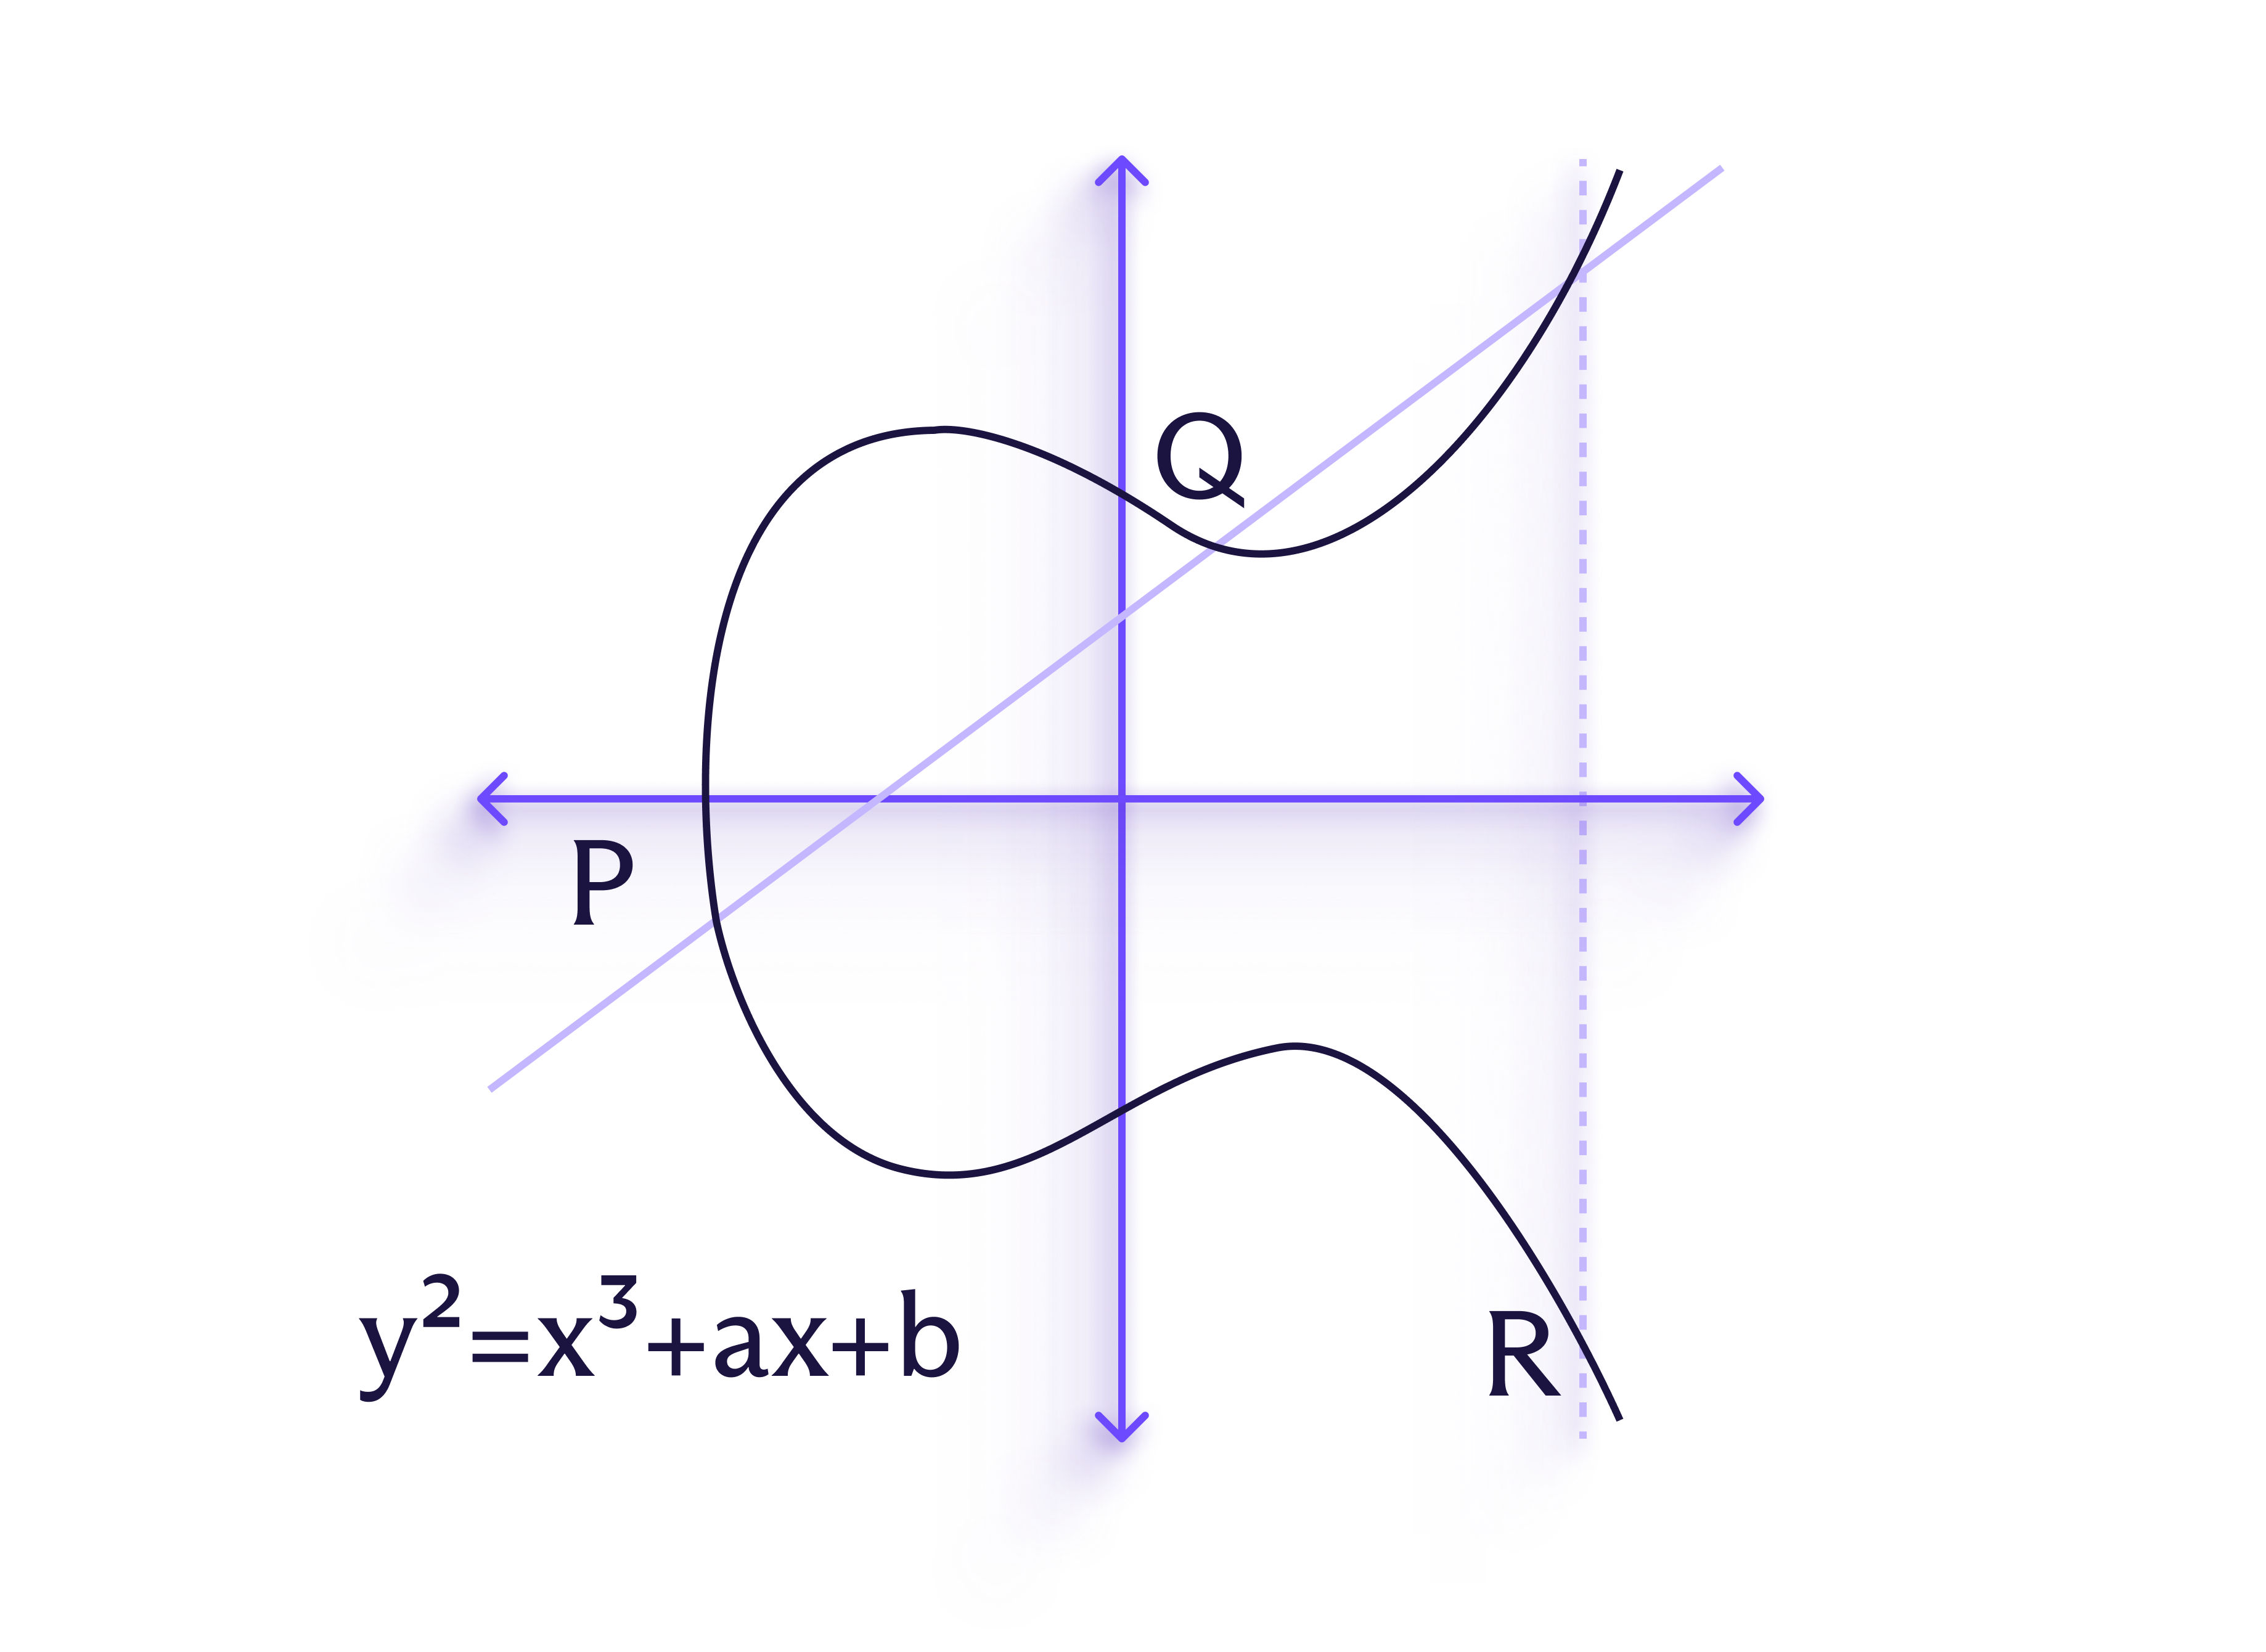
ECDH एलिप्टिक-कर्व क्रिप्टोग्राफी (ECC) का एक विशिष्ट प्रकार है। लंबी चाबियों की आवश्यकता के बिना अधिक सुरक्षा प्राप्त करने के लिए ECC एलिप्टिक कर्व्स (चित्रित) की संरचना पर निर्भर करता है, जिससे यह उन एप्लिकेशन के लिए उपयोगी हो जाता है जहाँ संसाधन सीमित होते हैं, जैसे कि मैसेजिंग।
सिमेट्रिक बनाम असममित एन्क्रिप्शन: अंतर
सिमेट्रिक एन्क्रिप्शन | सिमेट्रिक एन्क्रिप्शन | असममित एन्क्रिप्शन |
|---|---|---|
तरीका | एन्क्रिप्शन और डीक्रिप्शन दोनों के लिए एक ही चाबी का उपयोग करता है | दो अलग-अलग चाबियों का उपयोग करता है — एन्क्रिप्ट करने के लिए एक सार्वजनिक चाबी और डीक्रिप्ट करने के लिए एक निजी चाबी |
गति | तेज़ | धीमा |
चाबी की लंबाई | आमतौर पर 128-256 बिट्स | RSA के लिए आमतौर पर ≥2048 बिट्स, ECC के लिए ≥256 बिट्स |
सामान्य उपयोग | बड़े आकार के डेटा की सुरक्षा, जैसे स्थानीय सिस्टम और डेटाबेस | संदेशों और अन्य संचारों को सुरक्षित करना |
उदाहरण | AES, ChaCha20 | RSA, ECDH |
एन्क्रिप्शन क्यों महत्वपूर्ण है?
एन्क्रिप्शन का मुख्य लाभ यह सुनिश्चित करना है कि जानकारी निजी रहे, खासकर जब यह इंटरनेट के माध्यम से भेजी जाती है। एन्क्रिप्शन ऑनलाइन बहुत अधिक सामान्य हो गया है, विशेष रूप से मैसेजिंग ऐप और बैंकिंग ऐप जैसी संवेदनशील डेटा को हैंडल करने वाली सेवाओं पर।
वास्तव में, लगभग हर वेबसाइट अब TLS (URL की शुरुआत में “https” द्वारा दर्शाया गया) द्वारा सुरक्षित है। TLS सुरक्षित रूप से सिमेट्रिक एन्क्रिप्शन चाबी का आदान-प्रदान करने के लिए असममित एन्क्रिप्शन का उपयोग करता है, फिर सत्र के दौरान आपके डेटा की सुरक्षा के लिए सिमेट्रिक एन्क्रिप्शन पर स्विच करता है।
व्यवसायों के लिए मजबूत एन्क्रिप्शन विशेष रूप से महत्वपूर्ण है, क्योंकि HIPAA (अमेरिका में स्वास्थ्य डेटा को नियंत्रित करना), GDPR (यूरोप में सामान्य डेटा निजता को नियंत्रित करना), और PCI DSS (दुनिया भर में भुगतान प्रणालियों को नियंत्रित करना) जैसे डेटा नियमों के अनुपालन के लिए शक्तिशाली डेटा सुरक्षा आवश्यक है।
Proton एन्क्रिप्शन का उपयोग कैसे करता है?
Proton में, आपकी निजता और सुरक्षा सबसे पहले आती है, यही कारण है कि हम अपने ऐप को शुरु-से-अंत तक एन्क्रिप्शन (E2EE) और उद्योग-अग्रणी क्रिप्टोग्राफी का उपयोग करने के लिए डिज़ाइन करते हैं।
जहाँ लागू हो, हमारे ऐप E2EE का उपयोग करते हैं, जिसका अर्थ है कि आपका डेटा आपके डिवाइस पर एन्क्रिप्ट किया जाता है और गंतव्य डिवाइस तक पहुँचने तक डीक्रिप्ट नहीं किया जाता है।
इसकी तुलना अपनी मानक ईमेल या क्लाउड स्टोरेज सेवा से करें, जो पारंपरिक रूप से पारगमन में आपके संदेश या फ़ाइल को एन्क्रिप्ट करती है, अपने सर्वर पर आने पर इसे डीक्रिप्ट करती है, और फिर स्टोरेज के लिए इसे फिर से एन्क्रिप्ट करती है — यह सब उन एन्क्रिप्शन चाबियों का उपयोग करके जिन्हें वह नियंत्रित करती है। यह स्वाभाविक रूप से कम सुरक्षित है, क्योंकि सेवा प्रदाता के पास किसी भी समय आपके संदेशों या फ़ाइलों को एक्सेस करने के लिए आवश्यक चाबियाँ होती हैं।
E2EE लागू करने के लिए, हम OpenPGP मानक का उपयोग करते हैं, जो TLS के समान सिमेट्रिक एन्क्रिप्शन की गति को असममित एन्क्रिप्शन की सुरक्षा के साथ जोड़ता है। इसके अतिरिक्त, OpenPGP ओपन सोर्स है, जिसका अर्थ है कि कोई भी इसकी सुरक्षा को मान्य करने और बेहतर बनाने के लिए इसका विश्लेषण कर सकता है।
प्रत्येक Proton सेवा इस बात पर निर्भर करते हुए अलग-अलग तरीके से एन्क्रिप्शन लागू करती है कि उस सेवा का उपयोग कैसे किया जाता है। यह सुनिश्चित करने के लिए कि आपका अपने डेटा पर नियंत्रण है, हम एन्क्रिप्शन का उपयोग कैसे करते हैं:

हमारा मेल ऐप एक Proton Mail उपयोगकर्ता से दूसरे को भेजे गए ईमेल को शुरु-से-अंत तक एन्क्रिप्ट करता है।
Password-protected Emails खासियत के साथ गैर-उपयोगकर्ताओं को Proton Mail से भेजे जाने वाले ईमेल के लिए E2EE को सक्षम किया जा सकता है।
Proton Mail में सभी संदेश शून्य-एक्सेस एन्क्रिप्शन के साथ स्टोर किए जाते हैं।

Proton VPN के साथ, सभी इंटरनेट ट्रैफिक को ChaCha20 या AES-256 में से किसी एक के साथ एन्क्रिप्ट किया जाता है, जो दो सुरक्षित एल्गोरिदम हैं।
इसके अतिरिक्त, Proton VPN केवल उन साइफरों और प्रोटोकॉलों का उपयोग करता है जो परफेक्ट फॉरवर्ड सीक्रेसी का समर्थन करते हैं; भले ही भविष्य के VPN सत्रों से छेड़छाड़ की गई हो, आपके पिछले सत्र सुरक्षित रहते हैं।

हमारे E2EE के लिए धन्यवाद, जो OpenPGP मानक और ECC का उपयोग करता है, कोई अन्य व्यक्ति अनुमति के बिना आपकी Proton Drive फ़ाइलों को एक्सेस नहीं कर सकता है।
यह फाइल शेयर करने तक भी विस्तारित है, ताकि आप अपनी Proton Drive तस्वीरों, फोल्डर और अन्य संपत्तियों को निजता और मन की शांति के साथ आसानी से शेयर कर सकें।

हमारे सुरक्षित पासवर्ड मैनेजर में आपके सभी यूज़रनेम और पासवर्ड E2EE के साथ एन्क्रिप्ट किए गए हैं।
256-bit AES-GCM एन्क्रिप्शन के माध्यम से, सभी स्टोर किए गए आइटम को तिजोरी में रखा जाता है जो यादृच्छिक रूप से जनरेट की गई 32-बाइट चाबियों के साथ एन्क्रिप्ट किए जाते हैं जिन्हें ब्रूट-फोर्स नहीं किया जा सकता, जिससे आपके सभी प्रमाण सुरक्षित रहते हैं।

Proton Calendar अपॉइंटमेंट शेड्यूलिंग के लिए भी शुरु-से-अंत तक एन्क्रिप्शन का उपयोग करके आपके कार्यक्रमों और संपर्कों को सुरक्षित रखने के लिए OpenPGP मानक और ECC का उपयोग करता है।
जब आप किसी को किसी कार्यक्रम में आमंत्रित करते हैं, या जब कोई आपके साथ अपॉइंटमेंट बुक करता है, तो उनकी जानकारी एन्क्रिप्ट की जाती है ताकि कोई भी उनकी पहचान न कर सके।

Proton Meet आपकी कॉल को सुरक्षित करने के लिए हमेशा चालू E2EE का उपयोग करता है, यह सुनिश्चित करते हुए कि केवल प्रतिभागी ही ऑडियो, वीडियो, चैट और स्क्रीन शेयरिंग को एक्सेस कर सकते हैं।
Messaging Layer Security (MLS) प्रोटोकॉल का उपयोग करके, भेजे जाने से पहले आपके डिवाइस पर सभी डेटा को एन्क्रिप्ट किया जाता है, और प्रतिभागियों के शामिल होने या छोड़ने पर एन्क्रिप्शन चाबियों को अपडेट किया जाता है, जो ग्रुप कॉल के लिए फॉरवर्ड सीक्रेसी और मजबूत सुरक्षा प्रदान करता है।
Proton एन्क्रिप्शन से अपनी सुरक्षा करें
अब जब आप जान गए हैं कि एन्क्रिप्शन कैसे काम करता है, तो इसका उपयोग शुरू करें। Proton के साथ अपने डेटा को सुरक्षित रखें।
एन्क्रिप्शन के बारे में अक्सर पूछे जाने वाले प्रश्न
- क्या सभी एन्क्रिप्शन समान रूप से सुरक्षित हैं?
- क्या एन्क्रिप्शन फ्यूचर-प्रूफ है?
- यदि कोई मेरी एन्क्रिप्शन चाबी चुरा लेता है, तो क्या वे मेरे सभी पिछले संदेश पढ़ सकते हैं?
- क्या मुझे रोज़मर्रा के उपयोग के लिए एन्क्रिप्शन की आवश्यकता है?
- एन्क्रिप्शन हैकर्स से कैसे सुरक्षा करता है?
- क्या एन्क्रिप्शन पासवर्ड के समान है?
- क्या एन्क्रिप्शन प्रदर्शन को धीमा करता है?
- क्या मैं अपना एन्क्रिप्ट किया गया डेटा दूसरों के साथ शेयर कर सकता हूँ?
- क्या सरकार या कानून प्रवर्तन एजेंसियाँ शुरु-से-अंत तक एन्क्रिप्ट किए गए संदेशों को एक्सेस कर सकती हैं?
- क्या एन्क्रिप्शन कानूनी है?