ما هي سرية إعادة التوجيه التامة، وما أهميتها؟
تضمن سرية إعادة التوجيه التامة بقاء المحادثات المشفرة خاصة، حتى لو تم اختراق مفاتيح التشفير لاحقًا.
تعرف على كيفية عملها، وسبب أهميتها للتشفير، وكيفية استخدامها عبر الإنترنت.
ما السرية التامة مع إعادة التوجيه؟
تعد سرية إعادة التوجيه التامة (PFS، أو سرية إعادة التوجيه) ميزة أمان في أنظمة التشفير تضمن بقاء الاتصالات السابقة آمنة حتى لو تم اختراق مفتاح خاص طويل الأجل لاحقًا.
عادةً ما تستخدم الأنظمة المشفرة مفتاح تعمية سريًا يظل كما هو لفترة طويلة من الزمن. وإذا سرق شخص ما هذا المفتاح بعد حدوث الاتصال بالفعل، فقد يتمكن من فك تشفير الاتصالات المسجلة سابقًا.
مثال: مع سرية إعادة التوجيه ودونها
تخيل العمل عن بُعد وتسجيل الدخول إلى بوابة الويب الداخلية القديمة لشركتك عبر HTTPS لتقديم تقارير المصروفات أو معلومات كشوف المرتبات الشخصية. يستخدم النظام تكوين TLS أقدم لا يدعم سرية إعادة التوجيه التامة.
يقوم مهاجم في مكان ما على مسار الشبكة (على سبيل المثال، على شبكة واي فاي عامة أو جهاز توجيه مخترق) بتسجيل حركة المرور المشفرة. ولا يمكن قراءتها في ذلك الوقت لأنها مشفرة.
بعد أشهر، تتعرض الشركة لـ اختراق ويتسرب مفتاح التشفير الخاص طويل الأجل للخادم. ونظرًا لأن النظام لم يستخدم سرية إعادة التوجيه، يمكن للمهاجم استخدام هذا المفتاح لفك تشفير حركة المرور المسجلة سابقًا، مما يكشف عن المعلومات الحساسة المقدمة سابقًا.
ولو كان النظام قد استخدم سرية إعادة التوجيه، لكانت كل جلسة قد استخدمت مفاتيح تشفير مؤقتة تم تجاهلها لاحقًا، وبالتالي لن يسمح مفتاح الخادم المسرب للمهاجم بفك تشفير تلك الاتصالات السابقة.
كيف تعمل سرية إعادة التوجيه التامة؟
تنشئ سرية إعادة التوجيه التامة مفاتيح جلسة مؤقتة جديدة من خلال عمليات تبادل مفاتيح غير متماثلة وسريعة الزوال لكل جلسة اتصال. ويتحقق ذلك عادةً باستخدام بروتوكولات تبادل المفاتيح سريعة الزوال مثل ديفي-هيلمان (DH) أو نظيره الأكثر كفاءة في المنحنى الإهليلجي، ديفي-هيلمان للمنحنى الإهليلجي (ECDH).
ويُفضل ديفي-هيلمان للمنحنى الإهليلجي على نطاق واسع اليوم لأنه يوفر نفس الأمان الذي يوفره ديفي-هيلمان التقليدي مع استخدام أحجام مفاتيح أصغر بكثير، مما يحسن الأداء. يعتمد ديفي-هيلمان التقليدي على أعداد أولية كبيرة، وقد تم استغلال(نافذة جديدة) خيارات المعلمات الضعيفة أو المعاد استخدامها في الماضي.
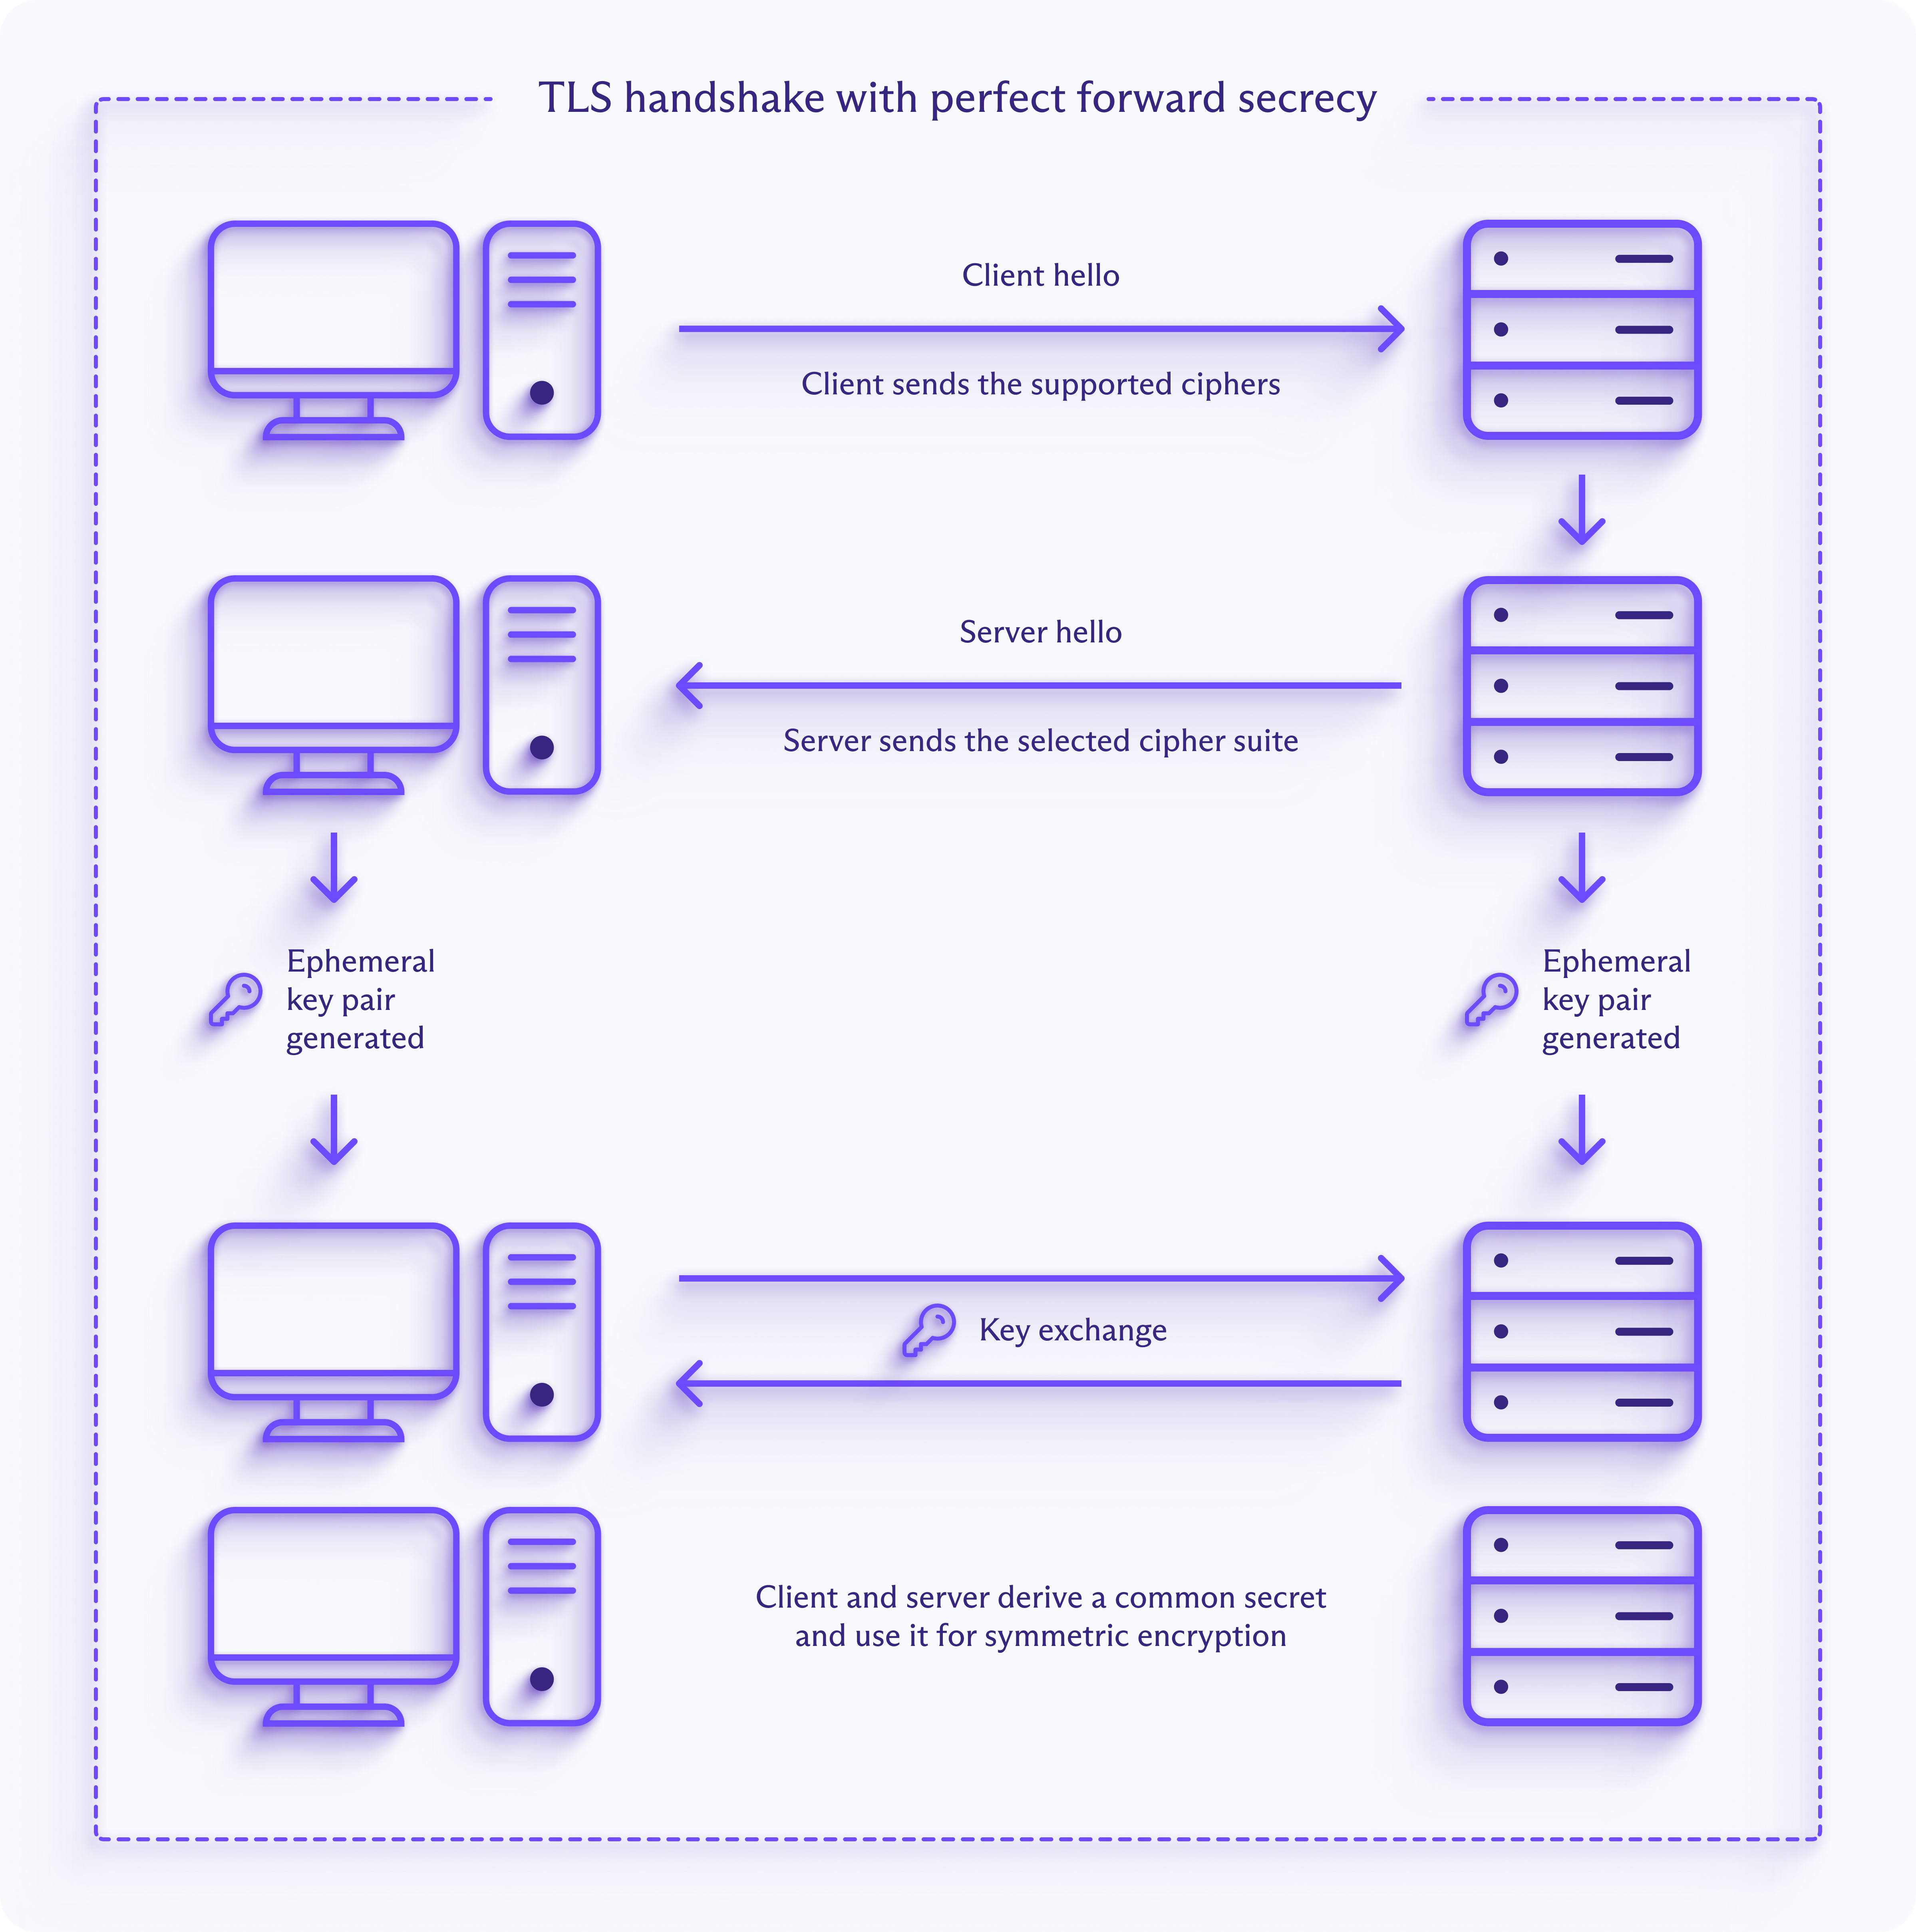
يوضح المخطط أدناه مصافحة TLS مع سرية إعادة التوجيه التامة. يُنشئ كل من العميل والخادم أزواج مفاتيح سريعة الزوال ويتبادلان مفاتيحهما العامة لاشتقاق سر جلسة مشترك. ونظرًا لأن تلك المفاتيح سريعة الزوال، تظل الجلسات السابقة آمنة حتى لو تم اختراق المفتاح طويل الأجل للخادم لاحقًا.
الاستخدامات الشائعة لسرية إعادة التوجيه التامة
- معظم المواقع الإلكترونية الآمنة (HTTPS)، بما في ذلك المعاملات المصرفية والتسوق عبر الإنترنت. يستخدم HTTPS بروتوكول TLS لتشفير اتصالات المواقع الإلكترونية، ويتضمن إصدار TLS 1.3 سرية إعادة التوجيه.
- تطبيقات المراسلة التي تدعم التشفير من طرف إلى طرف، مثل Signal و WhatsApp. وعادةً ما تقوم بتدوير المفاتيح بشكل متكرر، وأحيانًا مع كل رسالة.
- تطبيقات VPN(نافذة جديدة) التي تستخدم بروتوكولات VPN الحديثة مثل WireGuard®(نافذة جديدة) و OpenVPN(نافذة جديدة) (مع ديفي-هيلمان سريع الزوال). يدعم Proton VPN سرية إعادة التوجيه(نافذة جديدة).
- أدوات الوصول عن بُعد عبر SSH مثل OpenSSH (المدمج في نظام macOS ومعظم أنظمة Linux) وPuTTY (عميل SSH لنظام Windows).
- عادةً ما تشفر خدمات البريد الإلكتروني رسائل البريد الإلكتروني أثناء إرسالها بين الخوادم، وغالبًا ما تستخدم بروتوكول TLS الذي يدعم سرية إعادة التوجيه، حتى لا يتمكن الغرباء من اعتراضها بسهولة. ولكن قد يظل مزود البريد الإلكتروني نفسه قادرًا على قراءة رسائل البريد الإلكتروني المخزنة ما لم تكن محمية بتشفير مثل PGP.

تحكّم في بياناتك
صُممت Proton لحماية بياناتك منذ البداية. باستخدام تشفير من طرف إلى طرف، وتطبيقات مفتوحة المصدر، وعمليات تدقيق مستقلة، تبقى معلوماتك ملكًا لك.
الأسئلة الشائعة
- لماذا تعد سرية إعادة التوجيه التامة مهمة للتشفير؟
- كيف يستخدم Proton VPN سرية إعادة التوجيه؟
- كيف يتعامل Proton Mail مع التشفير وسرية إعادة التوجيه؟