
长期以来,iPhone 一直以不易感染病毒和恶意软件而著称。但这一名声是否名副其实,还是只是个传言?本文将探讨 iPhone 被感染的可能性、您可以采取的安全措施,以及如何保护自己免受病毒和其他类型恶意软件的侵害。
iPhone 会感染病毒吗?
也许您的 iPhone 摸起来很烫,或者电池消耗过快。好消息是,这极不可能是病毒所致。坏消息是,您的 iPhone 仍有可能受到恶意软件的影响。
iPhone 上的病毒与恶意软件对比
恶意软件(malware 一词由“malicious”与“software”组合而成)是专为窃取、破坏或摧毁数据,或控制设备而设计和部署的。恶意软件有多种类型(新窗口),包括木马、间谍软件、勒索软件,当然还有病毒。
病毒之所以得名,是因为其行为方式。一旦感染宿主,它就会在各个文件之间自我复制。iPhone 被认为不易感染病毒的原因是,iPhone 上的每个第三方应用不仅与其他所有应用相互隔离,还与操作系统数据相互隔离。这使得病毒几乎不可能在 iPhone 上自我复制。
Apple 如何防范恶意软件
Apple 的防御策略依赖于一种旨在防止恶意软件(包括自我复制的病毒)立足的架构。iOS(Apple 专为 iPhone 打造的专有操作系统)并不依赖第三方杀毒软件,而是通过三个主要层面来集成安全性:
- 严格的沙盒机制:每个应用都在其独立的隔离环境(“沙盒”)中运行,除非用户明确许可,否则无法访问其他应用的数据或核心系统文件。
- App Store 审核:应用在发布之前需经过人工和自动审核。这与侧载(新窗口)更为普遍的开放平台(如 Android)不同,显著降低了恶意代码进入生态系统的风险。
- 自动安全补丁:Apple 频繁推送强制性 iOS 更新,立即修补已知漏洞。这确保已被利用的漏洞能够在所有受支持的设备上迅速得到关闭。
也许是因为对自身已有的安全措施过于自信,Apple 的官方支持资源中并未使用“病毒”一词,而是侧重于“未经授权的修改”和“威胁通知”等概念。
虽然这加深了 iPhone 对病毒免疫的观念,但如果您怀疑自己的 iPhone 已泄露,却更难采取行动。尽管没有证据表明病毒曾成功攻击过 iPhone,但确实发生过一些值得关注的恶意软件攻击事件。
现实世界中的攻击
虽然 iOS 的设计旨在阻止自我复制的病毒,但在特定条件下,它仍易受到其他形式恶意软件的攻击,例如越狱、遭泄露的开发工具或针对性的国家级漏洞利用。
AdThief(2014 年)
恶意软件类型:广告软件/劫持程序
这种恶意软件以越狱设备的用户为目标。在安装到约 75,000 台设备后,它会将应用内的正规广告替换为恶意广告。其影响是经济层面的:网络犯罪分子劫持了广告收入来源,窃取了开发者的收入。
这个案例清楚地表明,一旦通过越狱破坏了 OS 沙盒,就连简单的收入窃取也可能成为现实。
XcodeGhost(2015 年)
恶意软件类型:供应链木马
这是一起标志性事件,其攻击方式并非手机病毒,而是遭泄露的开发工具。攻击者创建了一个感染恶意软件的 Xcode(Apple 官方编程软件)假冒版本。下载这款伪造工具的中国开发者在不自知的情况下编译出了遭泄露的流行应用版本,其中包括微信和《愤怒的小鸟》。当用户从 App Store 安装这些应用时,恶意软件便被激活。
这表明,如果源代码在审核之前就已被投毒,即使经过 Apple 审核的应用也可能成为病毒载体。
Pegasus(2016 年至今)和 Graphite(2025 年至今)
恶意软件类型:零点击间谍软件
与前面的示例不同,Pegasus 与类似的 Graphite(新窗口) 无需用户交互。它们分别由以色列公司 NSO Group 和 Paragon Solutions 开发,利用 iOS 中的零日(新窗口)漏洞获取 root 访问权限。一旦入侵成功,它们便可提取消息、照片、位置数据和麦克风音频。
这些是迄今最严重的威胁,表明技术高超的攻击者可以完全通过未发现的漏洞绕过 iOS 安全防护。攻击目标通常是记者和政治人物等知名人士,而非普通公众。
LightSpy(2020 年至今)
恶意软件类型:跨平台间谍软件/基于网络的漏洞利用
LightSpy 同时针对 macOS 和 iOS,利用恶意网站部署其载荷。当用户访问遭泄露的页面(通常通过网页钓鱼链接或欺骗性广告)时,该网站会尝试安装监控软件,无需任何进一步交互即可收集联系人、消息和文件。
您无需下载任何内容,也无需轻点任何可疑内容——只需访问一个恶意网页就足够了。由于 Safari 是 iPhone 的默认浏览器并会自动打开网络链接,如果设备未运行最新软件,它最有可能成为此类攻击的入口。
iPhone 上出现病毒或恶意软件的迹象
虽然没有确定的方法可以检查 iPhone 上的病毒,但仍有一些迹象值得关注。
1. 帐户活动异常
- 从您的设备发送、但并非由您本人发送的消息
- 与您的 Apple ID 关联的未知已信任设备
- 意外的密码更改或购买
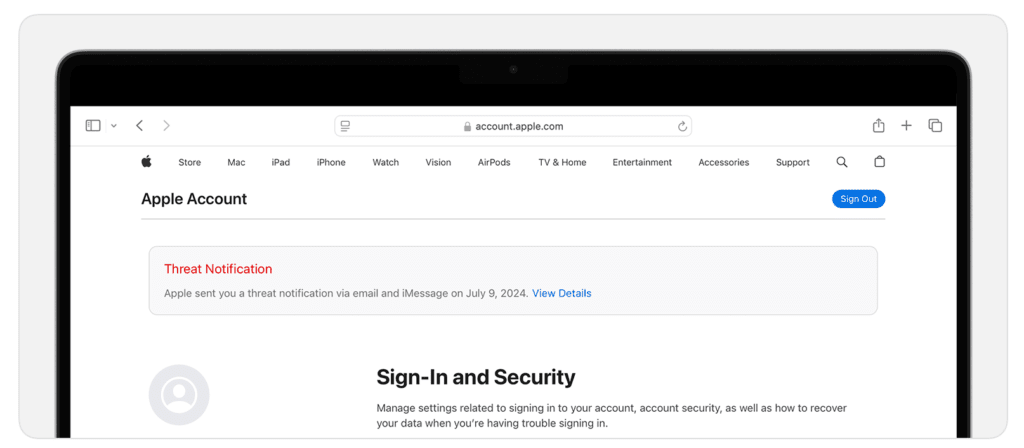
- 威胁通知
- 如果 Apple 检测到威胁,您将通过电子邮件、电话号码以及 Apple 帐户收到警报
3. 技术异常
- 无明确原因的电池耗电过快或过热
- 应用意外崩溃或出现未知应用
- 设置在未经您输入的情况下自行更改
4. 弹出窗口或网络钓鱼企图
敦促您安装描述文件、点击可疑链接或提供凭证的消息——这些通常是骗局,但也可能表明有人企图入侵
如何清除 iPhone 上的病毒
由于没有任何 iPhone 杀毒应用可以扫描您的整个系统,您需要使用内置工具进行手动诊断:
由于没有任何 iPhone 防病毒应用可以扫描您的整个系统,因此您需要使用内置工具进行手动诊断:
1. 运行安全检查(iOS 16 或更高版本)
如果您怀疑某个应用对您的数据拥有过多访问权限,可以使用 Apple 的安全检查功能来审查和重置权限。
- 前往设置→隐私与安全→安全检查。
- 轻点管理共享与访问,然后按照提示重置与联系人及应用之间的共享。
这可确保任何可能遭泄露的应用立即失去对您的联系人、位置和照片的访问权限。
2. 清除 Safari 数据
看起来像病毒的情况,实际上往往是激进的广告软件或困在浏览器缓存中的恶意脚本,它们可能导致弹出窗口。
- 前往设置→应用→Safari。
- 向下滚动并轻点清除历史记录与网站数据。
这将移除可能触发不需要的广告或重定向的 cookie 和缓存脚本。
3. 检查配置描述文件
恶意软件有时会安装隐藏的“描述文件”,以强行更改设置或重定向您的网络流量。
- 前往设置→通用→VPN 与设备管理。
- 如果您看到设备管理选项,请轻点它以查看已安装的描述文件。
- 如果您没有看到任何描述文件,说明您未安装任何描述文件。如果您看到任何不熟悉或可疑的内容,请轻点该描述文件,选择删除描述文件,输入您的密码,然后重启设备。
4. 恢复出厂设置
如果尝试上述步骤后问题仍然存在,最彻底的解决方案是将设备完全抹掉。
- 警告:在执行此操作之前,请确保您已通过 iCloud 或计算机对数据进行了近期且干净的备份。
- 前往设置→通用→传输或重置 iPhone→抹掉所有内容和设置。
这会完全抹掉手机中的所有内容,移除任何恶意软件。然后,您可以将其设置为新设备,或从症状出现之前创建的备份中进行恢复。
注意:如果您认为自己的设备已成为复杂间谍软件(例如 Pegasus 或 Graphite)的目标,恢复出厂设置可能并不足够。在这些罕见情况下,请直接联系 Apple 支持以获得高级协助。
iPhone 越狱是否可行?
我们强烈建议不要对您的 iPhone 进行越狱。虽然移除 Apple 的软件限制可以获得非官方应用和自定义选项,但也会破坏保护您的设备免受恶意软件侵害的安全架构。对大多数人来说,没有实际理由接受这种高风险的权衡。
对 iPhone 进行越狱时,您会绕过三个关键的保护层:
- 您破坏了沙盒:越狱会移除应用之间的隔离。一旦沙盒被破坏,恶意应用就可以访问属于其他应用的数据、联系人和系统文件。这正是传统病毒在其他设备上的运作方式。
- 您失去了 App Store 审核:通过第三方商店或侧载安装的应用未经 Apple 的安全审查。这会增加您安装广告软件、木马或间谍软件的风险。
- 您阻碍了安全更新:越狱的设备无法轻松安装最新的 iOS 安全补丁。没有这些更新,已知漏洞将保持开放状态,使您的手机面临新的漏洞利用风险。
保持 iPhone 不被修改是防范恶意软件最有效的单一防御手段。如果自定义主题或未经授权的调整会将您安全的 iPhone 变成黑客容易攻击的目标,那么其便利性就不值得。
安全提示:需要注意的事项
虽然 iPhone 天然对病毒有抵抗力,但您最大的风险来自社会工程学和危险行为。当您被诱骗授予访问权限或安装恶意软件时,最有可能发生安全违规。以下是需要注意的事项:
- 网络钓鱼和短信钓鱼:对声称您有包裹延误、帐户已泄露或已中奖的未经请求的电子邮件、短信(短信钓鱼)或 iMessage 信息要保持高度警惕。这些消息通常包含指向伪造登录页面的链接,旨在窃取您的凭证。请务必将可疑消息标记为垃圾信息并立即删除。
- 虚假“病毒扫描器”:如果您在 App Store 上看到声称可以扫描 iPhone 病毒的应用,请不要下载它。正如我们前面所述,iOS 架构使系统级病毒扫描无法实现。做出这种声称的应用往往是骗局,旨在收集您的数据或向您销售无用的订阅。
- 恶意网站:避免点击可疑消息中的链接,即使它们看起来来自正规公司。在安装应用之前,请务必自行核实其可信度。查看下载量是否很高(数百万的下载量通常表明应用信誉良好),阅读近期评论以发现警示信号,并检查其请求的权限。仅仅为了显示手电筒,应用不应需要访问您的麦克风或联系人。
保护自己免受网络钓鱼和数据窃取的最佳方法是使用代您管理安全的工具。我们建议使用专用的密码管理器(例如 Proton Pass)为每个网站生成并存储独一无二的复杂密码,这样即使一个密码被泄露,其他密码仍然安全。Proton VPN 的 NetShield Ad-blocker(新窗口) DNS 过滤功能还可以防止恶意软件和跟踪器连接到恶意域名。





