
VPN activat permanent: Întrebări frecvente
- Lectură
- 5 min
- Categorie
- Proton VPN for Business
VPN activat permanent este o caracteristică a Proton VPN for Business care vă permite să impuneți utilizarea VPN în întreaga organizație.
Aflați cum să implementați VPN activat permanent
În acest articol de asistență, răspundem la câteva dintre întrebările frecvente.
- Cum funcționează VPN activat permanent
- Platforme și planuri
- Implementare
- Autentificare
- Limitări cunoscute
- Gestionarea profilurilor și depanare
Cum funcționează VPN activat permanent
Ce face VPN activat permanent?
Pe un dispozitiv pe care a fost implementat profilul, utilizatorul trebuie să fie conectat la un server Proton VPN pentru a accesa internetul. Până la conectare, dispozitivul nu are acces la internet. Aplicarea are loc la nivel de dispozitiv, nu la nivel de cont, ceea ce înseamnă că nu poate fi ocolită din interiorul aplicației și persistă după deconectare și repornire.
Pot utilizatorii să o dezactiveze?
Nu din aplicație. Nu există niciun comutator, iar deoarece aplicarea este legată de dispozitiv, nu de sesiunea utilizatorului, funcția rămâne activă după deconectare și repornire. Singurele modalități realiste de eliminare sunt ștergerea profilului de dispozitiv sau dezinstalarea aplicației, iar exact pentru asta servește MDM-ul: implementează profilul și restricționează permisiunile utilizatorilor de a-l elimina.
Pot angajații să își aleagă în continuare serverul?
Da. Utilizatorii pot comuta liber între serverele partajate și gateway-urile la care au acces. Nu se pot deconecta însă complet.
Divizarea traficului funcționează cu VPN activat permanent?
Nu. VPN activat permanent direcționează tot traficul prin VPN, deci divizarea traficului este dezactivată cât timp funcția este activă.
Funcția rămâne activă după repornire, stare de repaus și actualizări de OS?
Da.
Platforme și planuri
Ce platforme sunt acceptate?
Deocamdată doar Windows. Asistența pentru alte platforme este planificată.
Ce planuri includ funcția?
VPN Professional, VPN + Pass Professional și Workspace, la orice nivel.
Este necesară o versiune specifică a aplicației?
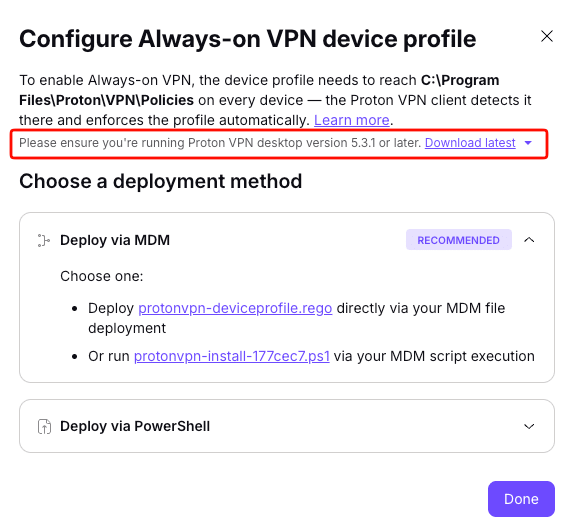
Da. Proton VPN for Windows 5.3.0 sau o versiune ulterioară trebuie să fie instalată pe dispozitivele vizate. Deocamdată, aceasta este disponibilă doar din panoul de configurare VPN activat permanent: accesați VPN → VPN activat permanent → Instrucțiuni.
Implementare
Este necesar un MDM pentru a utiliza această funcție?
Practic, da. Din punct de vedere tehnic, implementarea este posibilă și fără un MDM, existând un script PowerShell și o metodă manuală de copiere a fișierelor, dar un MDM îndeplinește două roluri esențiale: implementarea profilului pe dispozitive și protejarea acestuia împotriva falsificării sau eliminării de către utilizatori.
Cu ce MDM-uri funcționează?
Cu oricare. Profilul este un fișier care se copiază, plus un script opțional, deci orice soluție care poate distribui un fișier sau rula un script va funcționa.
Se poate aplica pentru unele echipe și nu pentru altele?
Da. Utilizați pur și simplu MDM-ul pentru a atribui profilul unor utilizatori sau grupuri specifice.
Funcționează pe dispozitive BYOD / personale?
Da, dar aplicarea este mai puțin fermă. Pe un dispozitiv negestionat, nu se poate împiedica utilizatorul să dezinstaleze aplicația sau să șteargă profilul, iar profilul nu poate fi eliminat ulterior de la distanță.
Cum pot verifica dacă funcția este într-adevăr aplicată pe un dispozitiv?
Nu prin portalul nostru. Verificarea se face pe baza rapoartelor de implementare ale MDM-ului sau confirmând că fișierul profilului se află pe dispozitiv.
Autentificare
Funcționează cu SSO?
Încă nu. Cu toate acestea, asistența completă pentru conectare prin SSO va fi disponibilă în curând.
Limitări cunoscute
Ce se întâmplă dacă Proton are o întrerupere a serviciului?
Aplicarea în sine nu depinde de infrastructura noastră de backend; funcționează la nivel de OS pe dispozitiv și continuă să funcționeze indiferent de situație. Totuși, dacă VPN-ul nu poate stabili o conexiune la serverele Proton, dispozitivul nu va avea acces la internet.
Angajații mei călătoresc des. Vor hotelurile și aeroporturile crea probleme?
Rețelele cu portal captive, frecvente în hoteluri și aeroporturi, pot împiedica conectarea dispozitivului la internet, ceea ce poate fi frustrant pentru persoanele care călătoresc des. Dezvoltăm în prezent funcția prin care administratorii pot permite deconectări temporare pentru a acoperi acest scenariu. Până atunci, însă, singura soluție este să amânați implementarea pentru utilizatorii care călătoresc des.
Gestionarea profilurilor și depanare
Ce se întâmplă atunci când un angajat părăsește compania?
Eliminați profilul de dispozitiv sau aplicația mai întâi, apoi deprovisionați utilizatorul. Dacă îl deprovisionați în timp ce profilul este încă aplicat, utilizatorul nu se va putea conecta, dispozitivul va rămâne deconectat, fără conexiune VPN, și este posibil să pierdeți posibilitatea de a-l accesa de la distanță pentru a-l remedia. A se vedea aici pentru mai multe detalii.
Am modificat o setare în portal, dar nimic nu s-a întâmplat pe dispozitivele utilizatorilor. De ce?
Acesta este comportamentul așteptat. Profilul este un fișier static, astfel încât aplicarea intră în vigoare doar după implementarea profilului actualizat pe dispozitive.
Am șters profilul din portal, dar angajații sunt încă blocați. De ce?
Aceasta este, de asemenea, situația așteptată. Ștergerea profilului din portal generează un script de eliminare; acesta nu ajunge singur pe dispozitive. Aplicarea se oprește doar atunci când fișierul profilului este eliminat de pe dispozitiv prin MDM, prin scriptul de eliminare sau manual.
Un profil a ajuns din greșeală pe un dispozitiv personal.
Eliminați-l de pe acel dispozitiv. Nimic din ce face utilizatorul în aplicație nu îl va elimina, deoarece este la nivel de dispozitiv și persistă după deconectare. Pe un dispozitiv negestionat, aceasta înseamnă folosirea scriptului de eliminare sau ștergerea manuală a profilului, cu sprijinul utilizatorului.
Cum pot scuti un singur dispozitiv fără a dezactiva aplicarea pentru toți?
Gestionați-l prin intermediul MDM. Pur și simplu nu mai includeți acel dispozitiv în politică și eliminați fișierul profilului de pe acesta.
Un dispozitiv este deconectat și inaccesibil.
După ce utilizatorul conectează dispozitivul, acesta va reveni online, iar profilul poate fi apoi eliminat prin MDM ca de obicei.