
Alltid aktiv VPN: Vanliga frågor
- Lästid
- 5 min
- Kategori
- Proton VPN for Business
Alltid aktiv VPN är en funktion i Proton VPN for Business som gör det möjligt att kräva VPN-användning i hela organisationen.
Lär dig hur du distribuerar alltid aktiv VPN
I den här supportartikeln besvarar vi några vanliga frågor.
- Så fungerar alltid aktiv VPN
- Plattformar och paket
- Distribution
- Autentisering
- Kända begränsningar
- Hantera profiler och felsökning
Så fungerar alltid aktiv VPN
Vad gör alltid aktiv VPN?
På en enhet där profilen distribuerats måste användaren vara ansluten till en Proton VPN-server för att kunna komma online. Tills användaren ansluter har enheten ingen tillgång till internet. Tillämpningen sker på enhetsnivå, inte på kontonivå. Det innebär att den inte kan kringgås inifrån appen, och den består vid utloggning och omstart.
Kan användare stänga av den?
Inte från appen. Det finns ingen växlingsknapp, och eftersom tillämpningen är knuten till enheten snarare än till användarsessionen förblir den aktiv efter utloggning och omstart. De enda realistiska sätten att ta bort den är att radera enhetsprofilen eller avinstallera appen, vilket är precis vad din MDM är till för: den distribuerar profilen och begränsar användarnas behörigheter att ta bort den.
Kan medarbetare fortfarande välja server?
Ja. Användare kan fritt växla mellan delade servrar och gateways som de har åtkomst till. De kan bara inte koppla från helt.
Funkar split tunneling med Alltid aktiv?
Nej. Alltid aktiv skickar all trafik genom VPN, så split tunneling är inaktiverat medan funktionen är aktiv.
Består den vid omstart, vila och OS-uppdateringar?
Ja.
Plattformar och paket
Vilka plattformar stöds?
Hittills endast Windows. Stöd för andra plattformar är planerat.
Vilka paket innehåller det?
VPN Professional, VPN + Pass Professional och Workspace (alla nivåer).
Behöver jag en specifik appversion?
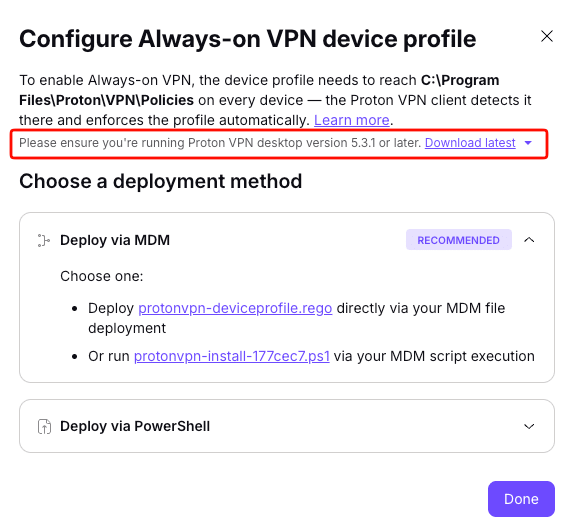
Ja. Proton VPN för Windows 5.3.0 eller senare måste vara installerat på målenheterna. Just nu är det endast tillgängligt från konfigurationspanelen för alltid aktiv VPN (gå till VPN → Alltid aktiv VPN → Instruktioner).
Distribution
Behöver jag en MDM för att använda detta?
I praktiken, ja. Det är tekniskt möjligt att distribuera utan en sådan, det finns ett PowerShell-skript och en manuell metod för att kopiera filen, men en MDM fyller två viktiga roller: att distribuera profilen till enheter och att skydda den från att manipuleras eller tas bort av användarna.
Vilka MDM:er fungerar det med?
Alla. Profilen består av en fil som placeras på enheten plus ett valfritt skript, så allt som kan distribuera en fil eller köra ett skript fungerar.
Kan vi tillämpa det för vissa team och inte för andra?
Ja. Använd helt enkelt din MDM för att rikta profilen till specifika användare eller grupper.
Fungerar det på BYOD- och privata enheter?
Ja, men tillämpningen blir svagare. På en ohanterad enhet kan du inte hindra användaren från att avinstallera appen eller radera profilen, och du kan inte ta bort profilen på distans i efterhand.
Hur verifierar jag att det faktiskt tillämpas på en enhet?
Inte via vår portal. Verifieringen kommer från rapporteringen om distribution i din MDM, eller genom att bekräfta att profilfilen finns på enheten.
Autentisering
Fungerar det med SSO?
Inte ännu. Men fullt stöd för SSO-inloggning kommer snart.
Kända begränsningar
Vad händer om Proton får ett avbrott?
Tillämpningen i sig är inte beroende av vår backend, den fungerar på OS-nivå på enheten och fortsätter fungera oavsett vad som händer. Om VPN däremot inte kan upprätta en anslutning till Protons servrar får enheten ingen tillgång till internet.
Mina medarbetare reser mycket. Kommer hotell och flygplatser att ställa till med problem?
Nätverk med captive-portal (vanliga på hotell och flygplatser) kan hindra enheten från att komma online, vilket kan vara frustrerande för personer som reser ofta. Vi utvecklar möjligheten för admins att tillåta tillfälliga frånkopplingar för att hantera det här scenariot. För tillfället är den enda lösningen att skjuta upp utrullningen till användare som reser mycket.
Hantera profiler och felsökning
Vad händer när en medarbetare slutar?
Ta bort enhetsprofilen eller appen först, sedan avprovisionerar du användaren. Om du avprovisionerar medan profilen fortfarande tillämpas kan användaren inte logga in, enheten förblir offline utan VPN-anslutning, och du kan förlora möjligheten att nå den på distans för att åtgärda problemet. Mer information finns här.
Jag ändrade en inställning i portalen, men ingenting hände på användarnas enheter. Varför?
Detta är förväntat. Profilen är en statisk fil, så verkställigheten träder i kraft först när den uppdaterade profilen har distribuerats till enheterna.
Jag tog bort profilen i portalen, men de anställda är fortfarande utelåsta. Varför?
Detta är också förväntat. När du tar bort profilen i portalen genereras ett borttagningsskript; det når inte enheterna av sig självt. Verkställigheten upphör först när profilfilen har tagits bort från enheten via MDM, borttagningsskriptet eller manuellt.
En profil hamnade av misstag på en privat enhet.
Ta bort den från den enheten. Inget användaren gör i appen tar bort den, eftersom den gäller på enhetsnivå och överlever utloggning. På en ohanterad enhet innebär det att använda borttagningsskriptet eller ta bort profilen manuellt med användarens hjälp.
Hur undantar jag en enskild enhet utan att stänga av verkställigheten för alla?
Hantera det via din MDM. Sluta bara rikta distributionen till den enheten och ta bort profilfilen från den.
En enhet är offline och kan inte nås.
Så snart användaren får enheten ansluten kommer den online, och profilen kan sedan tas bort via MDM som vanligt.