
VPN selalu aktif: Pertanyaan umum
- Membaca
- 4 mnt
- Kategori
- Proton VPN for Business
VPN selalu aktif adalah fitur Proton VPN for Business yang memungkinkan Anda memberlakukan penggunaan VPN di seluruh organisasi.
Pelajari cara menerapkan VPN selalu aktif
Dalam artikel dukungan ini, kami menjawab beberapa pertanyaan umum.
- Cara kerja VPN selalu aktif
- Platform dan paket
- Penerapan
- Autentikasi
- Keterbatasan yang diketahui
- Mengelola profil dan penyelesaian masalah
Cara kerja VPN selalu aktif
Apa fungsi VPN selalu aktif?
Pada perangkat yang telah diterapkan profilnya, pengguna harus terhubung ke server Proton VPN agar dapat daring. Sebelum terhubung, perangkat tidak memiliki akses internet. Pemberlakuan berlaku pada tingkat perangkat, bukan tingkat akun. Artinya, fitur ini tidak dapat dilewati dari dalam aplikasi dan tetap aktif setelah keluar dan mulai ulang.
Apakah pengguna dapat mematikannya?
Tidak dari dalam aplikasi. Tidak ada tombol sakelar, dan karena pemberlakuan terikat pada perangkat, bukan sesi pengguna, fitur tetap aktif setelah keluar dan mulai ulang. Satu-satunya cara realistis untuk menghapusnya adalah menghapus profil perangkat atau mencopot pemasangan aplikasi, dan itulah gunanya MDM: MDM menerapkan profil dan membatasi izin pengguna untuk menghapusnya.
Apakah karyawan masih dapat memilih server?
Ya. Pengguna dapat berpindah dengan bebas antara server terbagi dan gateway yang dapat mereka akses. Mereka hanya tidak dapat memutus koneksi sepenuhnya.
Apakah split tunneling berfungsi dengan Always-on?
Tidak. Always-on mengarahkan semua lalu lintas melalui VPN, sehingga split tunneling dinonaktifkan saat fitur aktif.
Apakah fitur tetap berfungsi setelah mulai ulang, tidur, dan pembaruan SO?
Ya.
Platform dan paket
Platform mana saja yang didukung?
Saat ini hanya Windows. Dukungan untuk platform lain sedang direncanakan.
Paket mana saja yang menyertakannya?
VPN Professional, VPN + Pass Professional, dan Workspace (tingkat mana pun).
Apakah saya memerlukan versi aplikasi tertentu?
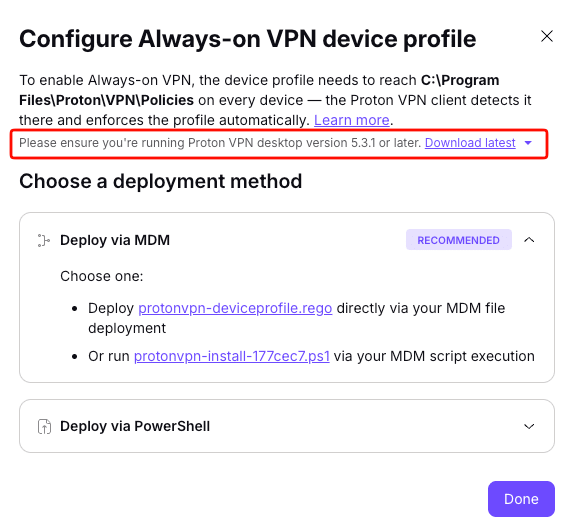
Ya. Proton VPN untuk Windows 5.3.0 atau lebih tinggi harus terpasang di perangkat target. Untuk saat ini, fitur hanya tersedia dari panel konfigurasi Always-on (buka VPN → VPN selalu aktif → Instruksi).
Penerapan
Apakah saya memerlukan MDM untuk menggunakan fitur ini?
Pada dasarnya, ya. Secara teknis penerapan tanpa MDM memang dimungkinkan — tersedia skrip PowerShell dan metode penyalinan file secara manual — tetapi MDM memainkan dua peran penting: menerapkan profil ke perangkat dan melindunginya agar tidak dimanipulasi atau dihapus oleh pengguna.
MDM apa saja yang kompatibel?
Semuanya. Profil berupa file yang ditempatkan ditambah skrip opsional, sehingga apa pun yang dapat mendorong file atau menjalankan skrip akan berfungsi.
Apakah fitur dapat diterapkan pada beberapa tim saja?
Ya. Cukup gunakan MDM untuk menerapkan profil pada pengguna atau grup tertentu.
Apakah fitur berfungsi pada perangkat BYOD / pribadi?
Ya, tetapi pemberlakuan melemah. Pada perangkat yang tidak dikelola, pengguna tidak dapat dicegah mencopot pemasangan aplikasi atau menghapus profil, dan profil tidak dapat dihapus dari jarak jauh setelahnya.
Bagaimana cara memverifikasi pemberlakuan benar-benar aktif di perangkat?
Tidak melalui portal kami. Verifikasi diperoleh dari laporan penerapan MDM, atau dengan mengonfirmasi bahwa file profil tersedia di perangkat.
Autentikasi
Apakah fitur berfungsi dengan SSO?
Belum. Namun, dukungan penuh untuk masuk dengan SSO akan segera hadir.
Keterbatasan yang diketahui
Apa yang terjadi jika Proton mengalami gangguan?
Pemberlakuan sendiri tidak bergantung pada backend kami; pemberlakuan berfungsi di tingkat SO pada perangkat dan tetap berjalan apa pun yang terjadi. Namun, jika VPN tidak dapat membuat koneksi ke server Proton, perangkat tidak akan memiliki akses internet.
Karyawan saya sering bepergian. Apakah hotel dan bandara akan menimbulkan masalah?
Jaringan captive portal (umum di hotel dan bandara) dapat mencegah perangkat terhubung ke internet, yang dapat menyulitkan pelancong yang sering bepergian. Kami sedang mengembangkan kemampuan bagi admin untuk mengizinkan pemutusan koneksi sementara guna mengatasi skenario ini. Namun untuk saat ini, menunda penerapan kepada pengguna yang sering bepergian adalah satu-satunya solusi.
Mengelola profil dan penyelesaian masalah
Apa yang terjadi ketika seorang karyawan keluar?
Hapus profil perangkat atau aplikasi terlebih dahulu, lalu lakukan de-provisi pengguna. Jika de-provisi dilakukan saat profil masih diberlakukan, pengguna tidak dapat masuk, perangkat tetap luring tanpa koneksi VPN, dan Anda mungkin kehilangan kemampuan menjangkaunya dari jarak jauh untuk memperbaikinya. Lihat di sini untuk rincian lebih lanjut.
Saya mengubah pengaturan di portal tetapi tidak terjadi apa pun di perangkat pengguna. Mengapa?
Hal ini wajar terjadi. Profil adalah file statis, sehingga penegakan hanya berlaku setelah profil yang diperbarui diterapkan ke perangkat.
Saya menghapus profil di portal, tetapi karyawan masih terkunci. Mengapa?
Hal ini juga wajar terjadi. Menghapus profil di portal akan menghasilkan skrip penghapusan; skrip tersebut tidak sampai ke perangkat dengan sendirinya. Penegakan hanya berhenti saat file profil dihapus dari perangkat melalui MDM, skrip penghapusan, atau secara manual.
Sebuah profil terpasang di perangkat pribadi karena kekeliruan.
Hapus profil dari perangkat tersebut. Tidak ada tindakan yang dilakukan pengguna di aplikasi yang dapat menghapusnya, karena profil berada di tingkat perangkat dan tetap ada setelah pengguna keluar. Pada perangkat yang tidak dikelola, ini dilakukan dengan skrip penghapusan atau dengan menghapus profil secara manual dengan kerja sama pengguna.
Bagaimana cara mengecualikan satu perangkat tanpa mematikan penegakan untuk semua orang?
Kelola melalui MDM Anda. Cukup hentikan penargetan perangkat tersebut, lalu hapus file profil darinya.
Sebuah perangkat luring dan tidak dapat dihubungi.
Setelah pengguna menghubungkan perangkat, perangkat akan kembali daring, dan profil kemudian dapat dihapus melalui MDM seperti biasa.