
Always-on-VPN: Häufig gestellte Fragen
- Lesen
- 5 Min.
- Kategorie
- Proton VPN for Business
Always-on-VPN ist eine Funktion von Proton VPN for Business, mit der du die VPN-Nutzung in deiner Organisation durchsetzen kannst.
Erfahre, wie du Always-on-VPN bereitstellst
In diesem Support-Artikel beantworten wir einige häufig gestellte Fragen.
- So funktioniert Always-on-VPN
- Plattformen und Abonnements
- Bereitstellung
- Authentifizierung
- Bekannte Einschränkungen
- Verwaltung von Profilen und Fehlerbehebung
So funktioniert Always-on-VPN
Was macht Always-on-VPN?
Auf einem Gerät, auf dem das Profil bereitgestellt wurde, muss der Benutzer mit einem Proton-VPN-Server verbunden sein, um online zu gehen. Bis die Verbindung hergestellt ist, hat das Gerät keinen Internetzugang. Die Durchsetzung erfolgt auf Geräteebene, nicht auf Kontoebene. Das bedeutet, sie kann nicht über die App umgangen werden und bleibt nach dem Abmelden und einem Neustart aktiv.
Können Benutzer es deaktivieren?
Nicht über die App. Es gibt keinen Schalter, und da die Durchsetzung an das Gerät und nicht an die Benutzersitzung gebunden ist, bleibt sie nach dem Abmelden und einem Neustart aktiv. Die einzigen realistischen Möglichkeiten, sie zu entfernen, sind das Löschen des Geräteprofils oder die Deinstallation der App – genau dafür ist dein MDM da: Es stellt das Profil bereit und schränkt die Berechtigungen der Benutzer ein, es zu entfernen.
Können Mitarbeiter weiterhin ihren Server auswählen?
Ja. Benutzer können frei zwischen geteilten Servern und Gateways wechseln, auf die sie Zugriff haben. Sie können nur die Verbindung nicht vollständig trennen.
Funktioniert Split-Tunneling mit Always-on?
Nein. Always-on leitet den gesamten Datenverkehr durch das VPN, daher ist Split-Tunneling deaktiviert, solange es aktiv ist.
Übersteht es einen Neustart, den Standbymodus und Betriebssystem-Updates?
Ja.
Plattformen und Abonnements
Welche Plattformen werden unterstützt?
Derzeit nur Windows. Unterstützung für weitere Plattformen ist geplant.
In welchen Abonnements ist es enthalten?
VPN Professional, VPN + Pass Professional und Workspace (jede Stufe).
Brauche ich eine bestimmte App-Version?
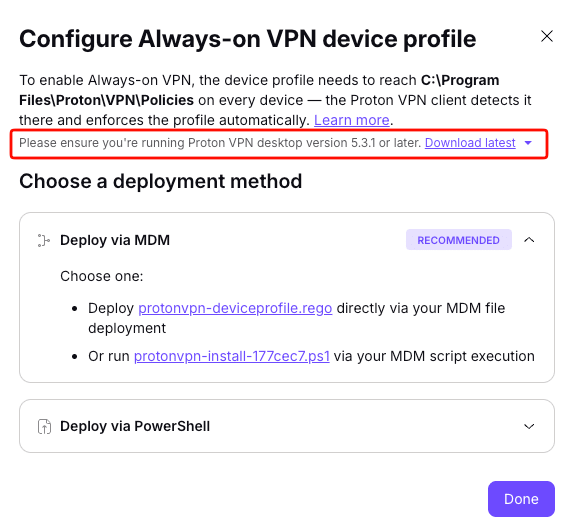
Ja. Proton VPN für Windows 5.3.0 oder höher muss auf den Zielgeräten installiert sein. Derzeitig ist dies nur über das Always-on-Konfigurationspanel verfügbar (gehe zu VPN → Always-on-VPN → Anleitungen).
Bereitstellung
Brauche ich ein MDM, um dies zu verwenden?
Im Grunde ja. Es ist technisch möglich, ohne ein MDM bereitzustellen – es gibt ein PowerShell-Skript und eine manuelle Methode zum Kopieren der Dateien – aber ein MDM erfüllt zwei wesentliche Aufgaben: das Bereitstellen des Profils auf den Geräten und den Schutz vor Manipulation oder Entfernung durch Benutzer.
Mit welchen MDMs funktioniert es?
Mit allen. Das Profil besteht aus einer abzulegenden Datei plus einem optionalen Skript, sodass alles funktioniert, was eine Datei verteilen oder ein Skript ausführen kann.
Können wir es auf einige Teams anwenden und auf andere nicht?
Ja. Verwende dein MDM einfach, um das Profil für bestimmte Benutzer oder Gruppen bereitzustellen.
Funktioniert es auf BYOD- und privaten Geräten?
Ja, aber die Durchsetzung ist abgeschwächt. Auf einem nicht verwalteten Gerät kannst du nicht verhindern, dass der Benutzer die App deinstalliert oder das Profil löscht, und du kannst das Profil auch nicht nachträglich aus der Ferne entfernen.
Wie kann ich überprüfen, ob es auf einem Gerät tatsächlich durchgesetzt wird?
Nicht über unser Portal. Die Überprüfung erfolgt über die Bereitstellungsberichte deines MDM oder indem du bestätigst, dass die Profildatei auf dem Gerät vorhanden ist.
Authentifizierung
Funktioniert es mit SSO?
Noch nicht. Die vollständige Unterstützung der SSO-Anmeldung kommt jedoch bald.
Bekannte Einschränkungen
Was passiert, wenn es bei Proton zu einem Ausfall kommt?
Die Durchsetzung selbst hängt nicht von unserem Backend ab; sie funktioniert auf Betriebssystemebene auf dem Gerät und funktioniert weiterhin, was auch immer passiert. Wenn das VPN jedoch keine Verbindung zu Proton-Servern herstellen kann, hat das Gerät keinen Internetzugang.
Meine Mitarbeiter reisen viel. Bereiten Hotels und Flughäfen Probleme?
Captive-Portal-Netzwerke (häufig in Hotels und Flughäfen) können verhindern, dass das Gerät online geht, was Vielflieger frustrieren kann. Wir entwickeln derzeit die Möglichkeit, dass Administratoren vorübergehende Trennungen zulassen können, um dieses Szenario zu adressieren. Vorerst ist es die einzige Umgehungslösung, das Rollout für Benutzer, die viel reisen, aufzuschieben.
Verwaltung von Profilen und Fehlerbehebung
Was passiert, wenn ein Mitarbeiter das Unternehmen verlässt?
Entferne das Geräteprofil oder die App zuerst und deaktiviere dann den Benutzer. Wenn du den Benutzer deaktivierst, während das Profil noch durchgesetzt wird, kann er sich nicht anmelden, das Gerät bleibt ohne VPN-Verbindung offline und du verlierst möglicherweise die Möglichkeit, es aus der Ferne zu erreichen, um es zu beheben. Weitere Details findest du hier.
Ich habe eine Einstellung im Portal geändert, aber auf den Geräten der Benutzer ist nichts passiert. Warum?
Das ist zu erwarten. Das Profil ist eine statische Datei, daher greift die Erzwingung erst, sobald das aktualisierte Profil auf den Geräten bereitgestellt wurde.
Ich habe das Profil im Portal gelöscht, aber die Mitarbeiter sind weiterhin ausgesperrt. Warum?
Das ist ebenfalls zu erwarten. Beim Löschen des Profils im Portal wird ein Entfernungsskript erzeugt; es erreicht die Geräte nicht von selbst. Die Erzwingung endet erst, wenn die Profildatei über MDM, per Entfernungsskript oder manuell vom Gerät entfernt wird.
Ein Profil ist versehentlich auf einem privaten Gerät gelandet.
Entferne es von diesem Gerät. Nichts, was der Benutzer in der App unternimmt, entfernt es, da es auf Geräteebene wirkt und eine Abmeldung übersteht. Auf einem nicht verwalteten Gerät bedeutet das: Verwendung des Entfernungsskripts oder manuelles Löschen des Profils mit Unterstützung des Benutzers.
Wie kann ich ein einzelnes Gerät ausklammern, ohne die Erzwingung für alle zu deaktivieren?
Verwalte das über deine MDM-Lösung. Weise das Gerät einfach nicht mehr zu und entferne die Profildatei davon.
Ein Gerät ist offline und nicht erreichbar.
Sobald der Benutzer das Gerät wieder verbindet, kommt es online, und das Profil kann anschließend wie üblich über MDM entfernt werden.