
Alltid på-VPN: Ofte stilte spørsmål
- Lesetid
- 4 min
- Kategori
- Proton VPN for Business
Alltid på-VPN er en Proton VPN for Business-funksjon som lar deg håndheve bruk av VPN på tvers av hele organisasjonen.
Finn ut hvordan du distribuerer Alltid på-VPN
I denne støtteartikkelen svarer vi på noen ofte stilte spørsmål.
- Slik fungerer Alltid på-VPN
- Plattformer og abonnementer
- Distribusjon
- Autentisering
- Kjente begrensninger
- Administrere profiler og feilsøking
Slik fungerer Alltid på-VPN
Hva gjør Alltid på-VPN?
På en enhet der profilen er distribuert, må brukeren være koblet til en Proton VPN-tjener for å være pålogget. Inntil vedkommende kobler til, har enheten ingen internett-tilgang. Håndhevelsen gjelder på enhetsnivå, ikke kontonivå. Det betyr at den ikke kan omgås fra inne i appen, og den overlever utlogging og omstart.
Kan brukere slå den av?
Ikke fra appen. Det finnes ingen bryter, og siden håndhevelsen er knyttet til enheten og ikke til brukerøkten, forblir den aktiv etter utlogging og omstart. De eneste realistiske måtene å fjerne den på er å slette enhetsprofilen eller avinstallere appen, og det er nettopp det MDM-en din er til for: den distribuerer profilen og begrenser brukernes tillatelser til å fjerne den.
Kan ansatte fortsatt velge tjener?
Ja. Brukere kan fritt bytte mellom delte tjenere og porttjenere de har tilgang til. De kan bare ikke koble fra helt.
Fungerer delt tunnelering med Alltid på-VPN?
Nei. Alltid på-VPN sender all trafikk gjennom VPN-et, så delt tunnelering er deaktivert mens funksjonen er aktiv.
Overlever den omstart, hvilemodus og OS-oppdateringer?
Ja.
Plattformer og abonnementer
Hvilke plattformer støttes?
Foreløpig bare Windows. Støtte for andre plattformer er planlagt.
Hvilke abonnementer inkluderer funksjonen?
VPN Professional, VPN + Pass Professional og Workspace (alle nivåer).
Trenger jeg en bestemt appversjon?
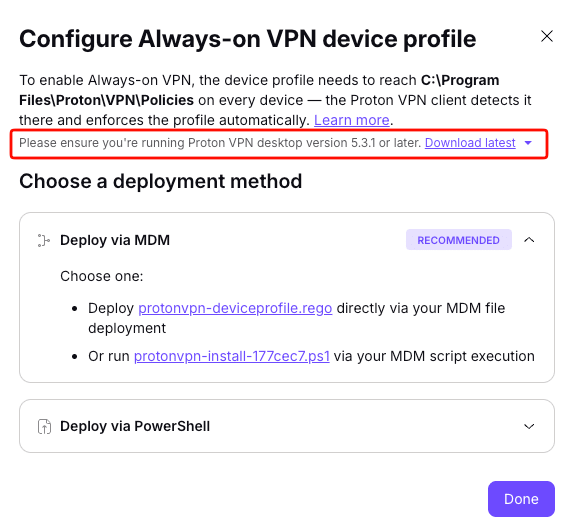
Ja. Proton VPN for Windows 5.3.0 eller nyere må være installert på målenhetene. Foreløpig er dette bare tilgjengelig fra konfigurasjonspanelet for Alltid på-VPN (gå til VPN → Alltid på-VPN → Instruksjoner).
Distribusjon
Trenger jeg en MDM for å bruke dette?
I praksis ja. Det er teknisk mulig å distribuere uten en MDM – det finnes et PowerShell-skript og en manuell metode der filene kopieres – men en MDM spiller to essensielle roller: å distribuere profilen til enhetene, og å beskytte den mot at brukere tukler med den eller fjerner den.
Hvilke MDM-er fungerer den med?
Alle. Profilen består av en fil samt et valgfritt skript, så alt som kan sende ut en fil eller kjøre et skript, fungerer.
Kan vi anvende den for noen team og ikke andre?
Ja. Du trenger bare å bruke MDM-en din til å rette profilen mot bestemte brukere eller grupper.
Fungerer det på BYOD- / private enheter?
Ja, men håndhevelsen er svekket. På en uadministrert enhet kan du ikke hindre brukeren i å avinstallere appen eller slette profilen, og du kan ikke fjerne profilen eksternt etterpå.
Hvordan kan jeg verifisere at håndhevelsen faktisk virker på en enhet?
Ikke gjennom portalen vår. Verifiseringen kommer fra distribusjonsrapporteringen i MDM-en din, eller ved å bekrefte at profilfilen finnes på enheten.
Autentisering
Fungerer det med SSO?
Ikke ennå. Full støtte for SSO-pålogging kommer imidlertid snart.
Kjente begrensninger
Hva skjer hvis Proton opplever en driftsstans?
Håndhevelsen i seg selv er ikke avhengig av backend-en vår; den fungerer på OS-nivå på enheten og fortsetter å fungere uansett hva som skjer. Hvis VPN-et imidlertid ikke kan opprette en tilkobling til Proton-tjenere, får enheten ikke tilgang til internett.
Ansattene mine reiser mye. Vil hoteller og flyplasser skape problemer?
Nettverk med captive-portal (vanlige på hoteller og flyplasser) kan hindre enheten i å komme på nett, noe som kan frustrere hyppige reisende. Vi utvikler muligheten for at administratorer kan tillate midlertidige frakoblinger for å håndtere dette scenarioet. Men foreløpig er det eneste alternativet å utsette utrullingen til brukere som reiser mye.
Administrere profiler og feilsøking
Hva skjer når en ansatt slutter?
Fjern enhetsprofilen eller appen først, og deaktiver deretter brukeren. Hvis du deaktiverer brukeren mens profilen fortsatt håndheves, kan brukeren ikke logge på, enheten forblir frakoblet uten VPN-tilkobling, og du kan miste muligheten til å nå den eksternt for å fikse problemet. Se her for mer informasjon.
Jeg endret en innstilling i portalen, men ingenting skjedde på brukernes enheter. Hvorfor?
Dette er forventet. Profilen er en statisk fil, så håndheving trer i kraft først når den oppdaterte profilen er distribuert til enhetene.
Jeg slettet profilen i portalen, men de ansatte er fortsatt låst ute. Hvorfor?
Dette er også forventet. Å slette profilen i portalen genererer et fjerningsskript; det når ikke enhetene av seg selv. Håndhevingen stopper bare når profilfilen er fjernet fra enheten via MDM, fjerningsskriptet eller manuelt.
En profil havnet ved en feil på en privat enhet.
Fjern den fra den enheten. Ingenting brukeren gjør i appen fjerner den, siden den ligger på enhetsnivå og overlever utlogging. På en uadministrert enhet betyr det at du må bruke fjerningsskriptet eller slette profilen manuelt i samarbeid med brukeren.
Hvordan kan jeg unnta én enkelt enhet uten å slå av håndhevingen for alle?
Administrer dette gjennom MDM-en din. Du trenger bare å slutte å målrette den enheten og fjerne profilfilen fra den.
En enhet er frakoblet og kan ikke nås.
Så snart brukeren får koblet til enheten, blir den pålogget igjen, og profilen kan deretter fjernes via MDM som vanlig.