
VPN siempre activa: Preguntas frecuentes
- Lectura
- 5 minutos
- Categoría
- Proton VPN for Business
La VPN siempre activa es una función de Proton VPN for Business que permite exigir el uso de la VPN en toda la organización.
Descubra cómo desplegar la VPN siempre activa
En este artículo de soporte respondemos algunas preguntas frecuentes.
- Cómo funciona la VPN siempre activa
- Plataformas y planes
- Despliegue
- Autenticación
- Limitaciones conocidas
- Gestión de perfiles y resolución de problemas
Cómo funciona la VPN siempre activa
¿Qué hace la VPN siempre activa?
En un dispositivo donde el perfil está desplegado, el usuario debe estar conectado a un servidor de Proton VPN para navegar en línea. Hasta que se conecte, el dispositivo no tiene acceso a internet. La exigencia se aplica a nivel del dispositivo, no de la cuenta. Esto significa que no se puede eludir desde dentro de la aplicación y que persiste tras cerrar sesión y reiniciar.
¿Pueden los usuarios desactivarla?
No desde la aplicación. No hay ningún interruptor y, como la exigencia está vinculada al dispositivo y no a la sesión del usuario, permanece activa tras cerrar sesión y reiniciar. Las únicas formas realistas de eliminarla son borrar el perfil del dispositivo o desinstalar la aplicación, que es exactamente para lo que sirve su MDM: despliega el perfil y restringe los permisos de los usuarios para eliminarlo.
¿Pueden los empleados seguir eligiendo su servidor?
Sí. Los usuarios pueden cambiar libremente entre servidores compartidos y puertas de enlace a las que tienen acceso. Solo que no pueden desconectarse por completo.
¿Funciona el túnel dividido con la VPN siempre activa?
No. La VPN siempre activa dirige todo el tráfico a través de la VPN, por lo que el túnel dividido se desactiva mientras está activa.
¿Resiste el reinicio, la suspensión y las actualizaciones del SO?
Sí.
Plataformas y planes
¿Qué plataformas son compatibles?
Por ahora, solo Windows. Está previsto añadir compatibilidad con otras plataformas.
¿Qué planes lo incluyen?
VPN Professional, VPN + Pass Professional y Workspace (cualquier nivel).
¿Necesito una versión específica de la aplicación?
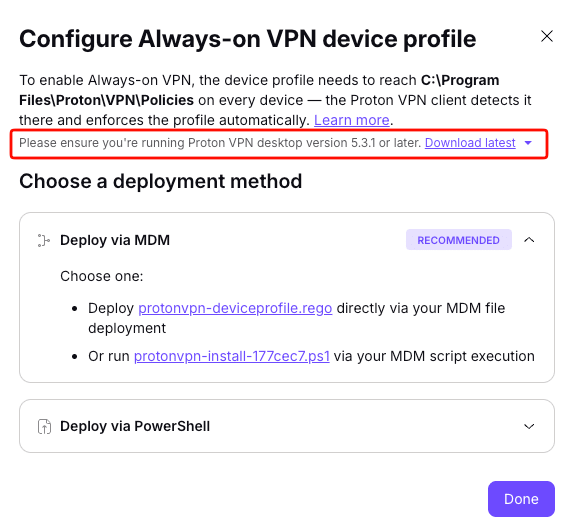
Sí. Proton VPN para Windows 5.3.0 o superior debe estar instalado en los dispositivos de destino. Por ahora, esto solo está disponible desde el panel de configuración de Always-on (vaya a VPN → VPN siempre activa → Instrucciones).
Despliegue
¿Necesito un MDM para usar esto?
En la práctica, sí. Técnicamente es posible desplegarlo sin un MDM (hay un script de PowerShell y un método manual de copia de archivos), pero un MDM cumple dos funciones esenciales: desplegar el perfil en los dispositivos y protegerlo para que los usuarios no lo manipulen ni lo eliminen.
¿Con qué MDM funciona?
Con cualquiera. El perfil consiste en copiar un archivo más un script opcional, así que cualquier MDM que pueda enviar un archivo o ejecutar un script servirá.
¿Se puede aplicar a algunos equipos y a otros no?
Sí. Simplemente use su MDM para asignar el perfil a usuarios o grupos específicos.
¿Funciona en dispositivos BYOD o personales?
Sí, pero la exigencia es más débil. En un dispositivo no gestionado, no se puede impedir que el usuario desinstale la aplicación o elimine el perfil, y no se puede eliminar el perfil de forma remota después.
¿Cómo verifico que realmente se aplica en un dispositivo?
No a través de nuestro portal. La verificación proviene de los informes de despliegue de su MDM o al confirmar que el archivo del perfil está presente en el dispositivo.
Autenticación
¿Funciona con SSO?
Aún no. Sin embargo, la compatibilidad total con el inicio de sesión SSO llegará pronto.
Limitaciones conocidas
¿Qué sucede si Proton sufre una interrupción?
La exigencia en sí no depende de nuestro backend; funciona a nivel del SO en el dispositivo y sigue funcionando pase lo que pase. Sin embargo, si la VPN no puede establecer una conexión con los servidores de Proton, el dispositivo no tendrá acceso a internet.
Mis empleados viajan mucho. ¿Los hoteles y los aeropuertos causarán problemas?
Las redes con portal cautivo (comunes en hoteles y aeropuertos) pueden impedir que el dispositivo se conecte en línea, lo que puede frustrar a quienes viajan con frecuencia. Estamos desarrollando la posibilidad de que los administradores permitan desconexiones temporales para abordar este escenario. Por ahora, la única alternativa es retrasar el despliegue a los usuarios que viajan mucho.
Gestionar perfiles y resolución de problemas
¿Qué sucede cuando un empleado deja la empresa?
Elimine el perfil del dispositivo o la aplicación primero y luego desaprovisione al usuario. Si desaprovisiona mientras el perfil sigue aplicándose, el usuario no podrá iniciar sesión, el dispositivo quedará sin conexión al no tener conexión VPN y puede perder la posibilidad de acceder a él de forma remota para corregirlo. Consulte aquí para obtener más detalles.
Cambié un ajuste en el portal, pero no pasó nada en los dispositivos de los usuarios. ¿Por qué?
Esto es lo esperado. El perfil es un archivo estático, por lo que la aplicación de la política solo se activa una vez que el perfil actualizado se despliega en los dispositivos.
Eliminé el perfil en el portal, pero los empleados siguen bloqueados. ¿Por qué?
Esto también es lo esperado. Al eliminar el perfil en el portal se genera un script de eliminación; este no llega a los dispositivos por sí solo. La aplicación de la política se detiene solo cuando el archivo del perfil se borra del dispositivo mediante MDM, el script de eliminación o manualmente.
Un perfil terminó por error en un dispositivo personal.
Elimínelo de ese dispositivo. Nada de lo que haga el usuario en la aplicación lo eliminará, ya que se aplica a nivel del dispositivo y persiste después de cerrar sesión. En un dispositivo no gestionado, esto significa usar el script de eliminación o eliminar el perfil manualmente con la colaboración del usuario.
¿Cómo exento un solo dispositivo sin desactivar la aplicación de la política para todos?
Gestione esto a través de su MDM. Basta con dejar de dirigirse a ese dispositivo y borrar de él el archivo del perfil.
Un dispositivo está sin conexión y es inaccesible.
Cuando el usuario conecte el dispositivo, este volverá a estar en línea y el perfil podrá eliminarse mediante MDM como de costumbre.