
हमेशा-ऑन वीपीएन: अक्सर पूछे जाने वाले प्रश्न
- पढ़ने का समय
- 0 मिनट
- श्रेणी
- Proton VPN for Business
हमेशा-ऑन वीपीएन, Proton VPN for Business की एक खासियत है, जो आपको पूरे संगठन में VPN के इस्तेमाल को लागू करने की अनुमति देती है।
जानें कि हमेशा-ऑन वीपीएन कैसे लागू करें
इस सहायता लेख में हम कुछ अक्सर पूछे जाने वाले प्रश्नों के जवाब देते हैं।
- हमेशा-ऑन वीपीएन कैसे काम करता है
- प्लैटफॉर्म और प्लैन
- लागू करना
- सत्यापन
- ज्ञात सीमाएं
- प्रोफाइल संभालना और समस्या निवारण
हमेशा-ऑन वीपीएन कैसे काम करता है
हमेशा-ऑन वीपीएन क्या करता है?
जिस डिवाइस पे प्रोफाइल लागू है, वहां उपयोगकर्ता को ऑनलाइन जाने के लिए Proton VPN सर्वर से कनेक्ट रहना ज़रूरी है। जब तक वो कनेक्ट नहीं होते, डिवाइस की कोई इंटरनेट एक्सेस नहीं होती। लागू करना डिवाइस लेवल पे होता है, खाता लेवल पे नहीं। इसका मतलब है कि इसे ऐप के अंदर से सर्कमवेंट नहीं किया जा सकता, और ये साइनआउट और वापिस शुरु करने के बाद भी बना रहता है।
क्या उपयोगकर्ता इसे बंद कर सकते हैं?
ऐप से नहीं। कोई टॉगल नहीं है, और क्योंकि लागू करना उपयोगकर्ता सत्र की बजाय डिवाइस से जुड़ा होता है, ये साइनआउट और रीबूट के बाद भी सक्रिय रहता है। इसे हटाने के व्यावहारिक तौर पर सिर्फ दो तरीके हैं: डिवाइस प्रोफाइल मिटा दें या ऐप अनइंस्टॉल करें, और ठीक यही काम आपका MDM करता है: वो प्रोफाइल लागू करता है और उपयोगकर्ताओं की इजाज़त को सीमित करता है ताकि वो इसे हटा न सकें।
क्या कर्मचारी अब भी अपना सर्वर चुन सकते हैं?
हां। उपयोगकर्ता साझा सर्वर और उन गेटवे के बीच आज़ादी से स्विच कर सकते हैं जिन तक उनकी एक्सेस है। बस पूरी तरह डिस्कनेक्ट नहीं कर सकते।
क्या स्प्लिट टनलिंग हमेशा-ऑन के साथ काम करती है?
नहीं। हमेशा-ऑन सारा ट्रैफिक VPN के रास्ते भेजता है, इसलिए जब तक ये सक्रिय रहता है, स्प्लिट टनलिंग अक्षम रहती है।
क्या ये रीबूट, स्लीप और ओएस अपडेट के बाद भी बना रहता है?
हां।
प्लैटफॉर्म और प्लैन
कौन से प्लैटफॉर्म सपोर्ट किए जाते हैं?
अभी सिर्फ Windows उपलब्ध है। अन्य प्लैटफॉर्म के लिए सपोर्ट की योजना है।
किन प्लैन में ये शामिल है?
VPN Professional, VPN + Pass Professional और Workspace (कोई भी टियर)।
क्या मुझे किसी खास ऐप वर्ज़न की ज़रूरत है?
हां। टारगेट डिवाइसों पे Proton VPN for Windows 5.3.0 या उससे ऊपर वाला वर्ज़न इंस्टॉल होना चाहिए। अभी ये सिर्फ हमेशा-ऑन संरचना पैनल से ही उपलब्ध है, जहां पहुंचने के लिए VPN → हमेशा-ऑन वीपीएन → निर्देश चुनें।
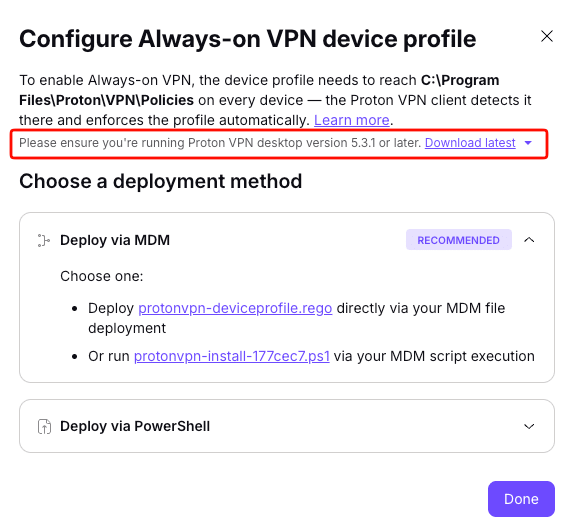
लागू करना
क्या इसका इस्तेमाल करने के लिए MDM चाहिए?
हां, व्यावहारिक रूप से। बिना MDM के लागू करना तकनीकी रूप से मुमकिन है, क्योंकि एक PowerShell स्क्रिप्ट और फ़ाइल मैन्युअल रूप से कॉपी करने का तरीका मौजूद है। लेकिन MDM दो ज़रूरी भूमिकाएं निभाता है: डिवाइसों पे प्रोफाइल लागू करना, और उसे उपयोगकर्ताओं की छेड़छाड़ या हटाने से बचाना।
ये किन MDM के साथ काम करता है?
किसी से भी। प्रोफाइल एक फ़ाइल ड्रॉप है, साथ में एक ऑप्शनल स्क्रिप्ट, इसलिए जो भी चीज़ फ़ाइल पुश कर सकती है या स्क्रिप्ट चला सकती है, वो काम करेगी।
क्या हम इसे कुछ टीमों पे लागू कर सकते हैं और बाकी पर नहीं?
हां। बस अपने MDM का इस्तेमाल करके प्रोफाइल को विशिष्ट उपयोगकर्ता या ग्रुप को टारगेट करें।
क्या ये BYOD यानी पर्सनल डिवाइसों पे काम करता है?
हां, लेकिन लागू करना कमज़ोर हो जाता है। अनमैनेज्ड डिवाइस पे आप उपयोगकर्ता को ऐप अनइंस्टॉल करने या प्रोफाइल मिटाने से नहीं रोक सकते, और बाद में प्रोफाइल को रिमोटली भी हटा नहीं सकते।
मैं कैसे सत्यापित करें कि ये वाकई किसी डिवाइस पे लागू है?
हमारे पोर्टल से नहीं। सत्यापन आपके MDM की लागू करने की रिपोर्टिंग से मिलता है, या इस बात को पक्का करके कि प्रोफाइल फ़ाइल डिवाइस पे मौजूद है।
सत्यापन
क्या ये SSO के साथ काम करता है?
अभी नहीं। हालांकि, पूरे SSO साइनइन की सहायता जल्द ही आ रही है।
ज्ञात सीमाएं
क्या होगा अगर Proton की सेवा में रुकावट आ जाए?
लागू करना खुद हमारे बैकएंड पे निर्भर नहीं करता; ये डिवाइस पे ओएस लेवल पे काम करता है और जो कुछ भी हो, काम करता रहता है। हालांकि, अगर VPN Proton सर्वर के साथ कनेक्शन नहीं बना पाता, तो डिवाइस की इंटरनेट एक्सेस नहीं होगी।
मेरे कर्मचारी बहुत सफर करते हैं। क्या होटल और हवाई अड्डे मुश्किल पैदा करेंगे?
कैप्टिव-पोर्टल नेटवर्क, जो होटलों और हवाई अड्डों पे आम हैं, डिवाइस के ऑनलाइन आने से रोक सकते हैं, जिससे ज़्यादा सफर करने वालों को परेशानी हो सकती है। इस स्थिति से निपटने के लिए हम एडमिन के लिए अस्थायी डिस्कनेक्ट की अनुमति देने की सुविधा विकसित कर रहे हैं। लेकिन अभी के लिए, ज़्यादा सफर करने वाले उपयोगकर्ताओं के लिए रोलआउट टाल देना ही एकमात्र उपाय है।
प्रोफाइल संभालना और समस्या निवारण
क्या होता है जब कोई कर्मचारी कंपनी छोड़ता है?
डिवाइस प्रोफाइल या ऐप को हटाएं पहले, फिर उपयोगकर्ता को डी-प्रोविज़न करें। अगर प्रोफाइल के अब भी लागू रहने के दौरान आप डी-प्रोविज़न करते हैं, तो उपयोगकर्ता का साइनइन नहीं हो पाएगा, डिवाइस VPN कनेक्शन के बिना ऑफलाइन रहेगा, और उसे ठीक करने के लिए रिमोटली पहुंचने की क्षमता खो सकती है। अधिक जानकारी के लिए यहां देखें।
मैंने पोर्टल में एक सेटिंग बदली, लेकिन यूज़र के डिवाइस पे कुछ नहीं हुआ। क्यों?
ये अपेक्षित है। प्रोफाइल एक स्टैटिक फ़ाइल होती है, इसलिए अपडेट हुई प्रोफाइल को डिवाइस पे लागू करने के बाद ही पाबंदी लागू होती है।
मैंने पोर्टल में प्रोफाइल मिटा दी, लेकिन कर्मचारी अब भी लॉक हैं। क्यों?
ये भी अपेक्षित है। पोर्टल में प्रोफाइल मिटाने से एक हटाने की स्क्रिप्ट उत्पन्न होती है; ये अपने आप डिवाइस तक नहीं पहुंचती। पाबंदी तभी रुकती है जब प्रोफाइल फ़ाइल को MDM, हटाने की स्क्रिप्ट, या मैन्युअल तरीके से डिवाइस से हटाया जाता है।
गलती से किसी निजी डिवाइस पे प्रोफाइल चली गई
उस डिवाइस से इसे हटाएं। उपयोगकर्ता ऐप में जो कुछ भी करे, उससे ये हटेगी नहीं, क्योंकि ये डिवाइस-लेवल की होती है और साइन-आउट के बाद भी बनी रहती है। बिना मैनेज किए गए डिवाइस पे इसका मतलब है कि हटाने की स्क्रिप्ट इस्तेमाल करें, या उपयोगकर्ता के सहयोग से प्रोफाइल को खुद मिटा दें।
सबके लिए पाबंदी बंद किए बिना किसी एक डिवाइस को छूट कैसे दें?
इसे अपने MDM के ज़रिए संभालें। बस उस डिवाइस को टारगेट करना बंद करें, और उससे प्रोफाइल फ़ाइल हटा दें।
एक डिवाइस ऑफलाइन है और उससे संपर्क नहीं हो पा रहा
उपयोगकर्ता के डिवाइस को कनेक्ट करने के बाद ये ऑनलाइन आ जाएगा, और तब प्रोफाइल को MDM के ज़रिए पहले की तरह हटाया जा सकता है।