如果您在 Microsoft Edge 中保存密码,需要注意一个安全风险。根据一项新的披露,每当您打开 Edge 时,浏览器都会立即将所有已保存的 密码以可读形式加载到内存中——而不仅仅是您正在登录的网站的密码。这意味着,如果恶意软件、已泄露的管理员帐户或其他攻击者获得对您的设备或用户会话的访问权限,则保存在 Edge 中的每个帐户的凭证都可能被暴露。
该问题由安全研究人员 Tom Jøran Sønstebyseter Rønning(新窗口) 披露,他表示 Microsoft 的回应是,这一行为“符合设计预期”。
Microsoft 自己的文档指出,Edge 使用 AES (Advanced Encryption Standard) 对磁盘上已保存的密码进行加密,并承认如果用户会话或设备被泄露,密码可能会被暴露。这项新披露并未质疑这一点,而是提出了另一个担忧:浏览器一启动,Edge 就会将 所有已保存的密码加载到可读内存中,如果攻击者获得足够的访问权限,内存抓取的价值就会大大提高。
就在一年前,Microsoft 收紧了围绕 Edge 的密码管理,逐步淘汰 Microsoft Authenticator 中的密码存储和自动填充功能,将希望继续使用 Microsoft 密码功能的用户推向其自家浏览器。
Microsoft Edge 如何处理已保存的密码
密码在存储时应受 加密保护:加密会将可读的密码(纯文本)转换为不可读的数据(密文)。要 使用该密码进行自动填充,浏览器最终必须将其解密回可读形式。重要的问题在于:一次会有多少密码数据变为可读?
安全研究人员 Tom Jøran Sønstebyseter Rønning 表示,Microsoft Edge 一启动就会将所有已保存的密码以纯文本形式加载到浏览器内存中,而不是只在需要时才解密特定密码。这包括保存在 Edge 密码管理器中的所有密码,甚至是您在当前浏览会话中不会访问或自动填充的网站的密码。
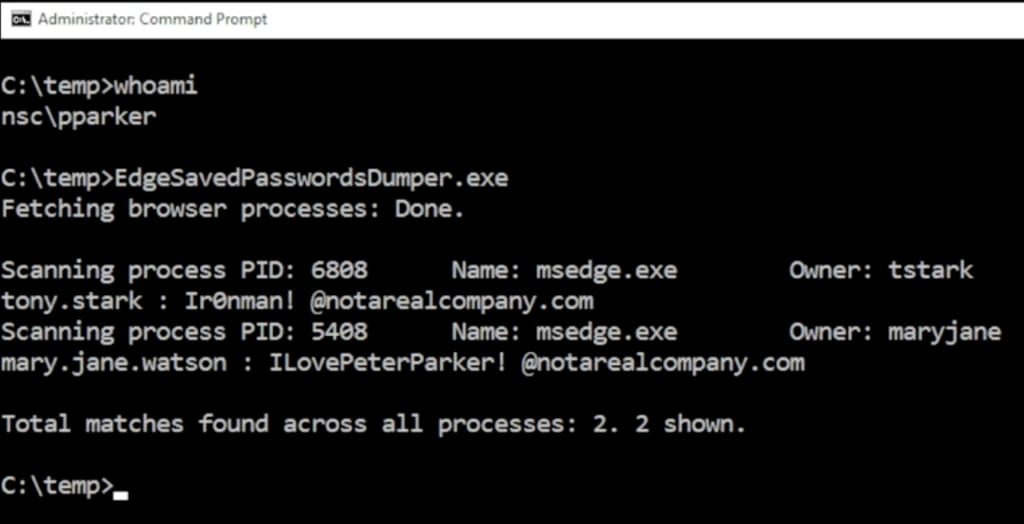
这让 Edge 的重新身份验证提示显得具有误导性:界面要求您在显示密码之前先证明自己的身份,而浏览器进程其实已经能以可读形式获取每一条已保存的密码。
研究人员在多款基于 Chromium 的浏览器中测试了这一行为,包括 Google Chrome、Brave、Vivaldi、Opera 和 Microsoft Edge。只有 Edge 表现出此行为。
只需让 Microsoft Edge 保持打开状态即可
安全研究人员 Rob VandenBrink 在为 SANS Internet Storm Center(新窗口) 撰写的文章中,通过让 Microsoft Edge 保持打开状态并分析运行中的浏览器会话的内存转储,重现了该问题。他演示了已登录的 Windows 用户如何在无需额外权限的情况下转储其已存储的 Edge 凭证,这也意味着以该用户身份运行的恶意软件同样有可能访问这些凭证。
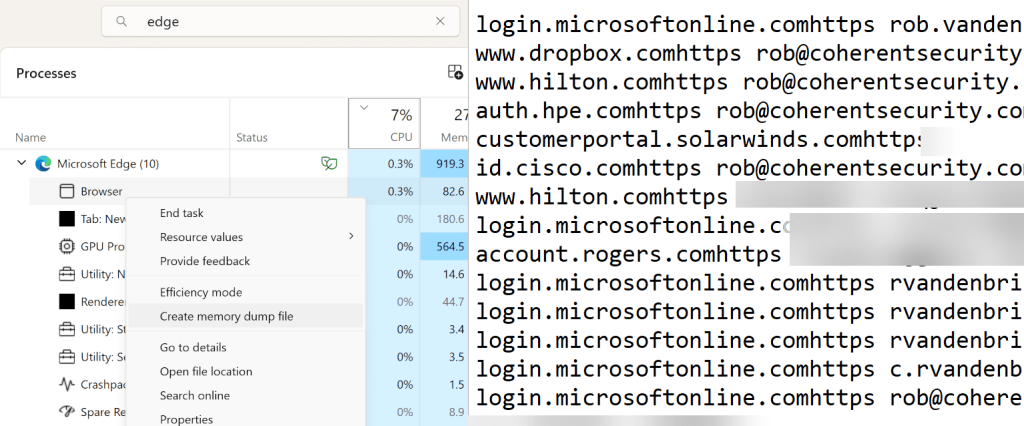
一个已泄露的会话可能暴露您的所有密码
如果攻击者获得对设备或用户会话的足够访问权限,就可能能够检查浏览器的内存。如果只在需要时才解密一条密码,攻击者可利用的时间窗口更小,可捕获的数据也更少。但如果每一条已保存的密码都未经加密保护就存放在内存中,内存抓取的价值就会大大提高。
在终端服务器、远程桌面、虚拟桌面基础架构,或多个用户同时登录的系统等共享环境中,这一风险尤为严重。已泄露的管理员帐户可能会提取其他已登录用户保存的凭证,包括 Edge 仍在运行的已断开会话。
如果您在 Microsoft Edge 中保存了密码,该怎么办
这并不意味着每位 Microsoft Edge 用户都已被入侵,但个人和组织应当重新考虑 Edge 是否是存储凭证的合适之处。您可以采取以下措施来保障安全:
- 停止在 Microsoft 的浏览器中保存新密码,并关闭 Edge 密码管理器。
- 将您已保存的凭证转移至安全的密码管理器。您可以轻松地将 Edge 密码导入 Proton Pass。
- 迁移完成后,删除保存在 Edge 中的密码。
- 更改高风险密码并确保每个密码都是唯一的,首先从电子邮件、金融帐户、管理员工具、密码重置收件箱和工作帐户开始。我们的密码管理器内置了用于此目的的工具,但您也可以使用我们的密码生成器。
- 在可能的情况下启用 two-factor authentication 双因素身份验证 (2FA) 或 passkeys 通行密钥,这有助于在密码被暴露时减少损失。Proton Pass 为您所有已保存的帐户支持 passkeys 通行密钥和 2FA。您还可以使用我们的 authenticator app 身份验证器应用,安全管理对 Proton 帐户的访问。
- 对于 IT 团队:审查 Edge 密码策略并停用浏览器密码存储,以降低组织风险。集中管控的 business password manager 企业密码管理器优于员工在各自的浏览器中存储密码。
您的密码值得比 Microsoft Edge 更好的保护
此次 Microsoft Edge 披露事件提醒我们:您最敏感的凭证不应存储在一家将这类暴露视为预期行为的公司所拥有的密码管理器中,尽管这种行为给个人和组织带来了明显的安全隐患。
借助 Proton Pass,您的密码、别名、通行密钥和双重验证 (2FA) 代码均受端到端加密保护,并且您可以自主掌控它们的使用位置和方式。