

अगर आप Microsoft Edge में पासवर्ड सेव करते हैं, तो एक सुरक्षा जोखिम के बारे में जानना ज़रूरी है। एक नए खुलासे के मुताबिक, जब भी आप Edge खोलते हैं, ब्राउज़र सभी सेव किए गए पासवर्ड को पढ़ने लायक रूप में तुरंत मेमोरी में लोड कर देता है — सिर्फ उस वेबसाइट का पासवर्ड नहीं जिसमें आप लॉग इन कर रहे हों। इसका मतलब है कि अगर मालवेयर, छेड़छाड़ किया गया एडमिन खाता, या कोई और हमलावर आपके डिवाइस या उपयोगकर्ता सत्र तक एक्सेस कर ले, तो Edge में सेव किए गए हर खाते के प्रमाण उजागर हो सकते हैं।
सुरक्षा शोधकर्ता Tom Jøran Sønstebyseter Rønning(नई विंडो) ने ये खोज सामने लाई, जिनका कहना है कि Microsoft का जवाब था कि ये व्यवहार “जानबूझकर ऐसा ही किया गया है।”
Microsoft के अपने दस्तावेज़ में लिखा है कि Edge सेव किए गए पासवर्ड को डिस्क पे AES (Advanced Encryption Standard) से एन्क्रिप्ट करता है और मानता है कि अगर उपयोगकर्ता सत्र या डिवाइस की छेड़छाड़ हो जाए तो पासवर्ड उजागर हो सकते हैं। ये नया खुलासा इस बात को नहीं झुठलाता, लेकिन एक और चिंता सामने लाता है: Edge ब्राउज़र खुलते ही सभी सेव किए गए पासवर्ड को पढ़ने लायक मेमोरी में लोड कर देता है, जिससे अगर हमलावर को काफी एक्सेस मिल जाए तो मेमोरी स्क्रैपिंग का फायदा कहीं ज़्यादा हो जाता है।
ये उस एक साल बाद सामने आया है जब Microsoft ने Edge के इर्द-गिर्द पासवर्ड मैनेजमेंट सीमित कर दिया था — Microsoft Authenticator में पासवर्ड स्टोरेज और ऑटोफिल को चरणबद्ध तरीके से बंद कर के जो उपयोगकर्ता Microsoft की पासवर्ड खासियतें इस्तेमाल करते रहना चाहते थे, उन्हें अपने ही ब्राउज़र की तरफ धकेल दिया था।
Microsoft Edge सेव किए गए पासवर्ड को कैसे हैंडल करता है
पासवर्ड को स्टोर किए जाने के वक़्त एन्क्रिप्शन से सुरक्षित होना चाहिए: एन्क्रिप्शन पढ़ने लायक पासवर्ड (प्लेनटेक्स्ट) को अपठनीय डाटा (ciphertext) में बदल देता है। उस पासवर्ड को ऑटोफिल के लिए इस्तेमाल करने के लिए, ब्राउज़र को आखिरकार उसे दोबारा डीक्रिप्ट कर के पढ़ने लायक रूप में लाना पड़ता है। असली सवाल ये है: एक वक़्त में कितना पासवर्ड डाटा पढ़ने लायक हो जाता है?
सुरक्षा शोधकर्ता Tom Jøran Sønstebyseter Rønning का कहना है कि Microsoft Edge खुलते ही सभी सेव किए गए पासवर्ड को प्लेनटेक्स्ट रूप में ब्राउज़र की मेमोरी में लोड कर देता है, बजाय इसके कि ज़रूरत पड़ने पे सिर्फ एक खास पासवर्ड को डीक्रिप्ट करे। इसमें Edge पासवर्ड मैनेजर में सेव किए गए सभी पासवर्ड शामिल हैं, यहां तक कि उन वेबसाइट के पासवर्ड भी जिन पर आप मौजूदा ब्राउज़िंग सत्र में जाते नहीं या ऑटोफिल नहीं करते।
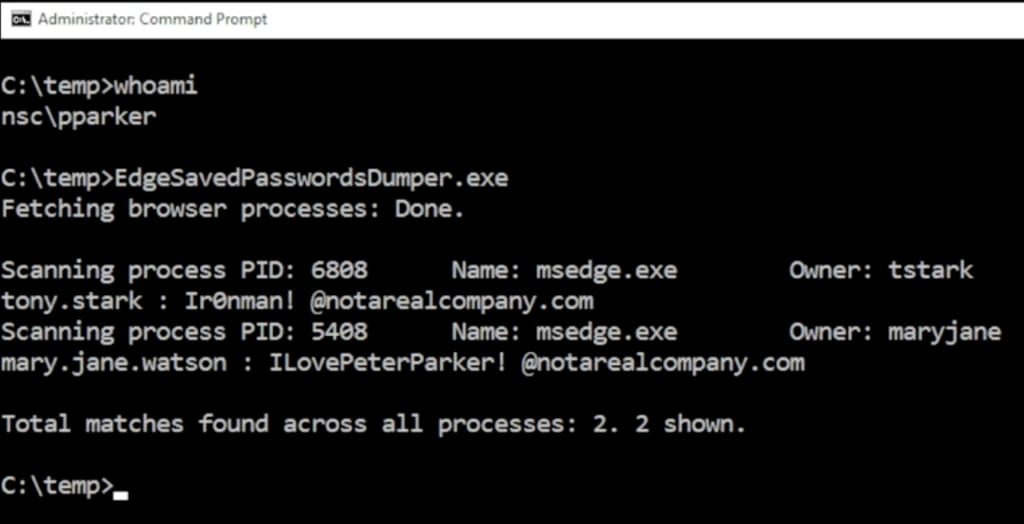
इससे Edge का दोबारा सत्यापन वाला प्रॉम्ट भ्रामक लगता है: इंटरफेस पासवर्ड दिखाने से पहले आपसे अपनी पहचान साबित करने को कहता है, हालांकि ब्राउज़र प्रोसेस के पास पहले से ही हर सेव किया पासवर्ड पढ़ने लायक रूप में मौजूद होता है।
शोधकर्ता ने ये व्यवहार कई Chromium-आधारित ब्राउज़र में टेस्ट किया, जिनमें Google Chrome, Brave, Vivaldi, Opera और Microsoft Edge शामिल हैं। सिर्फ Edge में ये व्यवहार दिखा।
बस Microsoft Edge को खुला छोड़ देना काफी है
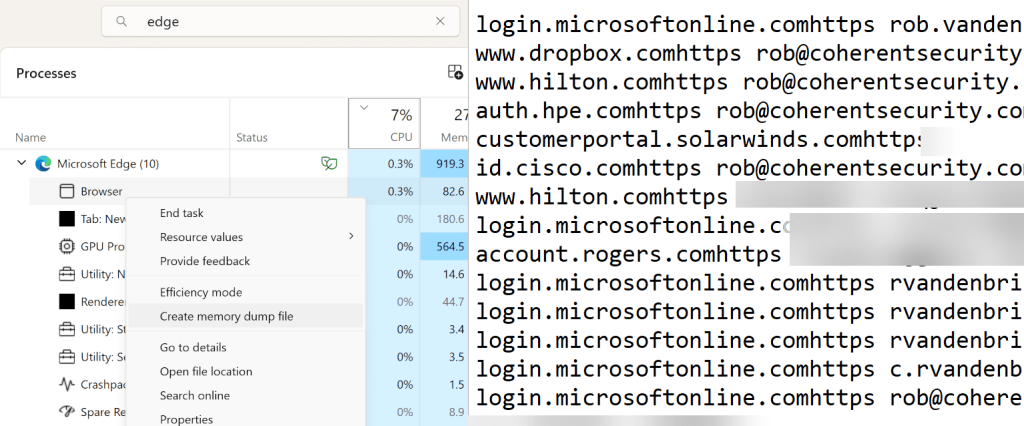
सुरक्षा शोधकर्ता Rob VandenBrink, जो SANS Internet Storm Center(नई विंडो) के लिए लिखते हैं, ने Microsoft Edge को खुला छोड़ कर और चल रहे ब्राउज़र सत्र का मेमोरी डंप जांच कर ये समस्या दोहराई। उन्होंने दिखाया कि लॉगइन किया Windows उपयोगकर्ता बिना किसी अतिरिक्त अधिकार के अपने स्टोर किए Edge प्रमाण डंप कर सकता है, जिसका मतलब ये भी है कि उस उपयोगकर्ता के तौर पे चल रहा मालवेयर भी उन प्रमाण तक एक्सेस कर सकता है।
एक छेड़छाड़ किया गया सत्र आपके सभी पासवर्ड उजागर कर सकता है
अगर हमलावर को डिवाइस या उपयोगकर्ता सत्र तक काफी एक्सेस मिल जाए, तो वो ब्राउज़र की मेमोरी की जांच कर सकता है। अगर ज़रूरत पड़ने पे सिर्फ एक पासवर्ड डीक्रिप्ट होता है, तो हमलावर के पास छोटी खिड़की और कैप्चर करने को कम डाटा होता है। लेकिन अगर हर सेव किया पासवर्ड पहले से एन्क्रिप्शन की सुरक्षा के बिना मेमोरी में पड़ा है, तो मेमोरी स्क्रैपिंग का फायदा कहीं ज़्यादा हो जाता है।
शेयर किए गए माहौल में, जैसे टर्मिनल सर्वर, रिमोट डेस्कटॉप, वर्चुअल डेस्कटॉप इंफ्रास्ट्रक्चर, या ऐसे सिस्टम जहां एक ही वक़्त में कई उपयोगकर्ता लॉगइन हों, ये खतरा खास तौर पे गंभीर है। छेड़छाड़ किया गया एडमिन खाता दूसरे लॉगइन उपयोगकर्ताओं के सेव किए प्रमाण निकाल सकता है, जिनमें डिस्कनेक्ट हुए सत्र भी शामिल हैं जहां Edge अब भी चल रहा था।
अगर आपने Microsoft Edge में पासवर्ड सेव किए हैं तो क्या करें
इसका मतलब ये नहीं कि हर Microsoft Edge उपयोगकर्ता को हैक किया गया है, लेकिन लोगों और संगठनों को दोबारा सोचना चाहिए कि प्रमाण स्टोर करने के लिए Edge सही जगह है या नहीं। सुरक्षित रहने के लिए आप ये कर सकते हैं:
- Microsoft के ब्राउज़र में नए पासवर्ड सेव करना बंद करें और Edge पासवर्ड मैनेजर को बंद कर दें।
- अपने सेव किए प्रमाण को एक सुरक्षित पासवर्ड मैनेजर में ले जाएं। आप आसानी से Edge पासवर्ड को Proton Pass में आयात कर सकते हैं।
- माइग्रेशन के बाद Edge में सेव किए पासवर्ड मिटा दें।
- हाई-रिस्क पासवर्ड बदलें और उन्हें यूनीक बनाएं, शुरुआत ईमेल, फाइनेंशियल खातों, एडमिन टूल्स, पासवर्ड रीसेट इनबॉक्स और वर्क खातों से करें। इस काम के लिए हमारे पासवर्ड मैनेजर में एक इंटीग्रेटेड टूल है, लेकिन आप हमारा पासवर्ड जेनरेटर भी इस्तेमाल कर सकते हैं।
- जहां मुमकिन हो दो-फैक्टर सत्यापन (2-एफए) या पासकी सक्षम करें, जिससे पासवर्ड उजागर होने की सूरत में नुकसान कम करने में मदद मिलती है। Proton Pass आपके सभी सेव किए खातों के लिए पासकी और 2-एफए की सहायता देता है। अपने Proton Account तक एक्सेस को सुरक्षित तरीके से संभालने के लिए आप हमारा ऑथेंटिकेटर ऐप भी इस्तेमाल कर सकते हैं।
- IT टीमों के लिए: Edge पासवर्ड नीतियों की समीक्षा करें और संगठनात्मक खतरा कम करने के लिए ब्राउज़र पासवर्ड स्टोरेज को अक्षम करें। केंद्रीय तौर पे नियंत्रित बिज़नेस पासवर्ड मैनेजर कर्मचारियों के अलग-अलग ब्राउज़र पे पासवर्ड स्टोर करने से कहीं बेहतर है।
आपके पासवर्ड Microsoft Edge से बेहतर के हकदार हैं
Microsoft Edge का ये खुलासा याद दिलाता है कि आपके सबसे संवेदनशील प्रमाण ऐसी कंपनी के पासवर्ड मैनेजर में स्टोर नहीं होने चाहिए जो इस तरह के उजागर होने को सामान्य व्यवहार मानती है, भले ही इससे लोगों और संगठनों के लिए साफ सुरक्षा चिंताएं पैदा होती हैं।
Proton Pass के साथ आपके पासवर्ड, नकली-नाम, पासकी और 2-एफए कोड शुरु-से-अंत तक एन्क्रिप्शन से सुरक्षित रहते हैं, और आपके पास कंट्रोल रहता है कि आप उन्हें कहां और कैसे इस्तेमाल करते हैं।





