什么是端到端加密(E2EE),它是如何运作的?
端到端加密可确保您的信息私密,只有您和与您通信的对象才能看到它。了解其运作原理以及为什么它对您的隐私至关重要。
什么是端到端加密?
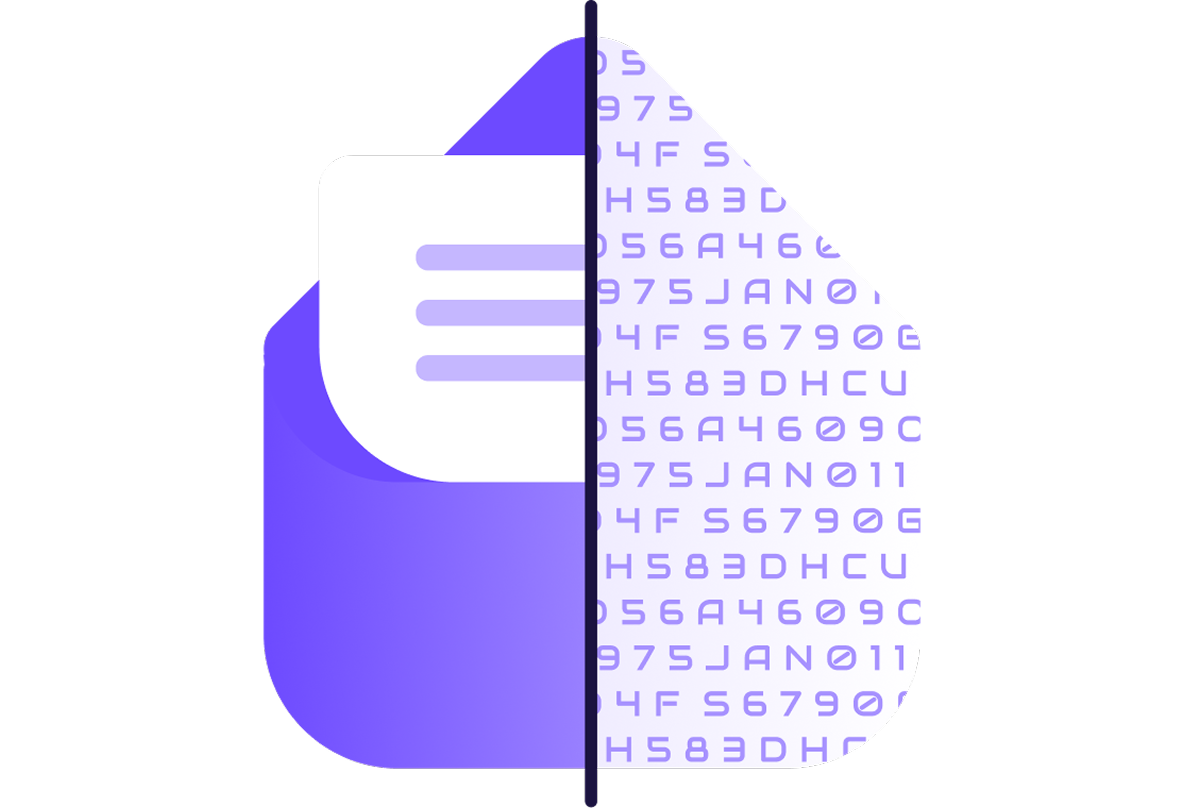
端到端加密(E2EE)会在您的设备上对数据进行加密,且仅在收件人的设备上进行解密。在“端到端”中,一端是数据传输的起点(您的设备),另一端是终点(收件人的设备)。
如果没有 E2EE,您的数据可能会在传输途中被解密——例如在公司的服务器上——从而容易受到黑客攻击、监控和滥用。使用 E2EE,中间没有任何人可以读取、扫描或分享您的敏感信息,甚至服务提供商也不行。

端到端加密是如何运作的?
端到端加密使用非对称密码学来确保只有目标收件人才能解密您的数据。每个用户都有一对公钥(可安全分享)和私钥(在设备上保密保管)。
当您发送数据时,您的设备会使用收件人的公钥对其进行加密,生成无法读取的已加密数据,称为密文。该密文可以安全地通过多个服务器和网络,因为只有匹配的私钥才能对其进行解密。
端到端加密示例
想象一下,您要给朋友寄一个上锁的盒子,只有他们的钥匙才能打开。
您在邮寄前将物品锁在盒子里,当它经过各个邮政检查站——即“服务器”——时,始终保持锁定状态。
任何经手该盒子的人都能看到它,但他们无法查看内部或调换内容物。只有您朋友的钥匙才能将其解锁。

端到端加密与标准加密有何不同?
在线服务传统上使用传输中加密技术(如 HTTPS 背后的 TLS 技术),在数据于您的设备与服务器之间传输时对其进行加密。
这在浏览网站或提交表单时效果很好,因为黑客或互联网服务提供商无法看到您输入或接收的敏感信息。
但是,一旦您的数据到达公司的服务器,它就会被解密并使用其控制的密钥进行存储。这意味着如果被要求,他们可以读取、分享或将其移交给政府或执法部门。
而在 E2EE 下,公司绝不会持有私钥,因此即使他们想这么做,也无法读取、扫描或分享您的内容。
端到端加密有哪些优势?
自由
私密通信支持自由表达。端到端加密可防范审查、监控和政治针对,让您可以毫无畏惧地分享观点和信息。每个人都需要这种保护,尤其是记者、活动人士以及生活在严苛政权下的公民。