
适用于您所有文件的端到端加密
得益于我们的端到端加密和零访问加密,未经您的许可,任何人无法访问您的文件。

让加密变得简单
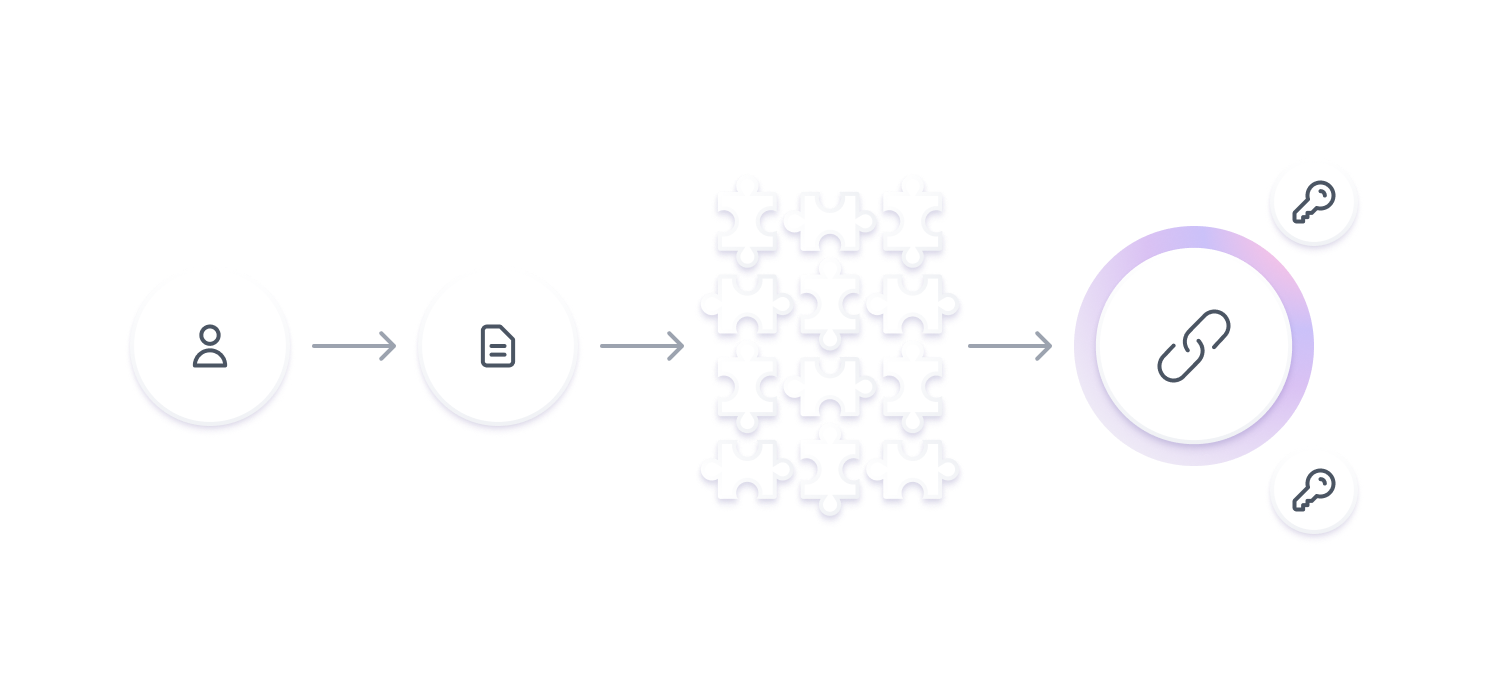
Proton Drive 先进的端到端加密全都是自动且在后台进行的。使用 Proton Drive 无需任何技术知识,也不需要您管理、分享或分发公钥和私有加密密钥。只需上传您的文件,它们就会自动被加密,保持私有和安全。
自由需要隐私
隐私是民主自由的基石。它让您能安心过上自己渴望的生活,并使社会能够在不受操纵的情况下运作。在当今世界,保护您的数据是隐私的核心部分。
加密您的文件并绕过审查




开放源码并经过安全审计
作为由科学家创立的组织,我们相信透明度和平行审查,这就是我们将所有应用和加密库进行开放源码的原因。这让研究人员和安全专家能够独立验证我们的应用和加密是否如我们所声称的那样安全。

漏洞赏金计划
Proton 社区的安全是我们的最高优先级,我们开展漏洞赏金计划,集思广益改善安全和加密技术。通过为安全改进提供奖励,我们激励全球的安全研究人员帮助改进 Proton Drive。
经过安全审计
我们知道不是每个人都有时间或能力去通读成页的代码,这就是 Proton 定期聘请独立专家检查我们应用代码中的漏洞的原因。 Proton Drive 已接受欧洲领先的安全审计机构 Securitum 的审计。我们总是会发布这些审计报告,以便您查看对我们应用的专业第三方评估。
了解更多有关云安全的信息


瑞士级隐私保护
Proton 总部位于瑞士,这为我们提供了许多法律层面上的隐私保护。瑞士政治中立,不受美国和欧盟的管辖,并且不是任何 “五眼联盟”或“十四眼联盟”情报共享协议(新窗口)的成员。端到端加密受瑞士法律保护,且根据《瑞士刑法典》第 271 条,Proton 被禁止与外国当局分享数据。

其他安全功能
安全是一个广泛的概念。除了我们的端到端加密外,我们还应用行业领先的运维安全技术,以确保您的数据在传输和存储时均处于加密状态。

硬件级安全
我们大力投资拥有并控制自己位于瑞士和德国的服务器硬件和网络,这两个国家都拥有强有力的隐私法律。我们的数据中心位于需要生物识别访问权限的高安全性地点。
在系统层面,我们的服务器使用具有多重密码层的全加密硬盘,即使我们的物理基础设施遭到破坏或被盗,也能保持数据安全。

DNS CAA
旨在提高您连接的安全性。 Proton 使用 DNS 证书颁发机构授权。这意味着认证机构在签发证书证明您的公钥有效性之前会识别 Proton。
这降低了签发未经授权的 Proton 证书并用于危害您安全的风险。

全天候 24/7 安全与监控
Proton 的业务遍布全球十几个国家,让我们能够 24/7/365 全天候运营。我们的安全团队持续监控我们的基础设施以获取安全警报,并在检测到针对特定用户帐户的攻击时采取积极行动。
这包括在高级攻击者瞄准您的帐户时向您发出警告,以及在我们怀疑除您之外的人获得了非法访问权限时自动锁定您的帐户。

常见问题
- Proton Drive 有多安全?
- 如何安全地分享我的文件?
- 哪些文件需要加密?
- 哪种是最私有的云存储空间?