

网络钓鱼是 2024 年向互联网犯罪投诉中心(新窗口)报告的最常见网络犯罪。我们已在博客上介绍过什么是网络钓鱼,并举例说明了一些极具迷惑性的网络钓鱼电子邮件,但网络犯罪分子总会不断调整攻击方式以实现回报最大化。
网络钓鱼更有效的变体是攻击者针对特定人群,这被称为捕鲸攻击或鱼叉式网络钓鱼。网络钓鱼的目标可以是个人或企业,而捕鲸攻击和鱼叉式网络钓鱼则专门针对企业内部人员。了解这些术语之间的区别,以及如何识别和防范它们非常重要。
捕鲸攻击、网络钓鱼和鱼叉式网络钓鱼有什么区别?
网络钓鱼是黑客用来诱骗您分享敏感信息的一种手段。如果您曾收到来自 Amazon、Google 或 PayPal 等服务、声称您的帐户已被冻结的可疑电子邮件,那么您就曾成为网络钓鱼攻击的目标。这类攻击范围广泛,旨在获得尽可能多的回复。您的个人电子邮件地址和工作电子邮件地址都可能收到这类邮件。
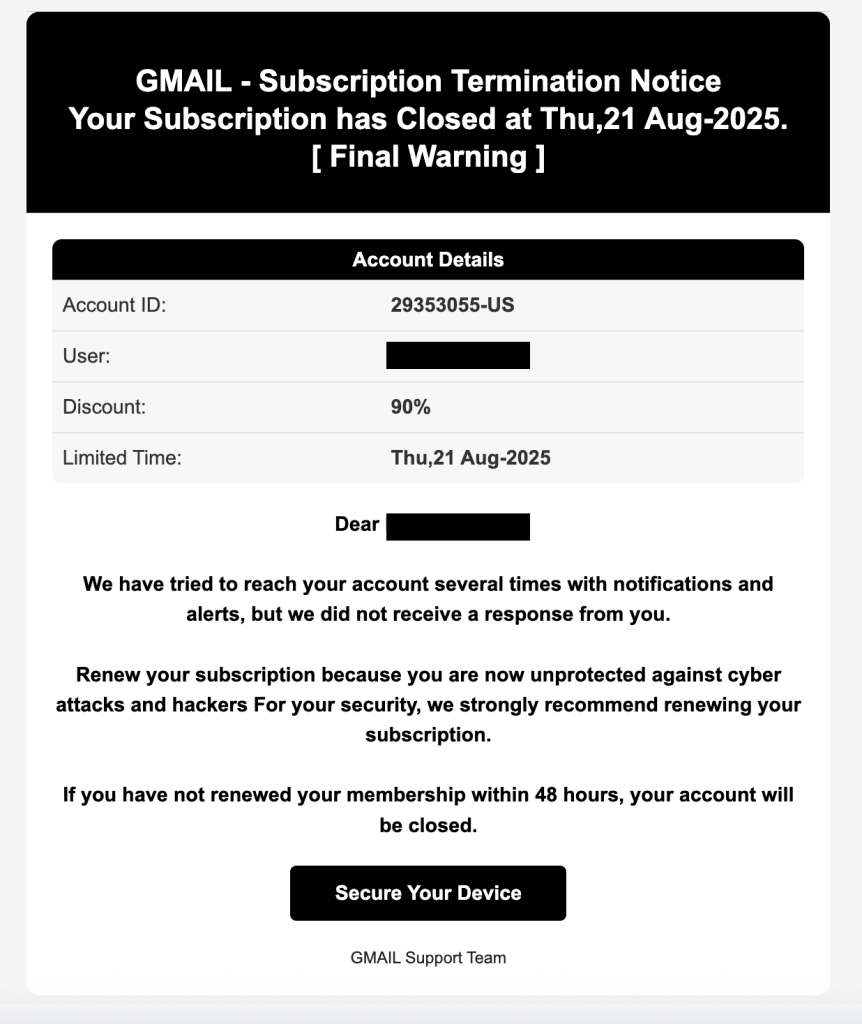
鱼叉式网络钓鱼和捕鲸攻击使用与网络钓鱼相同的手段,但只部署于企业内一小部分特定的目标。这两种攻击大体上都属于网络钓鱼的范畴,但了解黑客的目标如何影响其使用的手段也很有必要。
什么是鱼叉式网络钓鱼?
鱼叉式网络钓鱼采用与网络钓鱼攻击相同的广泛手段,并针对特定个人量身定制。鱼叉式网络钓鱼的目标通常是法律或财务部门的员工,因为他们能够访问尤其敏感且有价值的数据。
根据 Barracuda Networks(新窗口) 发布的研究,超过 80% 的鱼叉式网络钓鱼攻击涉及品牌仿冒。在三个月内分析了 360000 封网络钓鱼电子邮件后,该公司发现 Microsoft 和 Apple 是被仿冒最多的品牌,攻击最有可能发生在周二至周四,并在纳税季等事件前后激增。骗子如此周密的计划表明他们对员工的研究之深入以及攻击策划之细致。
报告显示,鱼叉式网络钓鱼攻击最常用的三个邮件主题是以下几种的变体:
- 请求
- 跟进
- 紧急/重要
这些邮件主题要么营造紧迫感,要么让人误以为自己已与发件人有过联系,这并不奇怪。鱼叉式网络钓鱼攻击还可能出于政治动机。2024 年,Microsoft 发布了有关伊朗干预美国大选的情报(新窗口)。一位前高级顾问的 Microsoft Hotmail 帐户遭到入侵,以发起针对某总统竞选团队高级官员的攻击。
什么是捕鲸攻击?
鱼叉式网络钓鱼针对的是若干高层人士,而捕鲸攻击针对的则是……名副其实的“大鲸鱼”。捕鲸攻击实质上是针对 CEO 或 CFO 等极有价值目标的鱼叉式网络钓鱼。这类攻击高度个性化,且经过细致的研究。网络犯罪分子不仅能从中获利,还可能访问 IP 或投资者信息等敏感数据、敲诈勒索目标,并造成巨大的声誉损失。
捕鲸攻击的有效策划可能需要数月甚至数年,犯罪分子会瞄准正经历动荡事件的企业以利用混乱局面。2015 年,攻击者在 Mattel 公司重组并修改其付款策略期间,针对该公司高管策划了一起精心设计的捕鲸攻击(新窗口)。一位财务高管收到了一封自称来自公司新 CEO 的便条,要求向中国支付一笔新的供应商款项——中国正是 Mattel 试图拓展的市场。根据修改后的付款策略,转账需要 Mattel 内部两名高级经理的批准,因此这位收件人批准了转账。直到钱款消失后,这位高管才向新 CEO 提及这笔付款,而新 CEO 根本没有提出过这一要求。
由于五月一日是中国的银行假日,Mattel 得以冻结存放被盗资金的帐户,款项在两天内得到恢复。但这次高度针对性的攻击原本可能仅凭一封电子邮件就让 Mattel 损失 3 百万美元。
捕鲸攻击与鱼叉式网络钓鱼
总结这三种攻击类型的区别:
| 网络钓鱼 | 使用通用攻击手段针对所有人 |
| 鱼叉式网络钓鱼 | 使用特定攻击手段针对特定人群 |
| 捕鲸攻击 | 使用个性化攻击手段针对 VIP 和企业领导层 |
目标的具体程度决定了每次攻击所需的研究和定位工作量。但无论攻击类型如何,黑客在策划和执行时都会遵循相似的流程。
捕鲸攻击或鱼叉式网络钓鱼攻击的流程是什么?
- 侦察:黑客通过考察目标的在线足迹来研究目标,以建立目标可能的反应触点的档案。这包括社交媒体资料、企业网站以及目标可能在线出现的任何其他地方。他们还会利用数据经纪人,甚至可能利用暗网来获取个人信息。
- 制作诱饵:随后,黑客会拟定攻击计划。他们会创建一封电子邮件,让目标相信自己是一位同事、第三方服务机构或政府机构。他们会尽可能收集信息来欺骗目标,可能是通过在企业内部更大范围地进行网络钓鱼。
- 投递: 攻击者会将定制的电子邮件发送给目标。邮件可能伪装成发票,包含指向恶意网站的链接,诱使读者输入付款详细信息;也可能伪装成企业 IT 部门索要登录名和密码的请求。
- 利用:电子邮件可能携带恶意软件或勒索软件,链接到仿冒网站,或索要凭证、敏感信息或付款。黑客在获得访问权限后可以通过多种方式利用您的网络,例如建立后门访问并为自己授予管理员权限。
- 影响:如果攻击得逞,黑客会继续通过网络钓鱼获取更多访问权限,或开始进行交易、下载数据或接管帐户。企业将面临财务损失、数据泄露、声誉损害,或以上所有后果。
攻击形式多种多样,让人难以时刻保持警惕。一般来说,您的职位越高或可访问的数据越敏感,验证就越重要。
如何防范攻击?
防范网络攻击有两个方面:企业基础设施和您自身的安全意识。
首先,让我们来看看您自己可以做些什么。
- 信任但要验证。如果您收到有关付款或授予敏感数据访问权限的请求,最好的办法是与据称发送该请求的人直接沟通。如果您曾见过此人,请致电或当面与其确认请求是否属实。如果没有见过,请通过已信任的渠道核实其身份,例如有人脉的同事或其公司的上级人员。
- 不要让紧迫感促使您犯错。骗子利用虚假的紧迫感促使您仓促做出决定。等待验证请求不会让您后悔,但不验证可能就会。
- 仔细检查发件人的电子邮件地址。当黑客让自己的电子邮件看起来像是来自合法发件人时,这被称为电子邮件欺骗。请确保域名正确无误,且电子邮件地址本身没有任何拼写错误。进一步了解如何防范电子邮件欺骗。
- 向团队普及网络钓鱼攻击的风险。一封得逞的网络钓鱼电子邮件就可能给企业带来毁灭性后果。
了解潜在威胁并不意味着要对收到的每一封电子邮件都心生怀疑,但确实意味着要确保采取措施保护自己和自己的工作场所。
Proton 如何帮助您降低风险
保护工作场所的另一种有效方法是采用安全且经端到端加密的工具,帮助您保持对数据的掌控:
- Proton Pass 是一款安全密码管理器,可帮助您创建、存储和管理企业密码。让团队能够安全分享凭证有助于每个人识别非法的登录或数据索取请求——如果有人被要求通过电子邮件发送密码,而不是在 Proton Pass 中安全分享,他们就可以将该请求标记为可疑。您还可以确保,如果您的数据出现在暗网上,您会立即收到提醒,从而采取行动防范网络钓鱼企图。
- Proton Mail 是一款安全电子邮件和日历服务,能够保护您的企业电子邮件安全。我们先进的网络钓鱼防护功能 PhishGuard 会为您标记可能被伪造的电子邮件地址,帮助您抵御网络钓鱼攻击和企业电子邮件泄露(新窗口)。任何可疑的登录或帐户变更都会被自动识别,并向您发出提醒;链接保护功能则可让您在打开链接前先查看完整网址,避免不小心点开网络钓鱼链接。
如果您已准备好保护自己和您的企业免受捕鲸攻击、鱼叉式网络钓鱼和网络钓鱼攻击,请立即开始,看看哪款 Proton 套餐最适合您。





