

2024 में Internet Crime Complaint Center(नई विंडो) को रिपोर्ट किए गए साइबर अपराधों में फिशिंग सबसे आम था। हमने अपने ब्लॉग पे फिशिंग क्या है और आकर्षक फिशिंग ईमेल के कुछ उदाहरण बताए हैं, लेकिन साइबर अपराधी ज़्यादा से ज़्यादा मुनाफ़ा कमाने के लिए हमेशा अपने हमलों को बदलते रहते हैं।
फिशिंग का एक ज़्यादा असरदार रूप वो है जब हमलावर खास लोगों को निशाना बनाते हैं, जिसे व्हेलिंग या स्पियर फिशिंग कहते हैं। फिशिंग में इंसान या बिज़नेस दोनों को निशाना बनाया जा सकता है, लेकिन व्हेलिंग और स्पियर फिशिंग खास तौर पे किसी बिज़नेस के अंदर के लोगों को निशाना बनाते हैं। इन शब्दों के बीच का फर्क समझना, और इन्हें पहचानने व इनसे बचने के तरीके जानना ज़रूरी है।
व्हेलिंग, फिशिंग और स्पियर फिशिंग में क्या फर्क है?
फिशिंग एक तरीका है जिसका इस्तेमाल हैकर आपको गुमराह करके संवेदनशील जानकारी शेयर करने के लिए करते हैं। अगर आपको कभी Amazon, Google, या PayPal जैसी किसी सेवा की तरफ़ से ऐसा संदिग्ध ईमेल मिला है जिसमें आपका खाता फ्रीज़ होने की बात बताई गई थी, तो आप फिशिंग के निशाने पे आ चुके हैं। ये हमले बड़े पैमाने पे किए जाते हैं और इनका मकसद ज़्यादा से ज़्यादा जवाब हासिल करना होता है। ये ईमेल आपके पर्सनल ईमेल पते के साथ-साथ आपके वर्क ईमेल पते पे भी आते हैं।
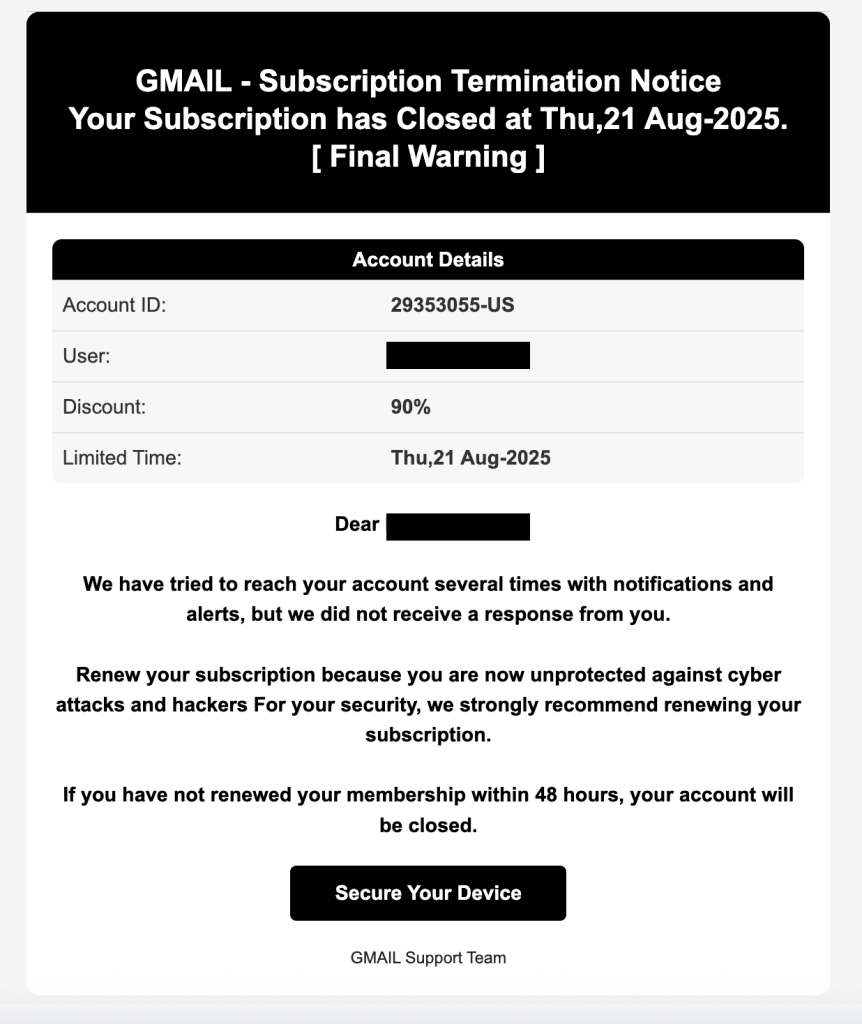
स्पियर फिशिंग और व्हेलिंग हमले फिशिंग जैसे ही तरीके इस्तेमाल करते हैं, लेकिन इन्हें किसी बिज़नेस के अंदर बहुत छोटे और खास निशानों पे लागू करते हैं। दोनों तरह के हमले बड़े पैमाने पे फिशिंग की श्रेणी में ही आते हैं, लेकिन हैकर का निशाना उनके तरीकों पे कैसे असर डालता है, ये समझना फायदेमंद है।
स्पियर फिशिंग क्या है?
स्पियर फिशिंग फिशिंग हमलों में इस्तेमाल होने वाले उन्हीं बड़े तरीकों को लेकर उन्हें खास लोगों के हिसाब से तैयार करता है। स्पियर फिशिंग के निशाने पे आने वाले लोग अक्सर लीगल या फाइनेंस डिपार्टमेंट में काम करते हैं, जिससे उनके पास खास तौर पे संवेदनशील और कीमती डाटा तक एक्सेस होती है।
Barracuda Networks(नई विंडो) की पब्लिश की गई रिसर्च के मुताबिक़, स्पियर फिशिंग हमलों में से 80% से ज़्यादा में ब्रांड की नकल शामिल होती है। तीन महीनों में 3,60,000 फिशिंग ईमेल का विश्लेषण करने के बाद, कंपनी ने पाया कि Microsoft और Apple सबसे ज़्यादा नकल की जाने वाली ब्रांड हैं, और हमलों के मंगलवार से गुरुवार के बीच होने और टैक्स सीज़न जैसे कार्यक्रमों के आसपास बढ़ने की सबसे ज़्यादा संभावना होती है। स्कैमर्स की इस स्तर की तैयारी बताती है कि वो अपने कर्मचारियों को कितनी बारीकी से स्टडी करते और अपने हमलों का प्लैन बनाते हैं।
रिपोर्ट के हिसाब से, स्पियर फिशिंग हमलों में इस्तेमाल होने वाली टॉप तीन विषय लाइनों में नीचे दी गई चीज़ों का कोई न कोई रूप शामिल है:
- रिक्वेस्ट
- फॉलो अप
- ज़रूरी/महत्वपूर्ण
ये बात आश्चर्यजनक नहीं है कि ये विषय लाइनें या तो जल्दबाज़ी का एहसास पैदा करती हैं या ये इम्प्रेशन देती हैं कि आप पहले से भेजने वाले के संपर्क में हैं। स्पियर फिशिंग हमलों के पीछे राजनीतिक मकसद भी हो सकते हैं। 2024 में, Microsoft ने अमेरिकी चुनाव में ईरानी दखलंदाज़ी के बारे में इंटेलिजेंस(नई विंडो) जारी की थी। एक पूर्व सीनियर सलाहकार के Microsoft Hotmail खाते में छेड़छाड़ करके एक ऐसे हमले को अंजाम दिया गया जिसका निशाना प्रेसिडेंशियल कैंपेन का एक ऊंचा अधिकारी था।
व्हेलिंग क्या है?
जहां स्पियर फिशिंग कई ऊंचे अहूदे वाले लोगों को निशाना बनाती है, वहीं व्हेलिंग का निशाना है… यानी व्हेल। असल में व्हेलिंग स्पियर फिशिंग की वो शक्ल है जिसका निशाना बहुत कीमती टारगेट होता है, जैसे CEO या CFO। ये हमले बहुत पर्सनलाइज़्ड होते हैं और इनके लिए बारीकी से रिसर्च की जाती है। साइबर अपराधियों को पैसा कमाने के साथ-साथ IP या इन्वेस्टर जानकारी जैसे संवेदनशील डाटा तक एक्सेस हासिल करने, अपने निशानों को ब्लैकमेल करने, और ज़बरदस्त रेप्युटेशनल नुकसान पहुंचाने का मौका मिलता है।
व्हेलिंग हमलों को असरदार तरीके से प्लैन करने में महीनों, अगर साल नहीं, लग जाते हैं, और अपराधी अफरा-तफरी का फायदा उठाने के लिए अशांत कार्यक्रमों से गुज़र रहे बिज़नेस को निशाना बनाते हैं। 2015 में, हमलावरों ने Mattel के C-level अधिकारियों को एक पेचीदा व्हेलिंग हमले(नई विंडो) का निशाना बनाया, उस वक्त जब कंपनी रीस्ट्रक्चरिंग और अपनी पेमेंट नीति बदल रही थी। फाइनेंस अधिकारी को बिज़नेस के नए CEO की तरफ़ से एक नोट मिला जिसमें चीन को नए वेंडर का पेमेंट करने की रिक्वेस्ट थी, वो देश जहां Mattel अपना बिज़नेस बढ़ाने की कोशिश कर रहा था। पेमेंट नीति में हुए बदलावों के बाद, ट्रांसफ़र के लिए Mattel के अंदर दो ऊंचे अधिकारियों की मंज़ूरी ज़रूरी थी, इसलिए प्राप्तकर्ता ने अपनी मंज़ूरी दी और ट्रांसफ़र कर दिया गया। पैसा जाने के बाद ही अधिकारी ने नए CEO से पेमेंट का ज़िक्र किया, जिन्होंने कोई ऐसी रिक्वेस्ट नहीं की थी।
चीन में 1 मई बैंकिंग छुट्टी होने की वजह से, Mattel चोरी की गई रकम वाले खाते को फ्रीज़ कर पाया, और पैसा दो दिनों के भीतर रिकवर कर लिया गया। लेकिन इस खास तौर पे निशाने पे लिए गए हमले में एक ईमेल से Mattel को $3 मिलियन का नुकसान हो सकता था।
व्हेलिंग बनाम स्पियर फिशिंग
तीनों तरह के हमलों के बीच के फर्क को संक्षेप में समझें:
| फिशिंग | सबको सामान्य हमलों से निशाना बनाता है |
| स्पियर फिशिंग | खास लोगों को खास हमलों से निशाना बनाता है |
| व्हेलिंग | VIPs और बिज़नेस लीडर्स को पर्सनलाइज़्ड हमलों से निशाना बनाता है |
निशाने की खासियत तय करती है कि हर हमले में कितनी रिसर्च और टारगेटिंग होगी। लेकिन हमला किसी भी तरह का हो, हैकर प्लैन बनाने और उसे अंजाम देने के लिए एक जैसा प्रोसेस फॉलो करते हैं।
व्हेलिंग या स्पियर फिशिंग हमले का प्रोसेस क्या है?
- रीकॉनिसेंस: हैकर अपने निशाने की ऑनलाइन मौजूदगी की जांच करके रिसर्च करता है ताकि उनके जवाब देने की संभावित वजहों की प्रोफ़ाइल बना सके। इसमें सोशल मीडिया प्रोफ़ाइल, बिज़नेस वेबसाइट, और ऑनलाइन उनके निशाने के दिखने की अन्य कोई भी जगह शामिल है। वे पर्सनल जानकारी हासिल करने के लिए डाटा ब्रोकर और संभवतः डार्क वेब का भी इस्तेमाल करते हैं।
- चारा तैयार करना: फिर हैकर हमले का प्लैन बनाता है। वे एक ऐसा ईमेल बनाते हैं जो अपने निशाने को यक़ीन दिला सके कि वो उनका सहकर्मी, कोई तीसरें-पार्टी सेवा, या सरकारी एजेंसी हैं। वे अपने निशाने को गुमराह करने के लिए जितनी हो सके जानकारी इकट्ठा करते हैं, शायद बिज़नेस के अंदर ज़्यादा व्यापक फिशिंग करके।
- डिलीवरी: हमलावर अपने निशाने को उसी हिसाब से बनाया गया ईमेल भेजेंगे। ये बिल की तरह दिख सकता है और इसमें किसी खतरनाक वेबसाइट का लिंक हो सकता है जो पढ़ने वाले को पेमेंट की जानकारी दर्ज करने के लिए कहे, या बिज़नेस के IT डिपार्टमेंट की तरफ़ से लॉगइन और पासवर्ड मांगने वाली रिक्वेस्ट हो सकती है।
- एक्सप्लॉइटेशन: ईमेल में मालवेयर या रैंसमवेयर लोड हो सकता है, ये किसी स्पूफ्ड साइट से जुड़ सकता है, या प्रमाण, संवेदनशील जानकारी, या पेमेंट मांग सकता है। एक बार एक्सेस मिलने के बाद हैकर्स के आपके नेटवर्क का फायदा उठाने के कई तरीके होते हैं, जैसे बैकडोर एक्सेस बनाना और खुद को एडमिन अधिकार देना।
- असर: अगर हमला सफल हो जाता है, तो हैकर और ज़्यादा एक्सेस के लिए फिशिंग जारी रखेंगे या ट्रांज़ैक्शन शुरू करेंगे, डाटा डाउनलोड करेंगे, या खातों पे कब्जा करेंगे। कंपनी को आर्थिक नुकसान, डाटा लीक, रेप्युटेशनल नुकसान, या इन तीनों का सामना करना पड़ सकता है।
हमले कई रूपों में आते हैं, जिससे हमेशा सतर्क रहना मुश्किल हो जाता है। आम तौर पे, आपकी भूमिका जितनी सीनियर हो या आपके पास जितना ज़्यादा संवेदनशील डाटा की एक्सेस हो, सत्यापन उतना ही ज़्यादा ज़रूरी हो जाता है।
आप हमलों से खुद को कैसे बचा सकते हैं?
साइबर हमलों से खुद को बचाने के दो हिस्से हैं: आपका बिज़नेस इंफ्रास्ट्रक्चर और आपकी अपनी जागरूकता।
पहले देखते हैं कि आप खुद क्या कर सकते हैं।
- भरोसा करें लेकिन सत्यापित भी करें. अगर आपको पेमेंट या संवेदनशील डाटा तक एक्सेस देने से जुड़ी कोई रिक्वेस्ट मिले, तो जिस इंसान ने आपको वो रिक्वेस्ट भेजी बताई गई है, उससे बात करना सबसे अच्छा तरीका है। अगर आप उस इंसान से पहले मिले हैं, तो उन्हें कॉल करें या सामने बैठकर बात करें और पक्का करें कि रिक्वेस्ट असली है। अगर नहीं मिले हैं, तो विश्वसनीय चैनलों से उनकी पहचान सत्यापित करें, जैसे कोई सहकर्मी जिसका उनसे कनेक्शन हो या उनके बिज़नेस का कोई ऊंचे अहूदे वाला इंसान।
- जल्दबाज़ी को गलती करने के लिए मजबूर न होने दें. धोखेबाज़ नकली जल्दबाज़ी पैदा करके आपको फौरन फैसला लेने के लिए उकसाते हैं। किसी रिक्वेस्ट को सत्यापित करने का इंतज़ार करने पे आपको पछताना नहीं पड़ेगा, लेकिन सत्यापित न करने पे शायद पछताना पड़े।
- भेजने वाले के ईमेल पते को बारीकी से जांचें. जब हैकर ऐसा दिखाता है कि उनका ईमेल किसी असली भेजने वाले से आ रहा है, तो इसे ईमेल स्पूफिंग कहते हैं। पक्का करें कि डोमेन नाम सही है और ईमेल पते में कोई एरर नहीं है। ईमेल स्पूफिंग से खुद को बचाने के तरीकों के बारे में और जानें।
- अपनी टीम को फिशिंग हमलों के खतरों के बारे में बताएं. एक सफल फिशिंग ईमेल भी किसी बिज़नेस के लिए तबाही ला सकता है।
संभावित खतरों से जागरूक होने का मतलब ये नहीं है कि मिलने वाले हर ईमेल पे शक करें, लेकिन इसका मतलब ये ज़रूर है कि आप खुद और अपनी वर्कप्लेस, दोनों को बचाने के कदम उठा रहे हैं।
Proton कैसे आपके जोखिम को कम करने में मदद करता है
अपनी वर्कप्लेस को बचाने का दूसरा असरदार तरीका है ऐसे सुरक्षित, शुरु-से-अंत तक एन्क्रिप्ट टूल्स अपनाना जो आपको अपने डाटा पे कंट्रोल बनाए रखने में मदद करते हैं:
- Proton Pass एक सुरक्षित पासवर्ड मैनेजर है जो आपको बिज़नेस पासवर्ड बनाने, स्टोर करने, और संभालने में मदद करता है। अपनी टीम को प्रमाण को सुरक्षित तरीके से शेयर करने की सुविधा देने से सबको लॉगइन या डाटा के लिए होने वाली गलत रिक्वेस्ट पहचानने में मदद मिलती है। अगर किसी से पासवर्ड ईमेल करने को कहा जाए बजाय Proton Pass में सुरक्षित तरीके से शेयर करने के, तो वो रिक्वेस्ट को संदिग्ध के तौर पे फ्लैग कर सकते हैं। आप ये भी पक्का कर सकते हैं कि अगर आपका डाटा डार्क वेब पे दिखे, तो आपको फौरन अलर्ट मिले ताकि आप फिशिंग कोशिशों को रोकने के लिए कदम उठा सकें।
- Proton Mail एक सेफ ईमेल और कैलेंडर है, जो आपके बिज़नेस ईमेल को सुरक्षित रखता है। हमारी एडवांस्ड फिशिंग सुरक्षा PhishGuard संभावित रूप से स्पूफ किए गए ईमेल पतों को आपके लिए फ्लैग करके, आपको फिशिंग की कोशिशों और बिज़नेस ईमेल छेड़छाड़ से बचाती है। कोई भी संदिग्ध लॉगइन या खाते में बदलाव अपने-आप पहचान लिया जाता है और आपको फ्लैग कर दिया जाता है, और लिंक प्रोटेक्शन की मदद से आप लिंक खोलने से पहले पूरे यूआरएल देख सकते हैं, ताकि गलती से कोई फिशिंग लिंक खोलने से बचा जा सके।
अगर आप व्हेलिंग, स्पियर फिशिंग, और फिशिंग हमलों से खुद और अपने बिज़नेस को बचाने के लिए तैयार हैं, तो देखकर शुरुआत करें कि कौन सा Proton प्लैन आपके लिए सबसे अच्छा है।





