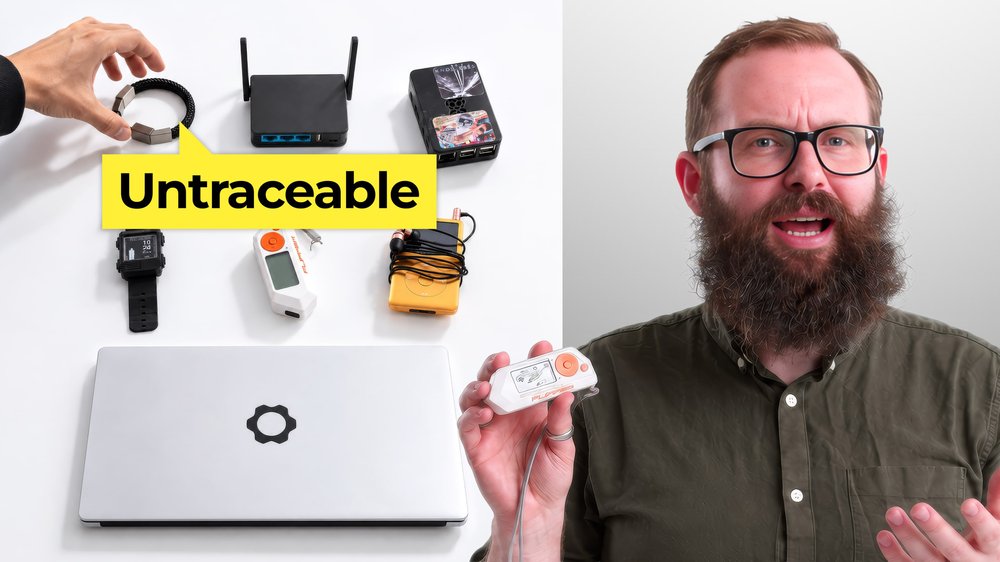
黑客并不总是需要复杂的恶意软件或精心设计的漏洞利用。有时候,硬件才是关键。
一根看似普通的 USB 线缆可能隐藏着电子元件。一个 HDMI 设备可以捕获屏幕上的内容。一个小盒子可以模仿 Wi-Fi 网络,而另一个则可以伪装成键盘,以比人更快的速度发送命令。
这些工具在安全测试和研究中有着正当用途。它们也说明了为什么网络安全不仅仅关乎密码和软件。物理访问、无线网络以及我们连接到计算机的设备,都可能为攻击者创造可乘之机。
以下是一些能够说明这些风险的工具,以及减少自身暴露风险的实用方法。
O.MG 线缆可以隐藏第二种用途
O.MG 线缆看起来像一根普通的 USB 线缆。然而,其内部隐藏的硬件赋予了它普通线缆所不具备的能力。
经过改装的线缆可以攻击计算机,而使用者却以为自己连接的只是一个普通配件。然而,插头中的微型 Wi-Fi 芯片可以接收信号并激活线缆,之后它便能伪装成键盘并发送命令。
该硬件还可以记录用户输入的内容,并通过 Wi-Fi 将这些信息发送回恶意行为者。这可能包括密码、消息或其他敏感信息。安全研究人员已经记录了利用看似普通的 USB 充电线缆发起的类似攻击(新窗口)。
这种风险很容易被忽视,因为线缆看起来很眼熟。你可能会在机场、办公室或酒店随手借用一根,而不会有任何疑虑。USB 数据阻断器可以让电力通过以进行充电,同时阻止数据传输。
虚假 Wi-Fi 网络可以看起来完全真实
WiFi Pineapple 专为无线网络审计而设计,但它也揭示了一个关于公共 Wi-Fi(新窗口) 的问题:网络名称并不能证明该网络值得信任。
想象一下,你入住一家名为 Proton Hotel 的酒店,并连接到一个名字看似无害的网络“PROTON HOTEL GUEST WIFI”。这个名字看起来很可信,于是你连接了。然而,很可能是攻击者创建了这个网络,并特意将其设计得与合法网络相似。
如果你的连接经过该攻击者控制的基础设施,他们可能将自己置于你和真实网络之间,并试图观察或操纵未受其他保护的流量。
谨慎对待不熟悉的网络,并在连接时使用额外的保护措施。当网络本身不可信时,VPN(新窗口) 可以帮助保护你的流量。
硬件键盘记录器会记录你输入的内容
硬件键盘记录器(新窗口)可以置于键盘和计算机之间,无需安装软件即可记录击键。
键盘可以继续正常工作,这使得该设备很容易被忽视。如果有人通过键盘输入密码、消息、电子邮件、支付信息或其他任何内容,键盘记录器都可能将其捕获。
这些设备很小,看起来就像普通的计算机硬件。如果你发现一个设备连接在计算机背面,你可能会以为它是 IT 部门安装的。
不时检查一下物理连接到计算机上的设备。不熟悉的适配器或设备值得仔细查看。
Flipper Zero 可以测试多种无线系统
Flipper Zero 是一款便携式多功能工具,可与多种类型的无线技术(新窗口)配合使用。根据系统的不同,它可以读取、存储、克隆或模拟 RFID 和 NFC 设备、红外遥控器、sub-GHz 无线电以及部分蓝牙设备所使用的信号。这使其在安全研究中非常有用。它也凸显了较旧的无线技术可能泄露多少信息。
攻击是否奏效取决于目标。较新的汽车钥匙遥控器和门禁系统可能使用加密和滚动码来防止重放或克隆。较旧或保护较差的系统则可能更容易暴露。
在可行的情况下更换过时的硬件,尤其是当较新版本提供更强安全性时。不使用时关闭蓝牙也可以减少不必要的无线暴露。
USB Rubber Ducky 可以替攻击者输入内容
USB Rubber Ducky 看起来像一个普通的 USB 闪存盘,但计算机可能会将其识别为键盘。这使它能够以高速发送预先编程的击键序列。需要说明的是,硬件键盘记录器记录你输入的内容,而 Rubber Ducky 则可以自己进行输入。
被当作键盘处理的设备可能能够打开命令窗口,并以登录用户拥有的权限执行操作。根据计算机和有效载荷的不同,这可能包括下载恶意软件(新窗口)或访问计算机上存储的信息。 (新窗口)
攻击可能发生得很快,因此未知的 USB 设备绝不应被当作免费的存储盘来对待。如果你发现一个来历不明的 USB 闪存盘,请不要动它。
HDMI 采集设备可以监视你的屏幕
Screen Crab 设计用于通过 HDMI 置于设备与其显示器之间。显示器可以继续正常工作,而采集设备则记录正在显示的内容。计算机可能显示电子邮件、文档、财务信息或密码。会议室可能展示机密演示文稿或内部文档。
检查计算机、显示器和共享视听设备背后的连接。不熟悉的 HDMI 适配器值得注意。在安全性要求较高的环境中,物理端口锁和防篡改封条可以让未经授权的设备更难在不被察觉的情况下插入。
RFID 工具可以攻击较旧的门禁系统
许多办公室、酒店和其他建筑使用 RFID 或 NFC 卡及钥匙遥控器进行门禁。RFID 读写器可以检查某些卡片和标签,并且对于较旧或较弱的系统,可能复制模仿它们所需的信息。
这并不意味着每张门禁卡都可以被轻易复制。RFID 涵盖多种技术,较新的系统可能包含旨在防止此类攻击的保护措施。
RFID 屏蔽套或钱包可以在存放时防止兼容卡片被读取。在不使用时,避免将门禁卡无人看管或暴露在外,也有所帮助。
Bash Bunny 可以伪装成 USB 设备
Bash Bunny 可以配置为向计算机呈现为不同类型的 USB 硬件(新窗口)。
计算机必须确定所连接设备实际是什么。你可能以为自己插入的是闪存盘、键盘或线缆,但计算机是根据设备所报告的身份来识别它的。这正是这些设备可以利用的弱点。经过配置的 Bash Bunny 可以根据目标和预期任务表现出不同的行为。
最简单的防御仍然是最有效的之一:不要将不熟悉的 USB 设备连接到计算机。一个看起来无害的设备,其行为可能与外表所暗示的大相径庭。
最简单的安全建议仍然重要
本列表中的工具差异很大。有些是为安全测试而设计,另一些则可用于攻击。它们的共同点在于,利用人们对看似普通的线缆、USB 设备、Wi-Fi 网络、门禁卡或连接的信任。
你无法消除所有物理或无线风险。但是,你可以让攻击者更难利用你的设备天生信任的事物。
有时,这始于一个简单的问题:你真的知道你刚刚插入了什么吗?