
担心您的 Android 感染了恶意软件?本实用指南将详细讲解接下来该怎么做:如何检查手机中的恶意软件,以及如何将其移除。无需付费工具,没有专业术语,也不用凭空猜测。
下载“病毒清理器”之前,请先读读本文
发现潜在感染迹象时,您的第一反应可能是在 Google Play 商店中搜索“病毒清理器”。但这本身就是一种恶意软件风险。
Play 商店中的恶意应用十分常见。仅 2025 年一年,Google 就阻止了 175 万个违反政策的应用(新窗口)进入该平台,并在生态系统外识别出 2700 万个新的恶意应用。虚假杀毒应用和“清理器”应用是最常见的伪装形式。
如果您已经下载了未经审核的病毒清理器,也不必担心:无论您的 Android 上存在何种恶意软件,都应能通过以下五个步骤发现并移除。
从 Android 移除恶意软件的五个步骤
本指南中的截图取自一台运行 Android 16 的 Pixel。在其他 Android 设备(10–15)上,步骤相同,但菜单标签可能略有差异。
特别是 Samsung 用户可能会发现某些路径的标签有所不同。凡有此情况,我们均已注明对应的 Samsung 路径。
第 1 步:运行 Play Protect 扫描
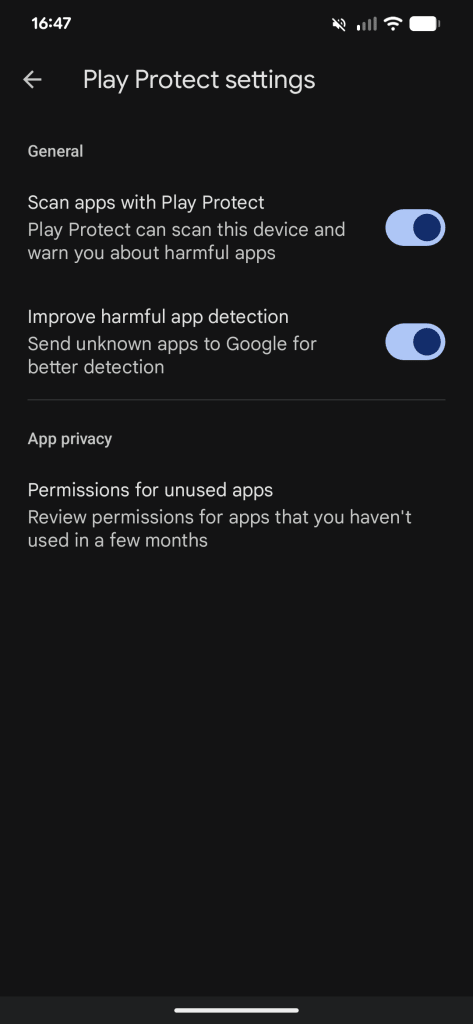
Play Protect 会自动扫描 Android 设备中的恶意软件,但有些用户会不小心将其关闭,或被网上可疑来源建议这样做。运行扫描之前,请确认它确实已启用。
检查方法:
- 打开 Google Play 商店 → 轻点个人资料图标 → 轻点Play Protect → 轻点设置图标(齿轮图标,位于右上角)→ 确认使用 Play Protect 扫描应用已开启
现在运行扫描:
- 打开 Google Play 商店 → 轻点个人资料图标(右上角)→ Play Protect → 扫描
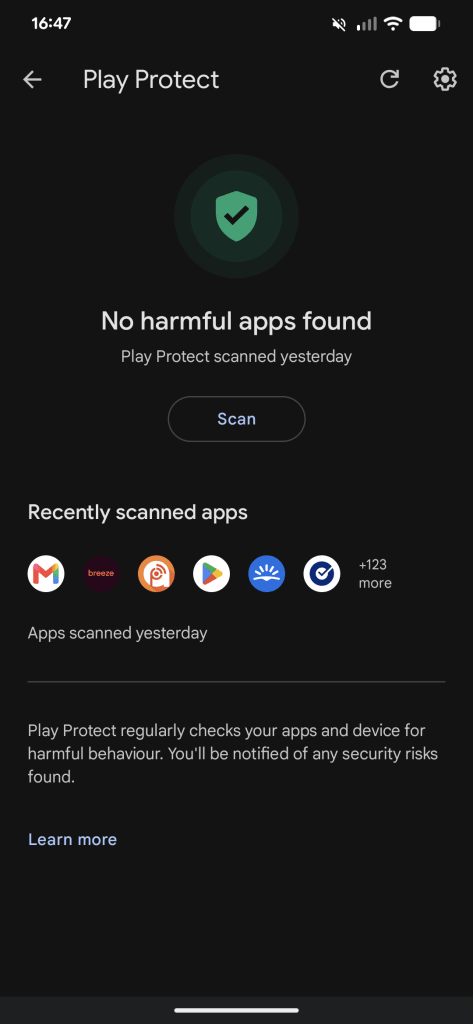
如果您曾侧载应用(即从 Play 商店以外的来源下载应用),可以在 Play Protect 设置屏幕上启用改进有害应用检测,以进行更彻底的扫描。
注意:启用期间,系统会自动将无法识别的应用发送给 Google。如果您不希望持续分享此类数据,可在扫描完成后再次将其关闭。
第 2 步:检查操作系统(OS)更新
恶意软件常常利用过时软件中的漏洞。如果您的 OS 或安全补丁落后,刚刚清理过的感染可能会通过同一个漏洞再次入侵(或者当您还在处理第一个漏洞时,新的感染已经趁虚而入)。
- Pixel:设置 → 系统 → 软件更新
- Samsung:设置 → 软件更新 → 下载并安装
- 其他设备:在设置中查找“系统”或“软件更新”选项
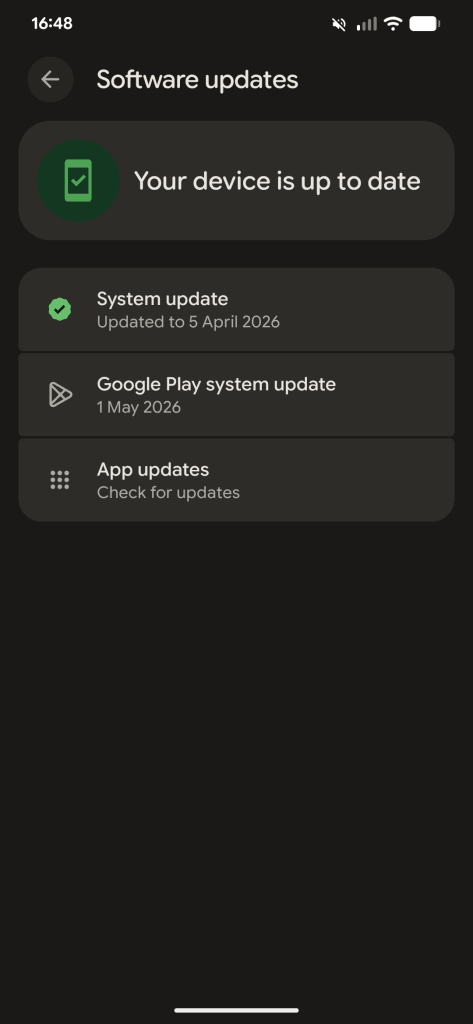
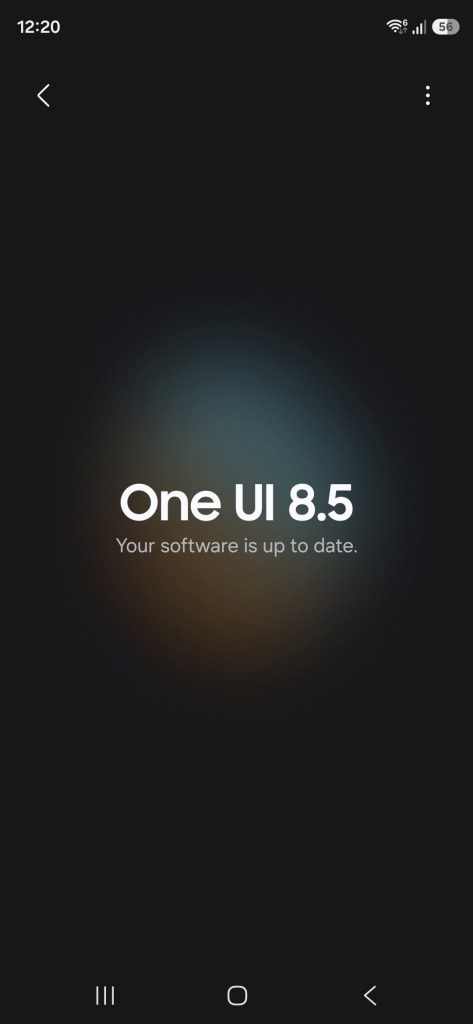
如果您看到类似“您的系统已是最新版本”(如下方 Samsung 设备所示)的提示,请继续第三步。否则,请先安装可用更新,再继续操作。
第 3 步:查找并移除可疑应用
Play Protect 会标记已知威胁。这一步是为了找出它可能遗漏的内容:提交时表现正常、后来经更新后行为恶意化的应用,或者未达到恶意软件分类阈值的数据收集应用。
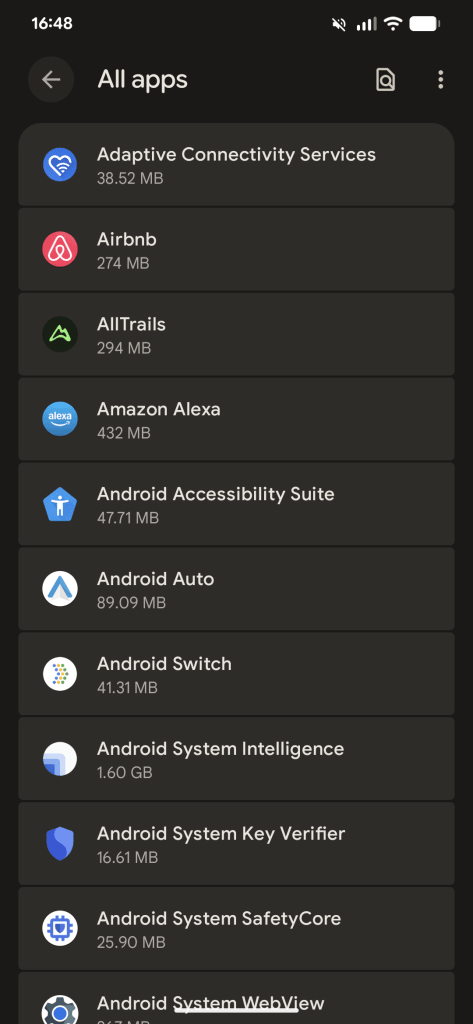
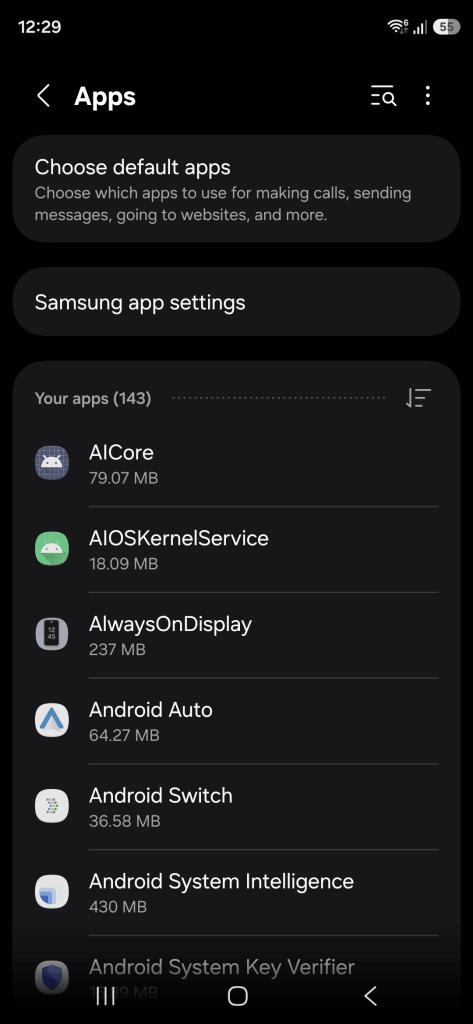
轻点设置 → 应用 → 查看所有应用。(Samsung 用户可能会看到所有应用默认列出,无需像第二张截图所示那样再次轻点。)
请留意以下情况:
- 您不认识的应用
- 名称听起来像系统的通用应用(例如“System Service”、“Phone Manager”)
- 在问题开始出现前后安装的应用(轻点每个应用可查看其安装日期)
如果发现可疑内容,请轻点该应用 → 卸载。
如果卸载按钮呈灰色不可用,该应用可能拥有设备管理员权限。请前往设置 → 安全和隐私 → 更多安全和隐私 → 设备管理员应用。
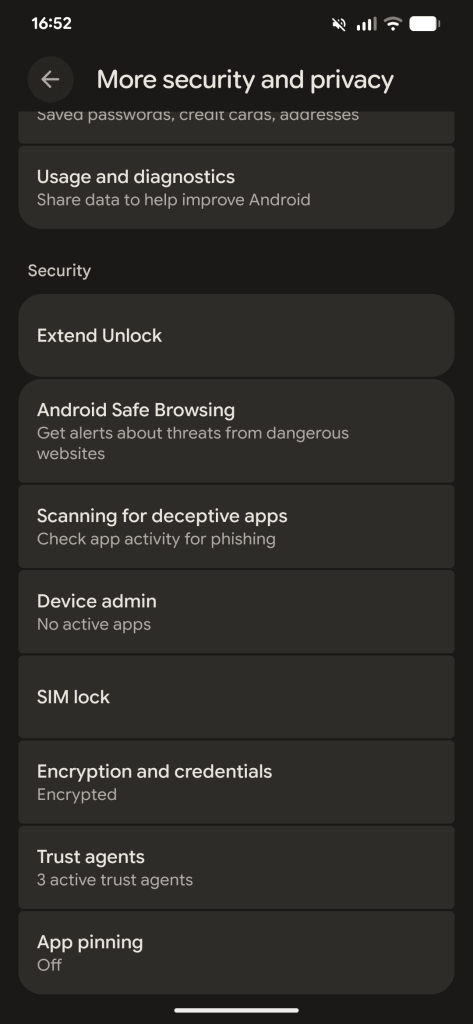
撤销其权限,然后返回将其卸载。
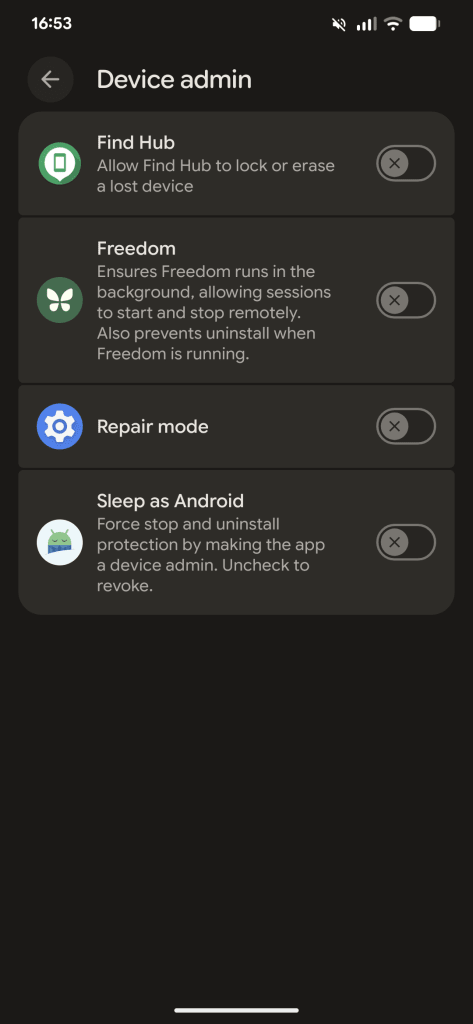
要在 Samsung 设备上撤销某应用的设备管理员权限,请打开设置 → 安全和隐私 更多安全设置。
轻点设备管理员应用(有时显示为“其他安全设置” → “设备管理员应用”),您将看到拥有设备管理员权限的应用列表。
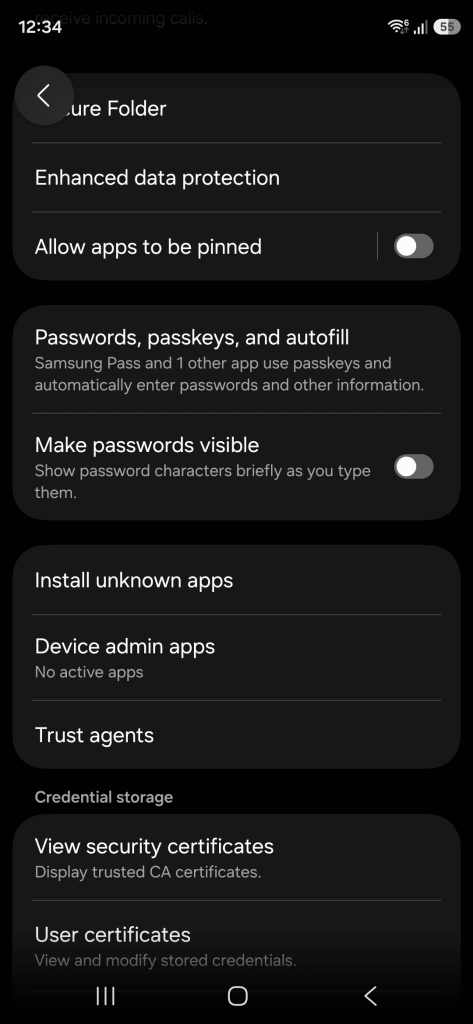
选择要撤销管理员权限的应用 → 轻点停用(或将其关闭)

系统可能会弹出警告,说明该应用将无法再执行哪些操作(例如远程清除、强制设置密码)—— 确认以继续
即使管理员权限已被撤销,如果应用仍然无法卸载,请将设备启动至安全模式。
在安全模式下,只有系统应用可以运行;第三方应用无法运行,因此也无法阻止自身被移除。
如需进入安全模式:
- 按住电源按钮 → 长按关机,直到出现“重新启动到安全模式” → 轻点确定


注意:具体方法因设备而异。在某些 Samsung 机型上,您需要轻触并按住屏幕上的关机选项,而不是像下文所示那样长按物理按钮。
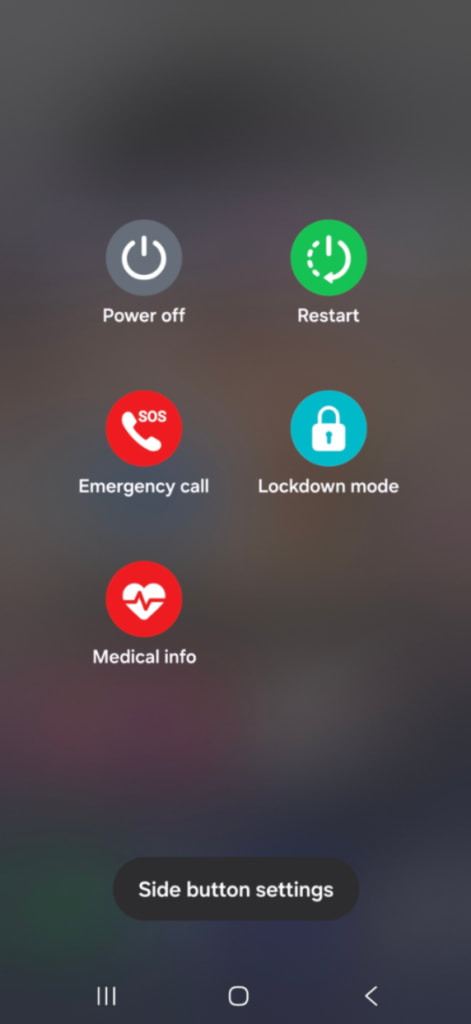

如果两种方法都无效,请用 Google 搜索“安全模式”及您的设备型号。
进入安全模式后,使用相同的设置 → 应用 → 查看所有应用路径再次尝试卸载。要退出安全模式,请正常重启设备。
第 4 步:使用免费(且可信)的工具进行二次扫描
如果前三个步骤仍未解决问题,就该使用可信工具进行二次扫描了。
如上所述,许多“扫描器”应用本身就是恶意软件。我们推荐 Malwarebytes(您可以从 Play 商店下载(新窗口))。它受到安全研究人员的推荐,评价一直很好,而且免费版本足以进行一次性的扫描。
安装之前,请先确认您找到的 Malwarebytes 是正版:开发者名称(以蓝色文字显示在应用主标题和评分的正下方)应为 Malwarebytes。
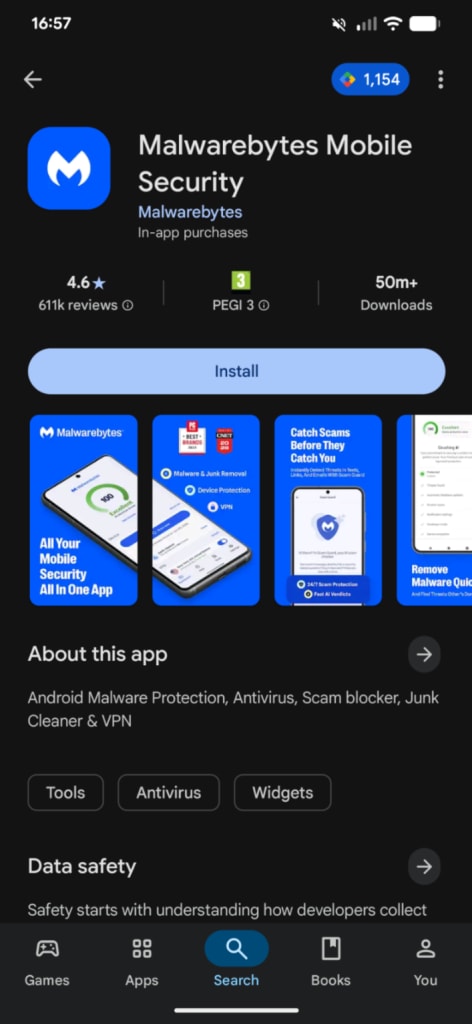
查看开发者联系方式或应用支持,获取开发者的官方联系电子邮件、实际地址及其网站的链接。网站应为 malwarebytes.com(新窗口)。
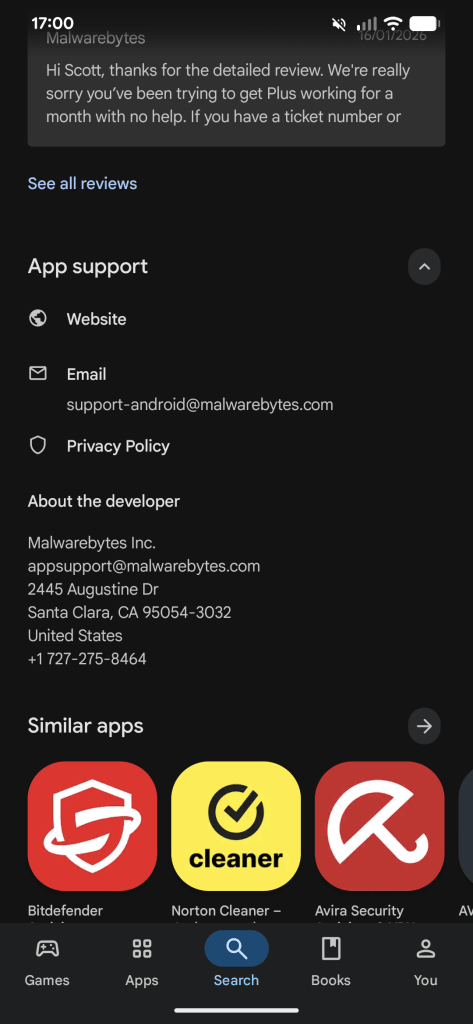
安装完成后:打开 Malwarebytes → 运行扫描(通常需要 5–20 分钟)→ 轻点隔离以移除所有检测到的威胁。
第 5 步:运行安全检查
您的设备现在应该已经干净了,但感染可能已经通过拦截凭证、读取短信或记录按键,危及了您帐户的访问安全。
要确认您的 Google 帐户未遭泄露,请前往 myaccount.google.com/security-checkup(新窗口) 并逐项完成以下操作:
- 检查是否有不熟悉的设备登录了您的帐户
- 撤销您不认识的任何第三方应用的访问权限
- 查看近期安全活动中有无可疑内容
更改任何可能已泄露的帐户(Google 或其他)的密码。
如果以上方法均无效:恢复出厂设置
恢复出厂设置会彻底清除设备中的所有数据,只有在完成上述全部五个步骤之后才应尝试。它非常有效,甚至可以移除最顽固的感染,但也是不可逆的。
所有未备份的内容都会消失,因此在重置之前,请先将照片和文件备份到云存储(Proton Drive 或同类服务)。
重置完成后,不要从完整备份中恢复 —— 这可能会重新引入您刚刚移除的恶意软件。请改为从 Play 商店手动重新安装可信的应用。
请按照以下说明操作:
- Pixel:设置 → 系统 → 重置选项 → 清除所有数据(恢复出厂设置)
- Samsung:设置 → 常规管理 → 重置 → 恢复出厂设置
Pixel 上的重置选项屏幕
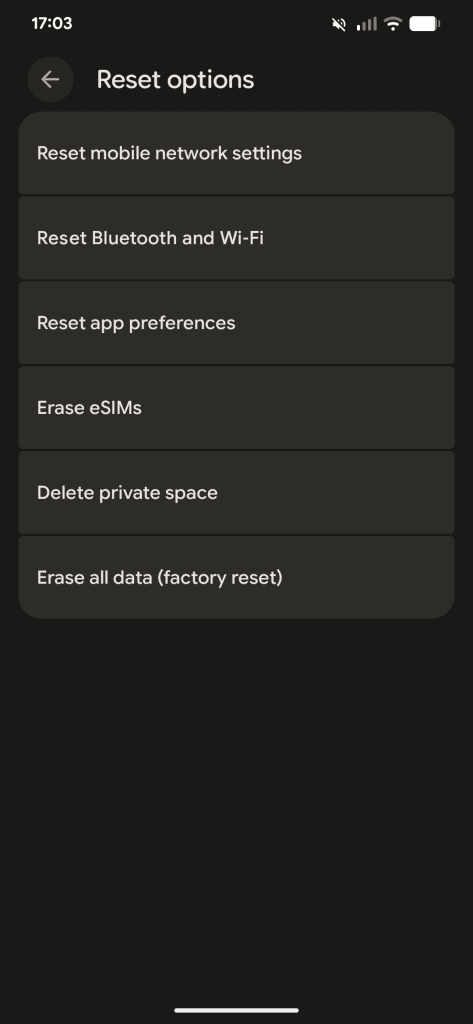
Samsung 上的重置选项屏幕

如何防止恶意软件再次感染您的设备
您可能无法确切查明恶意软件是如何进入设备的。以下是防止此类情况再次发生的一些方法:
- 保持 OS 和应用处于最新状态:过时的软件是最常见的入侵途径之一,如上文第二步所述
- 安装应用时保持谨慎:坚持从 Play 商店下载,安装前查看开发者名称和评论,并特别警惕免费的实用工具应用。我们关于Play 商店恶意应用的完整检查清单介绍了在轻点“安装”之前应注意哪些事项
- 在公共 WiFi 上使用 VPN:不安全的网络是凭证被拦截的常见途径。Proton VPN 是一款安全的 VPN(新窗口),可加密您的连接,使您的流量在传输过程中无法被读取
- 为每个帐户使用唯一的密码:如果恶意软件泄露了您在多个帐户中重复使用的某个密码,那么所有这些帐户现在都面临风险。Proton Pass 是一款安全的密码管理器,可生成并存储唯一的密码,避免一次泄露演变为十次。





