
चिंता है कि आपके Android में मालवेयर आ गया है? ये प्रैक्टिकल गाइड बताती है कि आगे ठीक क्या करना है: फोन में मालवेयर कैसे चेक करें और उसे कैसे हटाएं। न पेड टूल्स, न टेक्निकल शब्दावली, न अंदाज़े का काम।
वायरस क्लीनर डाउनलोड करने से पहले ये पढ़ें
इंफेक्शन के संभावित संकेत देखते ही पहला ख्याल अक्सर Google प्ले स्टोर पे “virus cleaner” खोजने का हो सकता है। लेकिन ये खुद ही एक मालवेयर रिस्क है।
प्ले स्टोर पे घातक ऐप आम हैं। सिर्फ 2025 में Google ने प्लैटफॉर्म से 17.5 लाख नियम-उल्लंघन करने वाले ऐप(नई विंडो) ब्लॉक किए और इकोसिस्टम के बाहर से 2.7 करोड़ नए घातक ऐप पहचाने। नकली एंटीवायरस और “क्लीनर” ऐप सबसे आम छद्म रूपों में से हैं।
अगर आपने पहले से कोई बिना जांचा हुआ वायरस क्लीनर डाउनलोड कर लिया है, तो घबराने की जरूरत नहीं: आपके Android में जो भी मालवेयर है, नीचे दिए गए पांच चरणों से उसका पता चलेगा और वो खत्म होगा।
Android से मालवेयर हटाने के पांच चरण
इस गाइड के स्क्रीनशॉट Android 16 चलाने वाले Pixel पे लिए गए हैं। चरण बाकी Android डिवाइस (10–15) पे भी वही हैं, लेकिन मेनू लेबल थोड़े अलग हो सकते हैं।
खासकर Samsung उपयोगकर्ताओं को कुछ रास्ते अलग लेबल के साथ मिल सकते हैं। जहां ये लागू होता है, हमने Samsung का समकक्ष बता दिया है।
चरण 1: Play Protect स्कैन चलाएं
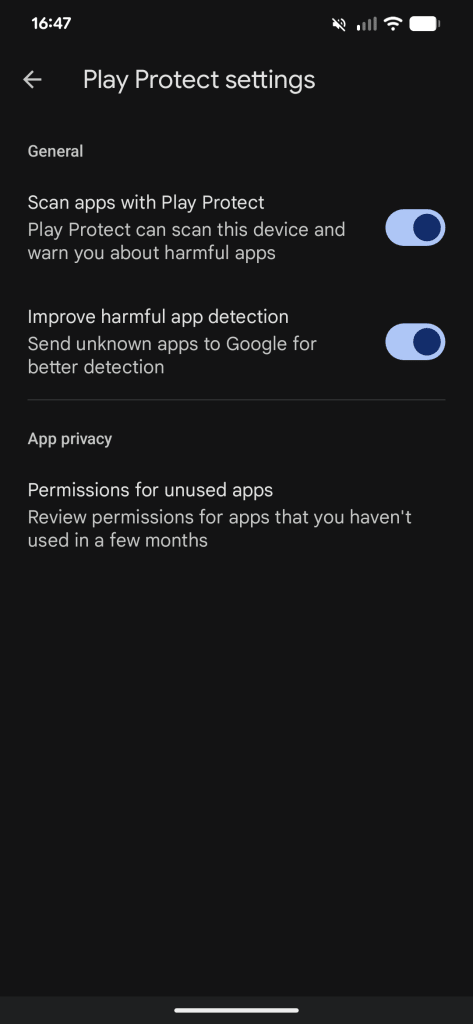
Play Protect Android डिवाइस पे अपने-आप मालवेयर के लिए स्कैन करता है, लेकिन कुछ उपयोगकर्ता गलती से इसे बंद कर देते हैं, या ऑनलाइन किसी संदिग्ध स्रोत से ऐसा करने की सलाह ले लेते हैं। स्कैन चलाने से पहले पुष्टि कर लें कि ये सच में सक्षम है।
चेक करने के लिए:
- Google प्ले स्टोर खोलें → अपने प्रोफाइल आइकन पे टैप करें → Play Protect पे टैप करें → सेटिंग आइकन (ऊपर दाईं ओर गियर) पे टैप करें → पुष्टि करें कि Scan apps with Play Protect चालू है
अब स्कैन चलाएं:
- Google प्ले स्टोर खोलें → प्रोफाइल आइकन पे टैप करें (ऊपर दाईं ओर) → Play Protect → Scan
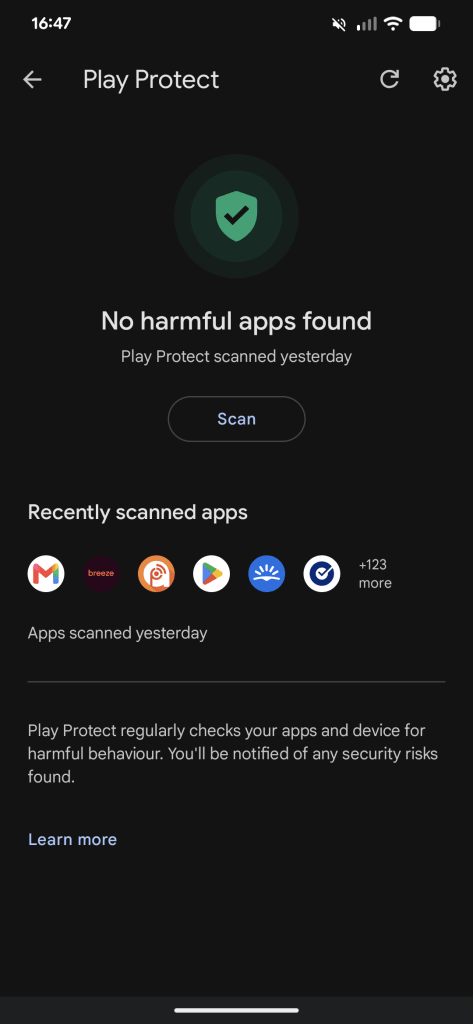
अगर आपने साइडलोड किया है (यानी प्ले स्टोर के बाहर से ऐप डाउनलोड किए हैं), तो ज़्यादा गहन स्कैन के लिए Play Protect सेटिंग स्क्रीन पे Improve harmful app detection सक्षम कर सकते हैं।
नोट: ये चालू रहने पर अनजान ऐप अपने-आप Google को भेज देगा। अगर ये डाटा लगातार शेयर नहीं करना चाहते, तो स्कैन पूरा होने के बाद इसे फिर से बंद कर दें।
चरण 2: ऑपरेटिंग सिस्टम (ओएस) अपडेट चेक करें
मालवेयर अक्सर पुराने सॉफ्टवेयर की कमजोरियों का फायदा उठाता है। अगर आपका ओएस या सुरक्षा पैच पीछे हैं, तो जो इंफेक्शन आपने अभी साफ किया है वो उसी खाई से दोबारा घुस सकता है, या पहले वाले को संभालते हुए कोई नया अंदर आ सकता है।
- Pixel: सेटिंग → सिस्टम → सॉफ्टवेयर अपडेट
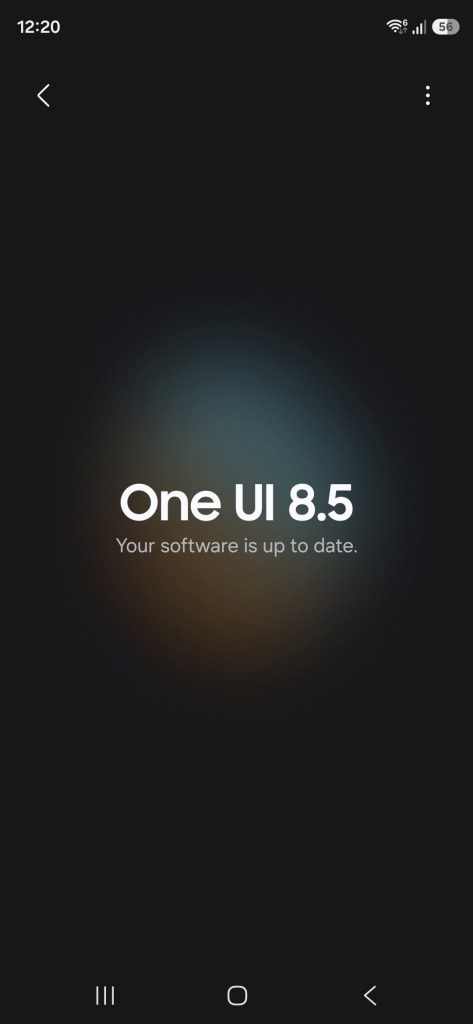
- Samsung: सेटिंग → सॉफ्टवेयर अपडेट → डाउनलोड और इंस्टॉल करें
- बाकी डिवाइस: सेटिंग के नीचे सिस्टम या सॉफ्टवेयर अपडेट विकल्प देखें
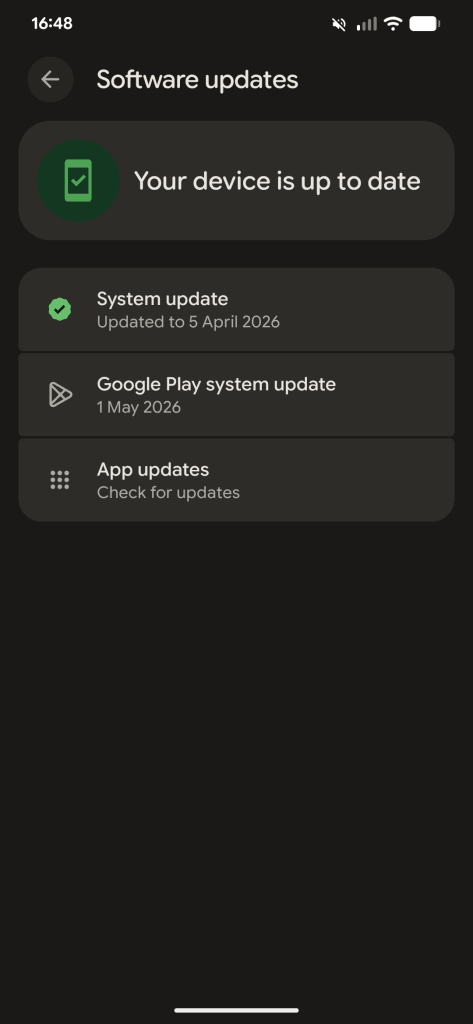
अगर आपको “आपका सिस्टम अप टू डेट है” (जैसा नीचे Samsung डिवाइस पे दिखाया गया है) जैसा कुछ दिखे, तो चरण तीन पे बढ़ें। वरना, आगे बढ़ने से पहले उपलब्ध अपडेट इंस्टॉल करें।
चरण 3: संदिग्ध ऐप ढूंढें और हटाएं
Play Protect ज्ञात खतरों को फ्लैग करता है। ये चरण उसे पकड़ने का तरीका है जो वो छोड़ सकता है: ऐप जो साफ जमा हुए और बाद में अपडेट होकर दुर्भावनापूर्ण व्यवहार करने लगे, या डाटा-हार्वेस्टिंग ऐप जो मालवेयर क्लासिफिकेशन की सीमा तक नहीं पहुंचते।
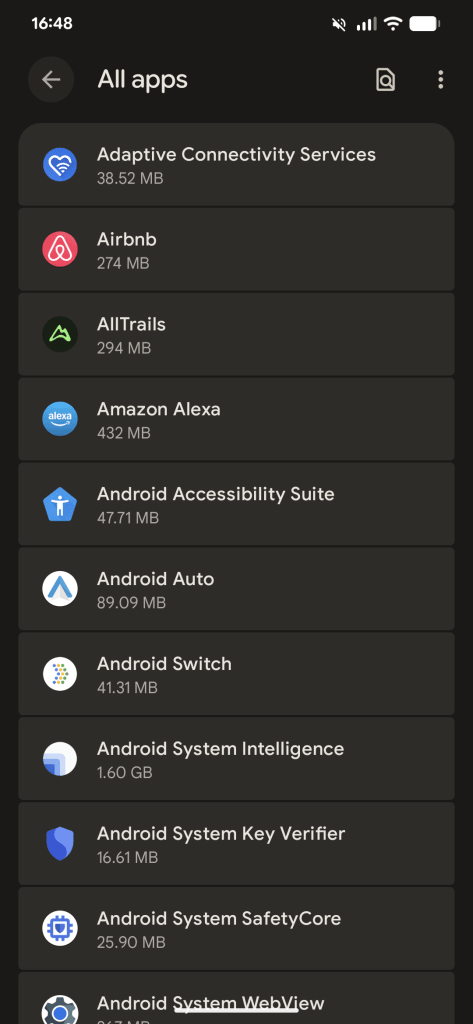
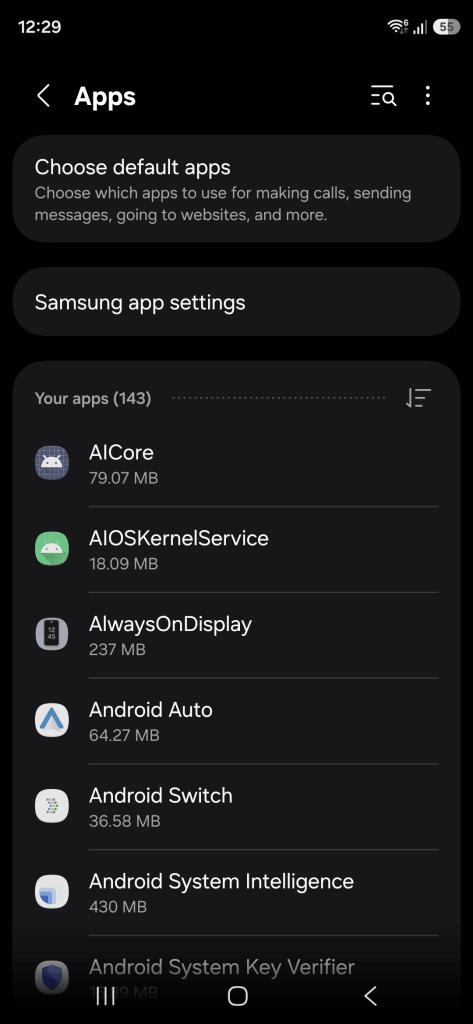
सेटिंग पे टैप करें → ऐप → सभी ऐप देखें। Samsung उपयोगकर्ताओं को दूसरे स्क्रीनशॉट में दिखे बिना अतिरिक्त टैप के डिफॉल्ट रूप से सभी ऐप लिस्ट में दिख सकते हैं।
इन पर नज़र रखें:
- ऐप जो आपको पहचान नहीं आते
- सामान्य सिस्टम-जैसे नाम वाले ऐप (जैसे “System Service”, “Phone Manager”)
- जिस समय समस्या शुरू हुई, उसके आस-पास इंस्टॉल हुए ऐप (हर ऐप पे टैप करके उसकी इंस्टॉल तारीख देखें)
अगर कुछ संदिग्ध मिले, तो ऐप पे टैप करें → अनइंस्टॉल करें।
अगर अनइंस्टॉल करें ग्रे (अक्षम) दिखे, तो ऐप के पास डिवाइस एडमिन विशेषाधिकार हो सकते हैं। सेटिंग → सुरक्षा और निजता → ज़्यादा सुरक्षा और निजता → डिवाइस एडमिन ऐप पे जाएं।
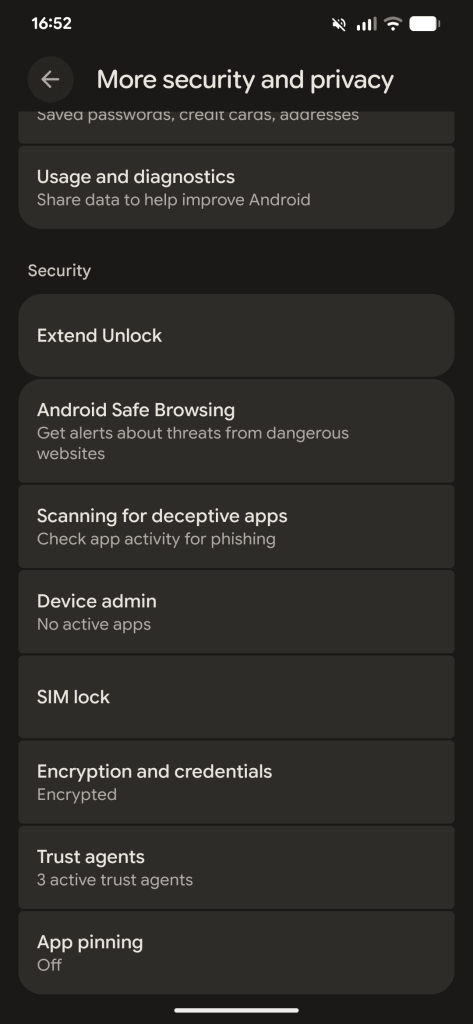
उसके विशेषाधिकार वापस लें, फिर वापस जाकर उसे अनइंस्टॉल करें।
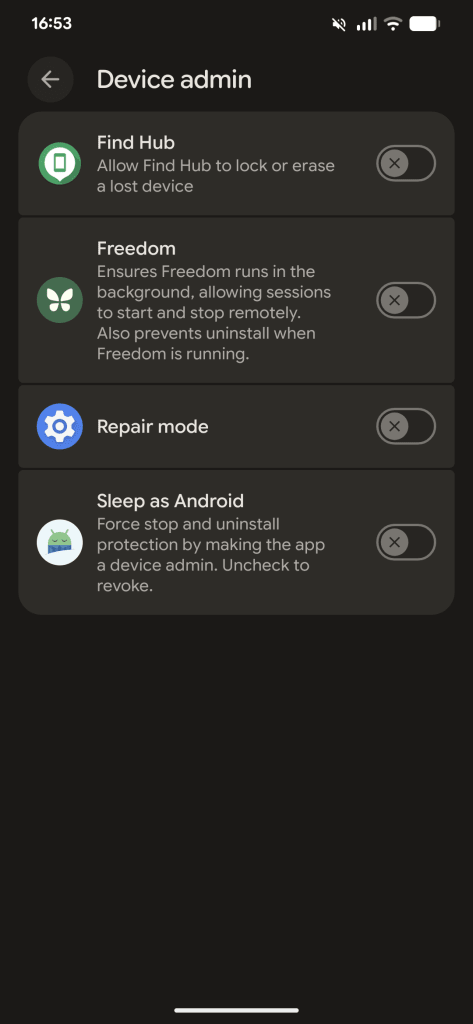
Samsung डिवाइस पे किसी ऐप के डिवाइस एडमिन विशेषाधिकार वापस लेने के लिए, सेटिंग → सुरक्षा और निजता ज़्यादा सुरक्षा सेटिंग खोलें।
डिवाइस एडमिन ऐप पे टैप करें (कभी-कभी “Other security settings” → “Device admin apps” के रूप में लिस्ट होता है) और आपको डिवाइस एडमिन विशेषाधिकार वाले ऐप की लिस्ट दिखेगी।
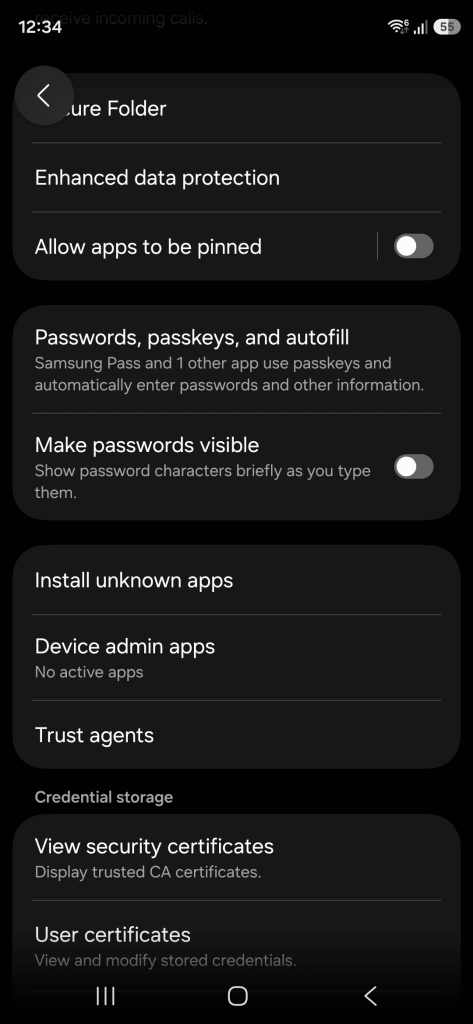
जिस ऐप के एडमिन विशेषाधिकार वापस लेने हैं उसे चुनें → Deactivate पे टैप करें (या टॉगल करके बंद करें)

आपको चेतावनी मिल सकती है कि वो ऐप अब क्या नहीं कर सकता (जैसे रिमोट वाइप, पासवर्ड लागू करना) — आगे बढ़ने के लिए पुष्टि करें
अगर एडमिन विशेषाधिकार वापस लेने के बाद भी ऐप अनइंस्टॉल नहीं होता, तो अपने डिवाइस को सेफ मोड में बूट करें।
सेफ मोड में सिर्फ सिस्टम ऐप चल सकते हैं; तीसरें-पार्टी ऐप नहीं चल सकते, और इसलिए अपने हटने को रोक भी नहीं सकते।
सेफ मोड में जाने के लिए:
- पावर बटन को दबाकर रखें → पावर ऑफ को दबाकर रखें जब तक “Reboot to safe mode” दिखे → OK पे टैप करें


नोट: सटीक तरीका डिवाइस के हिसाब से बदलता है। कुछ Samsung मॉडल पे स्क्रीन पे पावर ऑफ को टैप करके रखना पड़ता है, न कि नीचे दिखे फिजिकल बटन को दबाकर रखना पड़ता है।
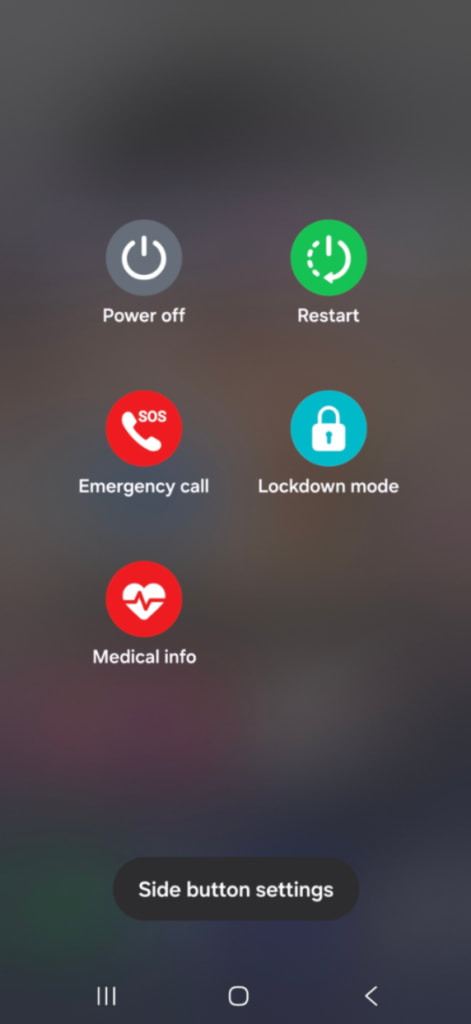

अगर दोनों में से कोई काम न करे, तो “सेफ मोड” और अपने डिवाइस मॉडल को Google करें।
सेफ मोड में जाने के बाद, वही सेटिंग → ऐप → सभी ऐप देखें रास्ता अपनाकर दोबारा अनइंस्टॉल करने की कोशिश करें। सेफ मोड से बाहर आने के लिए अपने डिवाइस को सामान्य तरीके से वापिस शुरु करें।
चरण 4: एक मुफ्त (और विश्वसनीय) टूल से दूसरा स्कैन चलाएं
अगर पहले तीन चरणों से समस्या हल नहीं हुई, तो अब एक विश्वसनीय टूल से दूसरा स्कैन चलाने का समय है।
जैसा ऊपर बताया गया, कई “स्कैनर” ऐप खुद घातक होते हैं। हम Malwarebytes की सलाह देते हैं (जिसे आप प्ले स्टोर से डाउनलोड कर सकते हैं(नई विंडो))। इसे सुरक्षा शोधकर्ता सुझाते हैं, इसकी रेटिंग हमेशा अच्छी रही है, और एक बार के स्कैन के लिए मुफ्त वर्जन काफी है।
इंस्टॉल करने से पहले पक्का कर लें कि आपको मिला Malwarebytes असली है: डेवलपर नाम (जो मुख्य ऐप शीर्षक और रेटिंग के ठीक नीचे नीले रंग में दिखता है) Malwarebytes होना चाहिए।
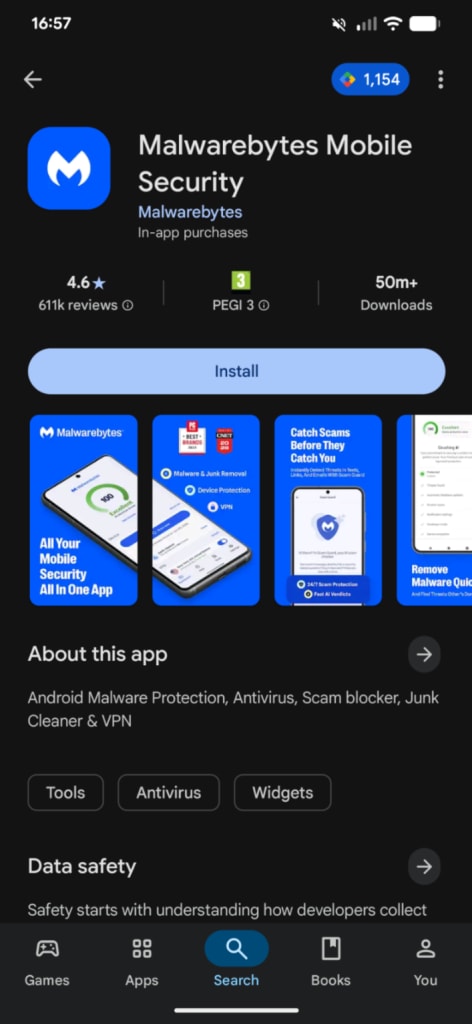
Developer contact या App support में डेवलपर का आधिकारिक संपर्क ईमेल, पता और उनकी वेबसाइट का लिंक चेक करें। और वेबसाइट malwarebytes.com(नई विंडो) होनी चाहिए।
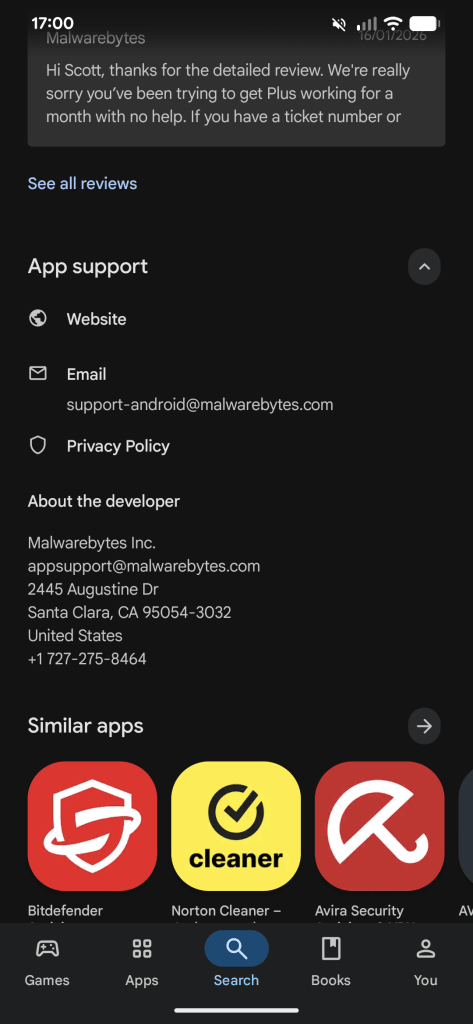
इंस्टॉल होने के बाद: Malwarebytes खोलें → स्कैन चलाएं (इसमें आम तौर पे 5–20 मिनट लगते हैं) → पकड़े गए खतरों को हटाने के लिए Quarantine पे टैप करें।
चरण 5: सिक्योरिटी चेकअप चलाएं
आपका डिवाइस अब साफ होना चाहिए, लेकिन इंफेक्शन ने प्रमाण रोककर, एसएमएस संदेश पढ़कर या कीस्ट्रोक लॉग करके पहले ही आपके खाते की एक्सेस से छेड़छाड़ कर ली हो सकती है।
पुष्टि करने के लिए कि आपके Google खाते से छेड़छाड़ नहीं हुई है, myaccount.google.com/security-checkup(नई विंडो) पे जाएं और निम्नलिखित पूरे करें:
- अपने खाते में साइन इन अनजान डिवाइस चेक करें
- किसी भी अनजान तीसरें-पार्टी ऐप की एक्सेस वापस लें
- किसी भी संदिग्ध चीज़ के लिए हाल की सुरक्षा गतिविधि की समीक्षा करें
किसी भी ऐसे खाते (Google या अन्य) के पासवर्ड बदलें जो लीक हो सकते हैं।
अगर कुछ काम न करे: फैक्ट्री रीसेट
फैक्ट्री रीसेट आपका डिवाइस पूरी तरह मिटा देता है और इसे सिर्फ ऊपर दिए गए पांचों चरण पूरे करने के बाद ही आजमाना चाहिए। ये असरदार है और सबसे गहरे बैठे इंफेक्शन को भी हटा देता है, लेकिन ये अपरिवर्तनीय भी है।
जो सब कुछ बैकअप नहीं है, वो गायब हो जाएगा, इसलिए रीसेट करने से पहले फोटो और फ़ाइल को क्लाउड स्टोरेज (Proton Drive या इसके समकक्ष) पे बैकअप करें।
रीसेट पूरा होने के बाद, पूरे बैकअप से रीस्टोर न करें, इससे जो मालवेयर आपने अभी हटाया वो दोबारा आ सकता है। इसकी जगह, विश्वसनीय ऐप को मैन्युअल रूप से प्ले स्टोर से फिर से इंस्टॉल करें।
ये निर्देश फॉलो करें:
- Pixel: सेटिंग → सिस्टम → रीसेट विकल्प → सारा डाटा मिटाएं (फैक्ट्री रीसेट)
- Samsung: सेटिंग → जनरल मैनेजमेंट → रीसेट करें → फैक्ट्री डाटा रीसेट
Pixel पे रीसेट विकल्प स्क्रीन
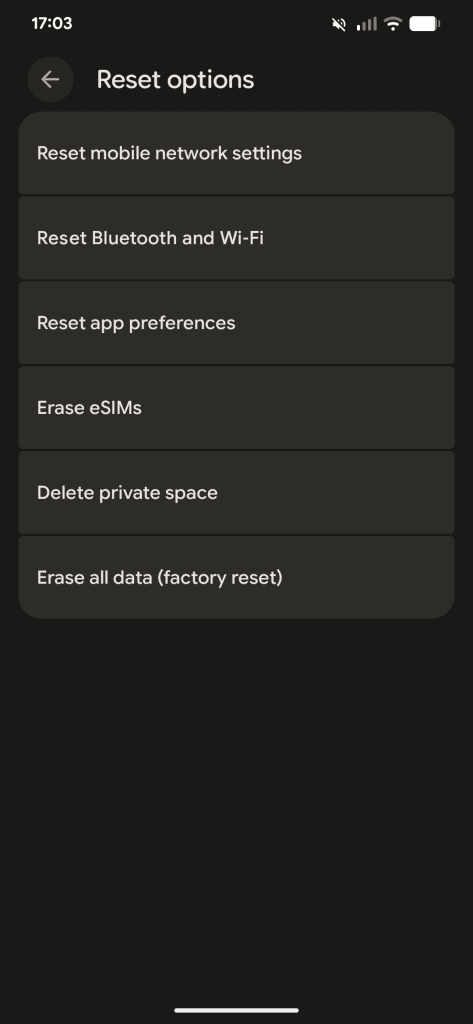
Samsung पे रीसेट विकल्प स्क्रीन

मालवेयर के आपके डिवाइस को दोबारा इंफेक्ट करने से कैसे बचें
हो सकता है आप पक्के तौर पे न पहचान पाएं कि मालवेयर आपके डिवाइस में कैसे आया। इसे दोबारा होने से रोकने के कुछ तरीके ये हैं:
- अपने ओएस और ऐप को अपडेट रखें: पुराना सॉफ्टवेयर सबसे आम एंट्री पॉइंट में से एक है, जैसा ऊपर चरण दो में बताया गया
- इंस्टॉल करते समय सावधान रहें: प्ले स्टोर तक सीमित रहें, इंस्टॉल करने से पहले डेवलपर नाम और रिव्यू चेक करें, और मुफ्त यूटिलिटी ऐप से खास तौर पे सावधान रहें। हमारी पूरी चेकलिस्ट घातक प्ले स्टोर ऐप पे बताती है कि इंस्टॉल टैप करने से पहले क्या देखना है
- पब्लिक वाई-फाई पे VPN इस्तेमाल करें: बिना सुरक्षा वाले नेटवर्क प्रमाण रोकने का आम जरिया हैं। Proton VPN एक सिक्योर VPN(नई विंडो) है जो आपके कनेक्शन को एन्क्रिप्ट करता है ताकि रास्ते में आपका ट्रैफिक पढ़ा न जा सके
- हर खाते के लिए अलग पासवर्ड इस्तेमाल करें: अगर मालवेयर ने एक ऐसा पासवर्ड उजागर कर दिया जो आप कई खातों में दोहराते थे, तो उन हर खाते को रिस्क है। Proton Pass एक सिक्योर पासवर्ड मैनेजर है जो अलग पासवर्ड बनाता और स्टोर करता है ताकि एक लीक दस में न बदले।





