

成功的 网络钓鱼攻击可能造成毁灭性后果:骗子可能 窃取您的身份(新窗口),掏空您的银行帐户,或用 勒索软件攻击您。如果您经营企业,还可能意味着知识产权、客户信任和声誉的损失。
2025 年,FBI 互联网犯罪投诉中心(新窗口)收到超过 100 万起互联网犯罪投诉,报告损失接近 210 亿美元。网络钓鱼和欺骗是当年报告最多的犯罪类型,投诉量超过 19 万起。
每天有数十亿封网络钓鱼电子邮件被发送出去,网络钓鱼是在线骗子攻击个人和组织的主要方式之一。
我们将解释什么是网络钓鱼、其运作方式,以及如何保护自己免受网络钓鱼攻击。
什么是网络钓鱼?
网络钓鱼是一种在线骗局,攻击者向您发送虚假消息(通常通过电子邮件),诱骗您泄露敏感信息(如登录或信用卡详细信息)或在您的设备上下载 恶意软件(新窗口)。
该消息看似来自合法来源,例如银行、电子邮件提供商,或 Amazon、Venmo、PayPal 或 Facebook 等热门服务。但其目的是诱骗您进行以下操作之一:
- 在看似合法但实际上会窃取您数据的网站上输入个人信息
- 点击指向恶意网站的链接,或下载受感染的附件,在您的计算机、平板电脑或手机上安装恶意软件
- 回复消息,通过电子邮件提供敏感个人数据
网络钓鱼消息是 社会工程学(新窗口)的一种形式,通常会制造紧迫感或兴奋感,让您不假思索地做出回应。
网络钓鱼是如何运作的?
通常,网络钓鱼消息包含要求您立即采取行动的紧急请求、威胁或奖品。例如,它们可能声称您的 Amazon 帐户已被“暂停”,您需要“确认”帐户详细信息才能重新激活。
在这封看似来自快递服务 UPS 的网络钓鱼电子邮件中,系统要求您点击链接支付“运费”并提供个人信息,否则您将无法收到“包裹”。
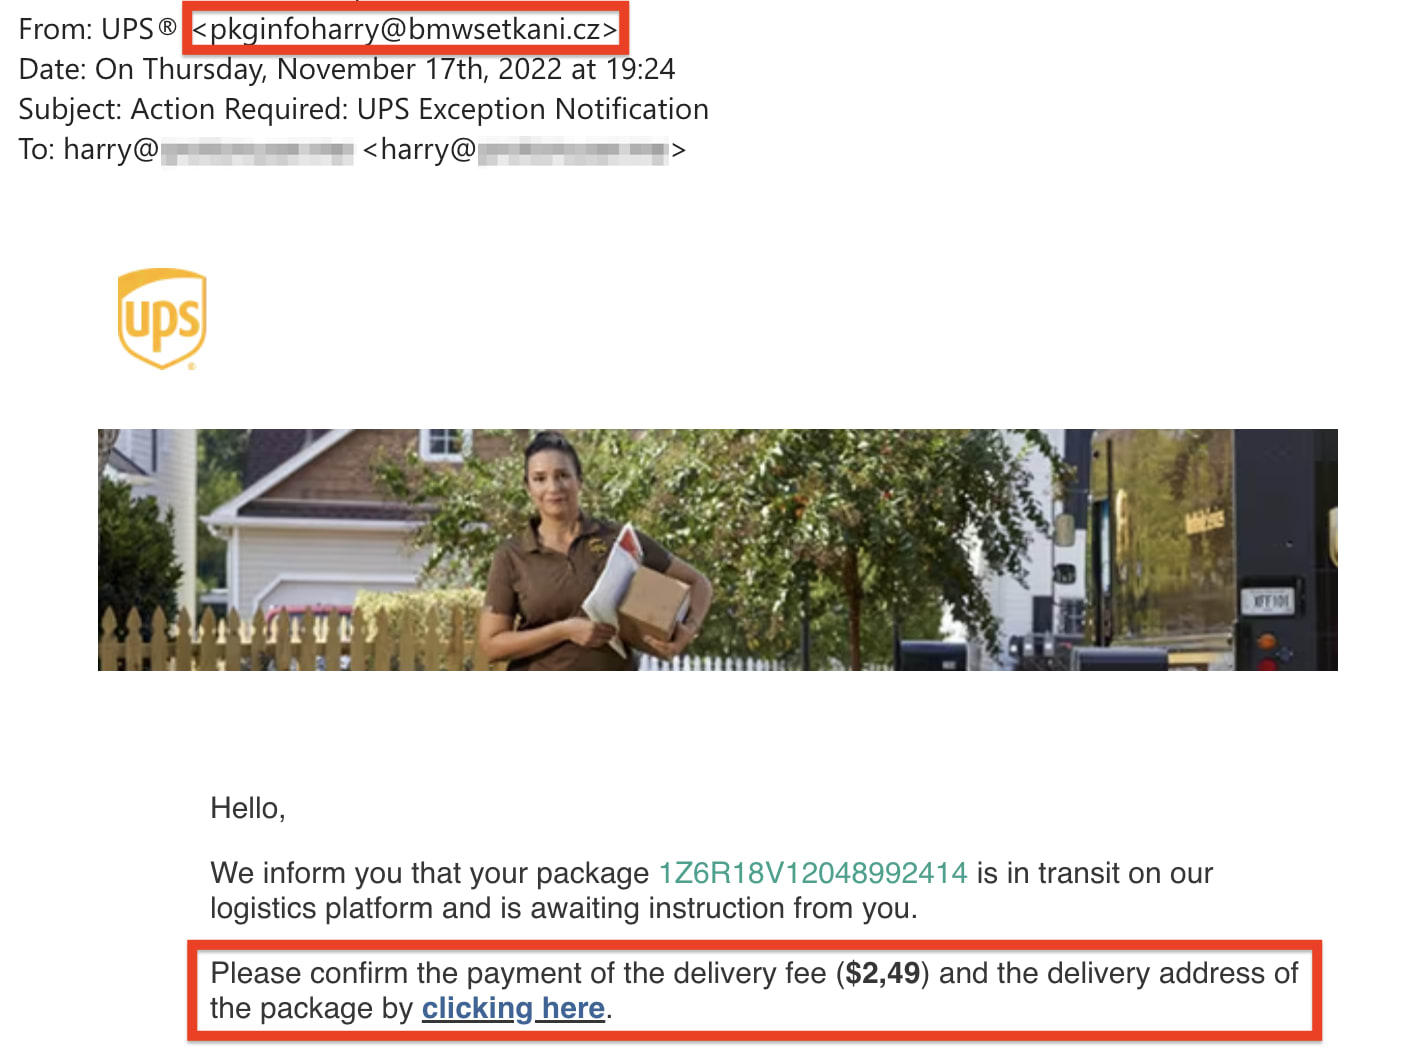
但查看电子邮件的发件人 一行,您会发现它并不真实。显示名称为 UPS,但随后的电子邮件地址 (@bmwsetkani.cz) 显然与 UPS 毫无关系。无论如何,您并未订购任何 UPS 快递。
点击该链接可能会进入一个虚假网站,要求您输入信用卡详细信息、家庭住址或其他敏感数据。或者,该电子邮件可能包含未经请求的附件,您下载时会自动在设备上安装恶意软件。
有关网络钓鱼的更多识别迹象,请参阅下文的 如何识别网络钓鱼电子邮件。
网络钓鱼攻击的类型
骗子可以通过短信、社交媒体或电话发送网络钓鱼消息,但大多数网络钓鱼攻击都是通过电子邮件进行的。
电子邮件网络钓鱼
攻击者发送看似来自真实组织的大量电子邮件,诱骗您泄露私人信息。通常,骗子的目标是窃取帐户登录详细信息、银行或信用卡详细信息,或 个人身份信息,用于 身份盗窃(新窗口)。
网络钓鱼电子邮件通常是通用内容,作为 垃圾邮件批量发送。发送的数量越多,“钓到”某个人的几率就越大。
鱼叉式网络钓鱼
鱼叉式网络钓鱼电子邮件通常发送给组织中的特定人员,通常是拥有特殊访问权限的人员。其目的是窃取登录详细信息等敏感信息,或用恶意软件感染受害者的设备以收集机密数据。
这些消息通常是个性化的,看似来自目标信任的发件人,因此目标很容易放松警惕。例如,冒充公司会计的骗子可能向会计的助理发送电子邮件,要求其向虚假供应商进行紧急付款。
鱼叉式网络钓鱼是 商务电子邮件泄露 (BEC)(新窗口) 的主要手段之一。
捕鲸式网络钓鱼
与鱼叉式网络钓鱼一样,捕鲸式攻击也是一种个性化攻击,但目标是 CEO 等高层管理人员。骗子希望通过瞄准高层管理人员来获取更有价值的信息或访问财务帐户。
与鱼叉式网络钓鱼一样,目标很容易成为受害者,因为消息可能高度个性化且令人信服,看似来自他们信任的人。
语音钓鱼和短信钓鱼
语音钓鱼是一种使用欺诈性电话或语音邮件的网络钓鱼。骗子冒充合法公司给您打电话(可能是真人,也可能是机器人电话),索要个人信息。
例如,他们冒充您的“宽带提供商”致电,说您的帐户有问题。他们可能会要求提供您的姓名、社会安全号或信用卡信息,以“解决问题”。
短信钓鱼只是使用短信而非电子邮件的网络钓鱼。与网络钓鱼电子邮件一样,短信可能包含指向虚假网站的恶意链接,用于窃取您的个人数据。或者,该链接可能会将恶意软件下载到您的设备上。
诱饵式网络钓鱼(社交媒体)
诱饵式网络钓鱼是指骗子开设社交媒体帐户,冒充公司的客服人员。通过在社交媒体上拦截客户的投诉或咨询,他们可以要求受害者提供个人信息,以便“调查问题”。
另一种方法是创建一个与社交媒体登录页面相似的虚假网站。骗子还可能向您发送看似来自社交网络的网络钓鱼电子邮件,要求您“更新”或“确认”个人信息。
云存储电子邮件诈骗
云存储电子邮件诈骗会冒充 Google Drive、Dropbox 或 Microsoft OneDrive 等服务,警告您的存储空间已满或即将过期。该消息催促您立即点击链接升级套餐或验证帐户,否则可能会丢失文件。
点击该链接通常会进入一个虚假的登录或付款页面,旨在窃取您的凭证或信用卡详细信息。如果您确实担心存储空间问题,请直接在浏览器中输入地址访问该服务的网站,或使用官方应用登入。切勿点击电子邮件中的链接。
如何识别网络钓鱼电子邮件
虽然有些网络钓鱼电子邮件看起来像是来自合法来源,但许多邮件都含有明显的伪造迹象。
请警惕以下危险信号。如果消息中出现任何一种情况,很可能就是网络钓鱼企图:
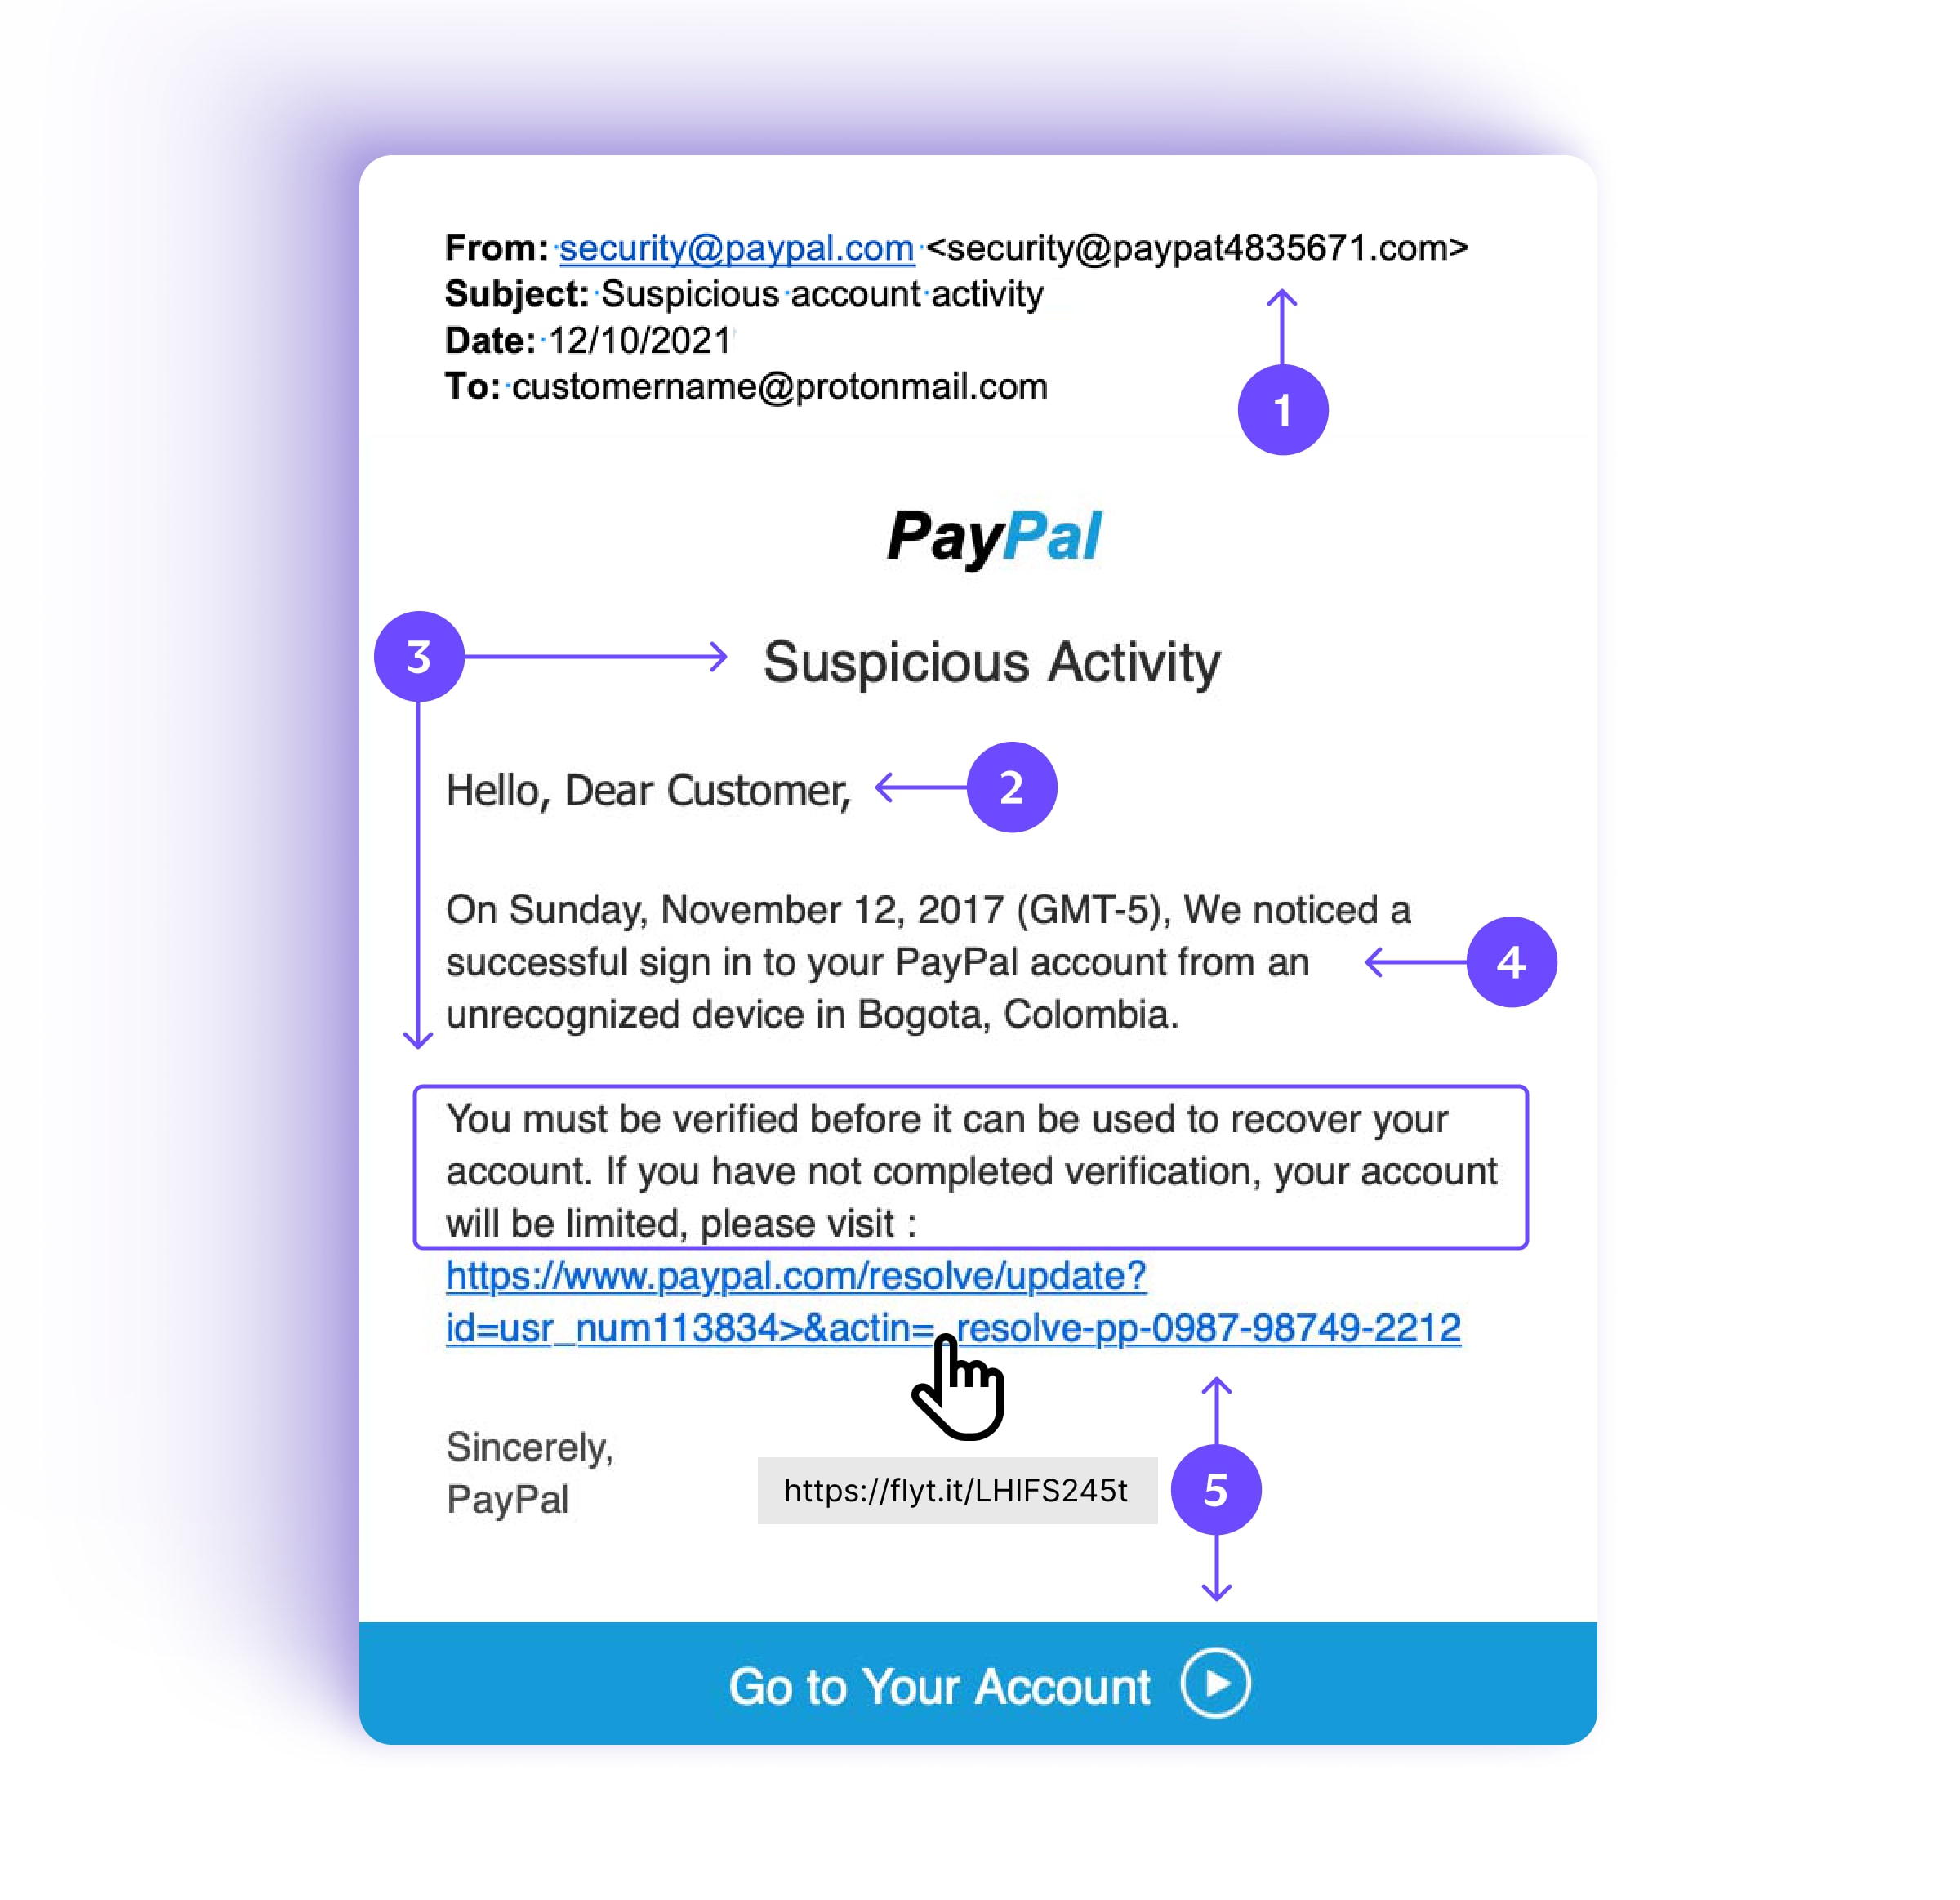
1. 非官方的发件人地址:
发件人字段中的发件人是 security@paypal.com,但随后的电子邮件地址实际上是 。使用非官方地址 @paypat483576.com 而非 @paypal.com,表明该消息很可能是伪造的。
2. 通用的问候语
合法的电子邮件通常会以您的姓名问候,例如“你好,小明”,而骗子往往以“尊敬的客户”或“你好”加您的电子邮件地址等通用问候语开头。或者他们可能完全不使用问候语。
3. 紧急请求、威胁或奖品
网络钓鱼电子邮件常常谎称您的帐户已泄露。它们要求您采取紧急行动来 “验证” 或“确认”您的个人信息,否则您的帐户将被暂停或关闭。
还有一些邮件则向您报告好消息:“退税”、“中奖”或限时“特别优惠”。或者,某个虚假成人网站上的陌生美女或帅哥突然选中您作为伴侣。
4. 语法或拼写错误
骗子的文字水平不一定高,因此请留意错误。此处的错误可能只是句子中间的大写字母“We”,或者是公司名称拼写错误:“Pay-pal”而不是“PayPal”。
5. 链接、按钮或未经请求的附件
网络钓鱼消息常常诱使您点击按钮或链接以输入个人信息或付款。如果您使用的是计算机,请将鼠标悬停在链接上(不要点击!),您会看到网址 (https://www.flyt.it) 与链接 (https://www.paypal.com) 不同。
或者,消息可能包含附件(如虚假发票),其中含有恶意软件,您下载时会感染您的计算机。
请记住,有些网络钓鱼电子邮件可能看起来完全正常;唯一的线索是其可疑意图。
例如,假设您是公司会计,“您的老板莎莉”(骗子)给您发电子邮件,要求向一个陌生的银行帐户进行紧急电汇。这封电子邮件看起来像是来自莎莉,但她会这样做吗?这是她的写作风格吗?如有疑问,请致电或发短信给她。
检查网络钓鱼的三个步骤
以上都是网络钓鱼的明显迹象,但并非所有诈骗电子邮件都这么容易识别。
因此,当您收到任何包含按钮、链接、附件或索要个人信息的请求的电子邮件时,尤其是要求立即采取行动时:我们建议采取以下步骤。

请记住,只有骗子才会突然联系您并催促您立即采取行动,否则后果自负。而且合法的公司不会通过电子邮件向您索要敏感信息。
例如,如果您对来自银行的“紧急”消息感到担忧,请登录您的帐户或直接联系银行进行核实。只是不要使用消息中的联系人详情或登录链接。
如何防范网络钓鱼攻击
对网络钓鱼的迹象保持警惕只是保护自己免受其侵害的方法之一。以下是在所有设备上将网络钓鱼风险降至最低的方法:
1. 保障您的电子邮件安全
使用具有 智能垃圾邮件过滤功能的安全电子邮件提供商,例如 Proton Mail。Proton Mail 会自动将垃圾邮件过滤到垃圾邮件文件夹,并具有PhishGuard 高级网络钓鱼防护功能,可标记潜在的网络钓鱼攻击。
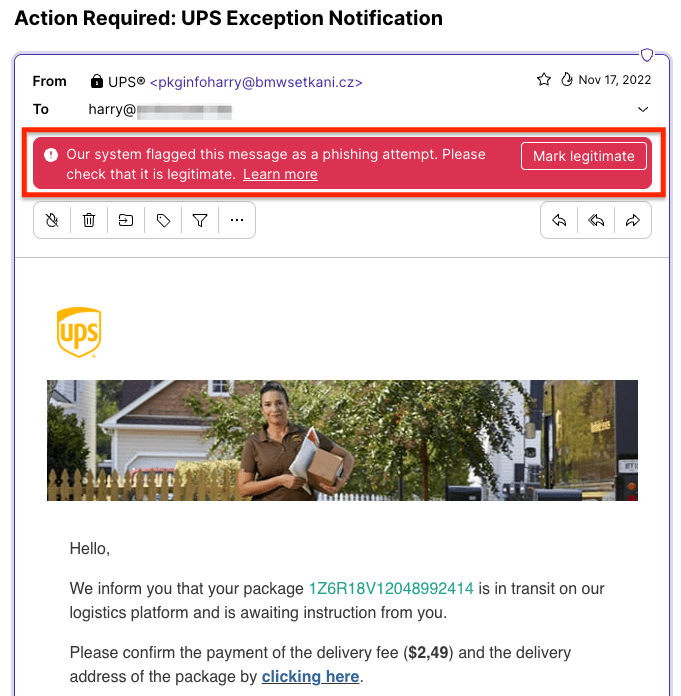
我们还让您可以轻松地 在 Proton Mail 网络版和移动应用中举报网络钓鱼。
2. 警惕链接和附件
不要点击来自未知发件人的电子邮件、短信或社交媒体消息中的链接,也不要下载其中的附件。
如果您使用的是计算机,可以将鼠标悬停在链接上(不要点击!)以检查目标网址。在这封虚假的 UPS 网络钓鱼电子邮件中,网址 (https://zpr.io/xxx) 显然与 UPS 毫无关系。

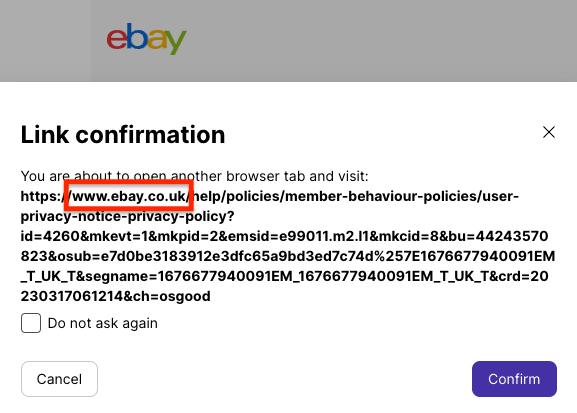
使用 Proton Mail,您可以利用 链接确认功能检查电子邮件中的链接是否真实,例如来自 eBay UK (ebay.co.uk) 的链接。
3. 不要回复垃圾邮件
不要打开 垃圾邮件消息,也不要以任何方式回复。回复垃圾电子邮件或短信(例如点击取消订阅或回复 STOP)只会让垃圾邮件发送者知道您的电子邮件地址或电话号码处于活跃状态。请将其删除。
打开电子邮件还可能让 电子邮件跟踪器在整个网络上跟踪您。获取具有 增强跟踪保护功能的 Proton Mail,以阻止跟踪器。
4. 安装杀毒软件
杀毒软件或互联网安全软件可能包含垃圾邮件过滤器,可阻止潜在的网络钓鱼电子邮件,并且许多订阅涵盖台式机和移动设备。请确保其来自知名品牌,并且已更新至最新的病毒和恶意软件定义。
如果您不小心点击了网络钓鱼链接并下载了恶意软件,您的安全软件可能会检测到并将其停用。
5. 保持设备为最新版本
将您的计算机或手机操作系统、浏览器、浏览器插件和其他应用更新至包含安全补丁的最新版本。
这可以保护您免受利用操作系统漏洞的网络钓鱼攻击。
6. 使用强密码和双重验证
确保在所有在线帐户上使用强度高且唯一的密码。我们推荐使用优秀的 开源密码管理器来帮助您 创建并记住强密码。
并尽可能启用 双因素身份验证 (2FA)。这样,即使您的用户名或密码通过网络钓鱼泄露,骗子也无法访问您的帐户。
7. 备份您的数据
定期备份数据,包括离线备份。这样,如果您的设备感染了 勒索软件或其他导致数据丢失的恶意软件,您始终可以恢复数据。
保护您的企业免受网络钓鱼侵害
2022 年,美国企业因 商务电子邮件泄露损失超过 27 亿美元(新窗口)。在同年报告遭受网络攻击的英国公司中,83% 表示攻击是网络钓鱼(新窗口)。
一旦落入网络钓鱼攻击的圈套,您可能会遭受 数据泄露或勒索软件攻击。除了财务和数据损失外,还可能损害您的品牌和客户信任。
因此,如果您经营企业,采取措施防范网络钓鱼对您的网络安全至关重要。以下是将网络钓鱼对您企业的风险降至最低的方法:
启用垃圾邮件和网络钓鱼过滤器
确保在您的电子邮件和互联网安全软件中开启垃圾邮件和网络钓鱼过滤器。
注册 Proton for Business,您将获得默认启用 自动垃圾邮件过滤和 PhishGuard 高级网络钓鱼防护的 Proton Mail。Proton Mail 还包括 自定义域名防欺骗功能,防止骗子使用您的公司域名发送垃圾邮件或进行网络钓鱼攻击。
培训您的团队
定期对员工开展网络钓鱼防范意识培训,让他们知道如何识别网络钓鱼。如果您有 IT 资源,可以向他们发送模拟网络钓鱼电子邮件,让他们获得实践经验。让他们能够轻松举报可疑的网络钓鱼。
强制使用强密码和双重验证
确保您的 IT 系统在团队所有设备上强制使用 强密码和 双重验证。如果团队的任何登录详细信息通过网络钓鱼泄露,双重验证将为您提供额外的防线。
获取企业级杀毒软件
如果您的团队有不止几个人,可以考虑购买企业级网络安全软件。企业杀毒解决方案包括实时威胁监控,专注于整个网络的 端点安全(新窗口),而不仅仅是单个设备。
保护关键数据
加密您企业的数据以保护自己。可以考虑 Proton for Business,它通过端到端加密保护您的电子邮件、日历和在线存储空间。即使您的文件在数据泄露中暴露,除您和您授权的人员外,任何人都无法访问您的数据。
备份您的数据
定期备份公司的关键信息,包括离线备份。这样,如果网络钓鱼攻击得逞导致数据丢失,您始终可以恢复信息。
防范网络钓鱼,保障安全
从大量垃圾邮件到针对性的捕鲸式攻击,网络钓鱼仍然是骗子实施在线欺诈的主要方式之一,而我们所有人都是目标。
由于网络钓鱼利用的是人为错误,保持警惕是最好的防御。如果您收到带有网络钓鱼迹象的消息,请不要打开或回复,将其删除。
但人无完人,即使是经验丰富的 IT 安全专家有时也会落入网络钓鱼的圈套。因此,您需要采取措施降低风险。
我们设计 Proton Mail 的目的是为您提供对抗网络钓鱼的最佳保障,包括:
- PhishGuard 高级网络钓鱼防护,可标记潜在的网络钓鱼攻击
- 智能垃圾邮件检测和 自定义筛选,自动过滤垃圾邮件
- 链接确认,让您在打开链接之前进行检查
- 域名身份验证警告,标记可能的 欺骗性地址,以及 自定义域名防欺骗,保护您的域名免遭欺骗
- 地址验证,验证端到端加密电子邮件中的发件人
- 别名,向潜在骗子隐藏您的个人地址
- 我们的 官方徽章,让您轻松识别哪些电子邮件来自 Proton
请警惕可疑消息,获取 Proton Mail,保持安全!





