

使用大多数电子邮件提供商发送的消息并不安全,但仍有一些方法可以通过电子邮件发送敏感信息。
大多数电子邮件服务的设计初衷是便利,而非保密。然而,它仍然是商业中的核心沟通工具。
但如果您在受监管的行业工作,或需要处理个人、财务或法律数据,那么分享敏感信息——例如客户银行详细信息、社会安全号码(SSN)和机密的客户账单信息——通过电子邮件发送这些信息本身就存在风险。
被截获、未经授权的访问和意外泄露都是很可能发生的威胁。但当信任是您商业模式的一部分时,如何处理敏感信息与您交付的内容同样重要。
我们随时为您提供帮助。如果您是一位希望了解以下内容的企业领导者,请继续阅读:
- 哪些信息属于敏感信息
- 哪些类型的数据在通过电子邮件分享时需要额外保护
- 4 种通过电子邮件发送敏感信息的方法
- 通过电子邮件发送敏感信息的 4 种方法
- 如何使用加密电子邮件安全地发送敏感数据
什么是敏感信息?
敏感信息是指任何可能使个人或企业面临欺诈、身份盗用、经济损失或法律风险的数据。
这些数据之所以被视为敏感信息,是因为一旦泄露,就可能被利用来冒充他人身份、访问帐户或实施金融欺诈。
在实践中,企业经常分享敏感内容。它们可能是财务报告、合同、员工记录或客户数据。
通过标准电子邮件发送这些信息会使组织面临合规失败、罚款和声誉受损的风险。
哪些类型的数据在通过电子邮件分享时需要额外保护?
大多数个人和企业每天都需处理个人和机密的商业信息——往往没有意识到这些信息在标准电子邮件工作流程中可能面临多大的暴露风险。出于隐私或安全原因必须受保护的数据,通常根据数据的归属对象及其泄露的影响分为三类:
个人信息
包含内容:
• 社会安全号码(SSN)、银行对账单、求职申请、简历、联系人详细信息、旅行证件。
• 高度敏感的数据,例如病史、性取向、宗教信仰或政治派别。
为什么重要:
• 个人身份信息(PII)可用于识别个人身份,并可能被用于身份盗用。
• 某些特征属性可能导致歧视或骚扰。
机密商业信息
包含内容:
• 商业秘密、财务数据、产品规划。
• 客户和客户数据、员工记录。
为什么重要:
• 数据泄露可能引发诉讼、罚款和声誉受损。
• 根据 GDPR 等法律要求必须受到保护。
政府机密信息
包含内容:
• 因国家安全或外交关系而受保护的数据。
• 包括密级(机密、秘密、绝密)和 SCI(敏感分隔信息)。
为什么重要:
• 处理不当可能危及生命并损害外交关系。
• 将面临严厉的法律处罚。
为什么标准电子邮件不是敏感信息的安全频道?
标准电子邮件不是敏感信息的安全频道,因为它的设计初衷从来都只是传递信息,而非保护其中的数据。
那么宣传提供加密功能的电子邮件提供商呢?大多数提供商依赖基本的传输加密(例如 TLS),它只能在消息传输过程中提供保护。
电子邮件一旦到达提供商的服务器,通常就会以提供商可以访问的形式存储,使您的敏感信息在发件人和收件人的控制范围之外仍可被读取。
底层的访问控制往往与所分享信息的敏感程度不相匹配。
即使有更高级的安全选项可用,其配置和管理也可能很复杂。企业可能需要承担手动密钥管理、自定义策略或专业技术能力,而这些往往超出其能力范围。
数据敏感性与大多数电子邮件系统实际执行的安全水平之间的这种差距,往往会给定期处理敏感信息的企业带来合规风险。
那么,通过电子邮件安全地分享信息是否可行?可以,但前提是必须采取适当的保护措施。
1. 使用端到端加密电子邮件
通过电子邮件发送敏感信息时,最私密、最安全的方式是使用端到端加密。
端到端加密电子邮件确保消息在发件人的设备上加密,并且只能由预期收件人解密。这意味着电子邮件内容对其他任何人都不可读——包括电子邮件服务提供商、中间方、广告商或第三方。
与基本传输加密不同,端到端加密在传输过程中和静止状态下都能保护消息,从而显著降低在发生泄露事件时被截获、未经授权访问或暴露的风险。
安全的个人用途
加密电子邮件使个人能够安全地分享高度敏感的个人信息——例如社会安全号码、银行详细信息或身份证件——而不会使这些数据面临不必要的风险。
安全的商业用途
对于企业而言,加密电子邮件提供了一种发送机密信息的方式——包括财务报告、员工记录、合同和客户数据——同时满足隐私和数据保护要求。通过限制对消息内容的访问,加密可帮助组织在必须以电子方式分享敏感数据时降低合规风险。
2. 为您的企业电子邮件设置密码保护
要向未使用加密电子邮件服务的人发送敏感信息,请使用受密码保护的电子邮件。
受密码保护的电子邮件不会将消息内容直接送达收件人的收件箱,而是要求收件人先输入密码才能阅读消息。
如果电子邮件被截获、误投或通过被盗帐户访问,这会增加一层保护。
受密码保护的电子邮件如何运作
虽然具体步骤因提供商而异,但一般流程如下:
- 像往常一样撰写电子邮件。
- 在发送前启用密码保护或安全的消息分享功能。
- 通过单独的安全频道(例如电话或已加密的即时通讯应用)与收件人分享密码。
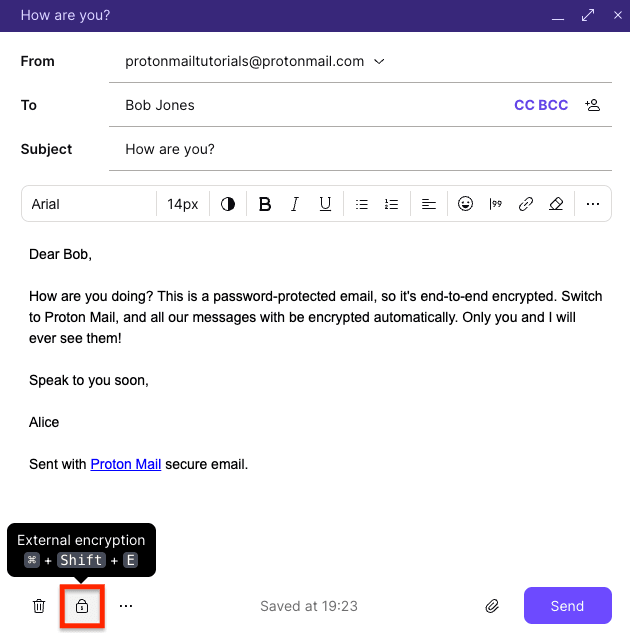
仅在没有更强加密可用时才使用密码保护。始终通过单独的安全频道分享密码。切勿将密码与消息放在同一封电子邮件中发送——这样做会抵消额外的安全性。
3. 为您的附件设置密码保护
当电子邮件正文本身不包含敏感信息且风险主要在于文件(例如独立的报告、表单或文档)时,为附件设置密码保护通常就足够了。
保护文件本身会增加一层重要的安全保障。发送敏感文档时,请在将其作为附件添加到电子邮件之前先应用密码保护。大多数常见文件类型——包括 Microsoft Word、Excel、PowerPoint 和 PDF——都支持内置密码保护。
创建文件,设置强密码或密码短语,然后将其作为附件添加到电子邮件中。
注意:加密强度因文件类型而异,收件人必须拥有兼容的软件才能打开受保护的文件。如果电子邮件消息本身包含敏感详细信息或背景信息,仅保护附件可能还不够——在这种情况下,保护整条消息是更安全的选择。
4. 使用加密云存储
电子邮件服务通常会限制附件大小,导致难以一次性发送大文件或多份文档。
这种方法非常适合分享个人文件、大型项目文件夹、客户交付成果或技术文档——同时避免文件本身在收件箱中暴露。
这种方式非常适合分享个人文件、大型项目文件夹、客户交付成果或技术文档,同时不会在收件箱中泄露文件本身。
安全链接共享的工作原理
虽然具体步骤因提供商而异,但一般流程为:
- 将文件上传到安全的云存储服务。
- 为所选文件或文件夹生成私有或已加密的分享链接。
- 将链接添加到电子邮件中并发送给收件人。
- 收件人使用该链接安全地下载或访问文件。
安全链接共享与额外的访问控制(例如密码保护、过期日期或下载限制)配合使用时最为有效。这些控制有助于限制谁可以访问文件以及可以访问多长时间,从而在链接被转发或暴露时降低未经授权访问的风险。
结合强大的加密功能,安全的文件共享链接使团队能够协作并交换敏感信息,而完全无需依赖电子邮件附件。
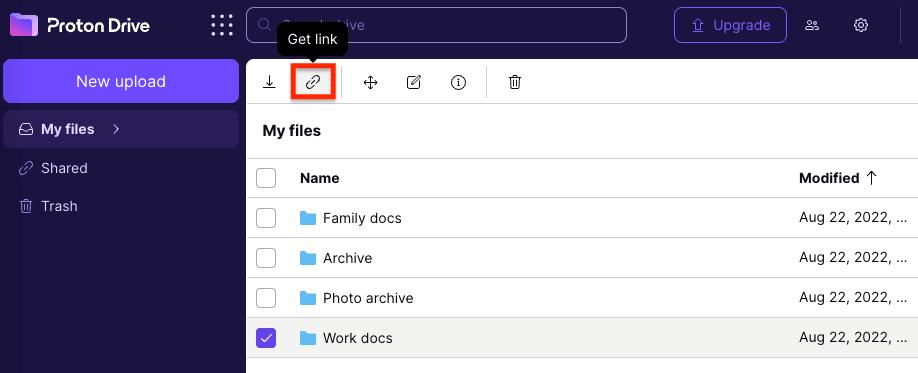
您可以使用密码保护文件共享链接,或设置过期日期,到期后链接将被停用。
通过电子邮件安全发送敏感数据的最简单方法
即使有 Slack、安全文件共享工具和客户门户网站,电子邮件仍然是日常工作中不可避免的一部分。如果您处理个人、财务或机密信息,风险不在于您使用电子邮件,而在于您如何使用它。
有了适当的保护措施,您可以在不牺牲机密性或信任的情况下继续使用电子邮件。但这些措施只是可以接受的权宜之计,并非默认安全的系统。
端到端加密电子邮件不依赖于变通方法、手动决策或用户的完美操作,而是在每次发送时自动保护消息。
Proton Mail 正是围绕这一原则设计的。消息默认已加密,内容访问严格限于发件人和收件人,并且安全性不依赖于分享密码、切换工具或给日常工作流程增加阻碍。
如果您想支持我们的愿景,请 注册付费套餐。让我们共同建设一个以隐私为默认的更美好的互联网。





