

ज़्यादातर ईमेल प्रदाताओं के साथ आपके भेजे गए संदेश सुरक्षित नहीं होते, लेकिन ईमेल से संवेदनशील जानकारी भेजने के तरीके मौजूद हैं।
ज़्यादातर ईमेल सेवाएं सुविधा के लिए बनाई गई थीं, गोपनीयता के लिए नहीं। फिर भी ये कारोबार में एक प्रमुख संचार माध्यम बनी हुई हैं.
लेकिन अगर आप किसी नियमित उद्योग में काम करते हैं या व्यक्तिगत, वित्तीय, या कानूनी डाटा संभालते हैं, तो ग्राहकों की बैंक जानकारी, सोशल सिक्योरिटी नंबर (SSN), और गोपनीय क्लाइंट बिलिंग जानकारी जैसी संवेदनशील जानकारी ईमेल से भेजना जोखिम भरा होता है।
इंटरसेप्शन, अनधिकृत एक्सेस, और अनजाने में उजागर होना संभावित खतरे हैं। लेकिन जब भरोसा आपके कारोबार मॉडल का हिस्सा होता है, तब संवेदनशील जानकारी को कैसे संभाला जाता है, यह उतना ही मायने रखता है जितना कि आप क्या डिलीवर करते हैं।
हम मदद के लिए यहां हैं। अगर आप एक कारोबारी नेता हैं और ये समझना चाहते हैं, तो पढ़ते रहें:
- कौन सी जानकारी संवेदनशील मानी जाती है
- ईमेल से शेयर करते समय किन प्रकार के डाटा को अतिरिक्त सुरक्षा की ज़रूरत होती है
- स्टैंडर्ड ईमेल संवेदनशील जानकारी के लिए सुरक्षित चैनल क्यों नहीं है
- ईमेल से संवेदनशील जानकारी भेजने के 4 तरीके
- संवेदनशील डाटा सुरक्षित भेजने के लिए एन्क्रिप्टेड ईमेल का इस्तेमाल कैसे किया जा सकता है
संवेदनशील जानकारी क्या है?
संवेदनशील जानकारी वह कोई भी डाटा है जो किसी व्यक्ति या कारोबार को धोखाधड़ी, पहचान की चोरी, वित्तीय नुकसान, या कानूनी जोखिम के प्रति संवेदनशील बना सकता है।
इस डाटा को संवेदनशील इसलिए माना जाता है क्योंकि उजागर होने पर इसका इस्तेमाल लोगों की नकल करने, खातों तक एक्सेस पाने, या वित्तीय धोखाधड़ी करने के लिए किया जा सकता है।
व्यवहार में, कारोबार नियमित रूप से संवेदनशील सामग्री शेयर करते हैं। ये वित्तीय रिपोर्ट, अनुबंध, कर्मचारी रिकॉर्ड, या ग्राहक डाटा हो सकते हैं।
इस जानकारी को स्टैंडर्ड ईमेल से भेजने से संगठनों को अनुपालन विफलताओं, जुर्मानों, और प्रतिष्ठा के नुकसान का खतरा होता है।
ईमेल से शेयर करते समय किन प्रकार के डाटा को अतिरिक्त सुरक्षा की ज़रूरत होती है?
ज़्यादातर लोग और कारोबार रोज़ व्यक्तिगत और गोपनीय कारोबारी जानकारी संभालते हैं, अक्सर ये जाने बिना कि स्टैंडर्ड ईमेल वर्कफ्लो में ये कितनी उजागर हो सकती है। गोपनीयता या सुरक्षा कारणों से जिन डाटा की सुरक्षा ज़रूरी है, उन्हें आमतौर पर तीन श्रेणियों में ग्रुप किया जाता है, जो इस बात पर आधारित है कि डाटा किसका है और उसके उजागर होने का असर क्या होगा:
व्यक्तिगत जानकारी
इसमें क्या शामिल है:
• SSN, बैंक स्टेटमेंट, नौकरी के एप्लीकेशन, CV, संपर्क जानकारी, यात्रा दस्तावेज़।
• चिकित्सा इतिहास, यौन झुकाव, धर्म, या राजनीतिक संबद्धता जैसा अत्यंत संवेदनशील डाटा।
ये क्यों मायने रखता है:
• व्यक्तिगत पहचान योग्य जानकारी (PII) किसी व्यक्ति की पहचान करती है और पहचान की चोरी के लिए इस्तेमाल की जा सकती है।
• कुछ विशेषताएं भेदभाव या उत्पीड़न का कारण बन सकती हैं।
गोपनीय कारोबारी जानकारी
इसमें क्या शामिल है:
• ट्रेड सीक्रेट, वित्तीय डाटा, प्रोडक्ट प्लैन।
• ग्राहक और क्लाइंट डाटा, कर्मचारी रिकॉर्ड।
ये क्यों मायने रखता है:
• लीक से मुकदमे, जुर्माने, और प्रतिष्ठा का नुकसान हो सकता है।
• GDPR जैसे कानूनों के तहत इसकी सुरक्षा ज़रूरी है।
सरकारी वर्गीकृत जानकारी
इसमें क्या शामिल है:
• राष्ट्रीय सुरक्षा या विदेश संबंधों के लिए सुरक्षित डाटा।
• इसमें वर्गीकरण स्तर (Confidential, Secret, Top Secret) और SCI शामिल हैं।
ये क्यों मायने रखता है:
• इसकी लापरवाही से जानें खतरे में पड़ सकती हैं और राजनयिक संबंधों को नुकसान हो सकता है।
• गंभीर कानूनी सज़ा लागू होती है।
स्टैंडर्ड ईमेल संवेदनशील जानकारी के लिए सुरक्षित चैनल क्यों नहीं है?
स्टैंडर्ड ईमेल संवेदनशील जानकारी के लिए सुरक्षित चैनल नहीं है क्योंकि इसे कभी जानकारी डिलीवर करने के लिए डिज़ाइन किया गया था, भीतर के डाटा की सुरक्षा के लिए नहीं.
एन्क्रिप्शन का विज्ञापन करने वाले ईमेल प्रदाता क्या? ज़्यादातर प्रदाते बेसिक ट्रांसपोर्ट एन्क्रिप्शन, जैसे TLS, पर निर्भर करते हैं, जो संदेशों की सुरक्षा केवल तब तक करता है जब तक वे यात्रा में होते हैं.
एक बार जब ईमेल प्रदाता के सर्वर तक पहुंच जाता है, तो आमतौर पर उसे ऐसे रूप में स्टोर किया जाता है जिसे प्रदाता एक्सेस कर सकता है, जिससे आपकी संवेदनशील जानकारी भेजने वाले और प्राप्तकर्ता के नियंत्रण से बाहर पढ़ने योग्य हो जाती है.
अंतर्निहित एक्सेस नियंत्रण अक्सर शेयर की जा रही जानकारी की संवेदनशीलता से मेल नहीं खाते।
भले ही ज़्यादा उन्नत सुरक्षा विकल्प उपलब्ध हों, उन्हें कॉन्फ़िगर और संभालना जटिल हो सकता है। कारोबारों को मैन्युअल की मैनेजमेंट, कस्टम नीतियां, या तकनीकी विशेषज्ञता चाहिए हो सकती है जिसकी उनके पास क्षमता नहीं है.
डाटा की संवेदनशीलता और ज़्यादातर ईमेल सिस्टम द्वारा वास्तव में लागू की जाने वाली सुरक्षा के बीच का ये अंतर अक्सर उन कारोबारों के लिए अनुपालन जोखिम पैदा करता है जो नियमित रूप से संवेदनशील जानकारी संभालते हैं।
तो, क्या ईमेल के ज़रिए जानकारी सुरक्षित शेयर करना संभव है? हां, लेकिन केवल सही सुरक्षा उपायों के साथ।
1. शुरु-से-अंत तक एन्क्रिप्ट ईमेल का इस्तेमाल करें
ईमेल से संवेदनशील जानकारी भेजने का सबसे निजी और सुरक्षित तरीका शुरु-से-अंत तक एन्क्रिप्शन का इस्तेमाल करना है.
शुरु-से-अंत तक एन्क्रिप्टेड ईमेल ये सुनिश्चित करता है कि संदेश भेजने वाले के डिवाइस पे एन्क्रिप्ट किए जाते हैं और उन्हें केवल इच्छित प्राप्तकर्ता ही डीक्रिप्ट कर सकता है। इसका मतलब है कि ईमेल की सामग्री किसी और के लिए, ईमेल सेवा प्रदाता, मध्यस्थों, विज्ञापनदाताओं, या तीसरे पक्षों सहित, अपठित रहती है.
बेसिक ट्रांसपोर्ट एन्क्रिप्शन के विपरीत, शुरु-से-अंत तक एन्क्रिप्शन संदेशों की सुरक्षा यात्रा के दौरान और स्टोर होने पर दोनों में करता है, जिससे इंटरसेप्शन, अनधिकृत एक्सेस, या लीक की स्थिति में उजागर होने का खतरा काफी कम हो जाता है।
निजी उपयोग के लिए सुरक्षा
एन्क्रिप्टेड ईमेल लोगों को अत्यंत संवेदनशील व्यक्तिगत जानकारी, जैसे सोशल सिक्योरिटी नंबर, बैंक जानकारी, या पहचान दस्तावेज़, बिना उस डाटा को अनावश्यक जोखिम में डाले सुरक्षित शेयर करने की सुविधा देता है।
कारोबारी उपयोग के लिए सुरक्षा
कारोबारों के लिए, एन्क्रिप्टेड ईमेल गोपनीय जानकारी, जिसमें वित्तीय रिपोर्ट, कर्मचारी रिकॉर्ड, अनुबंध, और क्लाइंट डाटा शामिल हैं, भेजने का एक तरीका देता है, साथ ही निजता और डाटा सुरक्षा आवश्यकताओं का सहायता करता है। संदेश सामग्री तक एक्सेस सीमित करके, एन्क्रिप्शन संगठनों को अनुपालन जोखिम कम करने में मदद करता है जब संवेदनशील डाटा इलेक्ट्रॉनिक रूप से शेयर किया जाना ज़रूरी हो।
शुरु-से-अंत तक एन्क्रिप्शन के बारे में और जानें
2. अपने कारोबारी ईमेल को पासवर्ड-सुरक्षित करें
किसी ऐसे व्यक्ति को संवेदनशील जानकारी भेजने के लिए जो एन्क्रिप्टेड ईमेल सेवा का इस्तेमाल नहीं कर रहा, पासवर्ड-सुरक्षित ईमेल का इस्तेमाल करें.
पासवर्ड-सुरक्षित ईमेल संदेश की सामग्री सीधे प्राप्तकर्ता के इंबॉक्स में भेजने के बजाय, प्राप्तकर्ता को संदेश पढ़ने से पहले पासवर्ड दर्ज करना पड़ता है।
अगर कोई ईमेल इंटरसेप्ट हो जाए, गलत पते पे पहुंच जाए, या किसी समझौता किए गए खाते से एक्सेस किया जाए, तो ये सुरक्षा की एक परत जोड़ता है।
पासवर्ड-सुरक्षित ईमेल कैसे काम करते हैं
हालांकि सटीक चरण प्रदाता के अनुसार अलग होते हैं, सामान्य प्रक्रिया ऐसी है:
- अपना ईमेल हमेशा की तरह लिखें।
- भेजने से पहले पासवर्ड सुरक्षा या सुरक्षित संदेश शेयरिंग सक्षम करें।
- प्राप्तकर्ता के साथ पासवर्ड एक अलग, सुरक्षित चैनल (जैसे फोन कॉल या एन्क्रिप्टेड मैसेजिंग ऐप) से शेयर करें।
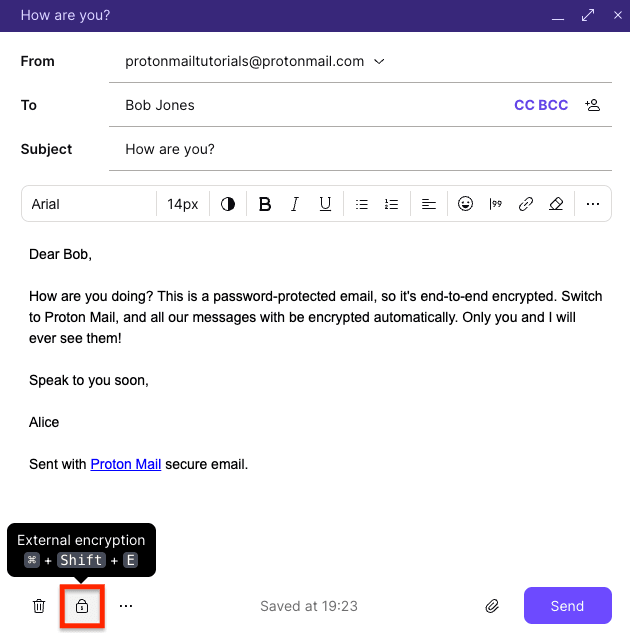
पासवर्ड सुरक्षा का इस्तेमाल केवल तब करें जब मज़बूत एन्क्रिप्शन उपलब्ध न हो। पासवर्ड हमेशा एक अलग, सुरक्षित चैनल से शेयर करें। पासवर्ड को कभी भी उसी ईमेल में संदेश के साथ न भेजें, ऐसा करने से जोड़ी गई सुरक्षा रद्द हो जाती है।
ईमेल को पासवर्ड-सुरक्षित करने के बारे में और जानें
3. अपने अटैचमेंट को पासवर्ड-सुरक्षित करें
अटैचमेंट को पासवर्ड-सुरक्षित करना अक्सर पर्याप्त होता है जब ईमेल का मुख्य भाग खुद कोई संवेदनशील जानकारी न रखता हो और जोखिम मुख्य रूप से फ़ाइल में हो, जैसे कोई स्टैंडअलोन रिपोर्ट, फॉर्म, या दस्तावेज़।
फ़ाइल की खुद की सुरक्षा करना एक महत्वपूर्ण सुरक्षा परत जोड़ता है। कोई संवेदनशील दस्तावेज़ भेजते समय, उसे अपने ईमेल में अटैच करने से पहले पासवर्ड सुरक्षा लागू करें। ज़्यादातर सामान्य फ़ाइल प्रकार, जिनमें Microsoft Word, Excel, PowerPoint, और PDFs शामिल हैं, बिल्ट-इन पासवर्ड सुरक्षा की सहायता करते हैं।
अपनी फ़ाइल बनाएं, एक मज़बूत पासवर्ड या पासफ्रेज़ सेट करें, और फिर उसे अपने ईमेल में अटैच करें।
नोट: एन्क्रिप्शन की मज़बूती फ़ाइल प्रकार के अनुसार अलग होती है, और प्राप्तकर्ताओं के पास सुरक्षित फ़ाइलें खोलने के लिए संगत सॉफ्टवेयर होना ज़रूरी है। अगर ईमेल संदेश खुद में संवेदनशील जानकारी या संदर्भगत जानकारी शामिल करता है, तो केवल अटैचमेंट की सुरक्षा पर्याप्त नहीं हो सकती, ऐसे मामलों में पूरे संदेश को सुरक्षित करना ही सुरक्षित विकल्प है।
जानें दस्तावेज़ों को ईमेल के ज़रिए सुरक्षित कैसे भेजें
4. एन्क्रिप्टेड क्लाउड स्टोरेज का इस्तेमाल करें
ईमेल सेवाएं अक्सर अटैचमेंट साइज़ सीमित करती हैं, जिससे बड़ी फ़ाइलें या एक साथ कई दस्तावेज़ भेजना मुश्किल हो जाता है।
ऐसे मामलों में, एन्क्रिप्टेड शेयरिंग लिंक के साथ एक सुरक्षित क्लाउड स्टोरेज सेवा का इस्तेमाल एक सुरक्षित और ज़्यादा व्यावहारिक विकल्प है। फ़ाइलों को सीधे ईमेल में अटैच करने के बजाय, आप उन्हें एक सुरक्षित स्टोरेज स्पेस में अपलोड करें और प्राप्तकर्ता के साथ लिंक शेयर करें।
ये तरीका व्यक्तिगत फ़ाइलें, बड़े प्रोजेक्ट फोल्डर, क्लाइंट डिलिवरेबल, या तकनीकी दस्तावेज़ शेयर करने के लिए अच्छी तरह काम करता है, बिना फ़ाइलों को खुद इंबॉक्स में उजागर किए।
सुरक्षित लिंक शेयरिंग कैसे काम करती है
हालांकि सटीक चरण प्रदाता के अनुसार अलग होते हैं, सामान्य प्रक्रिया है:
- अपनी फ़ाइलें एक सुरक्षित क्लाउड स्टोरेज सेवा में अपलोड करें।
- चुनी गई फ़ाइलों या फोल्डरों के लिए एक निजी या एन्क्रिप्टेड शेयरिंग लिंक बनाएं।
- लिंक को अपने ईमेल में जोड़ें और प्राप्तकर्ता को भेजें।
- प्राप्तकर्ता लिंक का इस्तेमाल करके फ़ाइलें सुरक्षित डाउनलोड करता है या उन तक एक्सेस करता है।
सुरक्षित लिंक शेयरिंग सबसे प्रभावी होती है जब उसे अतिरिक्त एक्सेस नियंत्रणों के साथ जोड़ा जाए, जैसे पासवर्ड सुरक्षा, समय खत्म होने की तारीखें, या डाउनलोड प्रतिबंध। ये नियंत्रण ये सीमित करने में मदद करते हैं कि कौन फ़ाइलों तक एक्सेस कर सकता है और कितने समय तक, जिससे लिंक के फॉरवर्ड होने या उजागर होने पर अनधिकृत एक्सेस का खतरा कम हो जाता है।
मज़बूत एन्क्रिप्शन के साथ मिलाकर, सुरक्षित फाइल शेयर लिंक टीमों को सहयोग करने और संवेदनशील जानकारी का आदान-प्रदान करने की सुविधा देते हैं, बिना ईमेल अटैचमेंट पर निर्भर रहे।
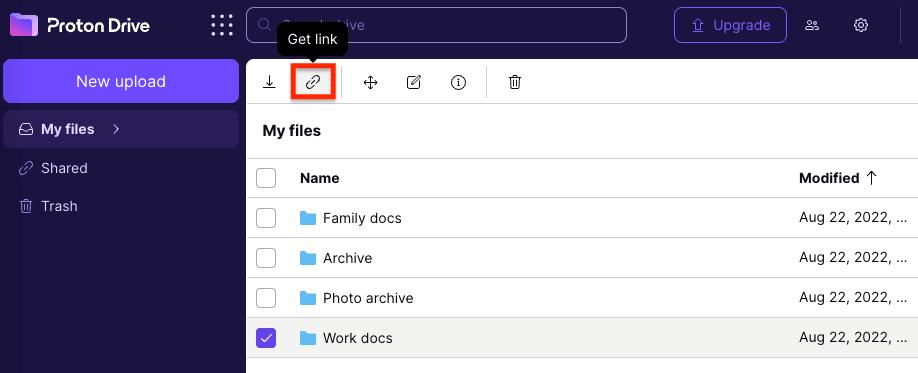
आप अपने फाइल-शेयरिंग लिंक को पासवर्ड से सुरक्षित कर सकते हैं या एक समय खत्म होने की तारीख सेट कर सकते हैं, जिसके बाद लिंक अक्षम हो जाएगा।
सुरक्षित फाइल शेयर के बारे में और जानें
संवेदनशील डाटा ईमेल से सुरक्षित भेजने का सबसे आसान तरीका
Slack, सुरक्षित फाइल-शेयरिंग टूल, और क्लाइंट पोर्टल के बावजूद, ईमेल रोज़ के काम का एक अपरिहार्य हिस्सा बना हुआ है। अगर आप व्यक्तिगत, वित्तीय, या गोपनीय जानकारी संभालते हैं, तो खतरा ये नहीं है कि आप ईमेल का इस्तेमाल करते हैं, बल्कि ये है कि आप उसका इस्तेमाल कैसे करते हैं।
सही सुरक्षा उपायों के साथ, आप गोपनीयता या भरोसे का त्याग किए बिना ईमेल का इस्तेमाल जारी रख सकते हैं। लेकिन ये उपाय स्वीकार्य अस्थायी समाधान हैं, डिफॉल्ट रूप से सुरक्षित कोई सिस्टम नहीं।
वर्कअराउंड, मैन्युअल निर्णयों, या उपयोगकर्ता के बेहतरीन व्यवहार पर निर्भर रहने के बजाय, शुरु-से-अंत तक एन्क्रिप्टेड ईमेल संदेशों की स्वचालित रूप से, हर बार जब वे भेजे जाते हैं, सुरक्षा करता है।
Proton Mail इसी सिद्धांत पे बनाया गया है। संदेश डिफॉल्ट रूप से एन्क्रिप्ट किए जाते हैं, सामग्री तक एक्सेस सख्ती से केवल भेजने वाले और प्राप्तकर्ता तक सीमित है, और सुरक्षा पासवर्ड शेयर करने, टूल बदलने, या रोज़ के वर्कफ्लो में बाधा जोड़ने पर निर्भर नहीं करती।
Proton Mail के बारे में और जानें
अगर आप हमारे विज़न की सहायता करना चाहें, तो पैसे वाले प्लैन के लिए साइनअप करें। मिलकर हम एक बेहतर इंटरनेट बना सकते हैं जहां निजता डिफॉल्ट हो।





