

如今,我们许多最重要的沟通都通过在线视频通话进行。然而,AI 和数据挖掘技术的最新进展使这些通话面临被滥用的高风险。
许多视频会议服务受广告模式或 AI 竞赛驱动,尽可能多地记录、转录和存储会议数据。这些大型科技公司现在可以低成本地部署生成式 AI,来分析和学习我们会议中说和展示的所有内容。
在 AI 时代,未加密的视频会议威胁着个人自由和组织安全。正因如此,我们打造了 Proton Meet:旨在提供可与 Zoom、Google Meet 和 Microsoft Teams 媲美的企业级体验,同时以始终开启的端到端加密保护每一通通话。使用 Proton Meet,任何人都无法窃听您的通话——即使是我们也一样。
与所有 Proton 服务一样,Proton Meet 提供强大的免费版,因为我们相信人人都应享有自由和隐私,无论其是否有能力为此付费。
现有会议解决方案的安全问题
在消费者端,许多人依赖 WhatsApp、Facebook Messenger 或 Apple FaceTime 等服务与亲朋好友保持连接。虽然这些应用使用端到端加密来防止服务提供商窃听,但它们存在明显的缺点:
- 高摩擦&元数据收集: 每位参与者都必须安装应用、创建帐户(通常需要提供电话号码或电子邮件),并被添加到群组中。这一过程造成了高摩擦,并使服务提供商得以收集宝贵的关系图谱元数据。
- IP 地址暴露: 这些服务通常默认使用点对点连接(新窗口)。这意味着参与者可以看到彼此的 IP 地址,从而可能暴露其物理位置,除非他们使用可靠的 VPN(新窗口)。
- 可扩展性限制: 消费级聊天应用难以应对大型群组,因为点对点连接会随着参与者的增加呈指数级增长。因此,通话人数上限非常严格——WhatsApp 最多支持 32 名参与者,许多其他应用则最多支持 50 人。
在专业会议方面,Zoom、Google Meet 和 Microsoft Teams 等服务被广泛使用。这些服务使用数据中心的大型服务器来中继音频和视频,因此可以扩展到最多 1,000 名参与者的大型会议,同时隐藏参与者彼此之间的 IP。它们还提供高度的可访问性,允许用户通过任何网络浏览器加入,而无需创建帐户。
然而,端到端加密(E2EE)要么缺失,要么实现不佳。从根本上说,这些平台在设计之初就没有将隐私作为优先事项。
Proton Meet 利用尖端的 Messaging Layer Security (MLS) 加密协议解决了这一难题,同时保留了企业解决方案应有的可访问性和管理控制功能。
技术设计
WebRTC:高性能且易于访问
与其他专业会议服务类似,Proton Meet 的基础是采用选择性转发单元(SFU)的 WebRTC 技术,这些大型服务器负责向所有参与者中继音频、视频、聊天和其他数据。
与 Proton VPN 一样,我们利用遍布全球的分布式数据中心网络,为每次通话提供最高的可靠性和最低的延迟。由于不存在点对点连接,我们可以扩展到大规模群组通话,同时混淆参与者彼此之间的 IP。
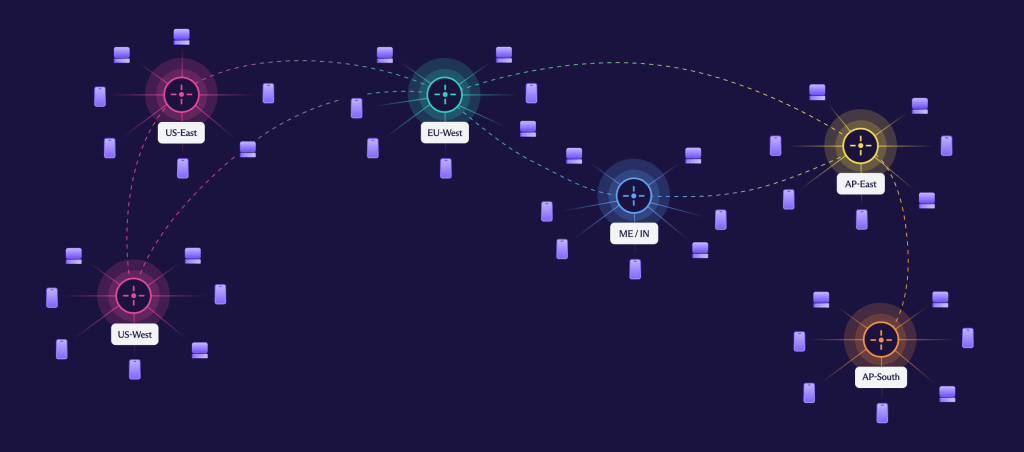
由于 WebRTC 是一项被所有主流浏览器采用的成熟技术,因此可以通过任何带有网络浏览器的计算机或移动设备访问 Proton Meet。您可以向世界上任何人发送会议链接,他们可以在任何网络浏览器中立即加入会议,即使他们没有 Proton 帐户或 Proton Meet 应用。除了网络浏览器应用外,Proton Meet 还提供桌面和移动应用,供喜欢使用应用而非浏览器的用户选择。
使用 SRP 进行会议身份验证,确保 Proton 永远无法访问您的通话
与其他专业会议服务类似,我们为会议主持人提供管理控制功能来管理会议。主持人是创建会议链接并将其发送给其他参与者的用户。关键在于,主持人只能与信任的人分享会议链接,因为只要会议未锁定,任何拥有完整会议链接的人都可以加入会议。我们将 Proton Meet 设计为自动为每次会议生成一个唯一密码,但该密码永远不会为 Proton 服务器所知,从而防止我们访问会议。
会议链接的格式如下:
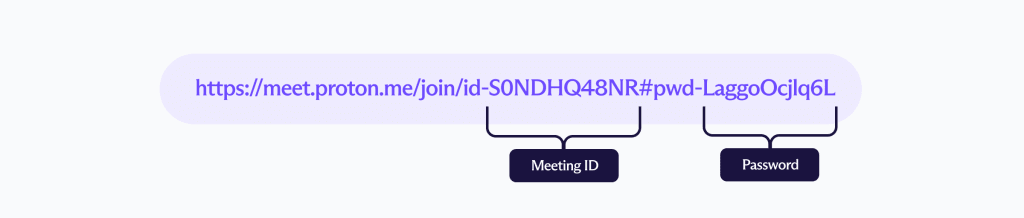
会议链接包含会议 ID(S0NDHQ48NR)和密码(LaggoOcjlq6L)。链接中的井号(#)表示其后的部分(在本例中为密码)不会被浏览器发送到服务器。这可防止密码在服务器端被记录或访问。密码在主持人的设备上生成,然后通过端到端加密与主持人的其他设备共享,以便主持人可以从所有已登录的应用和设备安全地访问其会议链接。
创建会议链接时,主持人的客户端会向服务器存储一个密码验证器,使 Proton Meet 能够使用安全远程密码(SRP)协议(新窗口)来确保所有会议参与者都拥有正确的密码,而服务器永远不会知道该密码。SRP 在过去 10 年中一直用于保护 Proton 登录,确保 Proton 服务器能够为正确的用户提供服务,而 Proton 无法访问可解锁私钥的密码。
使用 Messaging Layer Security(MLS)的端到端加密
端到端加密 (E2EE) 的目标是确保只有参与者才能解密通信内容。包括服务提供商在内的其他第三方都不应能够窃听。
大多数 E2EE 协议都是为 1 对 1 通信而构建的。例如,在使用 OpenPGP 进行 E2EE 的 Proton Mail 中,如果您向多个 Proton Mail 用户发送电子邮件,OpenPGP 必须使用每位收件人的公钥对每位收件人进行非对称加密。计算量和带宽随参与者数量呈线性增长,对于大型群聊和通话而言成本会变得非常高。
2023 年,由 Proton 团队部分成员参与开发的 Messaging Layer Security (MLS) 协议成为 IETF 标准。它提供了一种性能更高的方式来对大型群组使用 E2EE。其思路是,随着成员被添加或移除,他们会为协议的该周期提供密钥材料,该周期称为 Epoch。成员以二叉树的形式组织,可在进入新 Epoch 时高效地用新密钥更新各成员。每位成员都通过密码学方式始终就群组中的人员达成一致。
在 Proton Meet 中,Epoch 密钥用于派生加密发送到群组的音频、视频和消息所需的密钥。当新参与者加入或有参与者离开时,会触发密钥轮换,所有人开始使用新密钥。这意味着参与者只拥有解密其加入之后、离开群组之前所发送通信的加密密钥,从而确保前向保密性和泄露后安全性。
在 Proton Meet 中,所有音频、视频、屏幕共享和聊天数据在发送到 SFU 服务器之前,始终会在客户端使用 MLS 提供的密钥进行加密,SFU 服务器只是将加密数据转发给其他参与者。
Proton Meet 将会议密码用作 MLS 中的预共享密钥(PSK),以确保只有拥有正确会议密码的参与者才能派生出正确的 MLS 密钥。由于 Proton Meet 服务器没有会议密码,因此无法派生 MLS 密钥,Proton 无法解密和录制任何音频、视频、屏幕共享或聊天消息。请注意,参与者仍可在其设备上本地录制会议。
威胁模型
无日志
虽然 E2EE 可以保护会议音频和视频流,但它无法保护诸如关系图谱等可能长期留存在网上并损害我们隐私的元数据。Proton 的许多用户是知名记者、活动人士和企业高管,他们需要确保自己的身份和人际关系保持机密。Proton Meet 以数据最小化为目标,在通话结束后不会存储诸如谁与谁会面等元数据日志。参与者还可以在不登录 Proton 帐户的情况下匿名加入会议。
匿名身份
Proton Meet 不会向彼此透露会议参与者的身份。每次加入会议时,您可以选择用于该会议的任意名称。如果您已登录,为方便起见,名称字段将自动填入该帐户的主要名称。此参与者名称会使用从会议密码派生的密钥进行端到端加密,然后与其他参与者共享。其他参与者无法看到任何个人身份信息(PII),例如电子邮件地址或 IP。请注意,如果您发送日历邀请,电子邮件将显示与该日历关联的电子邮件地址。
服务器遭泄露
我们对 Proton Meet 的设计旨在将对 Proton 服务器的信任需求以及服务器遭泄露时的风险降至最低。下面我们将介绍各种场景,以及用户如何保持警惕并检测会议入侵。
- 首先,如果仅 WebRTC SFU 服务器遭泄露,攻击者可以审查和阻止音频、视频或聊天数据的转发,但由于密钥仅通过 MLS 端到端加密共享,攻击者无法读取或篡改数据。SFU 服务器也无法识别哪个 SFU 房间对应哪个会议 ID,因为该映射仅在我们的数据库和后端 API 服务器上可见。
- 其次,如果 Proton Meet 的数据库服务器遭泄露,数据泄露的风险也非常小,因为数据库中只有会议 ID,从未存储密码或任何音频、视频或聊天数据。因此,攻击者将无法加入任何会议,无法了解过往的会议参与者,也无法访问任何敏感数据。
- 最后,如果 Proton Meet 的包括 MLS 服务器在内的后端 API 服务器遭泄露,攻击者可能会尝试伪装成新参与者加入 MLS 群组。然而,由于没有用作预共享密钥的会议密码,攻击者将无法派生出正确的 MLS 密钥,因此将无法听到或看到其他参与者。对于安全要求极高的用户,会议信息标签页会显示 MLS 状态,例如 Epoch、群组大小以及从 Epoch 密钥派生的安全码。因此,可以验证 MLS 群组大小是否与会议中受信任的参与者数量一致,以及安全码在所有参与者之间是否相同。

由于 MLS 数据存储在每个客户端设备上,MLS 群组的任何更改都将对所有参与者可见。因此,即使所有服务器都遭泄露且攻击者加入了会议,每位参与者都能看到 MLS 状态的变化,以及参与者人数超出预期的情况。由于所有 Proton Meet 客户端均为开放源码(新窗口),任何人都可以审查实现 MLS 的客户端代码的安全性。
会议链接遭泄露
Proton Meet 通话的主要风险是未经授权的参与者通过共享链接获得访问权限。为缓解这一风险,主持人可以在预期参会者到达后锁定会议。他们还可以立即将音频静音、停止视频或移除不需要的参与者。
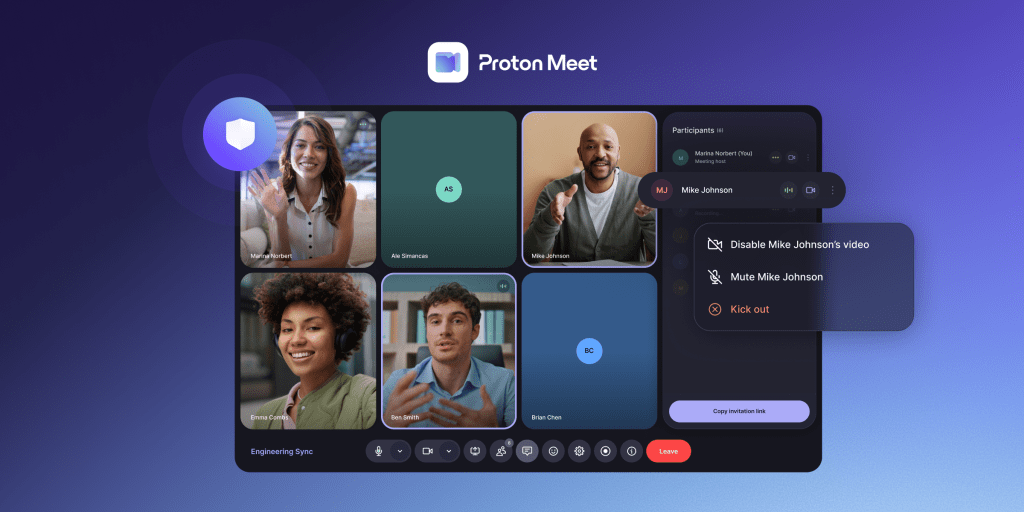
我们还建议为每次会话生成一个唯一的会议链接,以防止链接在不同群组之间重复使用。使用安排会议功能时会自动处理,永久会议室链接也可根据需要手动轮换。未来的更新将包含更强化的安全控制。
结语
Proton Meet 的发布是我们构建更私密互联网使命中的一个重要里程碑。大型科技公司的视频通话解决方案利用我们的连接需求来窃听我们的通话并将我们的数据变现,而 Proton Meet 的安全模型确保您的私人对话保持私密。
Proton Meet 采用端到端加密并总部位于欧洲,为个人和专业沟通提供了真正主权的 Big Tech 替代方案——保护您免受数据泄露、监控和利用。在零访问加密、多层安全以及全球最严格隐私法律的保护下,Proton Meet 帮助企业简化合规工作,并保护所有用户免受美国数据调取要求和域外管辖的影响。
我们的原则由 Proton 的主要股东——非营利组织 Proton Foundation——守护,我们的事业旨在服务于社区的利益。因此,与我们所有的服务一样,Proton Meet 的发展将由您的反馈和功能请求引导。感谢您的支持。

