

अब हमारी सबसे ज़रूरी बातचीत का एक बड़ा हिस्सा ऑनलाइन वीडियो कॉल के ज़रिए होता है। लेकिन AI और डेटा माइनिंग तकनीक में हाल की प्रगति ने इन कॉल को दुरुपयोग और गलत इस्तेमाल के बड़े खतरे में डाल दिया है।
कई वीडियो कॉन्फ्रेंसिंग सेवाएं विज्ञापन मॉडल या AI की उस रेस से प्रेरित होती हैं, जिसका मकसद जितना हो सके मीटिंग डेटा रिकॉर्ड, ट्रांसक्राइब, और स्टोर करना है। ये Big Tech कंपनियां अब सस्ते में जनरेटिव AI लागू करके हमारी मीटिंग में कही और पेश की गई हर चीज़ का विश्लेषण कर सकती हैं और उससे सीख सकती हैं।
AI युग में, एन्क्रिप्शन नहीं किया गया वीडियो कॉन्फ्रेंसिंग व्यक्तिगत आज़ादी और संगठन की सुरक्षा के लिए खतरा बन गया है। इसीलिए हमने Proton Meet बनाया: Zoom, Google Meet, और Microsoft Teams जैसा एंटरप्राइज़-ग्रेड अनुभव देने के लिए, साथ ही हर कॉल को हमेशा चालू रहने वाले शुरु-से-अंत तक एन्क्रिप्शन से सुरक्षित रखने के लिए। Proton Meet के साथ कोई भी (हम तक नहीं) आपकी कॉल पे जासूसी नहीं कर सकता।
सभी Proton सेवाओं की तरह, Proton Meet एक बेहतरीन फ्री टियर भी देता है, क्योंकि हम मानते हैं कि आज़ादी और निजता हर किसी का हक है, चाहे वे इसके लिए भुगतान कर सकें या नहीं।
मौजूदा मीटिंग समाधानों की सुरक्षा समस्या
कॉन्ज़्यूमर पक्ष पर, बहुत से लोग दोस्तों और परिवार से कनेक्ट करने के लिए WhatsApp, Facebook Messenger, या Apple FaceTime जैसी सेवाओं पर निर्भर हैं। हालांकि ये ऐप प्रोवाइडर के सुनने से रोकने के लिए शुरु-से-अंत तक एन्क्रिप्शन इस्तेमाल करते हैं, इनकी गंभीर कमियां भी हैं:
- ज़्यादा झंझट & मेटाडाटा इकट्ठा करना: हर प्रतिभागी को ऐप इंस्टॉल करें, खाता बनाएं (जिसमें अक्सर फोन नंबर या ईमेल चाहिए), और किसी ग्रुप में जुड़ा जाना ज़रूरी है। ये प्रक्रिया बहुत झंझट पैदा करती है और प्रोवाइडर को कीमती सोशल ग्राफ मेटाडाटा इकट्ठा करने देती है।
- IP पता उजागर होना: ये सेवाएं अक्सर डिफॉल्ट रूप से peer-to-peer कनेक्शन(नई विंडो) पर काम करती हैं। इसका मतलब है कि प्रतिभागी एक-दूसरे के IP पते देख सकते हैं, जिससे उनकी असली स्थान की जानकारी खुल सकती है, जब तक कि किसी भरोसेमंद VPN(नई विंडो) का इस्तेमाल ना किया जा रहा हो।
- स्केल की सीमाएं: कॉन्ज़्यूमर चैट ऐप बड़े ग्रुप में दिक्कत महसूस करते हैं, क्योंकि peer-to-peer कनेक्शन हर नए प्रतिभागी के साथ तेज़ी से बढ़ते हैं। इसलिए कॉल की सीमाएं बहुत सख्त हैं — WhatsApp की सीमा 32 प्रतिभागी है, और बहुत से दूसरों की 50।
प्रोफेशनल मीटिंग के लिए Zoom, Google Meet, और Microsoft Teams जैसी सेवाओं का बड़े पैमाने पर इस्तेमाल होता है। ये सेवाएं डेटा सेंटर के विशाल सर्वर पर ऑडियो और वीडियो रिले करती हैं, इसलिए ये 1,000 प्रतिभागियों तक की बड़ी मीटिंग तक बढ़ सकती हैं और साथ में प्रतिभागियों के IP एक-दूसरे से छिपा देती हैं। ये बेहतर एक्सेसिबिलिटी भी देती हैं, जिससे उपयोगकर्ता बिना खाता बनाए किसी भी वेब ब्राउज़र से जुड़ सकते हैं।
लेकिन शुरु-से-अंत तक एन्क्रिप्शन (E2EE) या तो है ही नहीं, या ठीक से लागू नहीं है। दरअसल, इन प्लेटफॉर्म को निजता को प्राथमिकता देकर डिज़ाइन ही नहीं किया गया था।
Proton Meet ये दुविधा आधुनिक Messaging Layer Security (MLS) एन्क्रिप्शन प्रोटोकॉल का इस्तेमाल करके सुलझाता है, साथ ही एंटरप्राइज़ समाधानों से उम्मीद की जाने वाली एक्सेसिबिलिटी और एडमिन कंट्रोल भी बरकरार रखता है।
टेक्निकल डिज़ाइन
बेहतर परफॉर्मेंस और आसान एक्सेस के लिए WebRTC
दूसरी प्रोफेशनल मीटिंग सेवाओं की तरह, Proton Meet की नींव WebRTC तकनीक और Selective Forwarding Units (SFU) पे है, जो बड़े सर्वर हैं जो ऑडियो, वीडियो, चैट, और दूसरा डेटा सभी प्रतिभागियों तक रिले करते हैं।
Proton VPN की तरह, हम दुनिया भर में फैले डेटा सेंटर के वितरित नेटवर्क का इस्तेमाल करते हैं, ताकि हर कॉल को सबसे ज़्यादा भरोसेमंद और सबसे कम लेटेंसी मिले। चूंकि कोई peer-to-peer कनेक्शन नहीं होता, हम बड़े ग्रुप कॉल तक बढ़ सकते हैं और साथ में प्रतिभागियों के IP एक-दूसरे से छिपा सकते हैं।
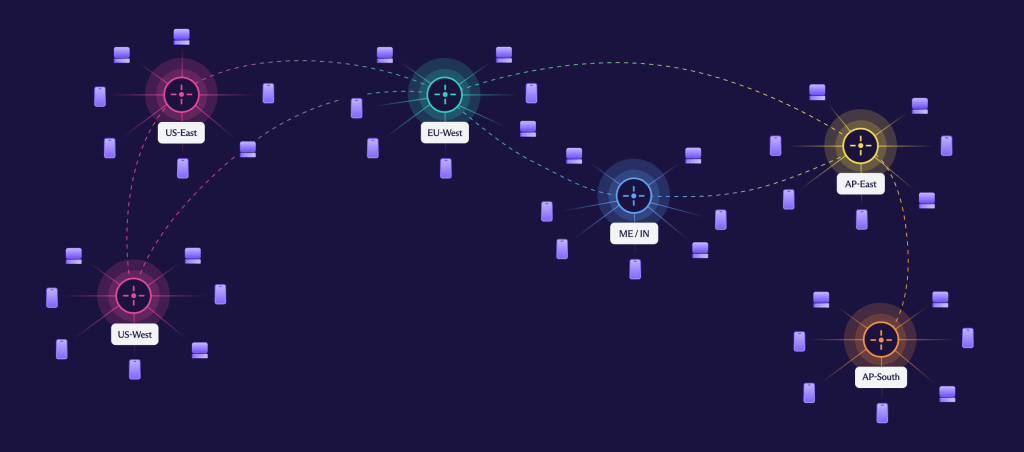
चूंकि WebRTC एक परिपक्व तकनीक है जिसे सभी बड़े ब्राउज़र अपना चुके हैं, Proton Meet को किसी भी कंप्यूटर या मोबाइल डिवाइस पे वेब ब्राउज़र से एक्सेस किया जा सकता है। आप दुनिया में किसी भी शख्स को मीटिंग लिंक भेज सकते हैं और वे किसी भी वेब ब्राउज़र में तुरंत मीटिंग में शामिल हो सकते हैं, चाहे उनके पास Proton खाता या Proton Meet ऐप ना हो। वेब ब्राउज़र ऐप के अलावा, Proton Meet के डेस्कटॉप और मोबाइल ऐप भी हैं, जो ब्राउज़र की जगह ऐप इस्तेमाल करना पसंद करते हैं।
SRP के साथ मीटिंग सत्यापन, ताकि Proton कभी भी आपकी कॉल तक एक्सेस ना कर सके
दूसरी प्रोफेशनल मीटिंग सेवाओं की तरह, हम होस्ट के लिए एडमिन कंट्रोल देते हैं, जिनसे वे अपनी मीटिंग संभाल सकें। होस्ट वही उपयोगकर्ता होता है जिसने मीटिंग लिंक बनाया और उसे दूसरे प्रतिभागियों को भेजा। होस्ट के लिए ज़रूरी है कि वे मीटिंग लिंक सिर्फ विश्वसनीय लोगों के साथ शेयर करें, क्योंकि पूरा मीटिंग लिंक रखने वाला कोई भी शख्स मीटिंग में शामिल हो सकता है, अगर मीटिंग लॉक ना हो। हमने Proton Meet इस तरह डिज़ाइन किया है कि वो हर मीटिंग के लिए अपने-आप एक यूनीक पासवर्ड बनाता है, लेकिन ये पासवर्ड कभी भी Proton सर्वर को नहीं पता चलता, जिससे हम मीटिंग तक एक्सेस ना पा सकें।
एक मीटिंग लिंक कुछ ऐसा दिखता है:
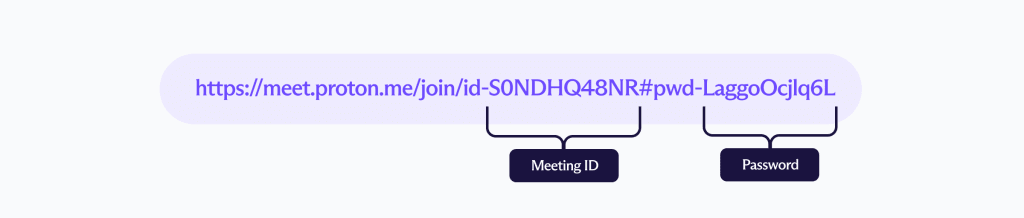
इसमें एक मीटिंग ID (S0NDHQ48NR) और एक पासवर्ड (LaggoOcjlq6L) होता है। लिंक में मौजूद हैश सिंबल (#) का मतलब है कि उसके बाद वाला हिस्सा (हमारे यहां पे, पासवर्ड) ब्राउज़र से सर्वर को नहीं भेजा जाता। इससे पासवर्ड का सर्वर साइड पे लॉग होना या एक्सेस होना नहीं हो पाता। पासवर्ड होस्ट के डिवाइस पे बनाया जाता है और फिर शुरु-से-अंत तक एन्क्रिप्शन के साथ होस्ट के दूसरे डिवाइस पे शेयर किया जाता है, ताकि होस्ट अपने सभी लॉगइन ऐप और डिवाइस से अपने मीटिंग लिंक सुरक्षित तरीके से एक्सेस कर सके।
जब एक मीटिंग लिंक बनाया जाता है, तो होस्ट का क्लाइंट सर्वर के साथ एक पासवर्ड वेरिफायर स्टोर करता है, ताकि Proton Meet Secure Remote Password (SRP) प्रोटोकॉल(नई विंडो) का इस्तेमाल करके ये पक्का कर सके कि सभी मीटिंग प्रतिभागियों के पास सही पासवर्ड है, बिना सर्वर को पासवर्ड कभी पता चले। SRP पिछले 10 साल से Proton लॉगइन सुरक्षित कर रहा है और ये पक्का करता है कि Proton सर्वर सही उपयोगकर्ता को सेवा दे सकें, बिना Proton को उस पासवर्ड तक एक्सेस मिले जो निजी चाबी अनलॉक कर सकता है।
Messaging Layer Security (MLS) के साथ शुरु-से-अंत तक एन्क्रिप्शन
शुरु-से-अंत तक एन्क्रिप्शन (E2EE) का मकसद है ये पक्का करना कि सिर्फ प्रतिभागी ही बातचीत डीक्रिप्ट कर सकें। सर्विस प्रोवाइडर समेत दूसरे किसी तीसरे पक्ष को जासूसी करने का मौका नहीं मिलना चाहिए।
ज़्यादातर E2EE प्रोटोकॉल 1-टू-1 बातचीत के लिए बने हैं। उदाहरण के लिए, Proton Mail, जो E2EE के लिए OpenPGP इस्तेमाल करता है, में अगर आप कई Proton Mail उपयोगकर्ताओं को ईमेल भेजते हैं, तो OpenPGP को हर प्राप्तकर्ता के लिए उसकी सार्वजनिक चाबी से असममित तरीके से एन्क्रिप्ट करना पड़ता है। कंप्यूटेशन और बैंडविड्थ प्रतिभागियों की संख्या के हिसाब से बढ़ते हैं और बड़े ग्रुप चैट और कॉल के लिए ये बहुत महंगा हो जाता है।
2023 में Messaging Layer Security (MLS) नाम का एक प्रोटोकॉल IETF स्टैंडर्ड बन गया, जिस पर Proton टीम के कुछ सदस्य काम कर रहे थे। ये बड़े ग्रुप के लिए E2EE इस्तेमाल करने का कहीं बेहतर परफॉर्मेंस वाला तरीका देता है। इसका आइडिया ये है कि जब सदस्य जोड़े या हटाए जाते हैं, तो वे प्रोटोकॉल के उस चक्र के लिए कीइंग मटेरियल देते हैं, जिसे epoch कहा जाता है। सदस्यों को एक बाइनरी ट्री में व्यवस्थित किया जाता है, जिससे वे नए epoch में दर्ज होते समय सदस्यों को नए सीक्रेट के साथ बेहतर तरीके से अपडेट कर सकें। हर सदस्य क्रिप्टोग्राफिक तौर पे हमेशा इस बात से सहमत रहता है कि ग्रुप में कौन है।
Proton Meet में, epoch key से वो चाबियां निकाली जाती हैं जिनसे ग्रुप को भेजे गए ऑडियो, वीडियो, और संदेश एन्क्रिप्ट किए जाते हैं। जब कोई नया प्रतिभागी जुड़ता है या कोई प्रतिभागी ग्रुप छोड़ता है, तो key rotation ट्रिगर होता है और सब नई चाबियां इस्तेमाल करना शुरू करते हैं। इसका मतलब है कि किसी प्रतिभागी के पास सिर्फ उन संदेशों को डीक्रिप्ट करने वाली क्रिप्टोग्राफिक चाबियां होती हैं जो उनके जुड़ने के बाद और ग्रुप छोड़ने से पहले भेजे गए, जिससे forward secrecy और post-compromise सुरक्षा पक्की होती है।
Proton Meet में, सारा ऑडियो, वीडियो, स्क्रीन शेयर, और चैट डेटा भेजने से पहले हमेशा क्लाइंट-साइड पे MLS से मिली चाबी से एन्क्रिप्ट किया जाता है, और SFU सर्वर उस एन्क्रिप्ट किए गए डेटा को बस दूसरे प्रतिभागियों तक फॉरवर्ड कर देते हैं।
Proton Meet, MLS में मीटिंग पासवर्ड को pre-shared key (PSK) की तरह इस्तेमाल करता है, ताकि ये पक्का हो सके कि सही मीटिंग पासवर्ड रखने वाले ही प्रतिभागी सही MLS चाबियां निकाल सकें। चूंकि Proton Meet सर्वर के पास मीटिंग पासवर्ड नहीं होता और इसलिए वो MLS चाबियां निकाल नहीं सकते, Proton किसी भी ऑडियो, वीडियो, स्क्रीन शेयर, या चैट संदेश को डीक्रिप्ट और रिकॉर्ड नहीं कर सकता। ध्यान दें कि प्रतिभागी अपने डिवाइस पे मीटिंग लोकल रिकॉर्ड कर सकते हैं।
खतरा मॉडल
कोई लॉग नहीं
शुरु-से-अंत तक एन्क्रिप्शन मीटिंग के ऑडियो और वीडियो स्ट्रीम सुरक्षित कर सकता है, लेकिन वो मेटाडाटा, जैसे सोशल ग्राफ, की सुरक्षा नहीं करता, जो ऑनलाइन बना रह सकता है और हमारी निजता को नुकसान पहुंचा सकता है। Proton के बहुत से उपयोगकर्ता बड़े नाम के पत्रकार, एक्टिविस्ट, और एग्जीक्यूटिव हैं, जिन्हें ये पक्का करना होता है कि उनकी पहचान और रिश्ते गोपनीय रहें। Proton Meet का मकसद डेटा कम से कम रखना है और कॉल खत्म होने के बाद ऐसा कोई मेटाडाटा लॉग स्टोर नहीं करता जिसमें पता चले किसने किससे मीटिंग की। प्रतिभागी Proton खाते में लॉगइन किए बिना भी अज्ञात रूप से मीटिंग में शामिल हो सकते हैं।
अज्ञात पहचान
Proton Meet मीटिंग प्रतिभागियों की पहचान एक-दूसरे को नहीं बताता। हर बार मीटिंग में जुड़ते समय, आप उस मीटिंग के लिए कोई भी नाम चुन सकते हैं। अगर आप लॉगइन हैं, तो सुविधा के लिए नाम फील्ड खाते के मुख्य नाम से अपने-आप भर जाएगा। ये प्रतिभागी नाम मीटिंग पासवर्ड से निकाली गई चाबी से शुरु-से-अंत तक एन्क्रिप्ट किया जाता है और फिर दूसरे प्रतिभागियों के साथ शेयर किया जाता है। दूसरे प्रतिभागियों को ईमेल पता या IP जैसी कोई व्यक्तिगत पहचान जानकारी (PII) नहीं दिखती। ध्यान दें कि अगर आप कैलेंडर इनवाइट भेजते हैं, तो ईमेल में उस कैलेंडर से लिंक ईमेल पता दिख जाएगा।
सर्वर से छेड़छाड़
हमने Proton Meet इस तरह डिज़ाइन किया है कि Proton सर्वर पर भरोसा करने की ज़रूरत और हमारे सर्वर से छेड़छाड़ होने पर जोखिम, दोनों कम से कम हों। आगे हम कई स्थितियों और उन तरीकों पर बात करेंगे जिनसे उपयोगकर्ता सतर्क रह सकें और मीटिंग में घुसपैठ पकड़ सकें।
- पहला, अगर सिर्फ WebRTC SFU सर्वर से छेड़छाड़ हो जाए, तो हमलावर ऑडियो, वीडियो, या चैट डेटा का फॉरवर्ड होना रोक और सेंसर कर सकता है, लेकिन डेटा नहीं पढ़ सकता या उसमें बदलाव नहीं कर सकता, क्योंकि चाबियां सिर्फ MLS शुरु-से-अंत तक एन्क्रिप्शन के ज़रिए शेयर होती हैं। SFU सर्वर ये भी नहीं पहचान सकते कि कौन सा SFU रूम किस मीटिंग ID से जुड़ा है, क्योंकि वो मैपिंग सिर्फ हमारे डेटाबेस और बैकएंड एपीआई सर्वर पे दिखती है।
- दूसरा, अगर Proton Meet के डेटाबेस सर्वर से छेड़छाड़ हो जाए, तो डेटा लीक का जोखिम बहुत कम होता है, क्योंकि डेटाबेस में सिर्फ मीटिंग ID होती हैं और कभी भी पासवर्ड नहीं होते, और ना ही कोई ऑडियो, वीडियो, या चैट डेटा। इसलिए हमलावर ना किसी मीटिंग में शामिल हो सकेगा, ना पुरानी मीटिंग के प्रतिभागियों के बारे में जान सकेगा, और ना ही कोई संवेदनशील डेटा एक्सेस कर सकेगा।
- आखिर में, अगर Proton Meet के बैकएंड एपीआई सर्वर, MLS सर्वर समेत, से छेड़छाड़ हो जाए, तो हमलावर नए प्रतिभागी की तरह MLS ग्रुप में घुसने की कोशिश कर सकता है। लेकिन pre-shared key के लिए मीटिंग पासवर्ड के बिना, हमलावर सही MLS चाबियां नहीं निकाल पाएगा और इसलिए दूसरे प्रतिभागियों को सुन या देख नहीं पाएगा। जिन उपयोगकर्ताओं को बेहद ज़्यादा सुरक्षा चाहिए, उनके लिए मीटिंग इन्फो टैब MLS स्थिति दिखाता है, जैसे epoch, ग्रुप साइज़, और वो सुरक्षा कोड जो epoch सीक्रेट से निकाला जाता है। इसलिए ये पक्का करना मुमकिन है कि MLS ग्रुप साइज़ मीटिंग में विश्वसनीय प्रतिभागियों की संख्या से मैच करे और सुरक्षा कोड सभी प्रतिभागियों के लिए एक जैसा हो।

चूंकि MLS डेटा हर क्लाइंट डिवाइस पे स्टोर होता है, MLS ग्रुप में कोई भी बदलाव सभी प्रतिभागियों को दिखेगा। इसलिए अगर सभी सर्वर से छेड़छाड़ हो जाए और कोई हमलावर मीटिंग में घुस जाए, तो भी हर प्रतिभागी MLS स्थिति में बदलाव देखेगा और ये भी कि उम्मीद से ज़्यादा प्रतिभागी हैं। चूंकि सभी Proton Meet क्लाइंट ओपन सोर्स हैं(नई विंडो), कोई भी MLS लागू करने वाले क्लाइंट-साइड कोड की सुरक्षा की समीक्षा कर सकता है।
छेड़छाड़ किया गया मीटिंग लिंक
Proton Meet कॉल का मुख्य जोखिम ये है कि कोई अनधिकृत प्रतिभागी शेयर किए गए लिंक के ज़रिए एक्सेस पा ले। इससे बचने के लिए, होस्ट मीटिंग लॉक कर सकते हैं जब उम्मीद के मुताबिक प्रतिभागी पहुंच जाएं। वे ऑडियो म्यूट कर सकते हैं, वीडियो बंद कर सकते हैं, या अनचाहे प्रतिभागियों को तुरंत हटा सकते हैं।
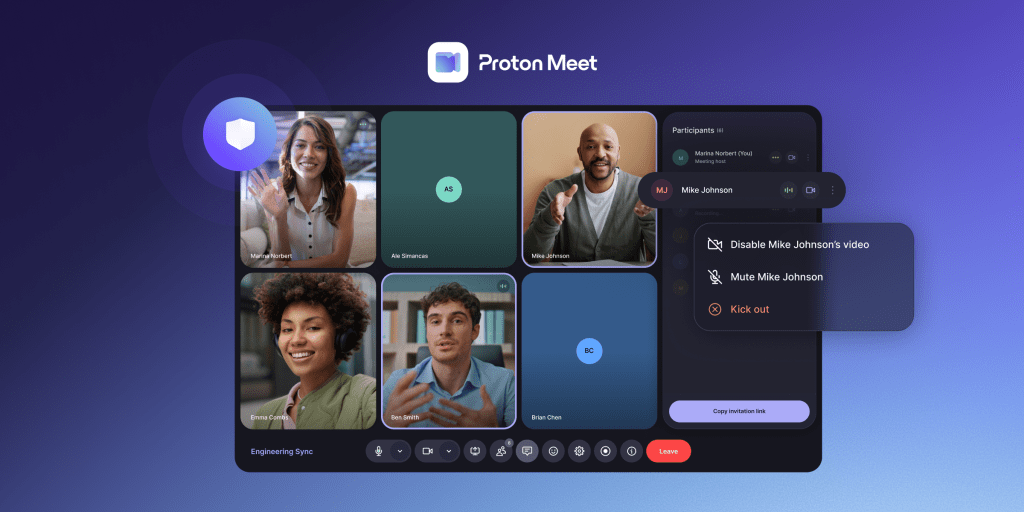
हम ये भी सुझाव देते हैं कि हर सत्र के लिए एक यूनीक मीटिंग लिंक बनाया जाए, ताकि एक लिंक दूसरे ग्रुप में दोबारा इस्तेमाल ना हो। Schedule Meeting खासियत इस्तेमाल करते समय ये अपने-आप हो जाता है, और परमानेंट मीटिंग रूम के लिंक ज़रूरत पड़ने पे हाथ से भी बदले जा सकते हैं। आने वाले अपडेट में और भी बेहतर सुरक्षा कंट्रोल शामिल होंगे।
निष्कर्ष
Proton Meet का लॉन्च ज़्यादा निजी इंटरनेट बनाने के हमारे मिशन में एक बड़ा कदम है। जहां Big Tech वीडियो कॉल समाधान हमारी जुड़ने की ज़रूरत का फायदा उठाकर हमारी कॉल पर जासूसी करते हैं और हमारे डेटा से कमाई करते हैं, वहीं Proton Meet का सुरक्षा मॉडल पक्का करता है कि आपकी निजी बातचीत निजी ही रहे।
शुरु-से-अंत तक एन्क्रिप्ट और यूरोप में स्थित, Proton Meet निजी और प्रोफेशनल बातचीत, दोनों के लिए एक सच्चा संप्रभु Big Tech विकल्प देता है — जो आपको लीक, निगरानी, और दुरुपयोग से बचाता है। ज़ीरो-एक्सेस एन्क्रिप्शन, मल्टी-लेयर सुरक्षा, और दुनिया के सबसे सख्त कुछ निजता कानूनों से सुरक्षित, Proton Meet कंपनियों के लिए कंप्लायंस आसान बनाता है और सभी उपयोगकर्ताओं को अमेरिका के डेटा अनुरोधों और एक्सट्राटेरिटोरियल क्षेत्राधिकार से बचाता है।
हमारे उसूलों की सुरक्षा Proton के मुख्य शेयरधारक, नॉनप्रॉफिट Proton Foundation के ज़रिए होती है, और हमारा कारोबार हमारे कम्युनिटी के हित की सेवा करने के लिए है। इसलिए, सभी Proton सेवाओं की तरह, Proton Meet का विकास आपके सुझावों और खासियत अनुरोधों से तय होगा। आपकी सभी सहायता के लिए धन्यवाद।
