
कस्टम डोमेन के लिए एंटी-स्पूफिंग (SPF, DKIM और DMARC)
- पढ़ने का समय
- 3 मिनट
- श्रेणी
- डोमेन सेटअप
ईमेल के खुले और विकेंद्रीकृत स्वभाव के कई बड़े फायदे होते हैं, लेकिन ये आज़ादी ईमेल का दुरुपयोग करना भी आसान बनाती है। उदाहरण के लिए, इंटरनेट से जुड़ा कोई भी सर्वर आपके दोस्त को आपकी तरफ से ईमेल भेज सकता है, इस हमले को ईमेल स्पूफिंग कहा जाता है।
हम ज़ोर देकर सलाह देते हैं कि जो भी Proton Mail के साथ कस्टम डोमेन इस्तेमाल करता है, वे अपने ईमेल के सही तरह से डिलीवर होने को पक्का करने के लिए SPF, DKIM और DMARC सेटअप करें।
आगे पढ़ें और देखें कि हम इन तरह के हमलों से आपके कस्टम डोमेन की सुरक्षा कैसे कर सकते हैं।
SPF
Sender Policy Framework (SPF) record tells the whole world which hosts or IPs are allowed to send email for your domain. When mail servers receive an email that claims to have been sent from your domain, they can check your SPF record to see whether the sending server is included in it or not.
Although it is not required, we still strongly advise that you set up an SPF record that includes Proton Mail.
इससे ना सिर्फ आपका ईमेल ज़्यादा विश्वसनीय लगेगा और उसके स्पैम फोल्डर में जाने की आशंका कम होगी, बल्कि उन हमलावरों से भी आपके डोमेन की सुरक्षा में मदद मिलेगी जो बनावटी हैडर के साथ ईमेल भेजकर आपकी तरफ से होने का दिखावा करते हैं।
अपने ब्राउज़र में अपने Proton Mail खाते में लॉगइन करें और सेटिंग → सभी सेटिंग → डोमेन नाम पर जाएं और उस डोमेन के बगल में समीक्षा पे क्लिक करें जिसके लिए आपको SPF रिकॉर्ड जोड़ना है।

Select the SPF tab. It will show the recommended SPF record that you need to add to your registrar’s domain management portal. By clicking on the small icon to the left of the entry, you can copy it to your system’s clipboard.

टेक्स्ट स्ट्रिंग का “include:_spf.protonmail.ch” हिस्सा ये मतलब है कि आप Proton Mail सर्वर को अपने डोमेन की तरफ से ईमेल भेजने की अनुमति देते हैं। अगर आप कोई मौजूदा SPF रिकॉर्ड रखना चाहते हैं, तो बस अपने मौजूदा रिकॉर्ड के दाईं तरफ, “v=spf1” के बाद “include:_spf.protonmail.ch” टेक्स्ट स्ट्रिंग जोड़ दें। “mx” भी आपके डोमेन के MX रिकॉर्ड शामिल करता है।
“~all” हिस्सा ये मतलब है कि अगर ईमेल किसी ऐसे सर्वर से भेजा जाता है जो टेक्स्ट स्ट्रिंग में शामिल नहीं है, तो उसे SoftFail माना जाएगा। इसका मतलब है कि ईमेल पाने वाला मेल सर्वर ईमेल डिलीवरी स्वीकार करेगा लेकिन उसे SPF failed के तौर पे मार्क करेगा। विकल्प ये है कि “-all” (HardFail) पैरामीटर इस्तेमाल किया जाए।
इससे ईमेल अस्वीकार कर दिया जाएगा, जिससे वास्तविक ईमेल की डिलीवरी में समस्या आ सकती है। उदाहरण के लिए, ईमेल फॉरवर्डिंग के दौरान अक्सर SPF फेल हो जाता है, जहां आप पता A पे भेजते हैं, जो अपने आप पता B पे फॉरवर्ड हो जाता है। जैसे ही हमें पता चलेगा कि आपके डोमेन के SPF रिकॉर्ड में Proton Mail शामिल है, SPF टैब में हरा टिक आइकन दिखेगा।
DKIM
Domain Keys Identified Mail (DKIM) is an email authentication method that cryptographically verifies whether the email was sent from trusted servers and has not been tampered with.
Basically, when a server sends an email using your domain, it generates an encrypted hash of the email’s content using a private key (which only trusted servers know) and adds it to the email headers as a DKIM signature.
ईमेल पाने वाला सर्वर आपके डोमेन के DNS रिकॉर्ड में मौजूद संबंधित सार्वजनिक चाबी देखकर, एन्क्रिप्टेड हैश को डीक्रिप्ट करके, और मिली ईमेल सामग्री के आधार पे नया हैश निकालकर ईमेल की सामग्री की पुष्टि करेगा। फिर वो डीक्रिप्ट किए गए हैश की तुलना नए हैश से करेगा। अगर दोनों मैच कर जाते हैं, तो ईमेल में छेड़छाड़ नहीं हुई है और DKIM पास हो जाता है। वरना DKIM फेल हो जाता है और ईमेल पर शक की नज़र से देखा जाता है।
DKIM मैनेजमेंट के बारे में और जानें(नई विंडो)
With the help of CNAME records, we handle the automatic rotation of DKIM keys, which is an accepted security best practice. We ask you to add and keep three CNAME records. This ensures that there is always an active key available to provide uninterrupted service, while the other keys are automatically retired and regenerated at regular intervals for better security.
ये सब उलझा हुआ लगता है, लेकिन Proton Mail में अपने डोमेन के लिए DKIM लागू करना आसान है। जब आप पहली बार Proton Mail के साथ इस्तेमाल के लिए अपने DNS रिकॉर्ड बदलते हैं, तो आपके कस्टम डोमेन के सत्यापन में कुछ घंटे लग सकते हैं। जैसे ही आपका कस्टम डोमेन सत्यापित हो जाता है, Proton Mail वो होस्ट के नाम और मान बना देगा जिनकी आपको अपने डोमेन के DNS पोर्टल में ज़रूरत पड़ेगी। फिर वो DKIM चाबी के अपने आप रोटेट होने के लिए ज़रूरी CNAME रिकॉर्ड बना देगा।
We will send you an email notification stating that your custom domain, host names, and values are ready.
नए उपयोगकर्ता
Log in to your Proton Mail account in your browser and go to Settings → All settings → Organization → Domain names → Actions column → the Review button next to the domain for which you want to add a DKIM record.
DKIM टैब चुनें। यहां आपको वो तीन होस्ट के नाम और मान दिखेंगे जिन्हें आपको अपने डोमेन की DNS सेटिंग में जोड़ना होगा।

जैसे ही आप ये रिकॉर्ड जोड़ देंगे, Proton Mail बाकी सब आपके लिए संभाल लेगा। मौजूदा सुरक्षा की बेहतरीन प्रथाओं के मुताबिक, हम हर छह महीने में एक नई 2048-bit चाबी बनाएंगे और उसका इस्तेमाल आपके ईमेल पर हस्ताक्षर करने के लिए करेंगे।
आपके डोमेन की DNS सेटिंग में जोड़े गए CNAME रिकॉर्ड आपके सेटअप विज़ार्ड में दिखाए गए रिकॉर्ड से हूबहू मैच होने चाहिए। जैसे ही हमें आपके DNS में ये रिकॉर्ड दिखेंगे, DKIM टैब में हरा टिक आइकन दिखेगा। फिर हम आपको सूचित करेंगे और आपके कस्टम डोमेन से जाने वाले ईमेल पर DKIM से हस्ताक्षर शुरू कर देंगे, बिल्कुल वैसे ही जैसे हम दूसरे Proton Mail पतों के लिए करते हैं।
महत्वपूर्ण: कुछ रजिस्ट्रार अंत में बिंदु के साथ CNAME मान स्वीकार नहीं करते हैं (जबकि कुछ को इसकी आवश्यकता होती है)। अगर आपका रजिस्ट्रार आपके CNAME रिकॉर्ड स्वीकार नहीं करता है, तो हर CNAME मान के अंत से बिंदु हटा दें और दोबारा कोशिश करें।
वो उपयोगकर्ता जो अभी DKIM चाबी का मैन्युअल रोटेशन इस्तेमाल करते हैं
हम ज़ोर देकर सलाह देते हैं कि जो भी अभी DKIM चाबी का मैन्युअल रोटेशन इस्तेमाल करता है, वे नए अपने आप होने वाले चाबी रोटेशन सिस्टम पर अपग्रेड कर लें। इससे ना सिर्फ चाबियों को मैन्युअली रोटेट करने की ज़रूरत खत्म होगी, बल्कि आपकी चाबी की ताकत भी अपने आप अपग्रेड हो जाएगी (अगर आप 1024-bit चाबियां इस्तेमाल कर रहे थे)।
If you have previously configured manual rotation of DKIM keys for your domain using a TXT record, then you need to remove this record from the DNS settings before entering the CNAME records.
आपको CNAME रिकॉर्ड के साथ अपनी DNS सेटिंग दोबारा कॉन्फ़िगर करनी होंगी, क्योंकि इनसे हम चाबी का रोटेशन अपने आप सेटअप कर सकते हैं, जबकि आपका मौजूदा TXT रिकॉर्ड ऐसा नहीं कर सकता।
ये TXT रिकॉर्ड मिटाने के बाद, आप नए उपयोगकर्ताओं के लिए दिए गए निर्देशों को फॉलो कर सकते हैं। TXT रिकॉर्ड मिटाते ही DKIM आपके ईमेल पर हस्ताक्षर करना बंद कर देगा। DKIM सुरक्षा बनाए रखने के लिए, आपको अपने CNAME होस्ट के नाम और मान तुरंत अपनी DNS सेटिंग में डाल देने चाहिए।
DMARC
SPF और DKIM (ऊपर) के बारे में जानते वक्त आपने सोचा होगा कि जांच में फेल होने वाले ईमेल के साथ ईमेल पाने वाला सर्वर क्या करता है। यहीं पे Domain-based Message Authentication, Reporting, and Conformance (DMARC) काम आता है।
DMARC डोमेन के मालिक को ये बताने की अनुमति देता है कि फेल होने वाले ईमेल का क्या होगा, और उनके आने पर फीडबैक पाने की सुविधा भी देता है। असल में, अगर SPF और DKIM दोनों जांच फेल हो जाती हैं, तो ईमेल पाने वाले सर्वर तीन कार्य कर सकते हैं: none, quarantine और reject।
Log in to your Proton Mail account in your browser and go to Settings → Go to settings→ Organization → Domain names → Actions column → the Review button next to the domain for which you want to add a DMARC record.
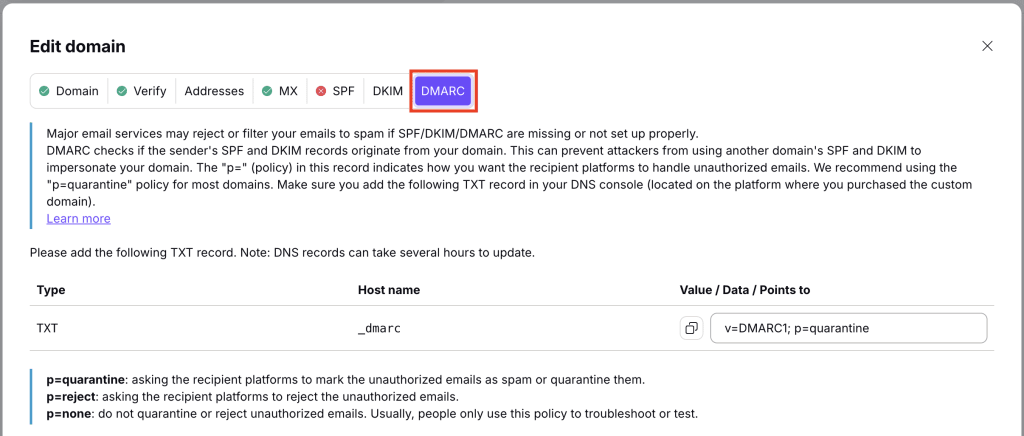
DMARC TXT होस्ट का नाम और मान स्ट्रिंग कॉपी करें और उसे अपने रजिस्ट्रार के डोमेन मैनेजमेंट कंसोल में अपने डोमेन पर जोड़ें।

“p=” मान ये बताता है कि DMARC में फेल होने वाले ईमेल के लिए कौन सा कार्य किया जाएगा। उपलब्ध कार्य ये हैं:
- p=quarantine: प्राप्तकर्ता प्लैटफॉर्मों से अनधिकृत ईमेल को स्पैम के तौर पे मार्क करने या उन्हें क्वारंटीन करने के लिए कहा जाता है।
- p=reject: प्राप्तकर्ता प्लैटफॉर्मों से अनधिकृत ईमेल को अस्वीकार करने के लिए कहा जाता है।
- p=none: अनधिकृत ईमेल को क्वारंटीन या अस्वीकार नहीं किया जाता। आमतौर पे लोग इस नीति का इस्तेमाल सिर्फ समस्या निवारण या टेस्ट करने के लिए करते हैं।
डिफॉल्ट सेटिंग none है। हालांकि, अपनी सुरक्षा बेहतर बनाने के लिए हम सलाह देते हैं कि ये मान p=quarantine सेट किया जाए।
जब आपको पक्का भरोसा हो जाए कि आपके वास्तविक ईमेल DMARC पास कर रहे हैं, तो आप चाहें तो इसे और सख्ती से p=reject सेट कर सकते हैं। हम ऐसा करने की सलाह देते हैं अगर आपको लगे कि आपको ईमेल स्पूफिंग के लिए निशाना बनाया जा सकता है। उदाहरण के लिए, Yahoo, PayPal और eBay p=reject इस्तेमाल करते हैं ताकि स्पैमर उनकी नकल ना कर सकें।
एक और पैरामीटर rua= है, जो एक ऐसा ईमेल पता बताता है जहां दूसरी ईमेल सेवाएं समग्र रिपोर्ट भेज सकती हैं, ताकि आप देख सकें कि आपके कितने ईमेल DMARC में फेल हो रहे हैं।
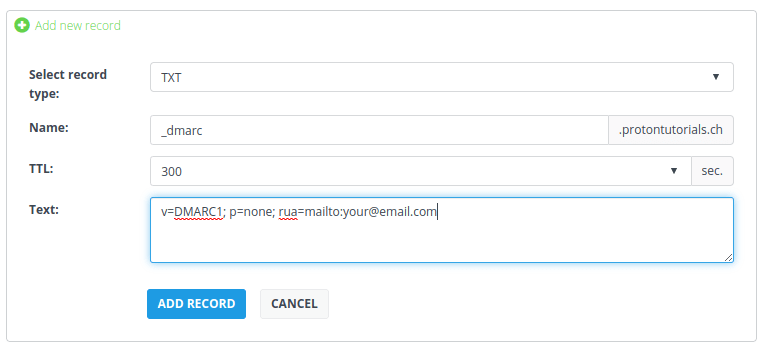
However, keep in mind that there are risks in choosing stricter DMARC actions. For example, when you send an email to a mailing list that then forwards it to individual recipients, this breaks SPF. The trouble is that some mailing lists also change the content of the email, which breaks DKIM and causes DMARC to fail, and if you have set DMARC to quarantine or reject, delivery issues arise. This is why DMARC is set to none by default.
टेस्ट ईमेल
कस्टम डोमेन सेटअप करने के बाद, आप Mail Tester(नई विंडो) का इस्तेमाल करके ईमेल भेजकर इसे टेस्ट कर सकते हैं।
Simply send an email from your custom domain address to the unique address shown on the Mail Tester web page. Then check your spamminess score.

अगर आपका SPF और DKIM दोनों सही तरह से सेट हैं, तो आपको 10/10 का स्कोर मिलना चाहिए!