
Proton Mail में OpenPGP निजी चाबियां आयात करना
- पढ़ने का समय
- 4 मिनट
- श्रेणी
- एन्क्रिप्शन और कुंजियाँ
Proton Mail आपको आपकी मौजूदा OpenPGP निजी चाबियों (या सीक्रेट चाबियों) को अपने एन्क्रिप्ट किए गए इकोसिस्टम में आयात करने की सुविधा देता है। इससे आप उन चाबियों का इस्तेमाल जारी रखकर अपने ईमेल साइन और डिक्रिप्ट कर सकते हैं।
सुरक्षा और संगतता की वजहों से, आपके द्वारा आयात की गई चाबियों को Proton की न्यूनतम चाबी आवश्यकताओं को पूरा करना होगा।
अगर आपकी चाबी हमारी न्यूनतम आवश्यकताओं को पूरा करती है, तो आप उन्हें सीधे आयात कर पाएंगे।
अगर आपकी चाबी हमारी न्यूनतम आवश्यकताओं को पूरा नहीं करती, तो उसे अपलोड करने की कोशिश करने के बाद आपको एक एरर स्क्रीन दिखेगी। यह एरर स्क्रीन बताएगी कि चाबी को अस्वीकार क्यों किया गया। हम आपकी चाबी को बदलने के लिए गाइड उपलब्ध कराते हैं ताकि आप उसे आयात कर सकें।
अपनी OpenPGP चाबी को Proton Mail में कैसे आयात करें
- Proton Mail वेब ऐप पर अपने Proton खाते में लॉग इन करें
- सेटिंग → सभी सेटिंग → एन्क्रिप्शन और कुंजियाँ → ईमेल एन्क्रिप्शन कुंजियाँ पर क्लिक करें।
- प्रश्न में आई चाबी से जुड़ा ईमेल पता चुनें, जिसमें चाबी उत्पन्न करें लिखा है उस ड्रॉपडाउन मेनू पर क्लिक करें, और चाबी आयात करें पर क्लिक करें।
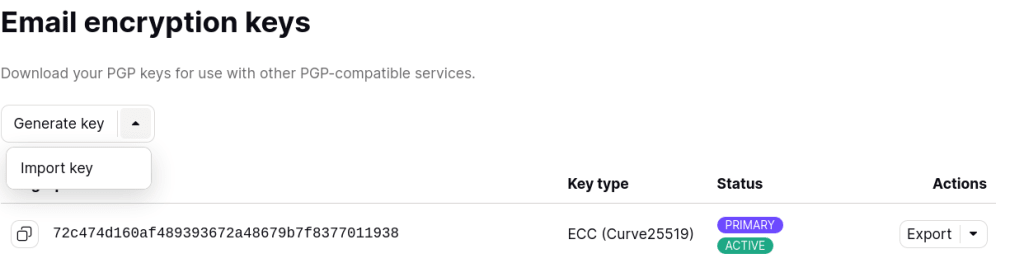
बस हो गया! अब आप Proton Mail पर अपनी OpenPGP निजी चाबियों का इस्तेमाल कर सकते हैं।
अपनी OpenPGP चाबी को कैसे बदलें
अगर आपकी चाबियाँ हमारी आवश्यकताओं को पूरा नहीं करतीं, तो आप उन्हें आयात नहीं कर पाएंगे।
हम सबसे आम परिस्थितियों के बारे में बताएंगे जिनमें आपकी चाबी अस्वीकार हो सकती है, और समझाएंगे कि आप इस स्थिति को कैसे सुलझा सकते हैं।
शुरू करने से पहले
अगर आपको अपनी OpenPGP निजी चाबियों को Proton Mail में अपलोड करने के लिए बदलना है, तो शुरू करने से पहले आपको दो कदम उठाने होंगे:
- GnuPG को डाउनलोड करें और सेट अप करें और अपनी चाबियाँ आयात करें
- OpenPGP चाबियों को बदलने से पहले उनका एक बैकअप वर्ज़न बनाएं
GnuPG सेट अप करें और अपनी चाबियाँ आयात करें
इस गाइड में हम उन निजी चाबियों को बदलने के लिए GnuPG (GNU Privacy Guard) टूल का इस्तेमाल करते हैं जिन्हें हम आयात करना चाहते हैं।
अगर GnuPG इंस्टॉल नहीं है, तो अपने डिवाइस के लिए ऐप ढूंढने के लिए https://gnupg.org/download/(नई विंडो) पर जाएं।
अगर वह चाबी, जिसे आप Proton Mail में आयात करना चाहते हैं, GnuPG में आयात नहीं हुई है, तो आपको यह कमांड से करना होगा:
gpg --import
आगे की ज़्यादातर कार्रवाइयां इन इंटरैक्टिव कमांड्स पर निर्भर होंगी, जो आधारित हैं
gpg --edit-key
GnuPG का दस्तावेज़ीकरण पढ़ें(नई विंडो)।
ज़रूरी: चाबियों को बदलने से पहले उनका बैकअप बनाएं
अगर आयात की जाने वाली निजी चाबी Proton के अलावा अन्य एप्लीकेशन में भी इस्तेमाल होती है, तो यह सुनिश्चित करें कि किसी भी चाबी को बदलने से पहले उसकी बैकअप कॉपी बना ली जाए।
अगर आपने अपनी निजी चाबी पहले से GnuPG में आयात कर ली है, तो आप यह कमांड से कर सकते हैं:
gpg --armor --export-secret-keys > backup-key.asc
बाद में आप मूल चाबी को कमांड से दोबारा आयात कर सकते हैं:
gpg --import backup-key.asc
आपकी निजी चाबी के अस्वीकार होने के कारण
- आपकी चाबी की समाप्ति तारीख़ है
- आपकी चाबी की पहचान गलत है
- आपकी चाबी में कोई एन्क्रिप्शन सबकी नहीं है
- आपकी चाबी असमर्थित एल्गोरिदम इस्तेमाल करती है
आपकी चाबी की समाप्ति तारीख़ है
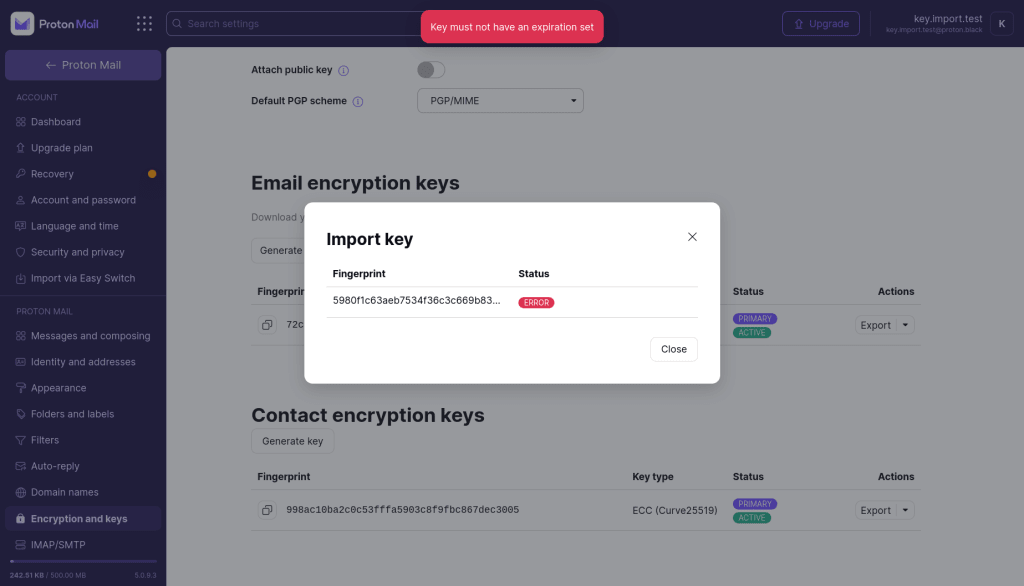
इसका मतलब क्या है
OpenPGP चाबियों (और सबकीज़) की समाप्ति तारीख़ें हो सकती हैं, जिसके बाद सभी OpenPGP-अनुरूप लाइब्रेरी उन्हें अस्वीकार कर देंगी।
यह सुनिश्चित करने के लिए कि आप हमेशा इस OpenPGP चाबी का इस्तेमाल करके Proton Mail पर अपने ईमेल प्राप्त कर सकें, हम चाहते हैं कि सभी आयात की गई चाबियों में कोई समाप्ति तारीख़ सेट न हो।
अगर आप समाप्ति तारीख़ वाली चाबी आयात करने की कोशिश करेंगे, तो उसे अस्वीकार कर दिया जाएगा।
इसे कैसे सुलझाएं
- GnuPG खोलें और कमांड चलाकर जांचें कि चाबी की समाप्ति तारीख़ सेट है:
gpg --list-keys
जहां “user id” वह ईमेल पता है जो चाबी से जुड़ा है।
आपको जो आउटपुट दिखेगा वह कुछ ऐसा होगा:
$ gpg --list-keys key.import.test@example.proton.mesec rsa3072 2022-09-21 [SC] [expires: 2024-09-20] C931E2A00A01EE4604049A4EA9C08446B1B88861uid Import key guide ssb rsa3072 2022-09-21 [E] [expires: 2024-09-20] |
यहां हम देख सकते हैं कि मुख्य चाबी और एन्क्रिप्शन सबकी दोनों की समाप्ति तारीख़ 2024-09-20 सेट है।
Proton Mail में आयात करने के लिए, हमें चाबी में बदलाव करके समाप्ति तारीख़ हटानी होगी।
2. चाबी में बदलाव करने के लिए, कमांड चलाएं:
gpg --edit-key
GnuPG एक इंटरैक्टिव मोड में चला जाएगा। आपको हर सबकी पर जाकर उनकी समाप्ति तारीख़ में बदलाव करना होगा। आप सबकीज़ को कमांड से चुन सकते हैं:
key
और फिर इस कमांड का इस्तेमाल करके उसकी समाप्ति तारीख़ को never सेट करें:
expire 0
3. कमांड का इस्तेमाल करके सेव करें:
save
ऊपर दिए गए उदाहरण की चाबी के लिए, पूरा ट्रांसक्रिप्ट कुछ ऐसा दिखेगा:
$ gpg --edit-key key.import.test@example.proton.megpg> key 0gpg> expire 0gpg> key 1gpg> expire 0gpg> save |
4. कमांड का इस्तेमाल करके अपनी चाबियों में समाप्ति तारीख़ें जांचें:
gpg --list-keys
आपको जो आउटपुट दिखे वह कुछ ऐसा होना चाहिए:
$ gpg --list-keys key.import.test@example.proton.mepub rsa3072 2022-09-21 [SC] C931E2A00A01EE4604049A4EA9C08446B1B88861uid [ultimate] Import key guide sub rsa3072 2022-09-21 [E] |
जैसा कि आप देख सकते हैं, जिन हिस्सों में समाप्ति तारीख़ें सूचीबद्ध थीं, वे अब खाली हैं।
5. अब हम कमांड का इस्तेमाल करके चाबी को GnuPG से निर्यात कर सकते हैं:
gpg --armor --export-secret-keys > exported-key.asc
6. अब आप नई निर्यात की गई चाबी को Proton Mail में आयात कर सकते हैं
आपकी चाबी की पहचान गलत है या उसमें एक से ज़्यादा पहचान हैं
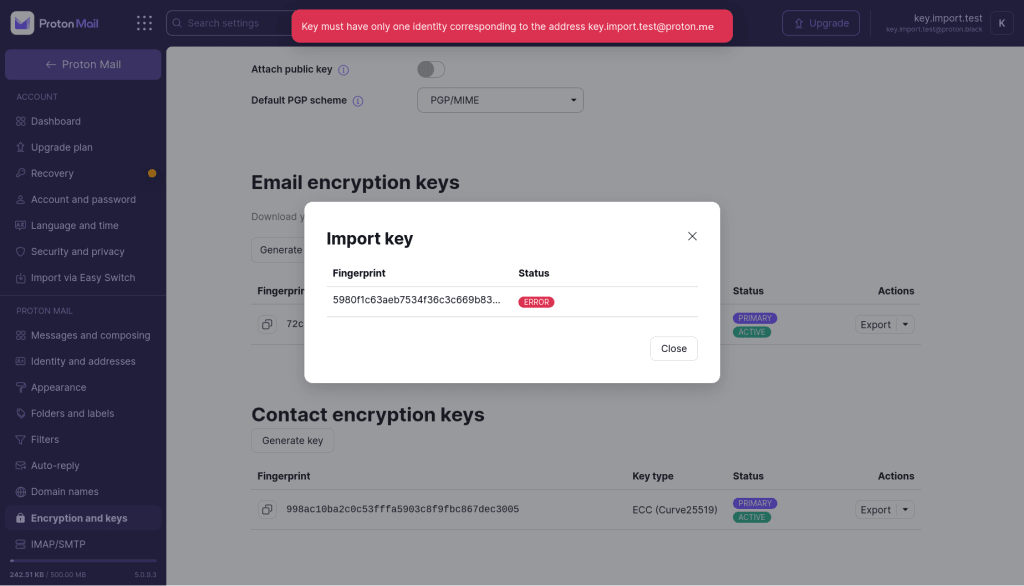
इसका मतलब क्या है
OpenPGP चाबियाँ एक या ज़्यादा उपयोगकर्ता पहचानों से जुड़ी हो सकती हैं जिनमें एक निश्चित ईमेल पता होता है।
कुछ Proton सेवाओं में, किसी दिए गए पते के लिए चाबी ढूंढने के लिए इस पहचान का इस्तेमाल किया जाता है।
यह सुनिश्चित करने के लिए कि आपकी चाबी इच्छित पते से जुड़ी हो और गलत पते से जुड़ने से बची रहे, Proton चाहता है कि सभी आयात की गई चाबियों में एक ही यूज़र ID हो जो उसी ईमेल पते का इस्तेमाल करे जिस Proton खाते में चाबी आयात की जा रही है।
अगर आपके पास कई Proton Mail पते हैं, तो यह सुनिश्चित करें कि आप सही चाबी को सही पते में आयात कर रहे हैं।

यह एरर तब भी हो सकता है जब पते की कई उपयोगकर्ता पहचानें हों (जिनमें से एक उस Proton Mail पते से जुड़ी हो सकती है जिसमें आप चाबी आयात कर रहे हैं)। ऐसी स्थिति में, Proton चाहता है कि अन्य पहचानें हटा दी जाएं, क्योंकि अगर पता एक बाहरी पता है (गैर-Proton Mail पता), तो Proton यह पक्का नहीं कर सकता कि चाबी उस पते के मालिक ने बनाई है।
इसे कैसे सुलझाएं
- GnuPG खोलें और जांचें कि आपकी चाबी से कौन सी पहचानें जुड़ी हैं। आप फिंगरप्रिंट का इस्तेमाल करके अपनी चाबी चुन सकते हैं, जो आयात डायलॉग में मिल सकता है। आप कमांड चलाकर इसे एक्सेस कर सकते हैं:
gpg --list-keys
आपको जो आउटपुट दिखेगा वह कुछ ऐसा होगा:
$ gpg --list-keys 5980f1c63aeb7534f36c3c669b838c4a93779a09pub rsa3072 2022-10-11 [SC] 5980F1C63AEB7534F36C3C669B838C4A93779A09uid [ultimate] Some identity sub rsa3072 2022-10-11 [E] |
यहां हम देख सकते हैं कि चाबी की एक उपयोगकर्ता पहचान ऐसे ईमेल पते से जुड़ी है जिसे Proton मैनेज नहीं करता।
2. कमांड चलाकर चाबी में बदलाव करें:
gpg --edit-key
फिर कमांड से एक नई उपयोगकर्ता पहचान बनाएं:
adduid
नाम और ईमेल पता दर्ज करें (ईमेल पता वही Proton Mail पता होना चाहिए जिसमें आप चाबी आयात कर रहे हैं)।
अब आपकी चाबी में संभवतः कई पहचान होंगी। आगे बढ़ने के लिए, आपको वे पहचानें हटानी होंगी जो आपके Proton Mail पते से नहीं जुड़ी हैं।
3. कमांड से उन अन्य उपयोगकर्ता पहचानों को चुनें जिन्हें आप हटाना चाहते हैं:
uid
कमांड से उन्हें डिलीट करें:
deluid
4. कमांड से बदलाव सेव करें:
save
ऊपर दिए गए उदाहरण की चाबी के लिए, पूरा ट्रांसक्रिप्ट कुछ ऐसा दिखेगा:
$ gpg --edit-key 5980f1c63aeb7534f36c3c669b838c4a93779a09...gpg> adduidReal name: Import testEmail address: key.import.test@example.proton.meComment:...Change (N)ame, (C)omment, (E)mail or (O)kay/(Q)uit? Osec rsa3072/9B838C4A93779A09 created: 2022-10-11 expires: never usage: SC trust: ultimate validity: ultimatessb rsa3072/07FE974BC493DC08 created: 2022-10-11 expires: never usage: E [ultimate] (1) Some identity [ unknown] (2). Import test gpg> uid 1...gpg> deluidReally remove this user ID? (y/N) y...gpg> save |
5. कमांड से अपनी चाबियों की उपयोगकर्ता पहचानें जांचें:
gpg --list-keys
आपको जो आउटपुट दिखे वह कुछ ऐसा होना चाहिए:
$gpg --list-keys 5980f1c63aeb7534f36c3c669b838c4a93779a09...pub rsa3072 2022-10-11 [SC] 5980F1C63AEB7534F36C3C669B838C4A93779A09uid [ultimate] Import test sub rsa3072 2022-10-11 [E] |
जैसा कि आप देख सकते हैं, चाबी से अब सिर्फ एक उपयोगकर्ता पहचान जुड़ी है, और वह पहचान सिर्फ एक Proton Mail पते से लिंक है।
6. कमांड से चाबी को GnuPG से निर्यात करें:
gpg --armor --export-secret-keys > exported-key.asc
7. अब आप नई निर्यात की गई चाबी को Proton Mail में आयात कर सकते हैं
आपकी चाबी में कोई एन्क्रिप्शन सबकी नहीं है

इसका मतलब क्या है
यह सुनिश्चित करने के लिए कि Proton Mail यूज़र एन्क्रिप्टेड ईमेल प्राप्त कर सकें, Proton सेवाएं चाहती हैं कि हर पते की चाबी डेटा एन्क्रिप्ट करने में सक्षम हो। इसीलिए हम चाहते हैं कि आयात की गई चाबियों में कम से कम एक ऐसी सबकी हो जो एन्क्रिप्शन कर सके (कुछ सबकीज़ का इस्तेमाल सिर्फ हस्ताक्षरों के लिए किया जा सकता है)।
इसे कैसे सुलझाएं
- GnuPG खोलें और कमांड चलाकर उस चाबी की सबकीज़ जांचें जिसे आप आयात करने की कोशिश कर रहे हैं:
gpg --list-keys
आपको जो आउटपुट दिखे वह कुछ ऐसा होना चाहिए:
$ gpg --list-keys key.import.test@example.proton.mepub rsa3072 2022-09-21 [SC] C931E2A00A01EE4604049A4EA9C08446B1B88861uid [ultimate] Import key guide |
इस उदाहरण में, चाबी में सिर्फ एक सबकी है, जिसमें साइन और सर्टिफाई क्षमताएं हैं ([SC] से मार्क की गई)। कोई ऐसी सबकी नहीं है जिसमें एन्क्रिप्शन क्षमता हो (जो [E] से मार्क होती)।
2. कमांड से बदलाव के लिए चाबी चुनें:
gpg --edit-key
कमांड से एक नई सबकी जोड़ें:
addkey
एक एन्क्रिप्शन एल्गोरिदम चुनें। Proton सिर्फ RSA (encrypt-only) या ECC (encrypt-only) को सपोर्ट करता है।
RSA सबकीज़ के लिए, एक साइज़ चुनें। Proton चाहता है कि वह कम से कम 2048 बिट हो।
एक समाप्ति तारीख़ चुनें। Proton चाहता है कि वह 0 हो (कोई समाप्ति तारीख़ नहीं)।
3. नई सबकी की पुष्टि करें और फिर कमांड से बदलाव सेव करें:
save
पूरा ट्रांसक्रिप्ट कुछ ऐसा दिखना चाहिए:
$ gpg --edit-key key.import.test@example.proton.megpg> addkeyPlease select what kind of key you want: (3) DSA (sign only) (4) RSA (sign only) (5) Elgamal (encrypt only) (6) RSA (encrypt only) (14) Existing key from cardYour selection? 6RSA keys may be between 1024 and 4096 bits long.What keysize do you want? (3072)Requested keysize is 3072 bitsPlease specify how long the key should be valid. 0 = key does not expire = key expires in n days w = key expires in n weeks m = key expires in n months y = key expires in n yearsKey is valid for? (0) 0Key does not expire at allIs this correct? (y/N) yReally create? (y/N) ygpg> save |
4. कमांड से अपनी चाबियों की उपयोगकर्ता पहचानें जांचें:
gpg --list-keys
gpg --list-keys key.import.test@example.proton.mepub rsa3072 2022-09-21 [SC] C931E2A00A01EE4604049A4EA9C08446B1B88861uid [ultimate] Import key guide sub rsa3072 2022-10-11 [E] |
जैसा कि आप देख सकते हैं, चाबी में अब एन्क्रिप्शन क्षमता वाली एक सबकी है।
5. कमांड से चाबी को GnuPG से निर्यात करें:
gpg --armor --export-secret-keys > exported-key.asc
6. अब आप नई निर्यात की गई चाबी को Proton Mail में आयात कर सकते हैं
आपकी चाबी असमर्थित एल्गोरिदम इस्तेमाल करती है
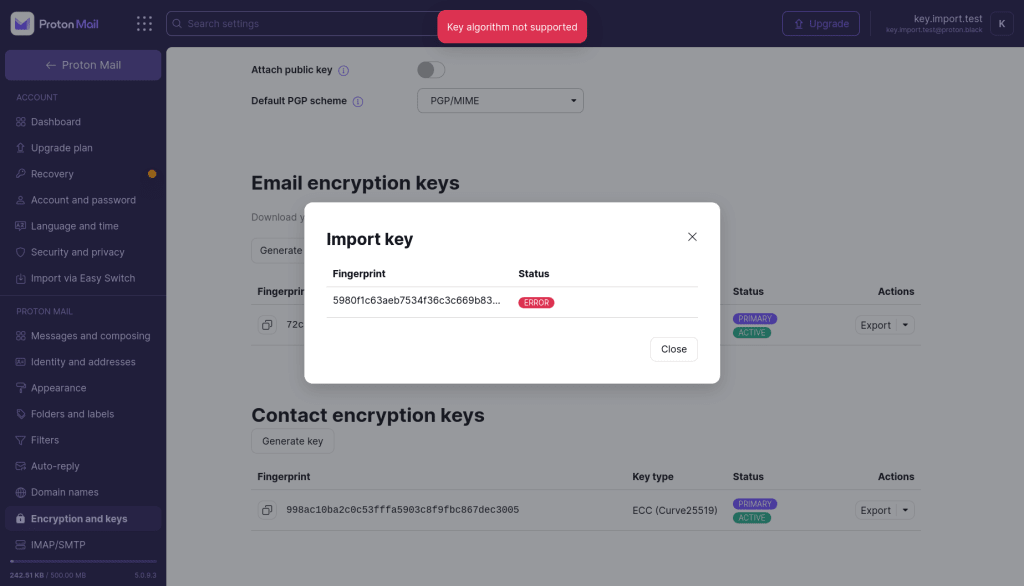
इसका मतलब क्या है
OpenPGP चाबियाँ कई तरह के क्रिप्टोग्राफिक एल्गोरिदम को सपोर्ट कर सकती हैं, जिनमें से कुछ को Proton आपके ईमेल की सुरक्षा के लिए काफी सुरक्षित नहीं मानता।
Proton कमज़ोर या पुराने एल्गोरिदम इस्तेमाल करने वाली चाबियों को अस्वीकार करेगा ताकि अन्य यूज़र की सुरक्षा का डाउनग्रेड न हो और यह सुनिश्चित हो कि प्राप्त हुए संदेश Proton Mail यूज़र के लिए डिक्रिप्ट किए जा सकें।
निम्न असममित एल्गोरिदम Proton द्वारा समर्थित नहीं हैं:
- 2048 बिट से छोटी चाबियों वाला RSA
- ElGamal
- x25519 और NIST के P-256, P-384, या P-521 के अलावा अन्य कर्व वाली ECC चाबियाँ
- DSA
हम यह भी चाहते हैं कि आयात की गई चाबियाँ सममित साइफर के रूप में AES-256, हैश फंक्शन के रूप में SHA-256, और कंप्रेशन फंक्शन के रूप में ZLIB के सपोर्ट का संकेत दें।
इसे कैसे सुलझाएं
- इसके ज़रिए जांचें कि हर चाबी कौन से एल्गोरिदम इस्तेमाल करती है
gpg --list-keys
आउटपुट कुछ ऐसा होगा:
$ gpg --list-keys key.import.test@example.proton.mesec dsa2048 2022-09-21 [SC] [expires: 2024-09-20] C931E2A00A01EE4604049A4EA9C08446B1B88861uid Import key guide ssb elg2048 2022-09-21 [E] [expires: 2024-09-20] |
यहां मुख्य चाबी (SC(नई विंडो) क्षमता से मार्क की गई) एक DSA चाबी है, और एन्क्रिप्शन सबकी एक ElGamal चाबी है।
अगर आपकी मुख्य चाबी (जिसमें सर्टिफाई क्षमता है) कोई पुराना या कमज़ोर एल्गोरिदम इस्तेमाल करती है, तो आप उस चाबी को आयात नहीं कर पाएंगे।
2a. आप नई चाबी सीधे Proton Mail वेब ऐप की खाता सेटिंग्स में जनरेट कर सकते हैं या GnuPG का इस्तेमाल करके कमांड से:
gpg --generate-key
2b. अगर आपकी मुख्य चाबी समर्थित एल्गोरिदम इस्तेमाल करती है लेकिन कोई सबकी कोई पुराना या कमज़ोर एल्गोरिदम इस्तेमाल करती है, तो आप इस सबकी को हटा सकते हैं (और ज़रूरत पड़ने पर नई जनरेट कर सकते हैं) कमांड से:
gpg --edit-key
कमांड से उस सबकी को चुनें जो असमर्थित एल्गोरिदम इस्तेमाल करती है:
key
जहां n सबकी का इंडेक्स है (जैसा प्रॉम्प्ट में दिखाया गया है)
फिर कमांड से उसे डिलीट करें:
delkey
अगर आपके पास अब कोई एन्क्रिप्शन सबकी नहीं है, तो आप कमांड से एक नई जनरेट कर सकते हैं:
addkey
3. कमांड से बदलावों की पुष्टि करें:
save
पूरा ट्रांसक्रिप्ट कुछ ऐसा दिखना चाहिए:
$ gpg --edit-key test@gpg.example.proton.me...sec rsa3072/BC93CFA50EFCDAF0 created: 2022-11-04 expires: never usage: SC trust: ultimate validity: ultimatessb elg2048/CEB2A2B7DB363D99 created: 2022-11-04 expires: never usage: E[ultimate] (1). teststes gpg> key 1gpg> delkey...gpg> addkey...sec rsa3072/BC93CFA50EFCDAF0 created: 2022-11-04 expires: never usage: SC trust: ultimate validity: ultimatessb rsa2048/E910A70D5E1E5FC8 created: 2022-11-04 expires: never usage: E [ultimate] (1). teststes gpg> save |
4. कमांड से चाबी को GnuPG से निर्यात करें:
gpg --armor --export-secret-keys > exported-key.asc
5. अब आप नई निर्यात की गई चाबी को Proton Mail में आयात कर सकते हैं