डीपफेक टेक्नोलॉजी ने ठगों के लिए बिज़नेस प्रोफेशनल्स की नकल करना काफी आसान बना दिया है। अब कोई ठग कैमरे पे किसी और के रूप में कॉल जॉइन कर सकता है और सवालों के जवाब रीयल टाइम में यकीनन दे सकता है।
ईमेल और आवाज़ के बाद, ये AI-सक्षम इंपर्सनेशन का तीसरा चैनल है, और इसके लिए व्यवसाय सबसे कम तैयार हैं: वीडियो कॉल पे दिखने वाला चेहरा पूरी तरह इंसानी और नकल से परे लगता है।
हमने बताया है कि AI फिशिंग कैंपेन लॉन्च करना कैसे तेज़ और आसान है, और वॉइस क्लोनिंग कैसे विशिंग की कोशिशों को बढ़ा रही है। इस लेख में, हम देखेंगे कि जब किसी की पहचान का इस्तेमाल डीपफेक वीडियो से किया जाता है तो क्या होता है, और टीम के सदस्यों को डीपफेक घोटालों में फंसने से कैसे बचाएं।
डीपफेक वीडियो धोखाधड़ी को क्या अलग बनाती है
ईमेल धोखे का सहारा लिखित जानकारी है: सही अंदाज़, सही संदर्भ, और वाजिब सुनाई देने वाली लेकिन ज़रूरी मांग। वॉइस क्लोनिंग का सहारा कान है: कोई जानी-पहचानी आवाज़ कुछ ऐसा कहती है जो शक के एक पल को टाल दे। डीपफेक वीडियो धोखाधड़ी एक कदम आगे जाकर उस एक वेरिफिकेशन इंस्टिंक्ट में छेड़छाड़ करती है जिस पे शक करना ज़्यादातर लोगों के ज़हन में कभी नहीं आता: किसी का चेहरा देखना और उसे बोलते हुए सुनना, रीयल टाइम में, एक ऐसी कॉल पे जो कैलेंडर में बाकी हर वीडियो मीटिंग जितनी ही सामान्य दिखती है।
कर्मचारियों को ईमेल पे शक करना और अनजान फोन कॉल को दोबारा चेक करना सिखाया जाता है। लेकिन आमने-सामने वीडियो कॉल पे शक करना किसी को नहीं सिखाया जाता, क्योंकि वीडियो हमेशा किसी असली मीटिंग जितना ही विश्वसनीय माना गया है।
धोखाधड़ी के इस नए दौर के साथ, काम में किस बात पे भरोसा किया जा सकता है, और ज़रूरी बात का दबाव कितनी आसानी से प्रोसेस को टाल सकता है, इसका दोबारा मूल्यांकन ज़रूरी है।
असल में डीपफेक घोटाले कैसे काम करते हैं
डीपफेक वीडियो धोखाधड़ी कई अलग-अलग रूपों में हो सकती है। सबसे आसान तरीका है पहले से रिकॉर्ड किए गए डीपफेक वीडियो को लाइव कॉल में चलाना, कभी-कभी हमलावर अपना कैमरा बंद करके “एग्जीक्यूटिव” अगले सवालों के जवाब सहज तरीके से क्यों नहीं दे रहा, इसकी वजह इंटरनेट की समस्या होने का बहाना बनाता है।
ज़्यादा पेचीदा हमलों में असली लाइव कॉल के दौरान रीयल-टाइम फेस-स्वैपिंग टूल्स इस्तेमाल होते हैं, जिनसे हमलावर उसी पल में जवाब दे, सिर हिलाए, और रिएक्ट कर सकता है, जिन्हें पकड़ना कहीं ज़्यादा मुश्किल है।
तीसरा पैटर्न सामने आया है, जो खास तौर पे ऑनबोर्डिंग और कंप्लायंस मीटिंग्स पे निर्भर करता है। ऑडिटर, नए कर्मचारी, या HR कॉन्टैक्ट की तरह दिखने वाला सिंथेटिक वीडियो पर्सना पूरी मीटिंग में बैठ सकता है, जिसका मकसद सिस्टम एक्सेस, सिक्योरिटी जवाब, या प्रमाण हासिल करना होता है, ठीक इसीलिए कि वो मीटिंग्स इस मान्यता पे बनी होती हैं कि असली इंसान के साथ वीडियो कॉल अपने-आप विश्वसनीय होती है।
डीपफेक धोखाधड़ी का एक असली उदाहरण
2024 में, UK-मुख्यालय वाली इंजीनियरिंग कंपनी Arup(नई विंडो) के हॉन्ग कॉन्ग ऑफिस में एक फाइनेंस कर्मचारी एक वीडियो कॉल में शामिल हुआ, जिसमें कंपनी के CFO और कई साथी दिख रहे थे। उस कॉल पे मौजूद हर शख्स AI-जनित डीपफेक था, जो असली एग्जीक्यूटिव्स के सार्वजनिक रूप से उपलब्ध फुटेज से बनाए गए थे।
कर्मचारी को लगा कि अनुरोध असली है, और उसने पंद्रह ट्रांसफ़र को मंज़ूरी दे दी, जिनकी कुल रकम लगभग $2.5 करोड़ थी, ये धोखाधड़ी तब पकड़ी गई, और वो भी तभी, जब उसने इत्तेफ़ाकन कंपनी के असली हेड ऑफिस से उस “गोपनीय लेन-देन” के बारे में पूछताछ की, जो उसने अभी पूरा किया था।
Arup मामला अब भी सबसे साफ उदाहरण है कि बड़े पैमाने पे ये हमला कैसा दिखता है, लेकिन ये अकेली घटना नहीं है। UK Finance की फ्रॉड रिपोर्ट 2026(नई विंडो) में पाया गया कि 2025 में पेमेंट धोखाधड़ी का कुल नुकसान £128 करोड़ तक पहुंच गया, और खास तौर पे बताया गया कि संगठित अपराधी ग्रुप तेजी से डीपफेक, क्लोन की गई आवाज़ों, और सिंथेटिक पहचान का इस्तेमाल विश्वसनीय लोगों की नकल करने और पहचान जांचों को पार करने के लिए कर रहे हैं।
Sumsub(नई विंडो) के अलग इंडस्ट्री रिसर्च में UK में डीपफेक कोशिशों में साल-दर-साल 94% की बढ़ोतरी दर्ज की गई, और सिक्योरिटी लीडर्स पे Gartner के सर्वे(नई विंडो) में पाया गया कि 62% संगठनों ने पिछले बारह महीनों में किसी न किसी रूप में डीपफेक हमले का सामना किया था। कोई भी व्यवसाय जो इसे अब भी भविष्य की समस्या समझता है, वो डाटा से पीछे है।
Arup की घटना इस बात को समझने के लिए खास तौर पे सबक देने वाली है कि किन चीज़ों से सावधान रहना है। कर्मचारी का शुरुआती अंदाज़ा सही था: उसने शुरुआती ईमेल को संभावित फिशिंग कोशिश माना और इसे सच्ची साबित करने के लिए खास तौर पे वीडियो कॉल की मांग की, जो ठीक वोही वेरिफिकेशन कदम है जिसकी सिफारिश ज़्यादातर सिक्योरिटी ट्रेनिंग करती है।
गलती अगले कदम पे हुई, जब वीडियो कॉल को अपने-आप पर्याप्त सबूत मान लिया गया, क्योंकि उसे किसी ने नहीं बताया था कि स्क्रीन पे यकीनन दिखने वाला चेहरा अब भरोसेमंद नहीं रहा। उस पल, गलती पर्याप्त बिज़नेस ट्रेनिंग की न होने से हुई, कर्मचारी की वजह से नहीं।
डीपफेक धोखाधड़ी के कुछ संभावित सिनेरियो क्या हैं?
ऊपर बताई गई कार्रवाइयां कुछ दोहराए जाने वाले सिनेरियो में सामने आती हैं, जिनमें हर एक व्यवसाय के अंदर किसी अलग कमज़ोर जगह को निशाना बनाता है। इन सबने वही बुनियादी तरीका शेयर किया है; कॉल पे यकीनन दिखने वाला चेहरा और आवाज़, जो पूरी तरह सामान्य लगती है, लेकिन निशाना और फायदा अलग-अलग हो सकता है।
वायर ट्रांसफ़र की मंज़ूरी देता CFO का चेहरा
किसी सीनियर फाइनेंस एग्जीक्यूटिव का डीपफेक कॉल पे दिखता है और अपने जूनियर को एक ज़रूरी, गोपनीय पेमेंट प्रोसेस करने का निर्देश देता है। जानी-पहचानी, कथित तौर पे लाइव चेहरे की मौजूदगी वो शक मिटा देती है जो अकेले ईमेल से पैदा होता।
सिस्टम प्रमाण निकलवाने वाला फर्जी ऑडिटर
एक्सटर्नल ऑडिटर या कंप्लायंस रिव्यूअर की तरह दिखने वाला सिंथेटिक पर्सना IT या फाइनेंस स्टाफ के साथ एक वीडियो इंटरव्यू करता है, जिसे रूटीन रिव्यू बताया जाता है, और ऐसे सवाल पूछता है जो खास तौर पे सिस्टम एक्सेस की जानकारी, सिक्योरिटी सवालों के जवाब, या लॉगइन जानकारी सामने लाने के लिए बनाए गए होते हैं।
नए कर्मचारी का ऑनबोर्डिंग करता सिंथेटिक HR मैनेजर
एक डीपफेक HR कॉन्टैक्ट किसी सचमुच नए कर्मचारी के साथ, या किसी मौजूदा कर्मचारी के साथ नीति अपडेट की आड़ में एक ऑनबोर्डिंग कॉल होस्ट करता है, और उस सत्र का इस्तेमाल इंटरनल सिस्टम्स, एक्सेस परमिशन, या प्रमाण रिकवरी की जानकारी हासिल करने के लिए करता है।
फाइनेंशियल ऑफिसर के सामने बोर्ड मेंबर की नकल
किसी बोर्ड मेंबर या सीनियर नॉन-एग्जीक्यूटिव का डीपफेक किसी फाइनेंशियल ऑफिसर के साथ कॉल जॉइन करता है ताकि किसी लेन-देन की मंज़ूरी दे सके या संवेदनशील फाइनेंशियल जानकारी मांग सके, और उस भूमिका के अधिकार का सहारा लेता है जिस पे शक करना फाइनेंस टीम को सांस्कृतिक रूप से सिखाया ही नहीं जाता।
डीपफेक धोखाधड़ी पकड़ना मुश्किल क्यों है
ज़्यादातर एंटी-फिशिंग और एंटी-विशिंग ट्रेनिंग प्रोग्राम लोगों को सिखाते हैं कि किसी ऐसी प्रोसेस में रुकावट डालें जिसे कोई जल्दी में निपटाना चाहता है: ईमेल को दोबारा चेक करने के लिए IT को फॉरवर्ड किया जा सकता है, और फोन नंबर की तस्दीक के लिए फोन कॉल बंद की जा सकती है।
वीडियो कॉल्स को वैसी अंतर्जात जांच नहीं मिलती, क्योंकि सालों से वीडियो कॉल किसी के साथ एक कमरे में बैठने का सबसे करीबी डिजिटल विकल्प रही है। कर्मचारियों को कभी-कभार ही ये बताया जाता है कि साथी के चेहरे पे शक करें, क्योंकि वीडियो कॉन्फ्रेंसिंग के पीछे की सांस्कृतिक मान्यता यही है कि वो पूरी तरह भरोसेमंद है।
डीपफेक वीडियो धोखाधड़ी ठीक इसी मान्यता का फायदा उठाती है। हमलावर को कर्मचारी के अनुरोध के प्रति शक को तोड़ने की ज़रूरत नहीं। उसे सिर्फ वो एक चीज़ देनी होती है जिसने अब तक हमेशा शक खत्म किया है; रीयल टाइम में सहज तरीके से जवाब देता एक जाना-पहचाना चेहरा।
कर्मचारी के लिए ये बहुत ऊंची बार है, इसीलिए इस चैनल के लिए वेरिफिकेशन प्रोटोकॉल को प्रोसीजरल होना चाहिए, न कि किसी के बस इतना महसूस करने पे निर्भर रहना चाहिए कि कुछ गड़बड़ है।
इसके अलावा एक सामाजिक पहलू भी है जिसे चुनौती देनी ज़रूरी है। लिखित अनुरोध पे सवाल उठाना आम मेहनत जैसा लगता है। फोन कॉल पे सवाल उठाना वाजिब लगता है, क्योंकि आवाज़ की नकल सालों से जानी-मानी रिस्क रही है।
लेकिन वीडियो कॉल पे किसी चेहरे, खास तौर पे सीनियर साथी के चेहरे पे सवाल उठाना इल्ज़ाम लगाने जैसा लग सकता है, ठीक इसीलिए कर्मचारी हिचकते हैं, चाहे बातचीत में कुछ भी थोड़ा अजीब क्यों न लगे। उस सामाजिक कीमत को हटाना, यानी इस सवाल को अजीब लगने वाले के बजाय रूटीन और उम्मीद के मुताबिक बनाना, डीपफेक रोकथाम और बचाव का उतना ही हिस्सा है जितना कोई भी टेक्निकल कंट्रोल।
वेरिफिकेशन प्रोटोकॉल जो खास तौर पे वीडियो के लिए काम करते हैं
कोड बनाएं
पहले से तय किए गए कोड शब्द या इशारे, जिन्हें किसी अलग चैनल से पहले ही तय किया जाता है, उन कुछ चीज़ों में से हैं जिन्हें डीपफेक सचमुच पैदा नहीं कर सकता, क्योंकि वो किसी भी सार्वजनिक फुटेज में नहीं होते जिस पे हमलावर मॉडल ट्रेन कर सके।
एक सिंपल, बदली जा सकने वाली फ्रेज़ या फिजिकल सिग्नल, जिसे सीनियर स्टाफ और फाइनेंस टीम्स के बीच समय-समय पे सच्ची साबित कर लिया जाता है, कर्मचारियों को मांगने के लिए कुछ ठोस देता है, बजाय इस व्यक्तिगत अहसास पे निर्भर रहने के कि कॉल कुछ गलत लग रही है।
ऑथराइज़ेशन के नियम पक्के कर लें
कोई भी फाइनेंशियल मंज़ूरी या प्रमाण का खुलासा कभी भी सिर्फ वीडियो कॉल के ज़रिए नहीं होना चाहिए। ये एक ठोस नीति होनी चाहिए, न कि ऐसा फैसला जो उस वक्त कॉल पे मौजूद किसी को छोड़ दिया जाए: ऐसा कोई भी अनुरोध, चाहे मांगने वाला कोई भी दिखे, सच्ची तस्दीक की एक और बार मांगता है, जो सचमुच किसी अलग चैनल से की जाए, और जिसमें कॉल के दौरान दी गई किसी जानकारी के बजाय पहले से फ़ाइल में दर्ज संपर्क जानकारी इस्तेमाल हो।
कर्मचारियों को किसी भी कॉल पे “क्या ये सचमुच आप ही हैं?” पूछने की साफ, बार-बार दी गई इजाज़त चाहिए, चाहे स्क्रीन पे कोई भी दिखे। उन्हें किसी दूसरे चैनल के ज़रिए सबूत मांगने में भी आराम महसूस करना चाहिए कि वो शख्स वही है जो वो कहता है।
वो अंतर्जात भावना जो लोगों को किसी सीनियर शख्स पे सवाल उठाने से रोकती है, ठीक वही इस हमले का सहारा है, और वो भावना तभी जाती है जब लीडरशिप साफ-साफ बताए कि ये सवाल हमेशा उचित है।
रिकॉर्ड रखें
संवेदनशील वीडियो मीटिंग्स को रिकॉर्ड और लॉग करना, खास तौर पे ऐसी सब चीज़ें जिनमें फाइनेंशियल मंज़ूरी, प्रमाण का एक्सेस, या ऑनबोर्डिंग शामिल हो, किसी व्यवसाय को बाद में समीक्षा के लिए कुछ देता है अगर कोई अनुरोध धोखाधड़ी निकले, और ये जानना कि मीटिंग लॉग हो रही है, अपने-आप में उन हमलावरों के लिए एक हल्का रोक है जो बिना किसी निशान के काम करना पसंद करते हैं।
वीडियो कॉल्स को ईमेल जितना ही समझें
डीपफेक वीडियो धोखाधड़ी कामयाब होती है क्योंकि वो उस एक चैनल का फायदा उठाती है जिस पे शक करना व्यवसायों ने कभी कर्मचारियों को सिखाया ही नहीं। ईमेल धोखे को फिशिंग अवेयरनेस कवर करती है, और आवाज़ का धोखा कॉलबैक वेरिफिकेशन और उस ट्रेनिंग से कवर होता है जिसके बारे में हमने सोशल इंजीनियरिंग के बड़े संदर्भ में लिखा है।
डीपफेक वीडियो कॉल्स के प्रति जागरूक होने के लिए कर्मचारियों का फोरेंसिक एनालिस्ट बनना ज़रूरी नहीं, जो फ्रेम-बाय-फ्रेम सिंथेटिक वीडियो पहचान सकें। इसके लिए व्यवसाय को ये मानना होगा कि यकीनन दिखने वाला चेहरा और आवाज़ अपने-आप में अब किसी चीज़ का सबूत नहीं हैं, और ऐसी वेरिफिकेशन आदतें बनानी होंगी जो किसी के उस पल शक करने पे निर्भर न हों।
उस संस्कृति को हमारी मजबूत वर्कप्लेस सिक्योरिटी संस्कृति बनाने की गाइड में कवर की गई बड़ी प्रैक्टिसेज के साथ मजबूत करने से टीम को वीडियो के लिए वही अंतर्जात भावना मिलती है जो अच्छी ट्रेनिंग पहले से ईमेल और फोन कॉल्स के लिए बनाती है।
प्रमाण का कनेक्शन: असफल सत्यापन की पहुंच को सीमित करना
डीपफेक वीडियो अटैक किसी भी रूप में आए, चाहे CFO फ्रॉड हो, नकली ऑडिटर हो या फर्ज़ी HR संपर्क, आखिरकार उसका निशाना इनमें से किसी एक चीज़ पर होता है: कोई वित्तीय लेन-देन या प्रमाणों का एक सेट। वीडियो असल में सिर्फ एक अनुरोध पहुंचाने का ज़रिया है, जो सफल होने पर या तो सीधे पैसे एक जगह से दूसरी जगह भेज देता है या हमलावर को ऐसा लॉगइन दे देता है जिससे वो अपनी मर्ज़ी से नुकसान पहुंचा सके।
इसीलिए प्रमाणों की हाइजीन महत्वपूर्ण है, तब भी जब अटैक का शुरुआत में चोरी हुए पासवर्ड से कोई लेना-देना न हो। अगर कोई डीपफेक कॉल किसी को धोखे से प्रमाण सौंपने पर मजबूर कर दे, तो यूनीक पासवर्ड और मल्टी-फैक्टर सत्यापन ये सीमित करते हैं कि उस एक प्रमाण की पहुंच असल में कहां तक हो सकती है।
यही कंटेनमेंट का सिद्धांत, जिसके बारे में हमने बिज़नेस ईमेल में छेड़छाड़ से जुड़े लेख में बताया था, यहां भी लागू होता है: मकसद ये नहीं है कि हर कर्मचारी अकेले किसी पेचीदे अटैक के आगे अजेय बन जाए, बल्कि ये सुनिश्चित करना है कि जब सत्यापन एक बार असफल हो जाए, तो नुकसान सीमित ही रहे।
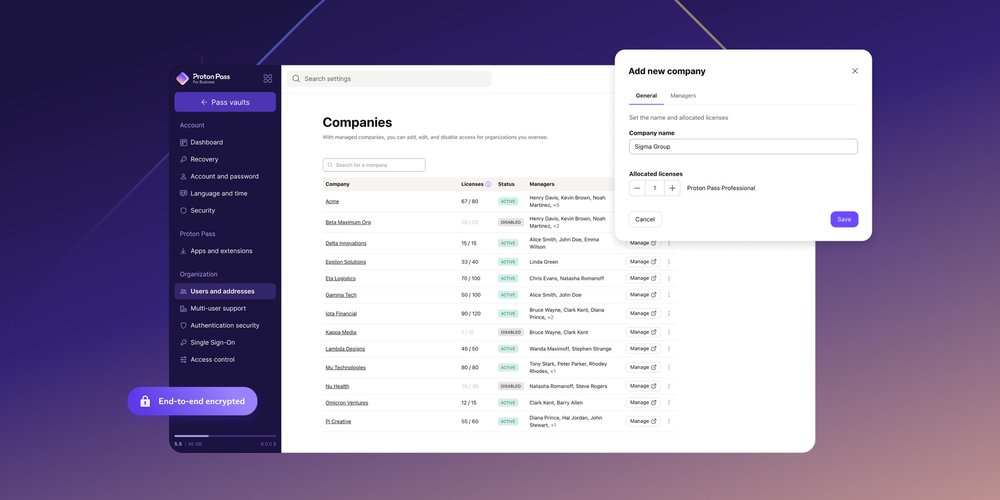
Proton Pass for Business जैसा कोई बिज़नेस पासवर्ड मैनेजर कंटेनमेंट को बनाए रखना व्यावहारिक बनाता है: ये जाने-पहचाने पासवर्ड को अलग-अलग खातों पे दोबारा इस्तेमाल करने का दबाव हटाता है और कर्मचारियों के लिए आपकी पासवर्ड नीतियों का पालन करना आसान बनाता है। वीडियो कॉन्फ्रेंसिंग के लिए एक सुरक्षित प्लेटफॉर्म और ऐसे कामकाजी माहौल के साथ, जहां सत्यापन के लिए ठहरने को संदिग्ध नहीं बल्कि सामान्य माना जाए, यही संयोजन असल में नुकसान को सीमित करता है, जब वीडियो कॉल पर ही पूरी तरह भरोसा न रह जाए।
किसी बिज़नेस पासवर्ड मैनेजर की मदद से इंपर्सनेशन फ्रॉड के जोखिम को अपनी टीम के लिए कम करें।