
फायरवॉल एक सुरक्षा सिस्टम है जिसे पहले से तय सुरक्षा नियमों के आधार पे आने और जाने वाले नेटवर्क ट्रैफिक की निगरानी और कंट्रोल करने के लिए डिज़ाइन किया गया है। ये किसी विश्वसनीय इंटरनल नेटवर्क और अविश्वसनीय एक्सटर्नल नेटवर्क, जैसे इंटरनेट, के बीच बाधा की तरह काम करता है, और इससे अनधिकृत एक्सेस और दूसरे साइबर खतरों(नई विंडो) से सुरक्षा मिलती है।
चाहे आप घर के नेटवर्क, होम ऑफिस(नई विंडो) सेटअप, या हजारों एंडपॉइंट वाले कॉर्पोरेट नेटवर्क की सुरक्षा कर रहे हों, एक ही बेसिक सिद्धांत लागू होता है:
फायरवॉल तय करता है कि अंदर क्या आएगा, बाहर क्या जाएगा, और क्या ब्लॉक होगा।
इस गाइड में हम देखेंगे:
- फायरवॉल कैसे काम करता है?
- फायरवॉल क्या करता है?
- फायरवॉल बनाम एंटीवायरस: क्या फर्क है?
- नेटवर्क फायरवॉल क्यों ज़रूरी है?
- फायरवॉल का संक्षिप्त इतिहास
- फायरवॉल के प्रकार
- VPN और फायरवॉल कैसे आपस में इंटरैक्ट करते हैं?
- अपने बिज़नेस के लिए फायरवॉल कैसे चुनें और लागू करें
- फायरवॉल क्या नहीं कर सकता
- FAQ
फायरवॉल कैसे काम करता है?
सोचिए कि आपका घर एक लोकल निजी नेटवर्क (LAN) है — यानी आपके घर के वो सभी डिवाइस जो आपके मॉडेम/राऊटर से कनेक्ट होते हैं, जो इंटरनेट से जुड़ा होता है। फायरवॉल आपके घर के दरवाज़े पे खड़े सिक्योरिटी गार्ड की तरह काम करता है। ये विश्वसनीय मेहमानों (सुरक्षित डाटा) को अंदर आने देता है, अजनबियों (खतरनाक डाटा) को ब्लॉक करता है, और अंदर मौजूद हर किसी पे नज़र रखता है ताकि ये पक्का हो सके कि सब ठीक तरह से व्यवहार कर रहे हैं।
सिक्योरिटी गार्ड के पास एक गेस्ट लिस्ट (नियमों का सेट) होती है, जिसमें लिखा होता है कि घर में किसे आने की इजाज़त है। उदाहरण के लिए, दोस्त और परिवार वाले लिस्ट में होते हैं, लेकिन अजनबी और शक्की लोग नहीं।
जब कोई दरवाज़े के पास आता है, तो सिक्योरिटी गार्ड उसकी ID मांगता है (डाटा पैकेट चेक करता है — डाटा पैकेट यानी नेटवर्क पे ट्रांसफर होने वाले डाटा की एक यूनिट)। गार्ड ज़रूरी जानकारी देखता है, जैसे उसका नाम (IP पता(नई विंडो)) और आने का कारण (प्रोटोकॉल/पोर्ट नंबर)। अगर व्यक्ति (डाटा पैकेट) गेस्ट लिस्ट से मैच करता है, तो सिक्योरिटी गार्ड उसे अंदर आने देता है। अगर व्यक्ति लिस्ट में नहीं है या शक्की लगता है, तो गार्ड उसे वापस भेज देता है।
एक बार अंदर आने के बाद, सिक्योरिटी गार्ड आपके मेहमानों पे नज़र रखता है ताकि ये पक्का हो सके कि वो ऐसे कमरों (आपके नेटवर्क के सेंसिटिव हिस्सों) में न जाएं जहां जाने की इजाज़त नहीं है। अगर कोई बिना अनुमति इन कमरों को एक्सेस करने की कोशिश करता है, तो उसे बाहर निकाल दिया जाता है।
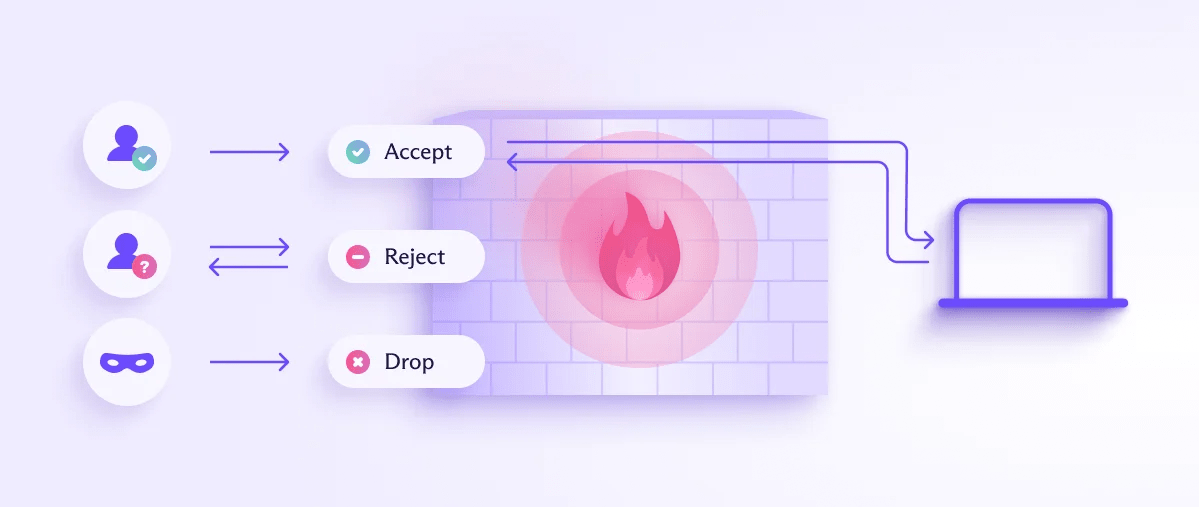
फायरवॉल अक्सर दोनों दिशाओं में काम करते हैं। यानी ये आने और जाने, दोनों तरह के ट्रैफिक को फिल्टर करते हैं, जिससे न सिर्फ इंटरनेट पर मौजूद लोगों को रिस्ट्रिक्टेड लोकल रिसोर्स से कनेक्ट होने से रोका जाता है, बल्कि लोकल उपयोगकर्ताओं को भी इंटरनेट पे बताए गए रिसोर्स से कनेक्ट होने से रोका जाता है। कुछ फायरवॉल सिर्फ आउटगोइंग होते हैं।
एक आउटगोइंग फायरवॉल किसी लोकल डिवाइस को मालवेयर से जुड़े IP पते से कनेक्ट होने से रोक सकता है, या फिर इसका इस्तेमाल कंटेंट सेंसर करने के लिए भी हो सकता है। कोई स्कूल छात्रों को सोशल मीडिया कंटेंट एक्सेस करने से रोकने के लिए फायरवॉल का इस्तेमाल कर सकता है, या कोई नियंत्रक सरकार सोशल, धार्मिक, सांस्कृतिक, या राजनीतिक आधार पे अनुचित समझे जाने वाले कंटेंट को ब्लॉक करने के लिए फायरवॉल का इस्तेमाल कर सकती है (जैसे चीन का ग्रेट फायरवॉल(नई विंडो))।
यही “सिक्योरिटी गार्ड” वाला लॉजिक बिज़नेस सेटिंग में भी लागू होता है, हालांकि अक्सर इसे काफी बड़े स्तर पे लागू किया जाता है। एक घर की जगह एक ऑफिस बिल्डिंग, एक डाटा सेंटर, और बिखरे हुए रिमोट वर्कर सोचिए, जो सब घर से कनेक्ट हो रहे हों। एक बिज़नेस फायरवॉल (या ज़्यादातर मामलों में, कई फायरवॉल जो साथ मिलकर काम करते हैं) को इन सब पर एक जैसी गेस्ट लिस्ट लगातार लागू रखनी होती है।
फायरवॉल क्या करता है?
फायरवॉल तीन ज़रूरी काम करता है:
1. ट्रैफिक फिल्टरिंग
फायरवॉल डाटा पैकेट का विश्लेषण करके तय करते हैं कि उन्हें अनुमति दी जाए या ब्लॉक किया जाए, और ये IP पतों, पोर्ट नंबरों, प्रोटोकॉल, और कंटेंट जैसे खास मापदंडों के आधार पे होता है।
2. नियम सेट लागू करना
एडमिनिस्ट्रेटर फायरवॉल को ऐसे नियम सेट के साथ कॉन्फिगर करते हैं जो तय करते हैं कि कौन सा ट्रैफिक अनुमति है और कौन सा अस्वीकार किया जाएगा। ये नियम ऐसी सुरक्षा नीतियों पे आधारित होते हैं जो अनुमति वाली और प्रतिबंधित गतिविधियां बताती हैं।
3. निगरानी और लॉगिंग
फायरवॉल नेटवर्क ट्रैफिक की लगातार निगरानी कर सकते हैं और अहम कार्यक्रमों का लॉग रख सकते हैं, जिससे नेटवर्क एडमिनिस्ट्रेटर को नेटवर्क गतिविधि और संभावित सुरक्षा जोखिमों के बारे में कीमती जानकारी मिलती है।
फायरवॉल बनाम एंटीवायरस: क्या फर्क है?
छोटे संगठनों के लिए जिनके पास पहले से एंटीवायरस सॉफ्टवेयर है, ये तय करना एक आम दुविधा है कि फायरवॉल भी सिक्योरिटी बजट के लायक है या नहीं। ज़्यादातर मामलों में जवाब हां है, क्योंकि ये टूल अलग-अलग चीजों की सुरक्षा करते हैं।
स्कोप
- फायरवॉल नेटवर्क की सुरक्षा करता है, और तय करता है कि शुरू से ही कौन सा ट्रैफिक अंदर आने या बाहर जाने की अनुमति रखता है।
- एंटीवायरस सॉफ्टवेयर अलग-अलग डिवाइस की सुरक्षा करता है, और पहले से मौजूद फ़ाइलों और प्रोसेस को जाने-माने मालवेयर हस्ताक्षरों या संदिग्ध व्यवहार के लिए स्कैन करता है।
ये क्या पकड़ते हैं
- फायरवॉल किसी कनेक्शन की कोशिश को डिवाइस तक पहुंचने से पहले ही ब्लॉक कर सकता है।
- एंटीवायरस सॉफ्टवेयर उन खतरों से निपटता है जो पहले ही डिवाइस तक पहुंच चुके हैं। उदाहरण के लिए, किसी पहले से अनुमति प्राप्त कनेक्शन के ज़रिए डाउनलोड की गई दुर्भावनापूर्ण फ़ाइल।
ये कब काम करते हैं
- फायरवॉल पेरिमीटर पे, रियल टाइम में, ट्रैफिक पर काम करते हैं।
- एंटीवायरस टूल आम तौर पे बाद में काम करते हैं, और फ़ाइलों या चल रही प्रोसेस को छेड़छाड़ के संकेतों के लिए स्कैन करते हैं।
तो हालांकि दोनों टूल दुर्भावनापूर्ण खतरों से बचाने में मदद करते हैं, ये किसी हमले के अलग-अलग चरणों को कवर करते हैं। फायरवॉल शुरू से ही आपके डिवाइस तक कम चीजों को पहुंचने देता है, जबकि एंटीवायरस सॉफ्टवेयर वो पकड़ता है जो फिसल कर निकल जाता है।
नेटवर्क फायरवॉल क्यों ज़रूरी है?
फायरवॉल का इस्तेमाल करने के कई फायदे हैं:
- संभावित खतरों को पहचान कर और उन्हें नेटवर्क में आने से पहले ब्लॉक करके सुरक्षा बेहतर बनाता है
- सेंसिटिव जानकारी की सुरक्षा करता है
- रेगुलेटरी और कंप्लायंस ज़रूरतों को पूरा करने में मदद करता है
- नेटवर्क ट्रैफिक को कंट्रोल और ऑप्टिमाइज़ करने में मदद करता है
फायरवॉल को इंटरनल नेटवर्क और इंटरनेट के बीच सीमा के रूप में लागू किया जा सकता है (जिसे पेरिमीटर फायरवॉल कहा जाता है), या नेटवर्क के भीतर उस नेटवर्क के खास सेगमेंट और/या रिसोर्स की सुरक्षा के लिए (जिसे इंटरनल फायरवॉल कहा जाता है)।
क्लाउड फायरवॉल, जिन्हें firewall-as-a-service(नई विंडो) (FWaaS) भी कहा जाता है, क्लाउड में होस्ट किए जाते हैं और क्लाउड-आधारित इंफ्रास्ट्रक्चर को फायरवॉल सुरक्षा देते हैं। ऐसे फायरवॉल क्लाउड सर्विस प्रोवाइडर संभालते हैं।
खास तौर पे बिज़नेस के लिए, फायरवॉल अक्सर कोई वैकल्पिक ऐड-ऑन नहीं बल्कि एक बेसलाइन ज़रूरत होते हैं। कई कंप्लायंस फ्रेमवर्क और साइबर-इंश्योरेंस नीतियां ये ज़रूरी समझती हैं कि कोई ना कोई नेटवर्क फायरवॉल मौजूद हो, तभी वे किसी संगठन को पूरी तरह सुरक्षित मानेंगे।
फायरवॉल का संक्षिप्त इतिहास
फायरवॉल एक कॉन्सेप्ट के रूप में पहली बार 1980 के आखिर में सामने आए, और तब से चार बड़ी पीढ़ियों से गुज़रे हैं:
पैकेट-फिल्टरिंग (स्टेटलेस) फायरवॉल: सबसे पुराना रूप।
स्टेटफुल फायरवॉल: इनमें हर पैकेट को अलग-अलग देखने की बजाय एक्टिव कनेक्शन की स्थिति ट्रैक करने की क्षमता जुड़ी।
प्रॉक्सी (एप्लीकेशन-लेवल) फायरवॉल: सिर्फ हैडर नहीं, बल्कि पूरे ट्रैफिक कंटेंट की जांच जुड़ी।
नेक्स्ट-जेनरेशन फायरवॉल (NGFW): ये ऊपर बताई गई चीज़ों को डीप पैकेट इंस्पेक्शन (DPI)(नई विंडो), इंट्रूज़न प्रिवेंशन, और एप्लीकेशन अवेयरनेस जैसी क्षमताओं के साथ जोड़ते हैं, और इसी से आज एंटरप्राइज़ में “फायरवॉल” के नाम पे बिकने वाली ज़्यादातर चीज़ें बनती हैं।
फायरवॉल के प्रकार
फायरवॉल कई तरह के होते हैं, और हर एक अलग-अलग सुरक्षा ज़रूरतों को पूरा करने और अलग-अलग स्तर की सुरक्षा देने के लिए डिज़ाइन किया गया है।
पैकेट-फिल्टरिंग फायरवॉल क्या है?
पैकेट-फिल्टरिंग फायरवॉल डाटा (IP) पैकेट के हैडर की जांच करते हैं, जिनमें सोर्स और डेस्टिनेशन IP पते, पोर्ट नंबर, और प्रोटोकॉल की जानकारी होती है। फिर वो इन हैडर के आधार पे नियम लागू करके पैकेट को अनुमति देते हैं या ब्लॉक करते हैं।
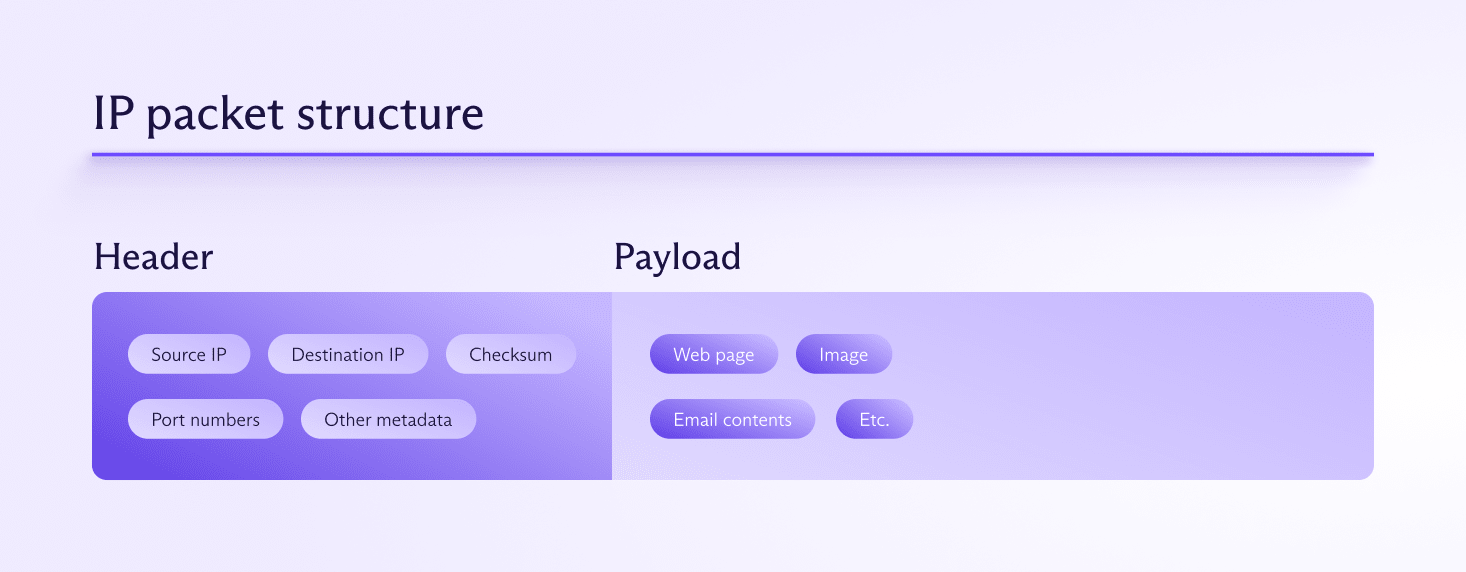
हालांकि सिद्धांत रूप में स्टैंडअलोन पैकेट-फिल्टरिंग फायरवॉल मौजूद हैं, हकीकत ये है कि सभी फायरवॉल पैकेट फिल्टर करते हैं, और ये फायरवॉल का सबसे बेसिक काम है।
स्टेटफुल फायरवॉल क्या है?
इन्हें डायनामिक पैकेट फिल्टरिंग भी कहा जाता है। ये फायरवॉल एक्टिव कनेक्शन की स्थिति ट्रैक करते हैं और ट्रैफिक की स्थिति और संदर्भ के आधार पे फैसले लेते हैं। वो पैकेट हैडर की जांच करते हैं और एक स्टेट टेबल रखते हैं, जो एक्टिव कनेक्शन के बारे में जानकारी रिकॉर्ड करती है।
स्टेटलेस फायरवॉल, जो सिर्फ पहले से तय नियमों और पैकेट हैडर में मौजूद जानकारी (जैसे IP पते और पोर्ट नंबर) के आधार पे पैकेट फिल्टर करते हैं, के उलट स्टेटफुल फायरवॉल एक्टिव सत्रों की स्थिति ट्रैक करते हैं और ये जानकारी इस्तेमाल करके ट्रैफिक को अनुमति देने या ब्लॉक करने के बेहतर फैसले लेते हैं।
स्टेट टेबल में सोर्स और डेस्टिनेशन IP पते, पोर्ट नंबर, और कनेक्शन की मौजूदा स्थिति जैसी जानकारी होती है। कनेक्शन का संदर्भ समझकर, स्टेटफुल फायरवॉल ज़्यादा परिष्कृत फैसले ले सकते हैं। उदाहरण के लिए, वो पहचान सकते हैं कि कोई पैकेट किसी मौजूदा, वैध कनेक्शन का हिस्सा है या फिर ऐसा बिना मांगा पैकेट है जो किसी हमले का हिस्सा हो सकता है।
असल दुनिया के लगभग सभी फायरवॉल स्टेटफुल फायरवॉल होते हैं। जैसा कि आप नीचे जानेंगे, वो अतिरिक्त सुविधाएं भी दे सकते हैं, लेकिन ये लगभग हमेशा स्टेटफुल फायरवॉल का ही बेहतर रूप होती हैं।
प्रॉक्सी फायरवॉल क्या है?
प्रॉक्सी फायरवॉल आप और इंटरनेट के बीच मध्यस्थ की तरह काम करते हैं। वो आपकी ओर से रिक्वेस्ट करते हैं, पूरे डाटा पैकेट (हैडर और पेलोड) की जांच करते हैं, और अगर उसे सुरक्षित समझा जाए, तो डाटा को डेस्टिनेशन तक भेजते हैं।
प्रॉक्सी फायरवॉल उन माहौल के लिए सबसे उपयुक्त हैं जहां एप्लीकेशन डाटा की गहरी जांच ज़रूरी है, जैसे सेंसिटिव जानकारी संभालने वाले कॉर्पोरेट नेटवर्क।
सिद्धांत रूप में, प्रॉक्सी फायरवॉल परफॉर्मेंस बेहतर करते हैं और बैंडविड्थ के इस्तेमाल को कम करते हैं। हालांकि, अक्सर ये बात इस तथ्य से काउंटर हो जाती है कि ये जटिल और रिसोर्स-खोर हो सकते हैं, और इस तरह नेटवर्क परफॉर्मेंस धीमा करने वाला बॉटलनेक बन जाते हैं।
नेक्स्ट-जेनरेशन फायरवॉल (NGFW) क्या है?
NGFW पारंपरिक फायरवॉल खासियतों को अतिरिक्त सुविधाओं के साथ जोड़ते हैं, जैसे डीप पैकेट इंस्पेक्शन, इंट्रूज़न प्रिवेंशन सिस्टम (IPS), और एन्क्रिप्ट किए गए ट्रैफिक की जांच। वो एप्लीकेशन को पहचान और कंट्रोल सकते हैं, एडवांस खतरों को पकड़ और रोक सकते हैं, और सुरक्षा नीतियां लागू कर सकते हैं।
नेक्स्ट-जेनरेशन फायरवॉल एडवांस खतरों को पहचानने और रोकने में बेहद असरदार होते हैं और कई सुरक्षा कामों को जोड़कर व्यापक सुरक्षा देते हैं। हालांकि, ये ज़्यादा महंगे होते हैं और इन्हें संभालना जटिल होता है, इसलिए ये उन संगठनों के लिए सबसे उपयुक्त हैं जिन्हें परिष्कृत साइबर खतरों से बचाव के लिए एडवांस सुरक्षा क्षमताओं की ज़रूरत होती है।
यूनिफाइड थ्रेट मैनेजमेंट (UTM) फायरवॉल क्या है?
UTM फायरवॉल कई सुरक्षा सर्विसेज़ को जोड़ते हैं — उदाहरण के लिए, अलग-अलग फायरवॉल प्रकार, एंटीवायरस सॉफ्टवेयर, और इंट्रूज़न डिटेक्शन — ताकि नेटवर्क सुरक्षा का समग्र तरीका मिल सके।
हालांकि NGFW फायरवॉल जैसे स्पेशलाइज़्ड सुरक्षा समाधानों की एडवांस सुविधाऐं और लचीलापन इनमें नहीं होता, UTM फायरवॉल अक्सर छोटे और मध्यम आकार के बिज़नेस के लिए किफायती समाधान माने जाते हैं, क्योंकि ये कई सुरक्षा कामों को एक जगह लाकर सुरक्षा मैनेजमेंट आसान बना देते हैं।
नेटवर्क एड्रेस ट्रांसलेशन (NAT) फायरवॉल क्या है?
NAT फायरवॉल IP पैकेट हैडर में नेटवर्क एड्रेस की जानकारी को ट्रांजिट के दौरान बदलते हैं, ताकि लोकल नेटवर्क के कई डिवाइस एक ही पब्लिक IP पता शेयर कर सकें। इनका इस्तेमाल अक्सर घरेलू राऊटर और ऑफिस के LAN गेटवे सर्वर करते हैं, जिनके ज़रिए लोकल डिवाइस इंटरनेट से कनेक्ट होते हैं।
NAT फायरवॉल इंटरनल IP पतों को छिपा देकर सुरक्षा की एक परत जोड़ते हैं, लेकिन ज़्यादा व्यापक सुरक्षा देने के लिए इनका इस्तेमाल अक्सर दूसरे फायरवॉल प्रकारों के साथ मिलकर होता है।
वेब एप्लीकेशन फायरवॉल (WAF) क्या है?
वेब एप्लीकेशन फायरवॉल (WAF) एक स्पेशलाइज़्ड फायरवॉल है जो वेब एप्लीकेशन और इंटरनेट के बीच HTTP/HTTPS ट्रैफिक को फिल्टर और मॉनिटर करके वेब एप्लीकेशन की सुरक्षा के लिए डिज़ाइन किया गया है। WAF, आने वाले ट्रैफिक की जांच और फिल्टरिंग करके, वेब एप्लीकेशन को SQL इंजेक्शन, क्रॉस-साइट स्क्रिप्टिंग (XSS), और दूसरे आम वेब एक्सप्लॉइट जैसे कई हमलों से बचाने में मदद करते हैं।
ह्यूमन फायरवॉल क्या है?
“ह्यूमन फायरवॉल” एक उपमा है जो किसी संगठन के कर्मचारियों के सामूहिक प्रयास को दर्शाती है, जो साइबर सिक्योरिटी खतरों के खिलाफ बचाव की एक लाइन की तरह काम करता है। ये कॉन्सेप्ट संगठनात्मक सुरक्षा बेहतर बनाने में इंसानी जागरूकता और व्यवहार की भूमिका पे जोर देता है, और फायरवॉल, एंटीवायरस सॉफ्टवेयर, और इंट्रूज़न डिटेक्शन सिस्टम जैसे तकनीकी बचावों के साथ-साथ काम करता है।
VPN और फायरवॉल कैसे आपस में इंटरैक्ट करते हैं?
VPN(नई विंडो) आपके डिवाइस और VPN सर्वर के बीच एन्क्रिप्ट किया हुआ टनल बनाता है।
इससे VPN सर्वर(नई विंडो) और आपके डिवाइस के बीच का कोई भी फायरवॉल आपके डाटा से इंटरैक्ट नहीं कर पाता, इसलिए VPN टनल के अंदर का डाटा फायरवॉल को बायपास कर देता है। इसमें घरेलू मॉडेम/राऊटर और ऑफिस के कॉर्पोरेट सर्वर पे मौजूद फायरवॉल भी शामिल हैं।
VPN कैसे काम करते हैं, इसके बारे में और जानें(नई विंडो)
इस समस्या को हल करने के लिए, ज़्यादातर VPN प्रोवाइडर (Proton VPN सहित) अपने सर्वर पे फायरवॉल लगाते हैं ताकि उनके ग्राहक सुरक्षित रहें। उदाहरण के लिए, Proton VPN सर्वर स्टेटफुल फायरवॉल इस्तेमाल करते हैं ताकि सभी आने वाले ऐसे ट्रैफिक कनेक्शन रिजेक्ट हो जाएं जो आपने शुरू नहीं किए।
अगर आप बिना शुरू किए गए आने वाले कनेक्शन चाहते हैं (उदाहरण के लिए, अगर आप टोरेंटिंग(नई विंडो) कर रहे हैं), तो हम एक पोर्ट फॉरवर्ड(नई विंडो) खासियत देते हैं, जो फायरवॉल में एक छेद बना देती है। इससे कुछ सुरक्षा जोखिम(नई विंडो) जुड़ते हैं, लेकिन पोर्ट फॉरवर्ड सिर्फ तब एक्टिव होता है जब आप उसे सक्षम करना चुनें।
VPN ऐप DNS और IPv6 लीक(नई विंडो) को रोकने के लिए भी फायरवॉल नियम (और ऐसे ही प्लेटफॉर्म-स्पेसिफिक तरीके) इस्तेमाल करते हैं।
जानें कि आपका VPN काम कर रहा है या नहीं, ये कैसे चेक करें(नई विंडो)
कंटेंट सेंसर करने के लिए इस्तेमाल होने वाले VPN और फायरवॉल
क्योंकि एन्क्रिप्ट किया हुआ VPN कनेक्शन फायरवॉल को VPN ट्रैफिक की जांच और फिल्टरिंग से रोकता है, Proton VPN जैसी सर्विसेज़ वेब पर कंटेंट ब्लॉक करने का इरादा रखने वाले फायरवॉल को बायपास करने(नई विंडो) में बेहद असरदार होती हैं।
अपने बिज़नेस के लिए फायरवॉल कैसे चुनें और लागू करें
घर या छोटे ऑफिस के लिए एक फायरवॉल (आम तौर पे राऊटर या ऑपरेटिंग सिस्टम में बना हुआ) आम तौर पे आपकी सुरक्षा ज़रूरतों के लिए काफी होता है। लेकिन बिज़नेस को अक्सर एक साथ कई अलग-अलग माहौल में फायरवॉल के बारे में सोचना पड़ता है। इसके लिए सही सेटअप इस बात पे निर्भर करता है कि क्या सुरक्षित किया जा रहा है:
हेड ऑफिस / कैंपस: मेन ऑफिस नेटवर्क की सुरक्षा करने वाला एक पेरिमीटर फायरवॉल, जिसके साथ अक्सर ऐसे इंटरनल फायरवॉल भी होते हैं जो सेंसिटिव हिस्सों (जैसे फाइनेंस, HR, इंजीनियरिंग) को नेटवर्क के बाकी हिस्सों से अलग रखते हैं।
ब्रांच ऑफिस: छोटी, रिमोट जगहों को अक्सर हेड ऑफिस पर पूरी तरह निर्भर रहने की बजाय अपना फायरवॉल चाहिए होता है। खास तौर पे तब, जब वो सेंट्रल हब के ज़रिए नहीं, बल्कि सीधे इंटरनेट से कनेक्ट होते हों।
डाटा सेंटर: डाटा सेंटर के फायरवॉल को आम तौर पे बड़ी मात्रा में ट्रैफिक हैंडल करना पड़ता है, और अक्सर इन्हें नेटवर्क सेगमेंटेशन के साथ लागू किया जाता है ताकि किसी भी लीक को इंफ्रास्ट्रक्चर के छोटे हिस्से तक सीमित रखा जा सके।
क्लाउड और मल्टी-क्लाउड माहौल: पारंपरिक हार्डवेयर फायरवॉल क्लाउड इंफ्रास्ट्रक्चर पे अच्छे से फिट नहीं होते, और यहीं फायरवॉल-एज़-अ-सर्विस (FWaaS) फायरवॉल काम आते हैं। ये फिजिकल उपकरण की ज़रूरत के बजाय क्लाउड प्रोवाइडर के साथ स्केल होते हैं।
रिमोट और हाइब्रिड वर्कफोर्स: घर के नेटवर्क या पब्लिक वाई-फाई से कनेक्ट होने वाले कर्मचारी पारंपरिक ऑफिस फायरवॉल पेरिमीटर से पूरी तरह बाहर होते हैं। इसे आम तौर पे एंडपॉइंट फायरवॉल, VPN (या तो पारंपरिक सेटअप जिनमें कंपनी के अपने VPN सर्वर होते हैं, या डेडिकेटेड सर्वर इस्तेमाल करने वाले आधुनिक तीसरें-पार्टी समाधान), और ज़ीरो-ट्रस्ट सिक्योरिटी पे आधारित नेटवर्क एक्सेस के तरीकों (बड़े संगठनों के लिए) के संयोजन से हल किया जाता है।
अपने बिज़नेस के लिए फायरवॉल विकल्पों का मूल्यांकन करते वक्त ये कुछ प्रैक्टिकल सवाल पूछने लायक हैं:
क्या इसे एन्क्रिप्ट किए गए ट्रैफिक की जांच करनी चाहिए? दुर्भावनापूर्ण ट्रैफिक की बढ़ती हिस्सेदारी एन्क्रिप्ट किया हुआ होती है, इसलिए अगर फायरवॉल अपने अपने विश्वसनीय सर्टिफिकेट का इस्तेमाल करके HTTPS ट्रैफिक को डीक्रिप्ट करके, चेक करके, और दोबारा एन्क्रिप्ट करके TLS/SSL जांच नहीं कर सकता, तो वो असर में खतरों की एक बड़ी श्रेणी के लिए अंधा होता है।
ये कैसे संभाला जाता है? ऑफिस, क्लाउड खाते, और रिमोट एंडपॉइंट के बीच कुछ अलग-अलग फायरवॉल डैशबोर्ड संभालना स्केल पे अच्छे से काम नहीं करता। जैसे-जैसे संगठन बड़ा होता है, केंद्रीकृत मैनेजमेंट ज़्यादा मायने रखती है।
परफॉर्मेंस की कीमत क्या है? गहरी जांच (जैसे DPI) के लिए ज़्यादा प्रोसेसिंग पावर चाहिए। ये जानना ज़रूरी है कि फायरवॉल अपनी पूरी सुरक्षा खासियतें चालू होने पे कैसा परफॉर्म करता है।
क्या इसकी स्वतंत्र रूप से जांच हुई है? वेंडर के परफॉर्मेंस और सुरक्षा दावों को वैसा का वैसा मानने की बजाय स्वतंत्र टेस्टिंग से मिलाना बेहतर रहता है। यही सिद्धांत किसी भी सिक्योरिटी या निजता प्रोडक्ट का मूल्यांकन करते वक्त लागू होना चाहिए।
फायरवॉल क्या नहीं कर सकता
फायरवॉल नेटवर्क सुरक्षा का एक ज़रूरी हिस्सा हैं, लेकिन ये कभी अकेले काम करने के लिए नहीं बनाए गए थे। ये समझने का एक तरीका कि ये क्या कर सकते हैं, ये साफ होना है कि ये क्या नहीं कर सकते:
आपके नेटवर्क के अंदर पहले से मौजूद खतरों को बेअसर करना
अगर मालवेयर किसी अनुमति प्राप्त चैनल के ज़रिए आता है, जैसे कोई ईमेल अटैचमेंट, कोई छेड़छाड़ किया हुआ अपडेट, या किसी उपयोगकर्ता का अपना डिवाइस, तो पेरिमीटर फायरवॉल इस बारे में ज़्यादा कुछ नहीं कर सकता। यहीं पर एंटीवायरस, एंडपॉइंट डिटेक्शन, और इंटरनल सेगमेंटेशन मायने रखते हैं।
इंसानी एरर का हिसाब रखना
फायरवॉल इंसानी गलतफहमी का इलाज नहीं कर सकता। सोशल इंजीनियरिंग या फिशिंग के शिकार होकर अपना पासवर्ड हथियार देने वाला कोई शख्स ट्रैफिक-फिल्टरिंग की समस्या नहीं है।
एन्क्रिप्ट किए गए उस ट्रैफिक को फिल्टर करना जिसकी जांच के लिए कॉन्फिगर नहीं किया गया
उदाहरण के लिए, VPN के ज़रिए भेजा गया ट्रैफिक जान-बूझकर फायरवॉल से जांचा नहीं जा सकता। यही वजह है कि VPN निजता और सेंसरशिप फायरवॉल को बायपास करने, दोनों के लिए असरदार होते हैं (ऊपर देखें)।
गलत कॉन्फिगर किए गए नियमों के साथ असरदार बनना
फायरवॉल उतना ही अच्छा होता है जितने अच्छे नियम उसे दिए गए हों। बहुत ज़्यादा खुला नियम सेट (या ऐसा सेट जिसे नेटवर्क बदलने पर अपडेट नहीं किया गया) आपकी रक्षा में गंभीर कमी छोड़ सकता है, चाहे फायरवॉल तकनीकी रूप से “लगा हुआ” हो।
इनमें से कोई भी बात ये नहीं कहती कि फायरवॉल ज़रूरी नहीं हैं। इसका मतलब बस ये है कि आपको इन्हें और लागू करना चाहिए एक कई परतों वाली रक्षा की एक परत की तरह, जैसे फायरवॉल, एंटीवायरस, VPN, और कर्मचारी ट्रेनिंग, न कि बचाव का एक अकेला सहारा।
अंतिम बात: फायरवॉल और VPN एक-दूसरे के पूरक हैं
फायरवॉल नेटवर्क सुरक्षा का ज़रूरी हिस्सा हैं। लगभग सभी फायरवॉल स्टेटफुल फायरवॉल होते हैं, जिनके वेरिएंट खास सुरक्षा ज़रूरतों और माहौल के हिसाब से अलग-अलग खासियतें और फायदे देते हैं।
VPN सर्विसेज़ फायरवॉल का बड़े पैमाने पे इस्तेमाल करती हैं ताकि अपने सिस्टम और ग्राहकों के डिवाइस, दोनों सुरक्षित रहें, और साथ ही ऑनलाइन कंटेंट सेंसर करने वाले फायरवॉल को बायपास करने का असरदार ज़रिया भी रहती हैं।
खास तौर पे बिज़नेस के लिए, फायरवॉल को एक बड़े सिक्योरिटी सेटअप की एक परत समझना सबसे सही है, जिसे VPN, एंटीवायरस सॉफ्टवेयर, और कर्मचारी जागरूकता ट्रेनिंग जैसे टूल के साथ इस्तेमाल किया जाता है, न कि इनमें से किसी के विकल्प के रूप में।
अक्सर पूछे जाने वाले प्रश्न
कंप्यूटर नेटवर्क में, फायरवॉल एक सुरक्षा सिस्टम है जिसमें हार्डवेयर, सॉफ्टवेयर, या दोनों होते हैं, और जो किसी विश्वसनीय नेटवर्क और अविश्वसनीय नेटवर्क (आम तौर पे इंटरनेट) के बीच स्थित होता है। ये तय किए गए नियमों के सेट के आधार पे कंट्रोल करता है कि इन दोनों के बीच कौन सा ट्रैफिक जाने की अनुमति है।
फायरवॉल आने और जाने वाले नेटवर्क ट्रैफिक को फिल्टर करता है, जो कुछ भी उसके सुरक्षा नियमों को पूरा नहीं करता उसे ब्लॉक करता है, जबकि वैध ट्रैफिक को जाने देता है। वो संभावित खतरों को पहचानने में मदद के लिए नेटवर्क गतिविधि की निगरानी और लॉग भी कर सकता है।
फायरवॉल का उद्देश्य किसी नेटवर्क तक (या उससे) अनधिकृत एक्सेस को रोकना है, जिससे सेंसिटिव सिस्टम और डाटा एक्सटर्नल खतरों से सुरक्षित रहें, साथ ही एडमिनिस्ट्रेटर को ये कंट्रोल और दृश्यता मिले कि नेटवर्क पर कौन सा ट्रैफिक जाने की अनुमति है।





