
गतिविधि मॉनिटर का इस्तेमाल कैसे करें
- पढ़ने का समय
- 0 मिनट
- श्रेणी
- Proton VPN for Business
सुरक्षा सिर्फ डाटा की सुरक्षा से कहीं ज़्यादा है; ये विज़िबिलिटी और कंट्रोल के बारे में भी है। हमारी गतिविधि मॉनिटर खासियत VPN Professional, VPN and Pass Professional, और Workspace प्लैन पे उपलब्ध है और ये वो जानकारी देती है जो सुरक्षा बढ़ाने, अनुपालन सुनिश्चित करने और पूरे संगठन में संदिग्ध व्यवहार पहचानने के लिए ज़रूरी है।
जब गतिविधि मॉनिटर बंद होता है, तो कोई इवेंट डाटा इकट्ठा नहीं होता।
- गतिविधि मॉनिटर कैसे चालू करें
- उपयोगकर्ता के रूप में गतिविधि मॉनिटर इवेंट कैसे देखें
- एडमिन के रूप में गतिविधि मॉनिटर इवेंट कैसे देखें
- गतिविधि मॉनिटर क्यों इस्तेमाल करें?
गतिविधि मॉनिटर कैसे चालू करें
1. account.proton.me पे साइनइन करें और VPN ऐप चुनें।
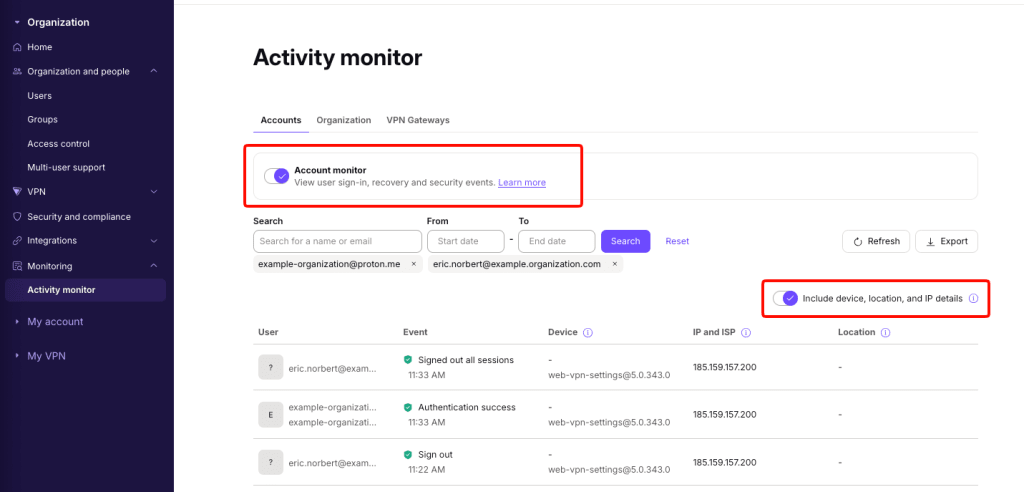
2. निगरानी → गतिविधि मॉनिटर में जाएं।
3. गतिविधि मॉनिटर स्विच को चालू करें।
डिवाइस, IP और ISP और स्थान की जानकारी देखने के लिए, डिवाइस, स्थान और IP की जानकारी शामिल करें स्विच भी चालू करें।
उपयोगकर्ता के रूप में गतिविधि मॉनिटर इवेंट कैसे देखें
यूज़र अपने खाते के इवेंट देख सकते हैं। गतिविधि मॉनिटर चालू होने के बाद:
1. account.proton.me पे साइनइन करें और VPN ऐप चुनें।
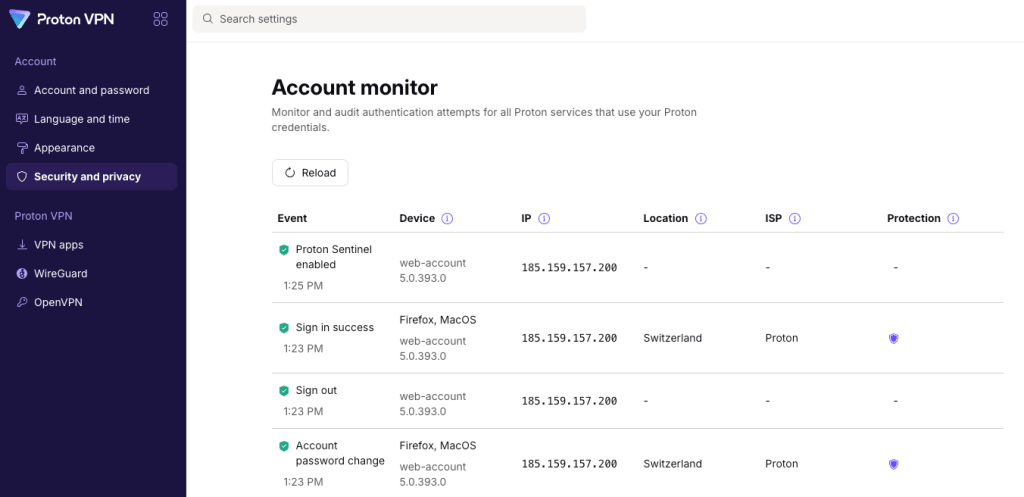
2. खाता → सुरक्षा व निजता → गतिविधि मॉनिटर में जाएं
ध्यान दें कि स्थान, ISP, और इवेंट Sentinel द्वारा सुरक्षित है या नहीं, ये जानकारी देखने के लिए आपको Proton Sentinel सक्षम करना होगा (खाता → सुरक्षा व निजता → Proton Sentinel → Proton Sentinel को सक्षम करें)।
एडमिन के रूप में गतिविधि मॉनिटर इवेंट कैसे देखें
account.proton.me पे साइन इन करें और VPN ऐप चुनें।
2. निगरानी → गतिविधि मॉनिटर में जाएं।
3. उन इवेंट का टाइप चुनें जिनकी आप निगरानी करना चाहते हैं:
आप नाम या ईमेल पता इस्तेमाल करके इवेंट खोज सकते हैं और समय सीमा के हिसाब से इवेंट फ़िल्टर कर सकते हैं।

गतिविधि मॉनिटर लॉग को CSV फाइल के रूप में डाउनलोड करने के लिए निर्यात करें बटन चुनें।

गतिविधि मॉनिटर का इस्तेमाल क्यों करें?
IT और सुरक्षा टीमों को अपने संगठनों में VPN और सुरक्षा टूल कैसे इस्तेमाल होते हैं, इसकी जानकारी चाहिए। उन्हें यूज़र गतिविधि को ट्रैक करने, सुरक्षा नीतियों का अनुपालन सुनिश्चित करने, और अनधिकृत एक्सेस की कोशिशों या क्रेडेंशियल के गलत इस्तेमाल जैसी धमकियों को पहचानने का एक तरीका चाहिए।
जब कोई घटना होती है, तो एडमिन को कमज़ोरियां और धमकियां पहचानने के लिए पुरानी जानकारी का ऑडिट करके पोस्ट-फॉरेंसिक विश्लेषण करना होता है। विस्तृत ऑडिट ट्रेल के बिना, आपके संगठन की सुरक्षा में अंधे क्षेत्र और अनुपालन में कमियां रह सकती हैं, जिससे वो साइबर धमकियों का सामना कर सकता है।
गतिविधि निगरानी से एडमिन एक केंद्रीकृत डैशबोर्ड के ज़रिए खाते से जुड़े इवेंट को ट्रैक, ऑडिट और समीक्षा कर सकते हैं। असफल लॉगइन की कोशिशों और यूज़र गतिविधि में बदलाव जैसे इवेंट इनके साथ लॉग होते हैं:
- उपयोगकर्ता
- टाइमस्टैम्प के साथ इवेंट टाइप
- डिवाइस का नाम और ऐप वर्ज़न
- इस्तेमाल किए गए Proton VPN सर्वर का IP पता (या VPN इस्तेमाल न होने पर यूज़र का असली IP पता), और वह ISP(नई विंडो) जिससे यह IP पता संबंधित है। वैकल्पिक।
- स्थान — उपयोगकर्ता की अनुमानित जगह (उनके IP पते के आधार पे)। वैकल्पिक।
इससे आपके संगठन को सुरक्षा नीतियाँ लागू करने, असामान्यताएं पहचानने और संभावित सुरक्षा लीक की सक्रिय रूप से जांच करने में मदद मिलती है।
गतिविधि मॉनिटर चालू होने पर आपकी टीम Proton खाते से जुड़े सभी इवेंट भी एक्सेस कर सकती है, जिससे वो खुद जांच सकती है कि खाते से छेड़छाड़ हुई है या नहीं।