दुनिया भर की सरकारें इंटरनेट को बच्चों के लिए ज़्यादा सुरक्षित बनाने की कोशिश कर रही हैं, और एक आइडिया को काफी ट्रैक्शन मिल रहा है: वेबसाइटों को बच्चों को बाहर रखने के लिए मजबूर करने की बजाय, बच्चों का डिवाइस ही ये काम क्यों न करे?
अमेरिका में कैलिफोर्निया ने एक कानून पास किया है, जिसके मुताबिक ऑपरेटिंग सिस्टम को आयु की जानकारी इकट्ठा करनी होगी और ऐप्स को एक सिग्नल देना होगा, जिससे पता चले कि उपयोगकर्ता नाबालिग है या वयस्क। कोलोराडो(नई विंडो) और इलिनॉय(नई विंडो) के विधायक इसी तरह के कानूनों पे विचार कर रहे हैं।
यूनाइटेड किंगडम में Apple पहले ही कुछ iPhone उपयोगकर्ताओं से ऑपरेटिंग सिस्टम लेवल पे उनकी उम्र की पुष्टि करवाना शुरू कर चुका है ताकि वे कुछ खासियतों को एक्सेस कर सकें।
ये ऑनलाइन पहचान के काम करने के तरीके में एक बड़ा बदलाव है। जब पहचान की जांच वेबसाइटों से निकलकर ऑपरेटिंग सिस्टमों में आती है, तो ये इंटरनेट के इंफ्रास्ट्रक्चर का हिस्सा बन जाती है। इस लेयर पे लिए गए फैसले अरबों लोगों की जानकारी एक्सेस करने, संवाद करने और ऑनलाइन हिस्सा लेने के तरीके को प्रभावित कर सकते हैं।
“वे वयस्कों और युवाओं के लिए ऑनलाइन जानकारी एक्सेस करने और खुद को अभिव्यक्त करने के रास्ते में गैरजरूरी और असंवैधानिक रुकावटें पैदा करते हैं,” Electronic Frontier Foundation(नई विंडो) ने चेताया है, खासकर जब घर में अलग-अलग उम्र के परिवार के सदस्य डिवाइस शेयर करते हैं।
वेबसाइट चेक से डिवाइस-लेवल सिग्नल तक
इंटरनेट पे आयु प्रतिबंध अब तक अलग-अलग ऐप्स और वेबसाइटों द्वारा संभाले जाते रहे हैं। अगर कोई ऐप या वेबसाइट वयस्कों के लिए बनी सामग्री होस्ट करता है, तो वह उपयोगकर्ताओं से उनकी उम्र की पुष्टि करवा सकता था, इससे पहले कि वे ऐप डाउनलोड करें या वेबसाइट को एक्सेस करें। नया तरीका ये जिम्मेदारी उस ऑपरेटिंग सिस्टम को सौंपता है जो आपके डिवाइस पे चलता है, जैसे Windows, Mac, या Linux।
कैलिफोर्निया के Digital Age Assurance Act(नई विंडो) के तहत, ऑपरेटिंग सिस्टम को खाता सेटअप के दौरान उपयोगकर्ता की उम्र इकट्ठा करनी होगी और उपयोगकर्ताओं को आयु ग्रुप में बांटना होगा: 13 से कम, 13 से 15, 16 से 17 या 18 और उससे ज़्यादा। हर वेबसाइट से उपयोगकर्ता की उम्र जांचने को कहने की बजाय, जिस ऑपरेटिंग सिस्टम पे आपका कंप्यूटर चलता है, वह एक बार उपयोगकर्ता की आयु श्रेणी तय करता है और फिर जब मांगा जाए, तो वह जानकारी ऐप्स के साथ शेयर करता है, अनिश्चित काल तक।
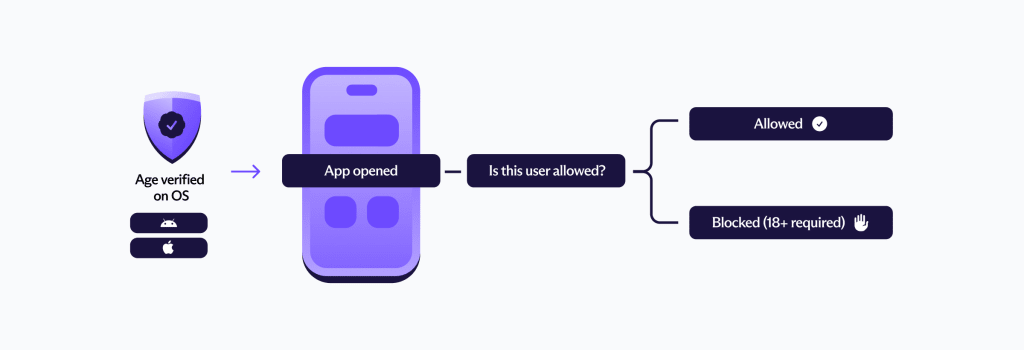
आयु सत्यापन को ऑपरेटिंग सिस्टमों में ले जाना सिर्फ कंप्लायंस आसान नहीं करता। ये बदल देता है कि ऑनलाइन पहचान को कौन कंट्रोल करता है।
आज, ज्यादातर मोबाइल डिवाइस ऐसे ऑपरेटिंग सिस्टम पे चलते हैं जिन्हें Apple और Google कंट्रोल करते हैं। अगर आयु सत्यापन ओएस-लेवल की जरूरत बन जाता है, तो ये कंपनियां असरदार तौर पे उन आयु सिग्नल के गेटकीपर बन जाती हैं जो लाखों ऐप्स में इस्तेमाल होते हैं।
डेवलपर अब तय नहीं करेंगे कि उपयोगकर्ताओं की पुष्टि कैसे हो। इसकी बजाय, उन्हें ऑपरेटिंग सिस्टम की श्रेणीविभाजन पे भरोसा करना होगा। व्यवहार में, इसका मतलब है कि ये तय करने के लिए, कि कौन किस चीज़ को एक्सेस कर सकता है, Apple या Google के इंफ्रास्ट्रक्चर पे, और नियामक जरूरतों की उनकी व्याख्या पे, भरोसा किया जाए।
इसके निजता से परे भी मायने हैं। ये मौजूदा ऐप स्टोर इकोसिस्टम की ताकत और मजबूत करता है, जहां दोनों कंपनियां पहले से डिस्ट्रिब्यूशन और नीति लागू करने को कंट्रोल करती हैं। उस स्टैक में पहचान सत्यापन जोड़ने से उनकी स्थिति और पक्की होती है, डेवलपर उनके इकोसिस्टम में बंद हो जाते हैं और प्रतिस्पर्धियों की वैकल्पिक प्लैटफॉर्म या पहचान सिस्टम बनाने की क्षमता सीमित हो जाती है।
इससे ये सवाल भी खड़ा होता है कि इस इंफ्रास्ट्रक्चर का इस्तेमाल इसके असली मकसद से परे कैसे हो सकता है। एक बार जब ऑपरेटिंग सिस्टम आयु जैसी विशेषताओं की पुष्टि करके उन्हें ट्रांसमिट कर सकते हैं, तो दूसरे देशों में वही मैकेनिज़्म बड़े कंट्रोल लागू करने के लिए बढ़ाया जा सकता है।
चीन और रूस जैसी सरकारें पहले ही कंपनियों से ऐप्स और सामग्री का एक्सेस प्रतिबंधित करवाने की इच्छा दिखा चुकी हैं। आयु सत्यापन के लिए बने सिस्टम बड़े कंट्रोल का आधार बन सकते हैं।
समर्थकों का कहना है कि इससे कंप्लायंस आसान होगा और प्लैटफॉर्म को खुद आयु का डाटा इकट्ठा करने की जरूरत कम होगी। आलोचक कहते हैं कि इसमें खतरा है कि डिवाइस खुद एक स्थायी पहचान चेकपॉइंट बन जाए। नए कानून के तहत, हर ऑपरेटिंग सिस्टम को सेटअप के समय उपयोगकर्ता की उम्र की पुष्टि करनी होगी(नई विंडो), और वह वह डाटा एपीआई के जरिए उपयोगकर्ता की स्पष्ट सहमति के बिना ऐप डेवलपर्स को भेज सकता है।
केंद्रीकृत आयु जांच के निजता जोखिम
आयु सत्यापन सिस्टम अपने काम करने के तरीके में काफी अलग-अलग होते हैं।
पहचान दस्तावेज़ अपलोड करने से उपयोगकर्ता डाटा लीक के खतरे में आ सकते हैं, जैसा Discord जैसे प्लैटफॉर्म के साथ देखा गया, जहां हमलावरों ने आयु सत्यापन सिस्टम के जरिए हजारों सरकारी ID को एक्सेस कर लिया।
बायोमेट्रिक सिस्टम सटीकता और पक्षपात को लेकर चिंताएं पैदा करते हैं। उदाहरण के लिए, चेहरे के स्कैन से किसी की सही उम्र नहीं पता चल सकती और गलत नतीजे निकल सकते हैं।
आयु सिग्नल को ऑपरेटिंग सिस्टम लेयर पे केंद्रीकृत करना एक अलग खतरा पैदा करता है। अगर पहचान की विशेषताएं उस सॉफ्टवेयर में अंदर डाली जाती हैं जो डिवाइस चलाता है, तो वह जानकारी तय कर सकती है कि उपयोगकर्ता पूरे डिजिटल इकोसिस्टम के साथ कैसे इंटरैक्ट करते हैं।
उदाहरण के लिए, संयुक्त परिवारों में जहां कई लोग एक ही डिवाइस इस्तेमाल करते हैं, ऐप्स ऑपरेटिंग सिस्टम से मिले आयु सिग्नल के आधार पे गलती से सामग्री का एक्सेस प्रतिबंधित कर सकते हैं, चाहे उपयोगकर्ता वयस्क हो। इसी तरह, अगर कोई वयस्क ऑपरेटिंग सिस्टम रजिस्टर करता है, तो डिवाइस इस्तेमाल करने वाले बच्चे ओएस से भेजे गए आयु सिग्नल को आसानी से बायपास कर सकते हैं। कुछ मामलों में, अगर डेवलपर आयु प्रतिबंध ठीक से लागू नहीं कर पाते, तो उन्हें कानूनी जिम्मेदारी का सामना करना पड़ सकता है।
ऐसे सिस्टम बनाना जो निजता का सम्मान करें
बच्चों को ऑनलाइन सुरक्षित रखना एक महत्वपूर्ण मकसद है। माता-पिता, शिक्षकों और नीति-निर्माताओं को हानिकारक सामग्री, सोशल मीडिया के दबाव और शोषणकारी डिज़ाइन प्रथाओं को लेकर जायज़ चिंताएं हैं। लेकिन इंटरनेट के लिए सुरक्षा उपाय बनाना सिर्फ नीति के मकसदों की बात नहीं है। ये तकनीकी आर्किटेक्चर की भी बात है।
नाबालिगों की सुरक्षा के लिए बनाया गया सिस्टम ये नहीं मांग सकता कि रोज़मर्रा की ऑनलाइन सेवाओं को इस्तेमाल करने के लिए सबको संवेदनशील पर्सनल जानकारी देनी पड़े।
इसकी बजाय, व्यापक निजता कानून बच्चों की सुरक्षा में मदद कर सकते हैं(नई विंडो), साथ ही सबके लिए निजता, सुरक्षा और जानकारी तक एक्सेस बरकरार रखते हुए।
जैसे-जैसे आयु सत्यापन की नीतियां विकसित होती रहेंगी, उन्हें लागू करने वाले सिस्टम तय करने में मदद करेंगे कि अगली पीढ़ी के लिए इंटरनेट कैसा दिखेगा। सबसे ज्यादा मायने रखता है ये कि उन सिस्टम को कौन कंट्रोल करता है जो वे फैसले लेते हैं।