अगस्त की एक सुबह, हमारी टीम के एक सदस्य ने कैलिफोर्निया के नंबर से आई एक कॉल उठाई।
कॉल करने वाला, जो सुधरे अंदाज़ में बेहतरीन अमेरिकी लहजे से बोल रहा था, खुद को Google का बता रहा था। उसने कहा कि किसी ने कर्मचारी के Gmail खाते का रिकवर ईमेल पता बदलने की कोशिश की थी, और इसके बारे में एक ईमेल उसी वक्त कर्मचारी के इंबॉक्स में पड़ा हुआ था।
लेकिन आगे जांच करने पर हमारे टीम सदस्य को जल्दी ही पता चल गया कि बातें जितनी दिख रही थीं, वो उतनी नहीं थीं।
ये एक फिशिंग घोटाला था, जो सोशल इंजीनियरिंग का ज़्यादा परिष्कृत रूप था। इसमें एक ऐसी बातचीत का इस्तेमाल हुआ, जो पूरी स्क्रिप्ट के हिसाब से तैयार की गई थी और जिसका मकसद बस इतना भरोसा बनाना था कि आपको लगे कि कॉल करने वाला सचमुच Google ही है, और आखिर में वो आपको किसी न किसी तरह की एक्सेस देने के लिए राज़ी कर ले।
हमारे साथी ने उस पल आने से पहले ही कॉल काट दी, इसलिए आखिर में मांग क्या थी, ये सुनाई नहीं दिया। लेकिन घोटाले की बनावट ये साफ बता देती है कि वो किस तरफ जा रहा था।
- ये Google खाता रिकवर करने वाला घोटाला कैसे काम करता है
- संकेत, समझाए गए
- ये Gmail घोटाला इतना विश्वसनीय क्यों लगता है
- खाते पे कब्ज़ा पाने की कोशिशों से खुद को कैसे बचाएं
- ज़्यादा सुरक्षित इंबॉक्स की शुरुआत बेहतर ईमेल सुरक्षा से होती है
ये Google खाता रिकवर करने वाला घोटाला कैसे काम करता है
सेटअप
फोन बजने से पहले, घोटालेबाज़ एक नया, गुमनाम Gmail पता बनाता है, जिसमें रैंडम अक्षर और अंक होते हैं। Google के वैध “रिकवर ईमेल जोड़ें” फ्लो का इस्तेमाल करके, वो पीड़ित के पते को अपने अस्थायी खाते के रिकवर ईमेल के तौर पे जोड़ने की कोशिश करता है।
पहला असली ईमेल
Google के सिस्टम को पीड़ित की पुष्टि चाहिए, इसलिए एक असली संदेश आता है जो रिकवर ईमेल की पुष्टि करने को कहता है। भेजने वाला, ब्रांडिंग और कोड सब असली होते हैं। (नीचे चित्र 1)
कॉल
घोटालेबाज़ फोन करता है, खुद को Google की सिक्योरिटी टीम का सदस्य बताता है, और एक संदिग्ध खाता एक्सेस की कोशिश के बारे में बताता है, जिसे उसके दावे के मुताबिक रोक दिया गया था। वो ये तक कहता है कि उसने पीड़ित का authenticator कोड रोक लिया था। “ब्लॉक कर दिया” शब्द कॉल करने वाले को हीरो बना देता है। असल में, हमला ही वो फोन कॉल था।
दूसरा असली ईमेल
कॉल अभी भी चालू ही होती है कि पीड़ित को एक असली “सिक्योरिटी अलर्ट” मिलता है, जिसका कहना होता है कि लिंक किए गए एक Google खाते का रिकवर ईमेल बदल दिया गया है। जल्दी में देखने पर ये छेड़छाड़ जैसा लगता है। ध्यान से पढ़ने पर बारीक लाइनों में साफ दिखता है कि ये उस अलर्ट की कॉपी है, जो घोटालेबाज़ के पते पे भेजा गया था। (नीचे चित्र 2)
गायब होने का करतब
पहला ईमेल एक वैध रास्ता देता है: किसी अजनबी के खाते से अपना पता हटाएं। लेकिन जैसे ही हमारे साथी ने कॉल काटी, घोटालेबाज़ ने रिकवर रिक्वेस्ट वापस ले ली, सारे सुराग मिटा दिए, और शायद अगले निशाने की तरफ बढ़ गया।
संकेत, समझाए गए
चित्र 1 में Google का पहला ईमेल दिखाया गया है, जिसमें वो सुरक्षा कोड मौजूद है, जो आपके पते को घोटालेबाज़ के खाते के रिकवर ईमेल के तौर पे पुष्टि करने के लिए चाहिए।
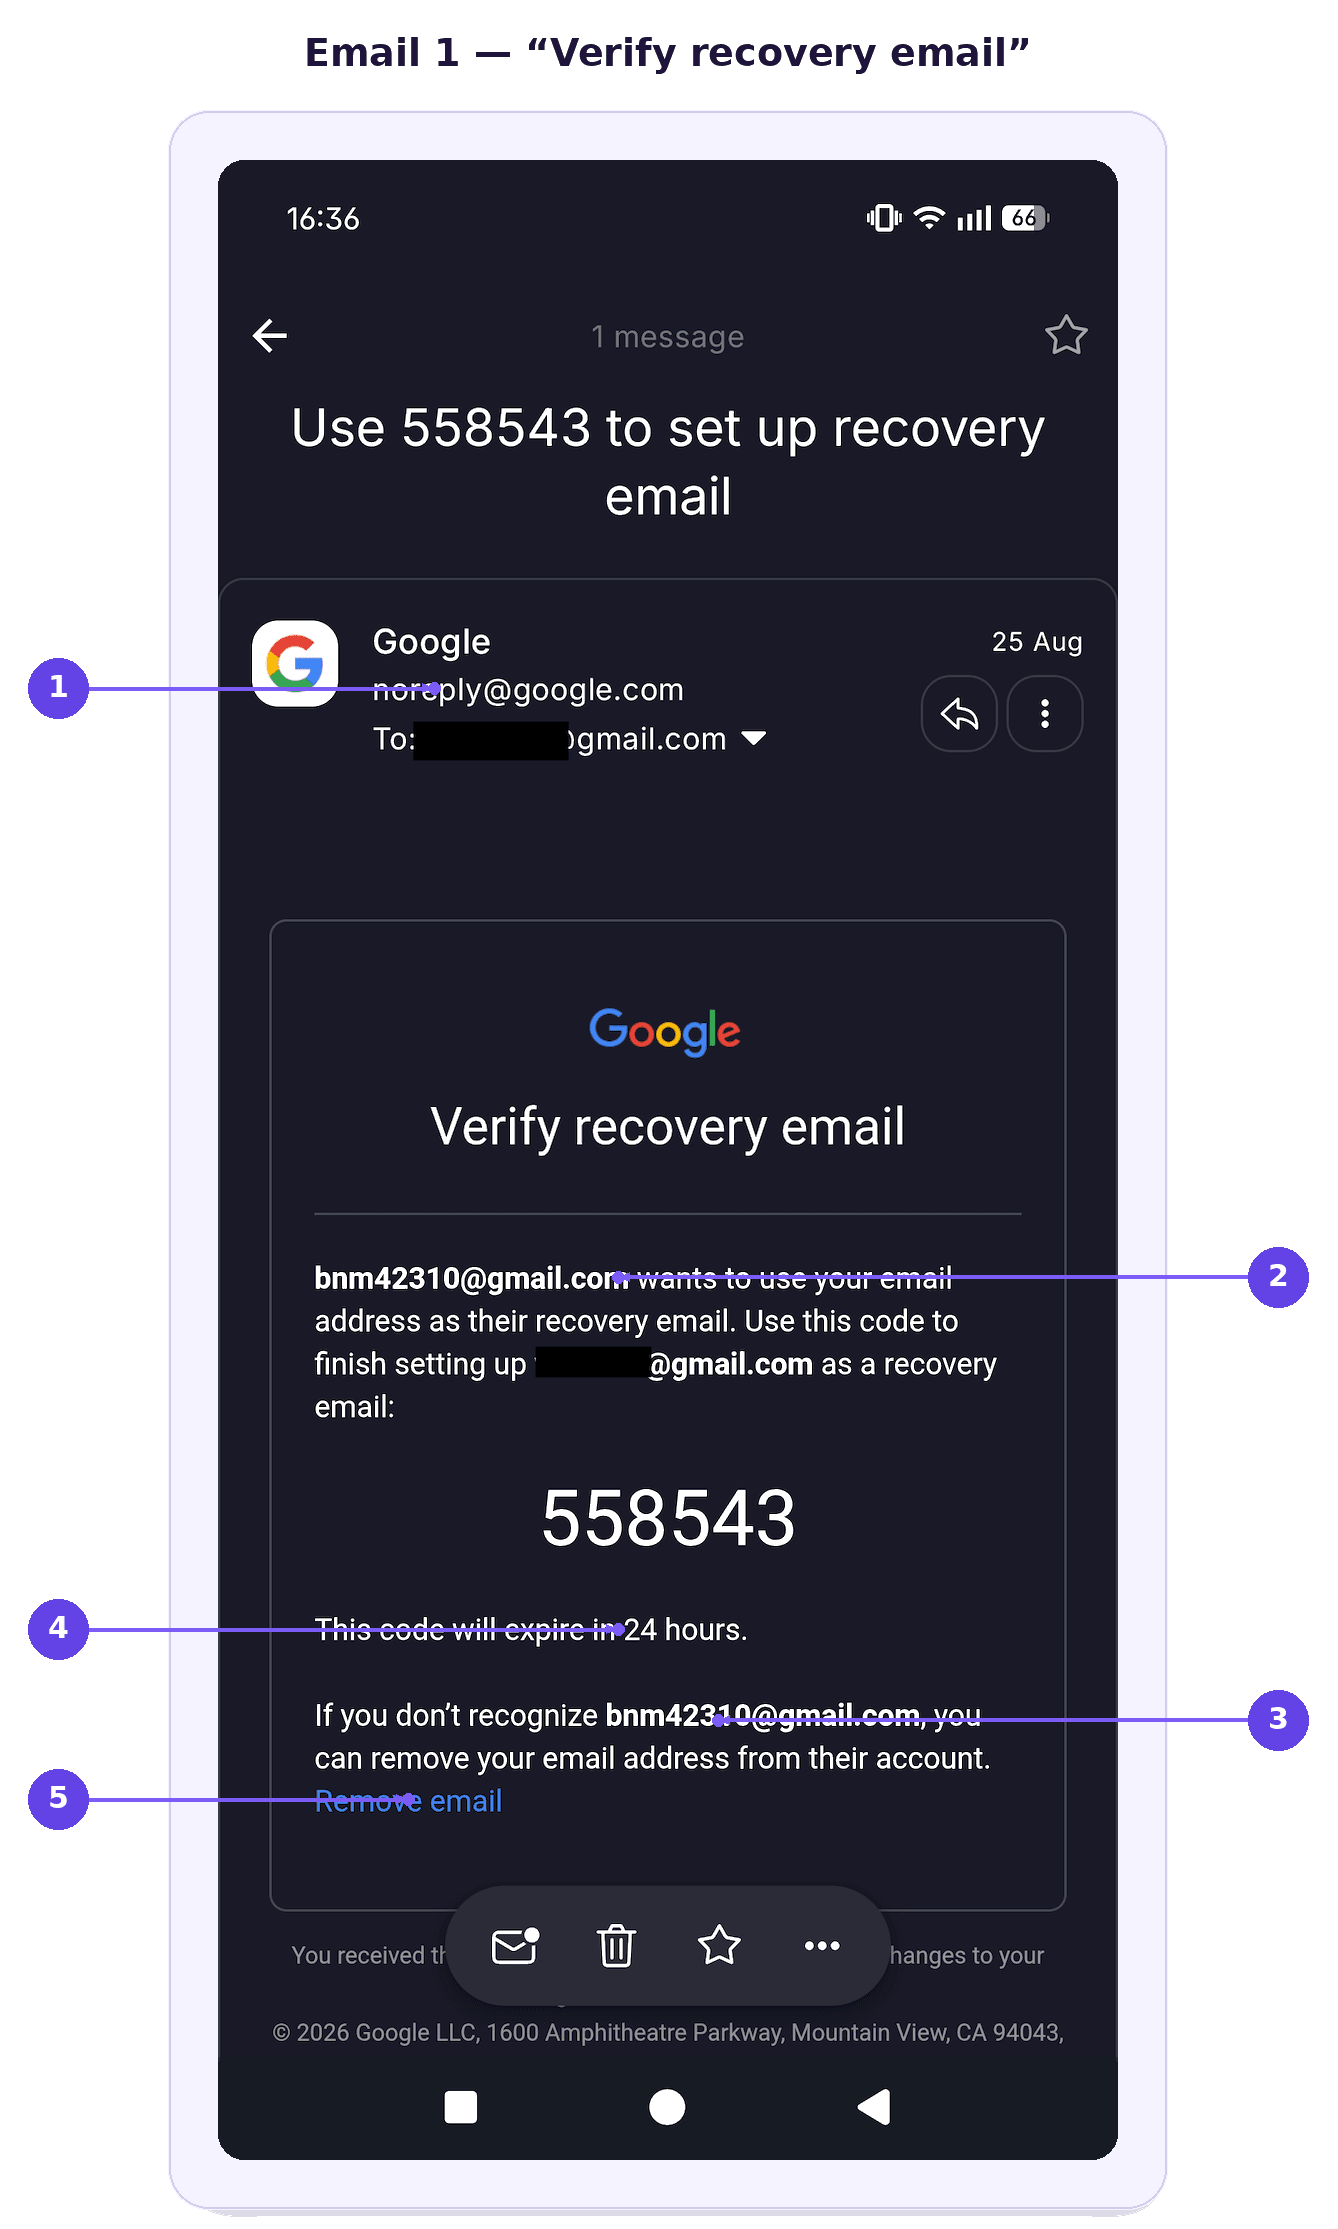
- असली Google भेजने वाला — सच्चा है, और यही उसे खतरनाक बनाता है।
- “आपका ईमेल पता अपने रिकवर ईमेल के तौर पे इस्तेमाल करना चाहता है” — उल्टी बात, क्योंकि ये किसी और के खाते के बारे में है।
- गुमनाम अस्थायी पता — इसके पीछे कौन है, इसकी जांच करने का कोई तरीका नहीं।
- समय खत्म होने वाला कोड — जानबूझकर पैदा की गई जल्दबाज़ी, जो आपको दबाव में और आज्ञाकारी रखती है।
- “ईमेल हटाएं” — एकमात्र ऐसा कदम जो इसे रोकता है, और जब आप कॉल काटते हैं तो घोटालेबाज़ बिल्कुल यही रद्द कर देता है।
चित्र 2 में दिखाया गया है कि Google का एक असली सिक्योरिटी अलर्ट पहली नज़र में कितना चिंताजनक लग सकता है।
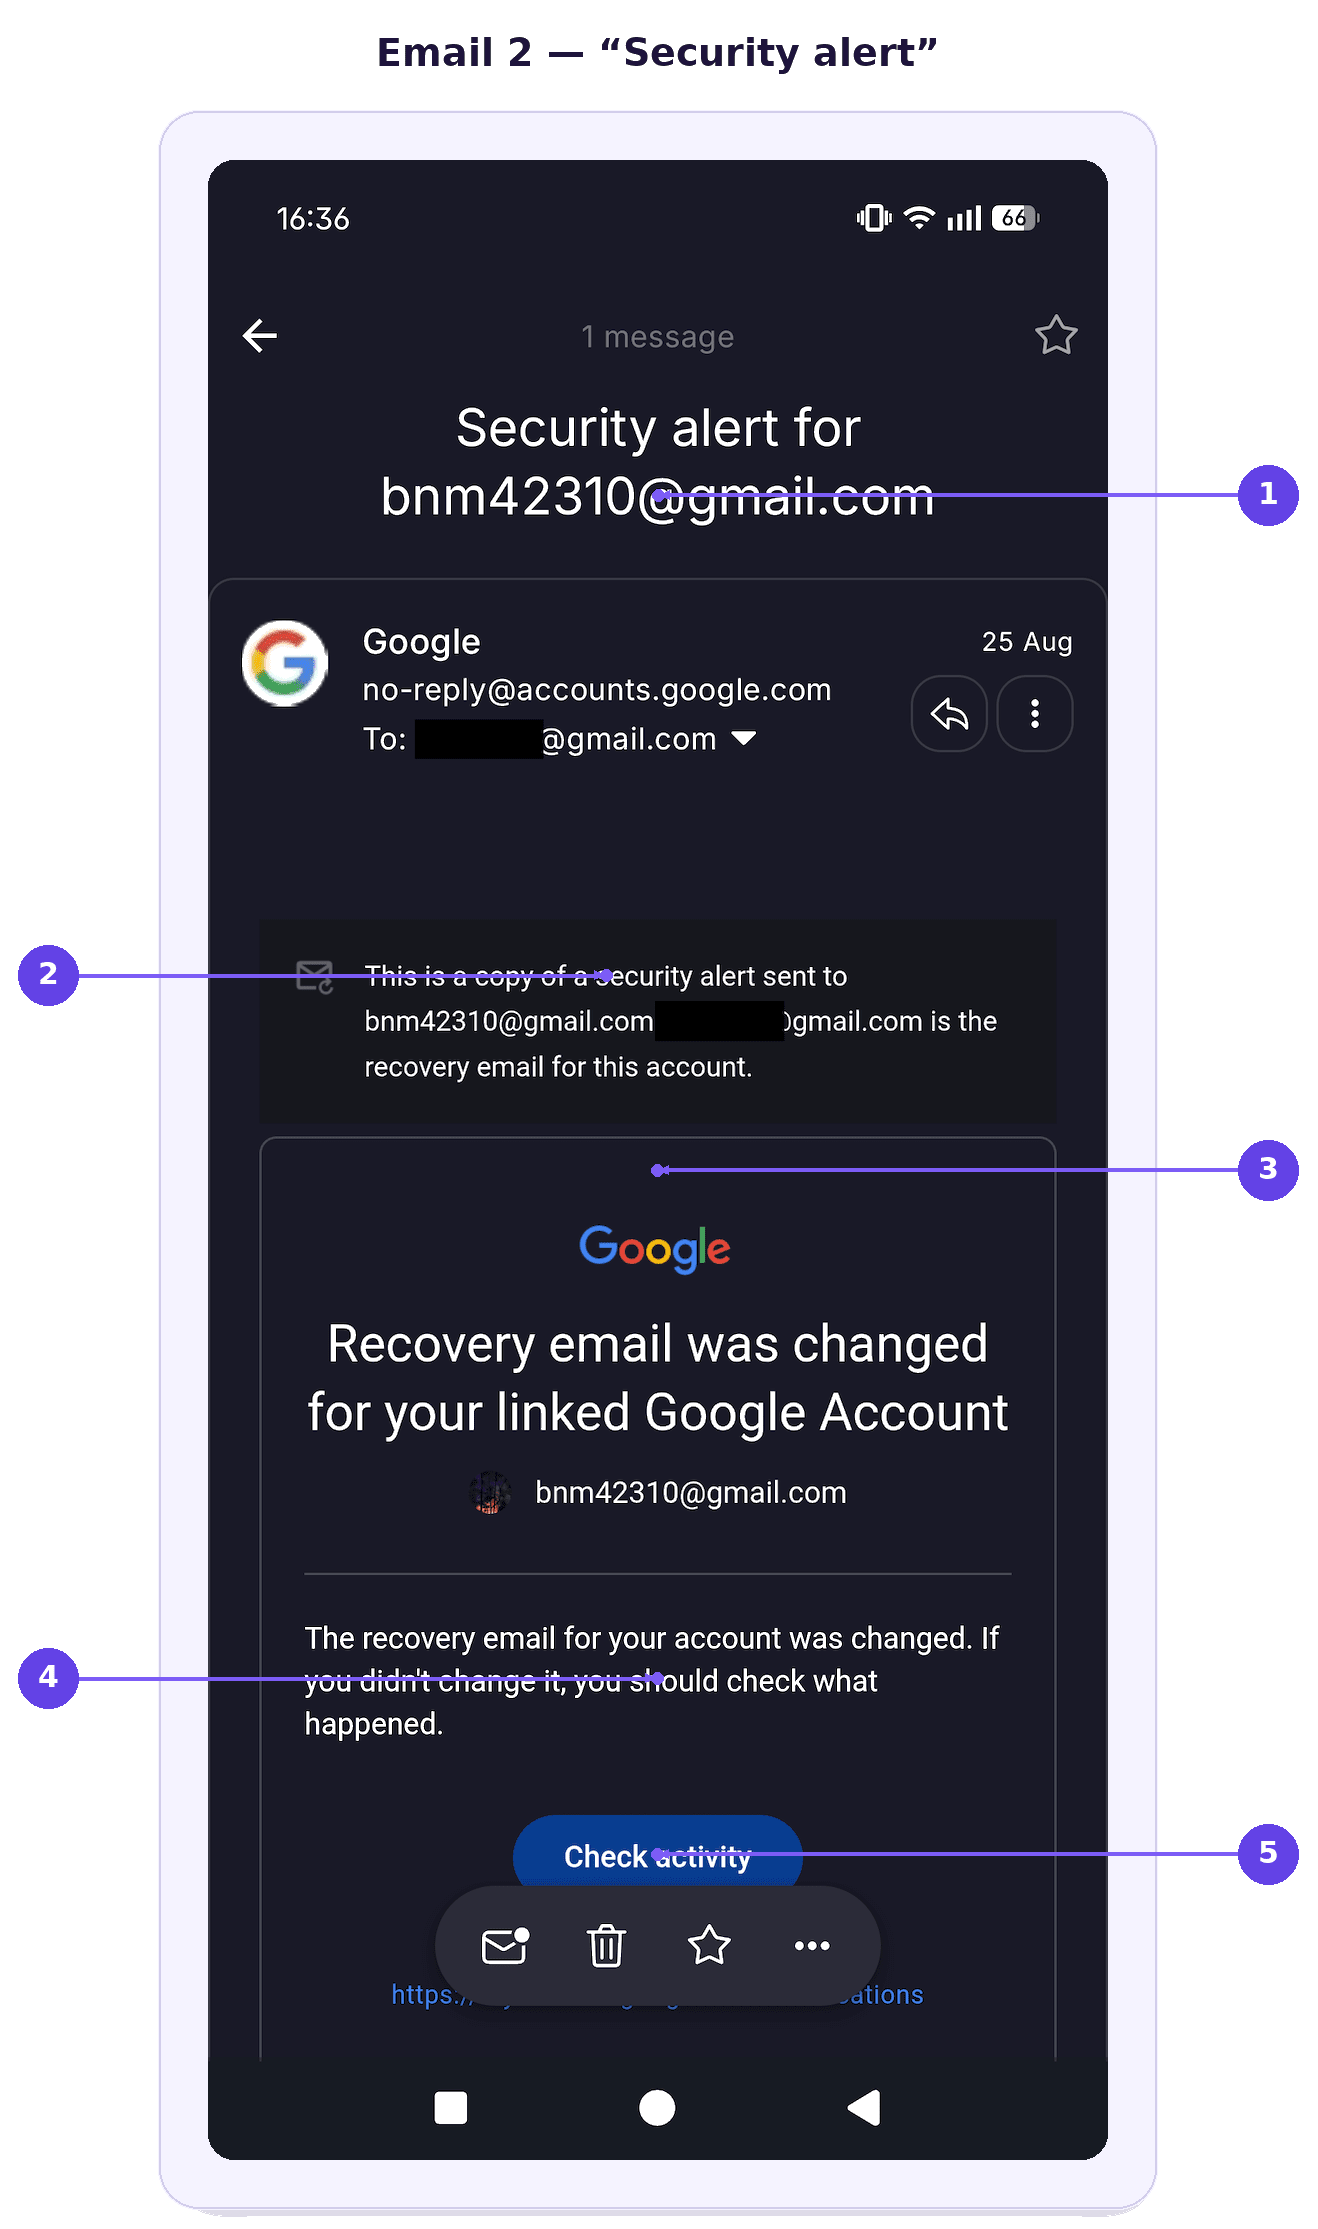
- विषय घोटालेबाज़ के इंबॉक्स की बात करता है, आपके नहीं — पहला संकेत कि ये अलर्ट आपके बारे में नहीं है।
- “सिक्योरिटी अलर्ट की कॉपी, जो अस्थायी पते पे भेजी गई” — सबसे बड़ा संकेत, और जल्दी में देखने पर सबसे आसानी से छूट जाने वाला।
- चिंताजनक हेडलाइन — जो बारीक लाइनें पढ़ने से पहले डराने के लिए बनाई गई है।
- “अगर आपने ये नहीं बदला, तो देखें क्या हुआ” — जानबूझकर बोया गया शक, जो आपको कॉल करने वाले पे भरोसा करने के लिए तैयार करता है।
- “गतिविधि देखें” बटन — ध्यान से पढ़ने की बजाय जल्दी में काम करने के लिए उकसाता है।
ये Gmail घोटाला इतना विश्वसनीय क्यों लगता है
दोनों फिशिंग ईमेल Google के असली सर्वर से आते हैं, इसलिए हर पारंपरिक एंटी-फिशिंग जांच पास हो जाती है।
हर हिस्सा बाकी हिस्सों की पुष्टि करता है: असली सूचनाएं और एक कॉल करने वाला, जो सही-सही जानता है कि अभी आपके इंबॉक्स में क्या पहुंचा है। साथ ही, बातचीत आपको “ईमेल हटाएं” पे क्लिक करने से रोक सकती है, ताकि आपका ध्यान कॉल करने वाले के निर्देशों पे बना रहे।
एक Google डाटा लीक ऐसे घोटालों को और ज़्यादा विश्वसनीय बना सकता है, अगर उजागर हुई जानकारी हमलावरों को वो विवरण दे दे, जिनका इस्तेमाल वो विशिंग या फिशिंग हमलों को लक्षित बनाने के लिए कर सकें। हालांकि पासवर्ड लीक न हों, नाम, संपर्क जानकारी, या खाते से जुड़ी जानकारी घोटालेबाज़ों को ज़्यादा विश्वसनीय लगने और भरोसा बनाने में मदद कर सकती है।
खाते पे कब्ज़ा पाने की कोशिशों से खुद को कैसे बचाएं
बातचीत को धीमा करके और जो हो रहा है उसकी सीधे Google से पुष्टि करके आप खुद को बचा सकते हैं:
कॉल काटें और खुद पुष्टि करें। अगर कोई Google से बोलकर कॉल करे, तो कॉल काट दें और उसके निर्देशों को फॉलो करने की बजाय सीधे अपना खाता चेक करें।
Google के सिक्योरिटी ईमेल ध्यान से पढ़ें। ध्यान दें कि अलर्ट असल में किस खाते की बात करता है, खासकर किसी भी लाइन पे, जो कहती है कि संदेश किसी दूसरे पते पे भेजे गए अलर्ट की कॉपी है।
सत्यापन कोड शेयर न करें। Google को कभी नहीं चाहिए होगा कि आप फोन पे कोई authenticator कोड, रिकवर कोड या कोई और साइन-इन प्रमाण बोलकर बताएं।
अगर खाता पहचान में नहीं आता, तो “ईमेल हटाएं” इस्तेमाल करें। अगर Google कहे कि कोई आपका पता अपने रिकवर ईमेल के तौर पे इस्तेमाल करना चाहता है, तो उसे उस खाते से हटा दें।
कॉल करने वाले को जल्दी कराने न दें। घोटालेबाज़ जल्दबाज़ी पे भरोसा करते हैं, ताकि आप ये जांचने की बजाय सिर्फ प्रतिक्रिया देते रहें कि सूचना में असल में क्या लिखा है।
अपने Google खाते की सुरक्षा सीधे जांचें। खुद अपने खाता सेटिंग खोलें और हाल की गतिविधि, साइन-इन किए गए डिवाइस, रिकवर जानकारी और सिक्योरिटी अलर्ट चेक करें।
संदिग्ध कॉल और संदेश की शिकायत करें। ऐसी कोशिश की रिपोर्ट करने से Google और आपके फोन ऑपरेटर को बार-बार होने वाले दुरुपयोग को पहचानने में मदद मिल सकती है।
अपनी Google निजता सेटिंग चेक करें. हालांकि निजता सेटिंग इस खास घोटाले को रोक नहीं सकतीं, नियमित रूप से ये चेक करते रहना कि आप कौन सा डाटा शेयर कर रहे हैं और कौन से ऐप और सर्विसेज़ आपके Google खाते को एक्सेस कर रही हैं, इससे आपका जोखिम कम हो सकता है।
ज़्यादा सुरक्षित इंबॉक्स की शुरुआत बेहतर ईमेल सिक्योरिटी से होती है
ऐसे घोटाले याद दिलाते हैं कि असली सिक्योरिटी ईमेल भी सोशल इंजीनियरिंग का हथियार बन सकते हैं। अचानक आने वाले कॉल्स पे शक करते रहें, खाते की एक्टिविटी खुद चेक करें, और अलर्ट्स को ध्यान से पढ़ें, इनसे आप ऐसे घोटालों में फंसने से बच सकते हैं।
क्या आप Gmail का बेहतर विकल्प ढूंढ रहे हैं? Proton Mail आपको एक ऐसी सेफ ईमेल सर्विस देता है, जो शुरु-से-अंत तक और ज़ीरो-एक्सेस एन्क्रिप्शन के ज़रिए आपके डाटा और कम्युनिकेशन की सुरक्षा पे बनी है।
अगर कोई Proton बनकर ऐसा ही घोटाला करने की कोशिश करे, तो एक सिंपल बात याद रखें: Proton खाते की सिक्योरिटी की समस्या के बारे में कभी भी आपको कॉल नहीं करता। दो-फैक्टर सत्यापन सक्षम करके आप अपने खाते को टेकओवर से बचा सकते हैं। पैसे वाले प्लैन्स पे Proton Sentinel ऑटोमेटेड डिटेक्शन को ह्यूमन सिक्योरिटी एनालिसिस के साथ जोड़ता है।
Proton Mail में ज़्यादा पारंपरिक फिशिंग कोशिशों के खिलाफ भी सुरक्षा मौजूद है, जैसे क्लाउड स्टोरेज ईमेल घोटाले। PhishGuard शक वाले फिशिंग ईमेल्स को ब्लॉक करके फ्लैग करता है, और लिंक कन्फर्मेशन आपको ईमेल से आए किसी एक्सटर्नल लिंक को खोलने से पहले उसे वेरिफाई करने के लिए कहता है।
खाता टेकओवर के खिलाफ कोई भी ईमेल सर्विस परफेक्ट सुरक्षा नहीं दे सकती। लेकिन अगर कोई ईमेल या एसएमएस रिकवरी के ज़रिए आपके Proton खाते में घुसने में सफल भी हो जाए, तो अलग डाटा रिकवरी प्रोटेक्शन की वजह से उसे अपने-आप आपके ईमेल्स और कॉन्टैक्ट्स का एक्सेस नहीं मिल जाता।