Op een ochtend in augustus nam een teamlid een telefoongesprek aan van een nummer uit Californië.
De beller, gepolijst en met een foutloos Amerikaans accent, beweerde van Google te zijn. Er was, aldus de beller, een poging gedaan om het herstel-e-mailadres van het Gmail-account van de medewerker te wijzigen, en op dat moment stond er een e-mail over in zijn inbox.
Bij nader onderzoek ontdekte ons teamlid al snel dat de zaken er anders uitzagen dan ze leken.
Dit was oplichting via phishing, en wel in een geavanceerdere vorm van social engineering. Er werd een zorgvuldig gescenariseerd gesprek gebruikt, ontworpen om precies genoeg vertrouwen op te bouwen dat u gelooft dat de beller echt Google is, zodat u uiteindelijk een vorm van toegang prijsgeeft.
Onze collega beëindigde het gesprek voordat het zover was, dus is nooit duidelijk geworden wat er precies gevraagd zou worden. Maar de structuur van de oplichting verraadt precies waar het naartoe ging.
- Hoe deze oplichting met Google-accountherstel werkt
- De aandachtspunten, toegelicht
- Waarom deze Gmail-oplichting zo overtuigend is
- Hoe u zich kunt beschermen tegen pogingen tot accountovername
- Een veiliger inbox begint met betere e-mailbeveiliging
Hoe deze oplichting met Google-accountherstel werkt
De setup
Voordat de telefoon overgaat, maakt de oplichter een gloednieuw, anoniem Gmail-adres aan dat bestaat uit willekeurige letters en cijfers. Via de legitieme Google-flow “een herstel-e-mailadres toevoegen” probeert de oplichter het adres van het slachtoffer toe te voegen als herstel-e-mailadres voor het eigen wegwerpaccount.
De eerste echte e-mail
Het systeem van Google heeft de bevestiging van het slachtoffer nodig, dus er komt een authentiek bericht binnen met het verzoek het herstel-e-mailadres te bevestigen. De afzender, de branding en de code zijn echt. (Afbeelding 1 hieronder)
Het telefoongesprek
De oplichter belt, geeft zich uit als lid van het beveiligingsteam van Google en beschrijft een verdachte poging tot accounttoegang die zogenaamd is geblokkeerd, en beweert zelfs de authenticator-code van het slachtoffer te hebben onderschept. Het woord “geblokkeerd” zet de beller neer als held. In werkelijkheid is de aanval het telefoongesprek.
De tweede echte e-mail
Terwijl het slachtoffer nog in gesprek is, ontvangt het een echte “Security alert” die meldt dat er een herstel-e-mailadres is gewijzigd op een gekoppeld Google-account. Snel gelezen lijkt het alsof het account in gevaar is gebracht. Leest u zorgvuldig, dan verraadt de kleine lettertjes dat het een kopie is van een waarschuwing die naar het adres van de oplichter is verzonden. (Afbeelding 2 hieronder)
De verdwijntruc
De eerste e-mail biedt een legitieme uitweg: uw adres verwijderen uit het account van de vreemde. Maar zodra onze collega ophing, trok de oplichter het herstelverzoek in, wiste elk spoor en ging waarschijnlijk verder met het volgende doelwit.
De aandachtspunten, toegelicht
Afbeelding 1 toont de eerste e-mail van Google, die een beveiligingscode bevat die nodig is om uw adres te bevestigen als herstel-e-mailadres voor het account van de oplichter.
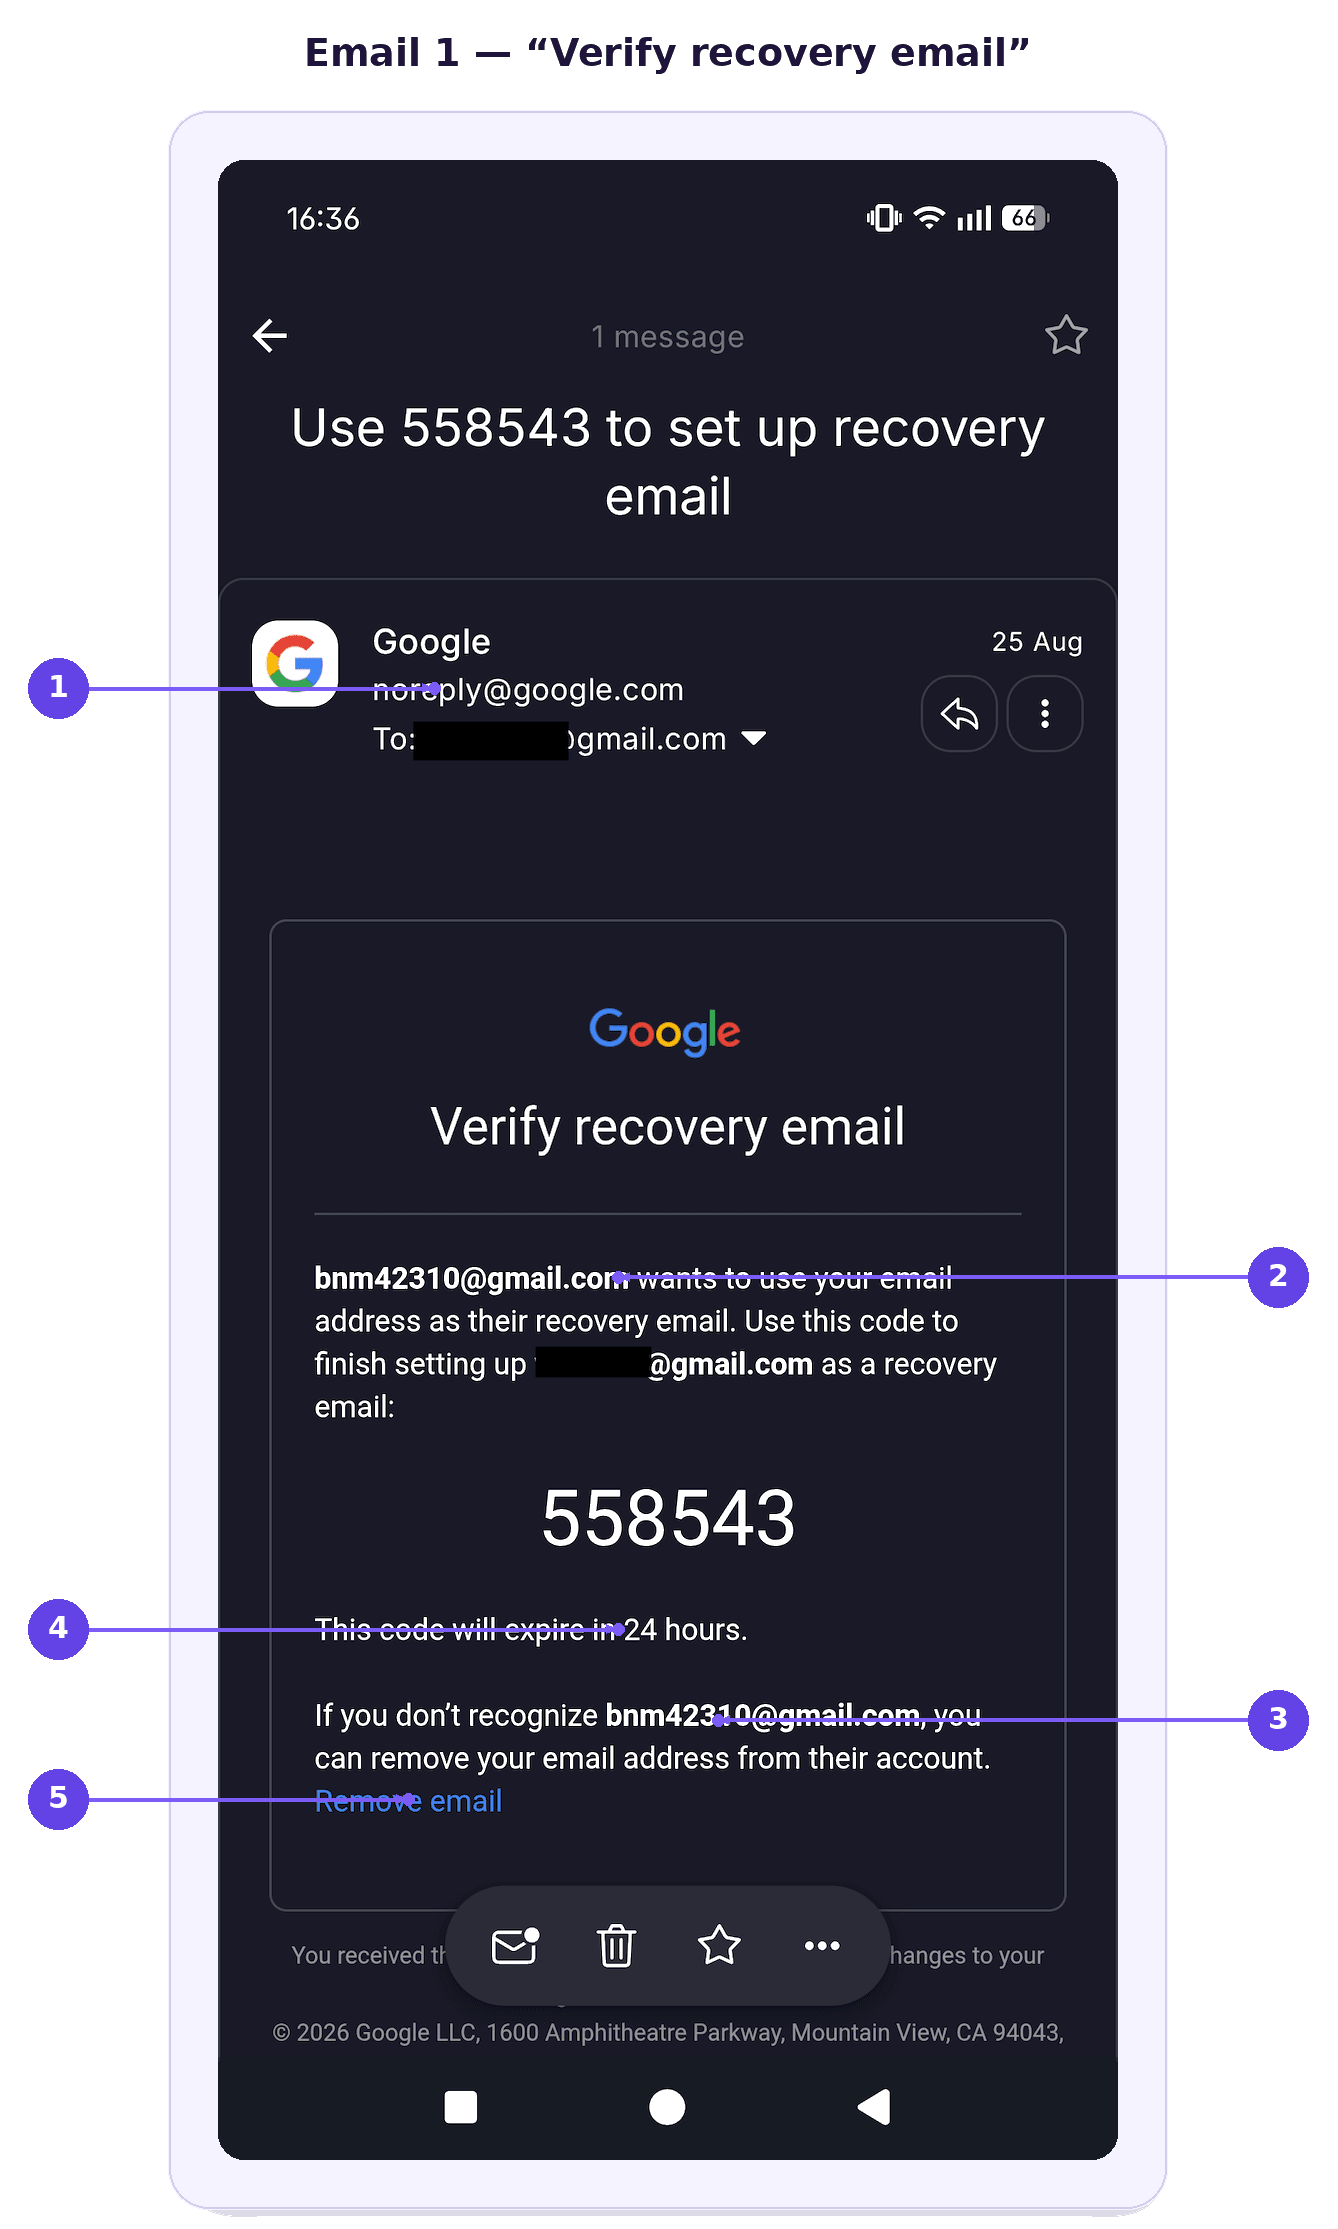
- De echte Google-afzender — echt, en precies dat maakt het gevaarlijk.
- “Wil uw e-mailadres gebruiken als herstel-e-mailadres” — de omgekeerde logica, want het gaat hier om het account van iemand anders.
- Het anonieme wegwerpadres — er is geen manier om te controleren wie erachter zit.
- De verlopende code — verzonnen urgentie, die u gestrest en gehoorzaam houdt.
- “E-mail verwijderen” — de enige actie die dit stopt, en precies wat de oplichter annuleert zodra u ophangt.
Afbeelding 2 toont hoe een echte beveiligingswaarschuwing van Google in eerste instantie alarmerend kan overkomen.
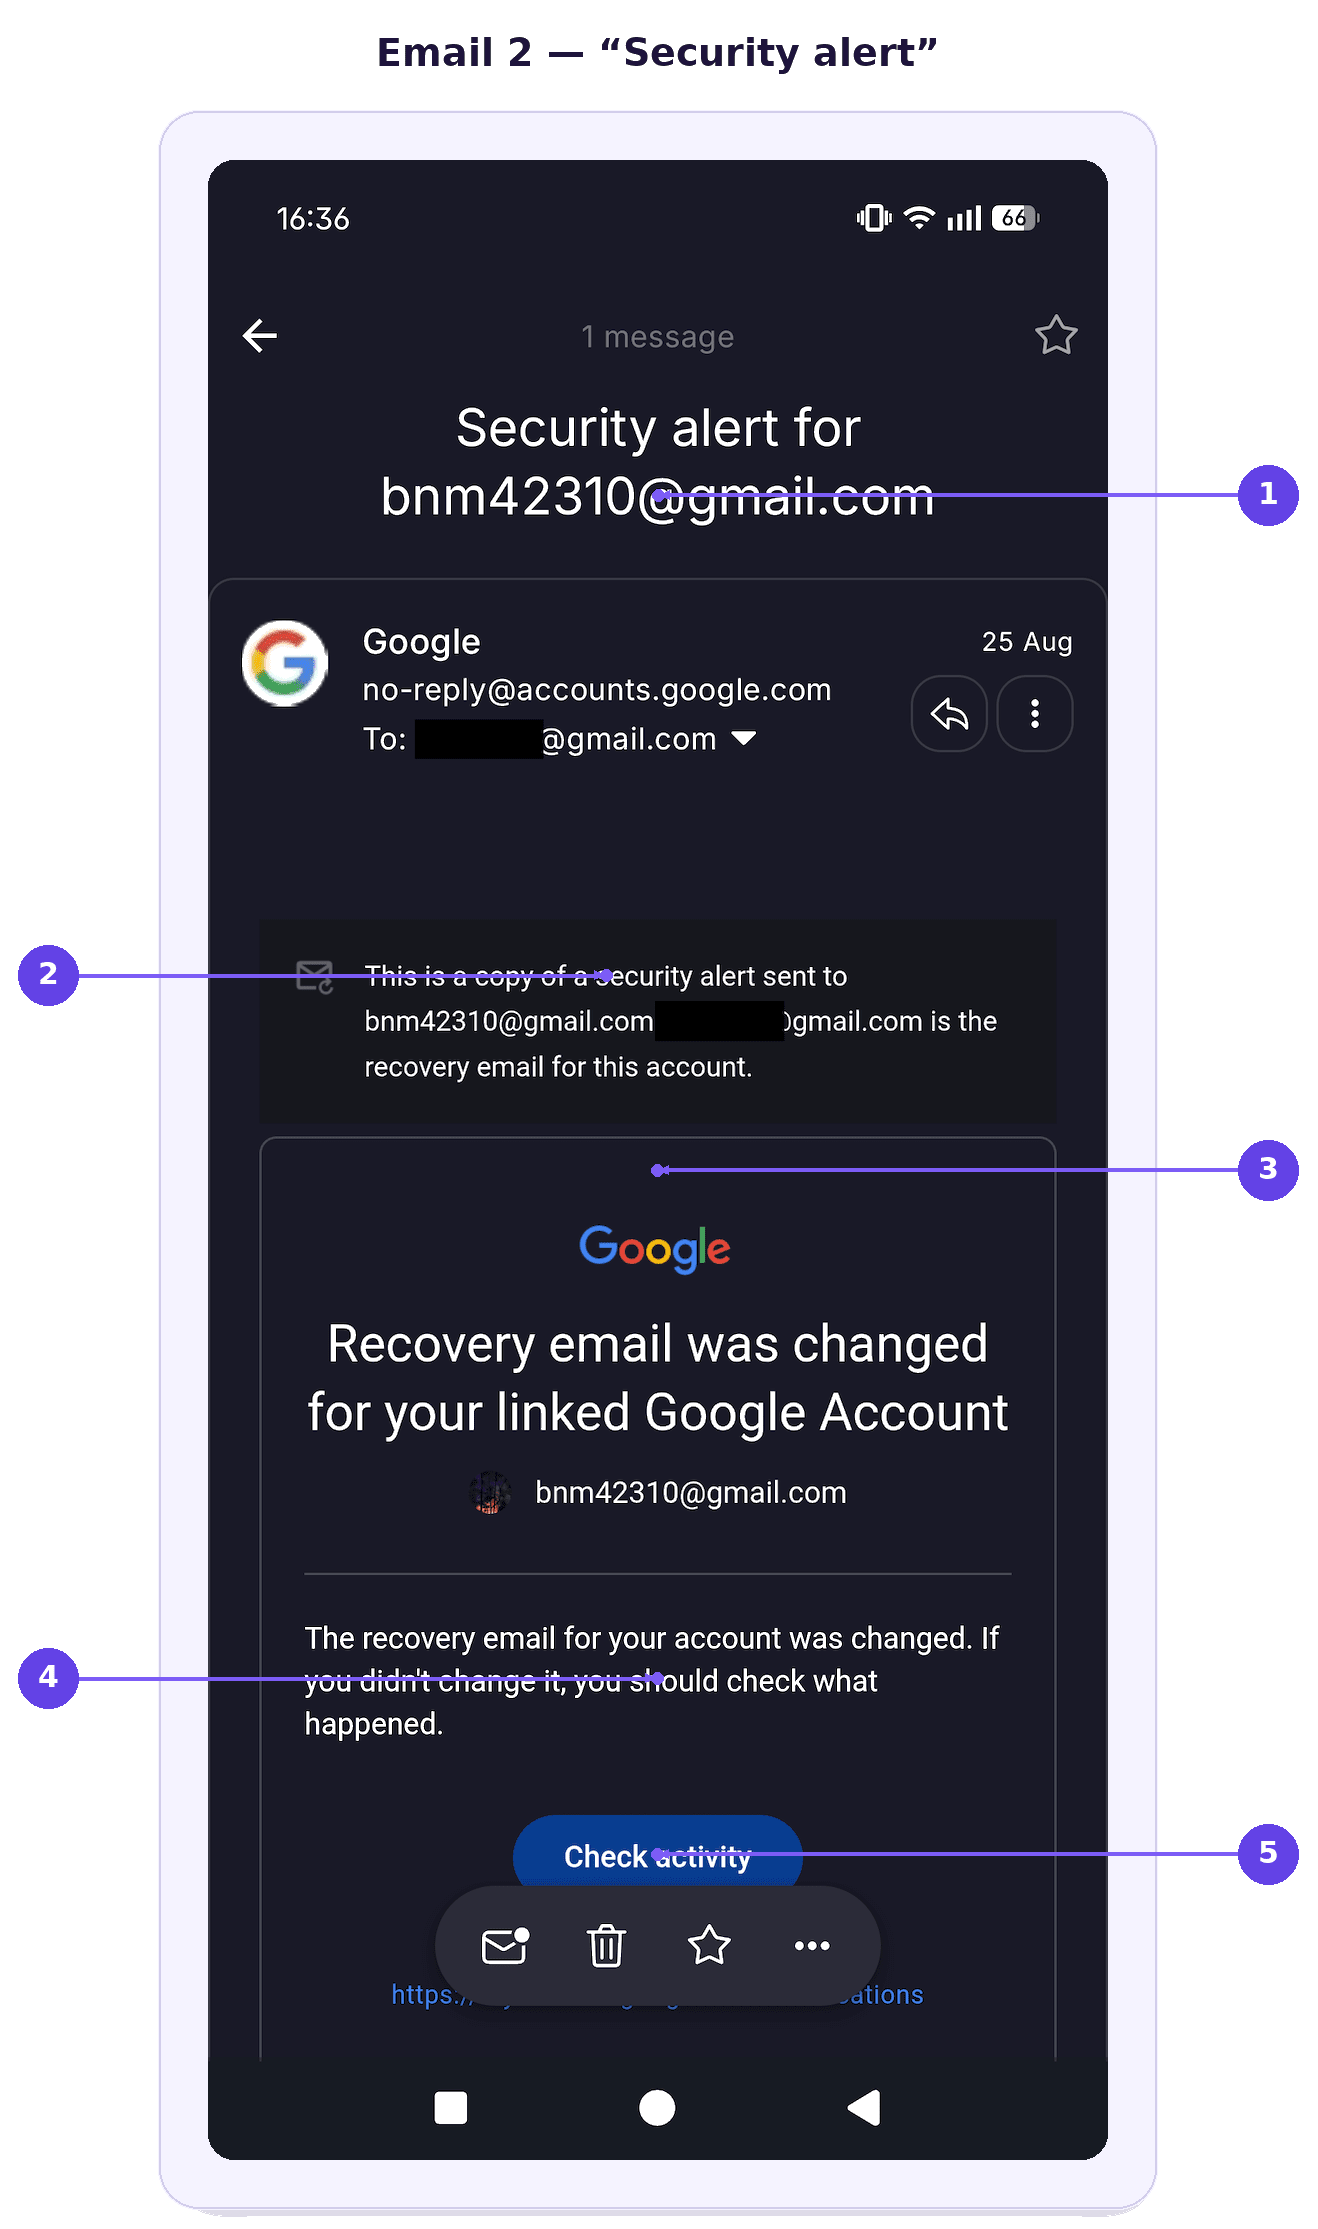
- Het onderwerp vermeldt de inbox van de oplichter, niet die van u — het eerste teken dat deze waarschuwing niet over u gaat.
- “Een kopie van een beveiligingswaarschuwing verzonden naar” het wegwerpadres — het duidelijkste aandachtspunt, en het gemakkelijkst te missen bij snelle lezing.
- De alarmerende kop — bedoeld om u te laten schrikken voordat u de kleine lettertjes leest.
- “Als u dit niet heeft gewijzigd, controleer dan wat er is gebeurd” — geplante twijfel die u voorbereidt om de beller te vertrouwen.
- De knop “Activiteit controleren” — een aansporing om snel te handelen in plaats van zorgvuldig te lezen.
Waarom deze Gmail-oplichting zo overtuigend is
Beide phishing-e-mails komen van de echte servers van Google, waardoor elke conventionele antiphishingcontrole slaagt.
Elk element versterkt de andere: echte meldingen, plus een beller die precies weet wat er net in uw inbox is aangekomen. Tegelijk kan het gesprek u ontmoedigen om op “E-mail verwijderen” te klikken, zodat u gefocust blijft op de instructies van de beller.
Een datalek bij Google kan oplichting zoals deze overtuigender maken als gelekte informatie aanvallers gegevens oplevert waarmee ze vishing– of phishing-aanvallen kunnen personaliseren. Zelfs als wachtwoorden niet lekken, kunnen namen, contactgegevens of accountinformatie oplichters helpen geloofwaardiger te klinken en vertrouwen op te bouwen.
Hoe u zich kunt beschermen tegen pogingen tot accountovername
U kunt zichzelf beschermen door het tempo van het contact te verlagen en rechtstreeks bij Google te controleren wat er aan de hand is:
Leg op en controleer het onafhankelijk. Als iemand belt die beweert van Google te zijn, beëindig het gesprek en controleer uw account rechtstreeks in plaats van de instructies te volgen.
Lees beveiligings-e-mails van Google zorgvuldig. Let op naar welk account de waarschuwing eigenlijk verwijst, vooral op elke regel waarin staat dat het bericht een kopie is van een waarschuwing die naar een ander adres is verzonden.
Deel geen verificatiecodes. Google vraagt u nooit om telefonisch een authenticatorcode, herstelcode of andere inloggegevens voor te lezen.
Gebruik “E-mail verwijderen” als u het account niet herkent. Als Google zegt dat iemand uw adres als herstel-e-mailadres wil gebruiken, verwijder het dan uit dat account.
Laat de beller u niet opjagen. Oplichters spelen op urgentie om u te laten reageren in plaats van te controleren wat de melding werkelijk zegt.
Controleer de beveiliging van uw Google-account rechtstreeks. Open zelf uw accountinstellingen en controleer recente activiteit, aangemelde apparaten, herstelgegevens en beveiligingswaarschuwingen.
Meld verdachte gesprekken en berichten. Door de poging te melden, helpt u Google en uw telefoonprovider herhaald misbruik op te sporen.
Controleer uw Google-privacyinstellingen. Hoewel privacyinstellingen deze specifieke scam niet tegenhouden, kunt u uw risico beperken door regelmatig te controleren welke gegevens u deelt en welke apps en services toegang hebben tot uw Google-account.
Een veiligere inbox begint met betere e-mailbeveiliging
Oplichting zoals deze herinnert ons eraan dat zelfs legitieme beveiligings-e-mails kunnen worden misbruikt als instrument voor social engineering. Door wantrouwend te blijven bij onverwachte telefoontjes, de accountactiviteit zelfstandig te controleren en meldingen zorgvuldig te lezen, voorkomt u dat u erin trapt.
Op zoek naar een beter alternatief voor Gmail? Proton Mail biedt u een beveiligde e-mailservice die is opgebouwd rond de bescherming van uw gegevens en communicatie met end-to-end– en zero-access-versleuteling.
Als iemand een vergelijkbare scam probeert terwijl deze zich voordoet als Proton, is er een eenvoudige regel om te onthouden: Proton belt u nooit over een beveiligingsprobleem met uw account. U kunt uw account beschermen tegen overname door tweestapsverificatie in te schakelen. Bij betaalde abonnementen combineert Proton Sentinel geautomatiseerde detectie met menselijke beveiligingsanalyse.
Proton Mail bevat ook bescherming tegen gangbaardere phishingpogingen, zoals e-mailscams met cloudopslag. PhishGuard blokkeert en markeert vermoedelijke phishing-e-mails, terwijl koppelingsbevestiging u vraagt alles te verifiëren voordat u externe koppelingen uit een e-mail opent.
Geen enkele e-mailservice kan volledige bescherming bieden tegen accountovernames. Maar als iemand er toch in slaagt in uw Proton-account te breken via herstel per e-mail of sms, krijgt die persoon dankzij afzonderlijke beschermingen voor gegevensherstel niet automatisch toegang tot uw e-mails en contacten.