8월의 어느 날 아침, 저희 팀의 한 팀원이 캘리포니아 번호로 걸려온 전화를 받았습니다.
전화를 건 사람은 매끄럽고 완벽한 미국식 발음으로 말하며 자신이 Google 직원이라고 주장했습니다. 전화를 건 사람에 따르면 직원의 Gmail 계정의 복구 주소를 변경하려는 시도가 있었고, 그에 관한 이메일이 바로 그 순간 받은 편지함에 도착해 있었다고 했습니다.
하지만 더 자세히 살펴본 결과, 저희 팀원은 곧 일이 겉으로 보이는 것과 다르다는 사실을 알게 되었습니다.
이것은 피싱 사기이자, 한층 정교해진 형태의 소셜 엔지니어링입니다. 이 사기는 전화를 건 사람이 정말 Google이라고 믿을 만큼의 신뢰를 쌓도록 꼼꼼하게 짜인 대화 스크립트를 사용해, 결국 일종의 접근 권한을 넘기도록 설득합니다.
저희 동료는 그 순간에 이르기 전에 전화를 끊었기 때문에 정확히 어떤 요구가 있었는지는 듣지 못했습니다. 하지만 사기의 구조를 보면 어디로 흘러가려 했는지 정확히 알 수 있습니다.
- 이 Google 계정 복구 사기의 작동 방식
- 수상한 신호 상세 해설
- 이 Gmail 사기가 그럴듯해 보이는 이유
- 계정 탈취 시도로부터 보호하는 방법
- 더 안전한 받은 편지함은 더 나은 이메일 보안에서 시작됩니다
이 Google 계정 복구 사기의 작동 방식
준비 단계
전화가 울리기 전에 사기꾼은 무작위 문자와 숫자로 이루어진 새로운 익명 Gmail 주소를 만듭니다. 그런 다음 Google의 정상적인 “복구 이메일 추가” 절차를 이용해 피해자의 주소를 사기꾼 자신의 일회용 계정에 복구 이메일로 추가하려 시도합니다.
첫 번째 진짜 이메일
Google 시스템에는 피해자의 확인이 필요하기 때문에 복구 이메일을 확인하라는 실제 메시지가 도착합니다. 보낸 사람, 브랜딩, 코드 모두 진짜입니다. (아래 그림 1 참조)
전화
사기꾼은 전화를 걸어 Google 보안 팀 소속인 척하면서 막혔다고 주장되는 의심스러운 계정 접근 시도를 설명하고, 심지어 피해자의 authenticator 코드를 가로챘다고까지 주장합니다. “차단”이라는 단어는 전화를 건 사람을 영웅처럼 보이게 합니다. 실제로 이 공격은 바로 그 전화입니다.
두 번째 진짜 이메일
아직 전화를 끊지 않은 상태에서 피해자는 연결된 Google 계정의 복구 이메일이 변경되었다는 진짜 “보안 알림”을 받게 됩니다. 대충 훑어보면 유출된 것처럼 보이지만, 자세히 읽어보면 세부 문구에서 이 알림이 사기꾼의 주소로 보낸 알림의 사본임을 알 수 있습니다. (아래 그림 2)
완벽한 증발
첫 번째 이메일은 정상적인 탈출구를 제공합니다. 낯선 사람의 계정에서 자신의 주소를 삭제하는 것입니다. 하지만 저희 동료가 전화를 끊자마자 사기꾼은 복구 요청을 취소해 흔적을 지웠고, 아마 다음 표적을 찾아 떠났을 것입니다.
수상한 신호 상세 해설
그림 1은 사기꾼 계정의 복구 이메일로 자신의 주소를 확인하는 데 필요한 보안 코드가 담긴 Google의 첫 번째 이메일을 보여줍니다.
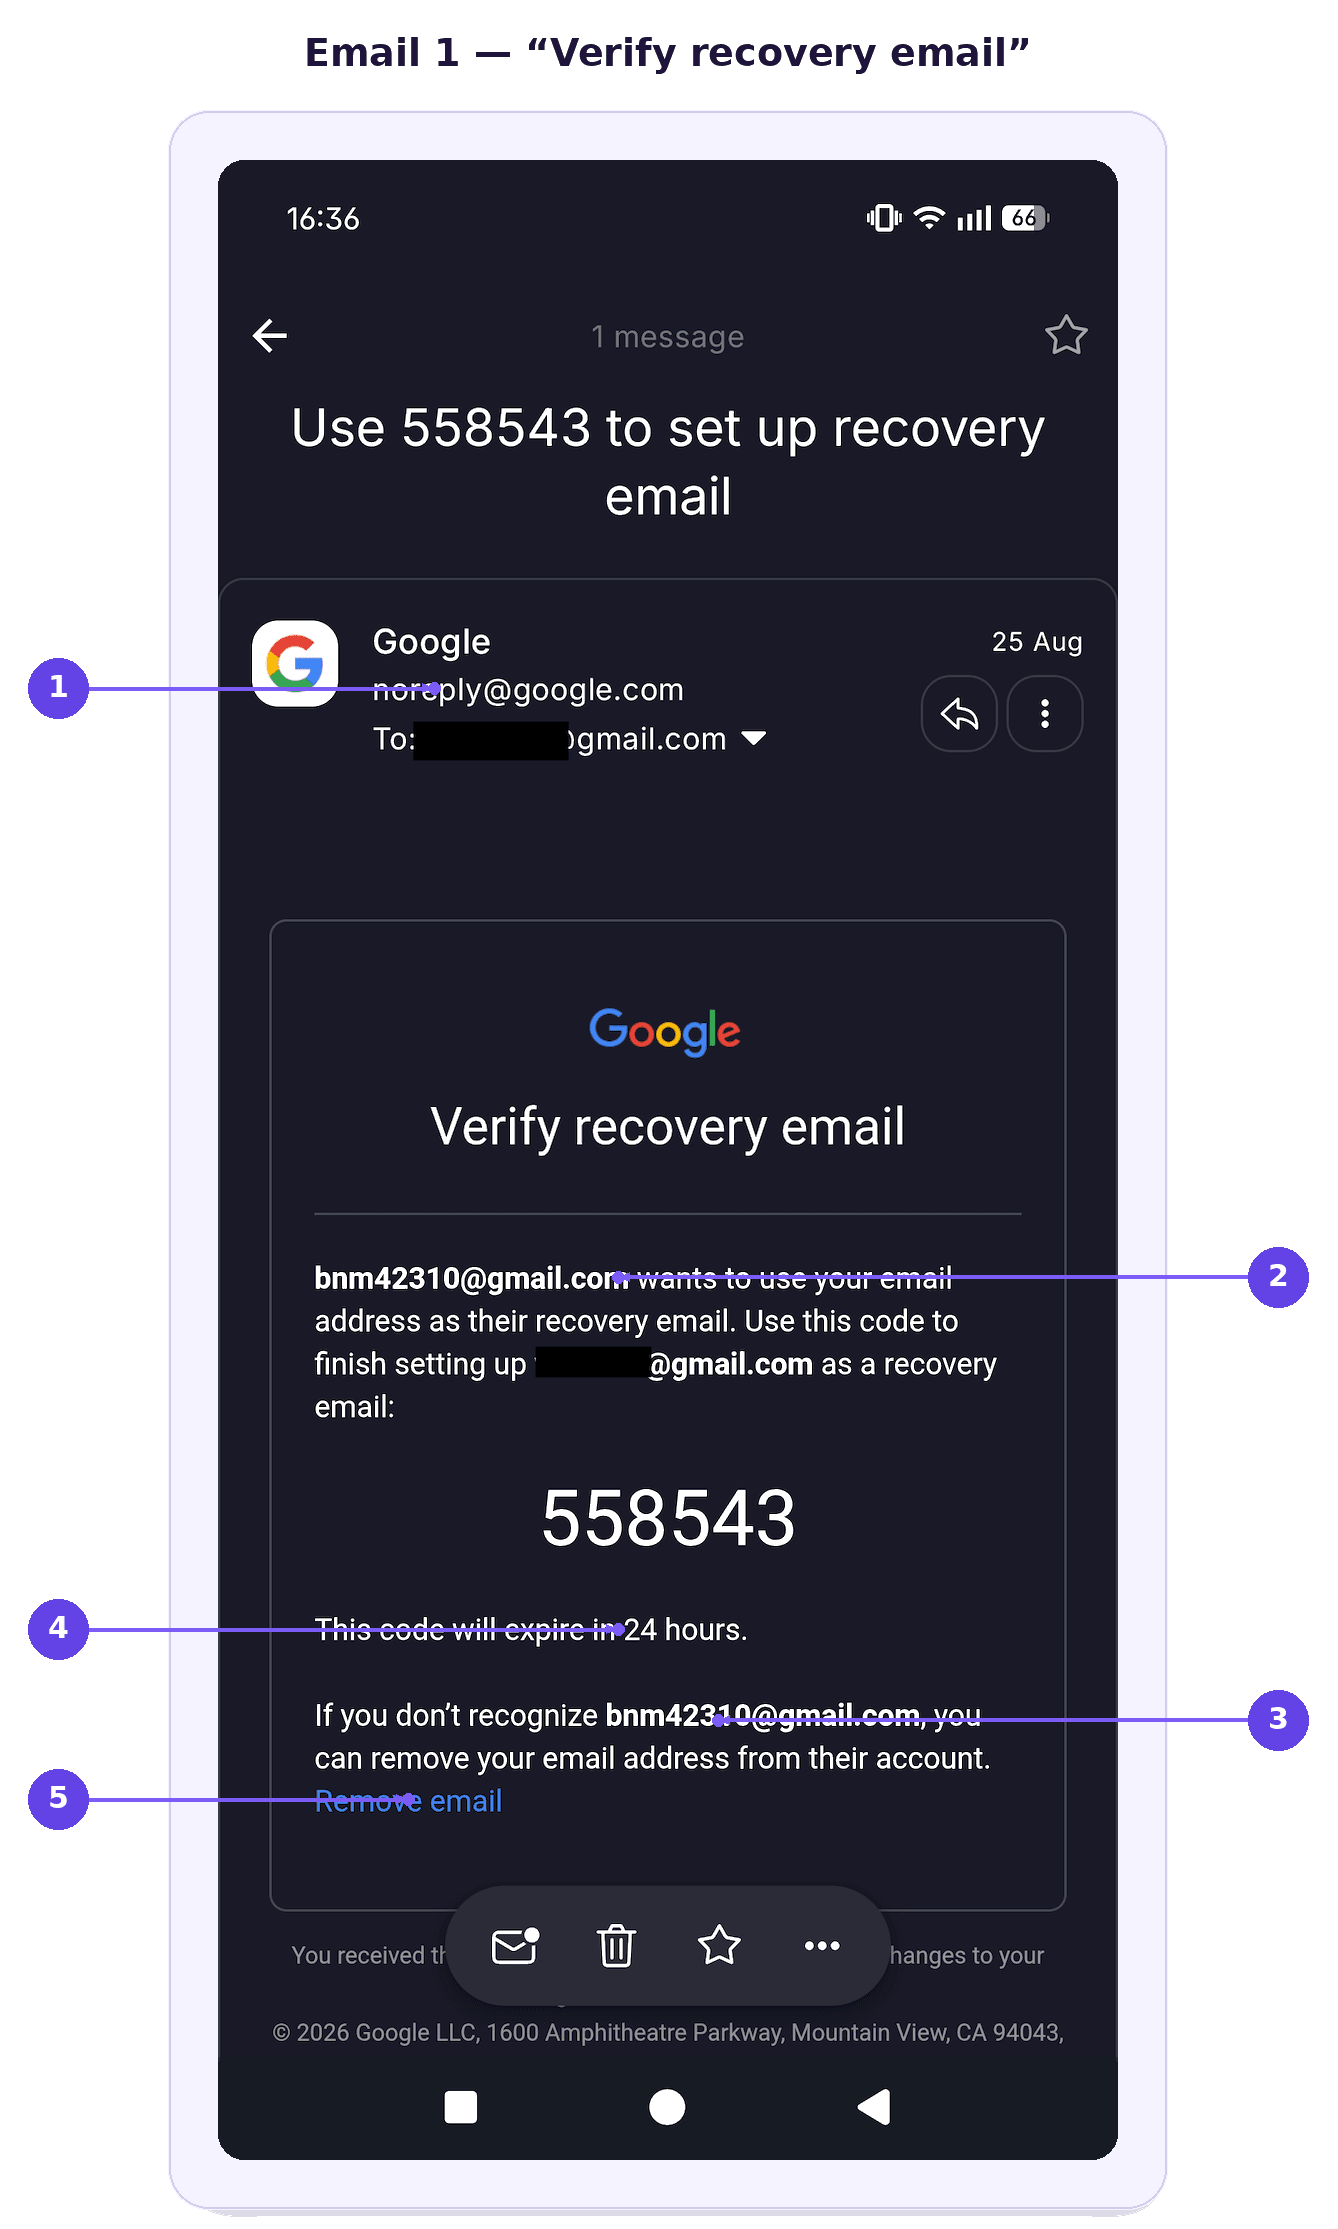
- 진짜 Google 보낸 사람 — 실제이며, 바로 이 점이 위험한 이유입니다.
- “이 이메일 주소를 본인의 복구 이메일로 사용하려고 함” — 남의 계정에 관한 일이므로 뒤집힌 논리입니다.
- 익명의 일회용 주소 — 누가 그 뒤에 있는지 확인할 방법이 없습니다.
- 곧 만료되는 코드 — 조작된 긴박감으로 긴장한 상태에서 그대로 따르게 만듭니다.
- “이메일 삭제” — 사기를 막을 수 있는 유일한 조치이자, 전화를 끊을 때 사기꾼이 취소하는 바로 그 작업입니다.
그림 2는 진짜 Google 보안 알림이 처음에는 얼마나 놀라워 보일 수 있는지를 보여줍니다.
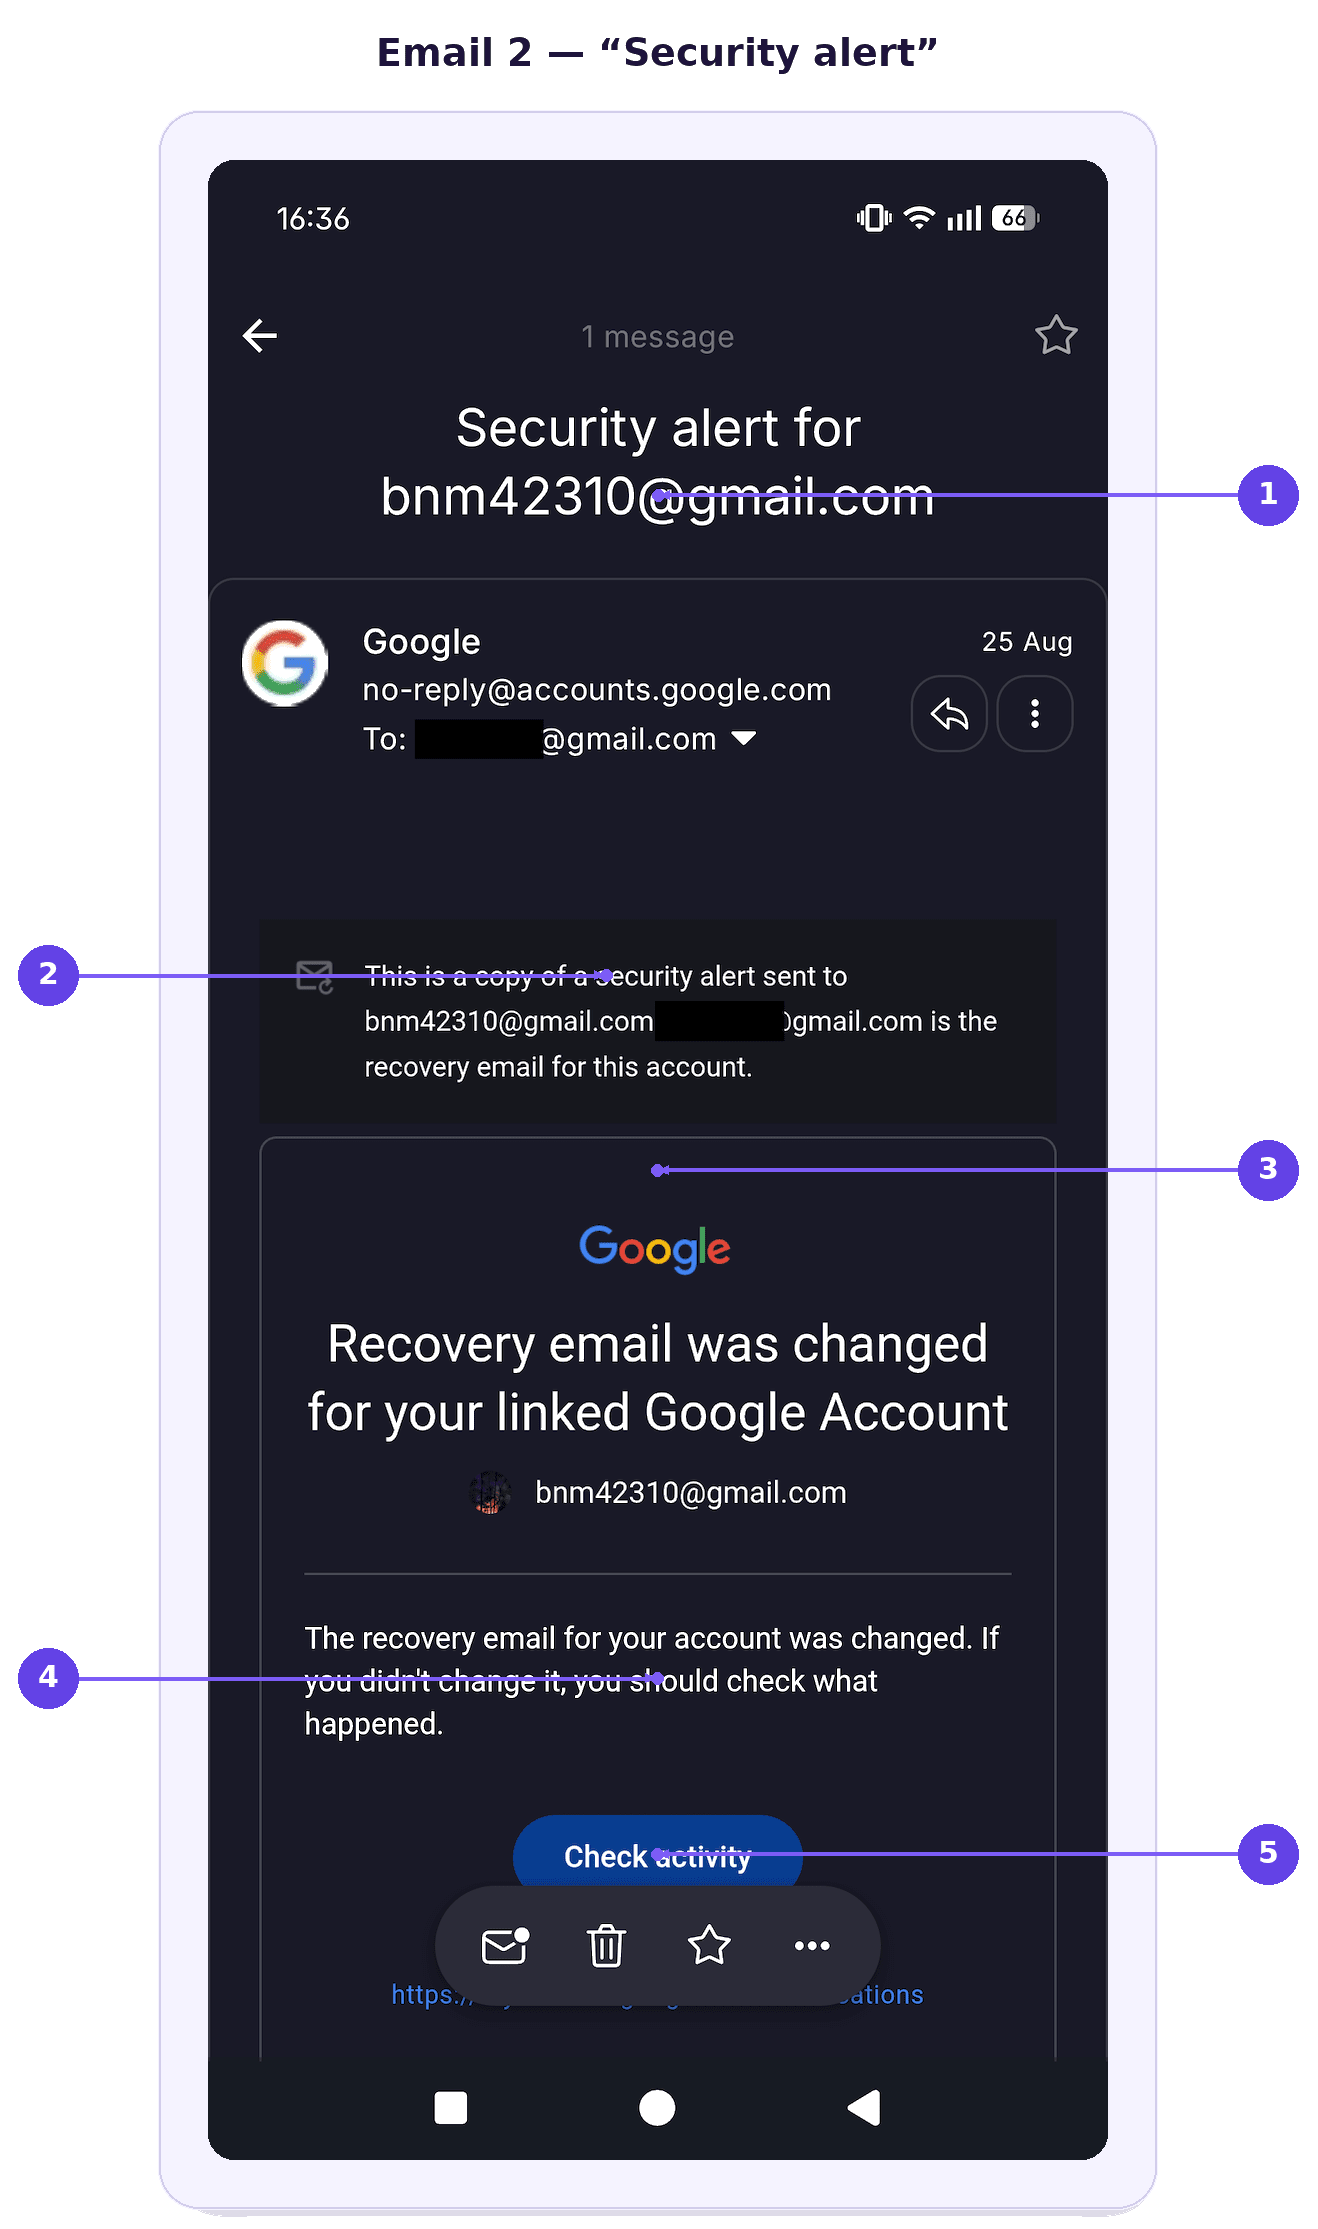
- 제목은 내 받은 편지함이 아닌 사기꾼의 받은 편지함을 가리킴 — 이 알림이 나에 관한 것이 아니라는 첫 번째 신호입니다.
- “다음 주소로 보낸 보안 알림의 사본” 뒤에 오는 일회용 주소 — 가장 큰 단서이자, 대충 훑어볼 때 가장 놓치기 쉬운 부분입니다.
- 소름 끼치는 헤드라인 — 세부 문구를 읽기 전에 겁을 주도록 설계되었습니다.
- “변경하지 않았다면 무슨 일이 있었는지 확인하세요” — 전화를 건 사람을 신뢰하도록 유도하는 의심 심기입니다.
- “활동 확인” 버튼 — 자세히 읽는 대신 빨리 행동하라는 유도입니다.
이 Gmail 사기가 그럴듯해 보이는 이유
두 피싱 이메일 모두 Google의 실제 서버에서 발송되므로 기존의 모든 피싱 검사를 통과합니다.
실제 알림과 방금 받은 편지함에 도착한 내용을 정확히 아는 전화를 건 사람까지, 모든 요소가 서로를 뒷받침합니다. 동시에 이 대화는 “이메일 삭제”를 클릭하지 못하도록 막고 전화를 건 사람의 지시에만 집중하게 만들 수 있습니다.
Google 데이터 유출 사고는 노출된 정보가 공격자에게 보이싱이나 피싱 공격을 개인화하는 데 쓸 수 있는 세부사항을 제공할 경우 이런 사기를 더 그럴듯하게 만들 수 있습니다. 비밀번호가 유출되지 않았더라도 이름, 연락처 정보, 계정 관련 정보만으로도 사기꾼이 더 믿음직하게 들리고 신뢰를 쌓는 데 도움이 될 수 있습니다.
계정 탈취 시도로부터 보호하는 방법
상호 작용의 속도를 늦추고 진행 상황을 Google을 통해 직접 확인하면 스스로를 보호할 수 있습니다:
전화를 끊고 직접 확인하세요. Google이라고 주장하며 전화가 오면 지시를 따르기보다는 통화를 끊고 계정을 직접 확인하세요.
Google 보안 이메일을 자세히 읽으세요. 알림이 실제로 어떤 계정을 가리키는지 주의 깊게 살펴보세요. 특히 메시지가 다른 주소로 보낸 알림의 사본이라는 문구가 있는지 확인하세요.
인증 코드를 공유하지 마세요. Google은 전화로 인증 코드, 복구 코드 또는 다른 로그인 자격 증명을 읽어달라고 요구하지 않습니다.
모르는 계정이라면 “이메일 삭제”를 사용하세요. Google에서 누군가 내 주소를 자신의 복구 이메일로 사용하려 한다고 알리면 해당 계정에서 삭제하세요.
전화를 건 사람이 재촉하게 두지 마세요. 사기꾼은 긴박감을 이용해 알림의 실제 내용을 확인하는 대신 반사적으로 반응하게 만듭니다.
Google 계정 보안을 직접 점검하세요. 직접 계정 설정을 열어 최근 활동, 로그인한 기기, 복구 세부사항, 보안 알림을 확인하세요.
의심스러운 전화와 메시지를 신고하세요. 시도를 신고하면 Google과 통신사가 반복되는 악용을 파악하는 데 도움이 됩니다.
내 Google 개인정보 보호 설정을 검토하세요. 개인정보 보호 설정이 이러한 사기 자체를 막을 수는 없지만, 공유하는 데이터와 Google 계정에 접근할 수 있는 앱 및 서비스를 정기적으로 점검하면 위험에 노출될 가능성을 줄일 수 있습니다.
더 안전한 받은 편지함은 더 나은 이메일 보안에서 시작됩니다
이런 사기는 정상적인 보안 이메일조차 소셜 엔지니어링 도구로 악용될 수 있음을 보여줍니다. 예상치 못한 전화를 의심하고, 계정 활동을 직접 확인하며, 알림을 꼼꼼히 읽음으로써 이러한 사기에 넘어가는 일을 피할 수 있습니다.
더 나은 Gmail 대안을 찾고 계신가요? Proton Mail은 종단간 및 제로 액세스 암호화로 데이터와 커뮤니케이션을 보호하는 데 중점을 둔 보안 이메일 서비스를 제공합니다.
누군가 Proton으로 사칭하며 비슷한 사기를 시도한다면 기억할 간단한 규칙이 있습니다. 계정 보안 문제로 Proton이 전화를 걸 일은 절대 없습니다. 2단계 인증을 활성화하면 계정 탈취로부터 계정을 보호할 수 있습니다. 유료 플랜에서는 Proton Sentinel이 자동 탐지와 전문가의 보안 분석을 결합합니다.
Proton Mail은 클라우드 저장공간 이메일 사기와 같이 보다 일반적인 피싱 시도로부터 보호하는 기능도 갖추고 있습니다. PhishGuard는 의심스러운 피싱 이메일을 차단하고 표시하며, 링크 확인 기능은 이메일의 외부 링크를 열기 전에 확인하도록 안내합니다.
어떤 이메일 서비스도 계정 탈취에 대한 완벽한 보호를 제공할 수는 없습니다. 하지만 누군가 이메일 또는 SMS 복구를 이용해 Proton 계정에 침입하더라도, 별도의 데이터 복구 보호 덕분에 자동으로 이메일과 연락처에 접근할 수는 없습니다.