En morgen i august tok en av kollegene våre imot en samtale fra et nummer i California.
Den som ringte, var veltalende og snakket med en feilfri amerikansk aksent, og hevdet å ringe fra Google. Det var ifølge vedkommende forsøkt å endre gjenopprettings-e-postadressen på den ansattes Gmail-konto, og en e-post om dette lå allerede i innboksen hans akkurat da.
Ved nærmere undersøkelser fant imidlertid kollegen vår raskt ut at ting ikke var som de utga seg for å være.
Dette var et svindelnummer med nettfisking, og en mer sofistikert form for sosial manipulasjon. Samtalen fulgte et nøye utarbeidet skript som skulle bygge opp akkurat nok tillit til at du tror den som ringer faktisk er Google, for til slutt å overbevise deg om å gi fra deg en form for tilgang.
Kollegen vår la på før det punktet ble nådd, så det nøyaktige kravet ble aldri høyt. Men svindelnummerets oppbygging avslører nøyaktig hvor det var på vei.
- Slik fungerer dette Google-svindelnummeret med kontogjenoppretting
- Avslørende detaljer, kommentert
- Hvorfor dette Gmail-svindelnummeret er så overbevisende
- Slik beskytter du deg mot forsøk på kontokapring
- En tryggere innboks starter med bedre e-postsikkerhet
Slik fungerer dette Google-svindelnummeret med kontogjenoppretting
Oppsettet
Før telefonen ringer, oppretter svindleren en ny, anonym Gmail-adresse som består av tilfeldige bokstaver og tall. Via Googles legitime flyt for «legge til en gjenopprettings-e-post» forsøker vedkommende å legge offerets adresse til som gjenopprettings-e-post for sin egen engangskonto.
Den første ekte e-posten
Googles system trenger offerets bekreftelse, så en ekte melding kommer med forespørsel om å bekrefte gjenopprettings-e-posten. Avsenderen, merkevaren og koden er ekte. (Figur 1 under)
Samtalen
Svindleren ringer, utgir seg for å være medlem av Googles sikkerhetsteam, og beskriver et mistenkelig forsøk på kontotilgang som visstnok ble blokkert, og hevder til og med å ha avskjært offerets autentikerkode. Ordet «blokkert» fremstiller den som ringer som helten. I virkeligheten er angrepet selve telefonsamtalen.
Den andre ekte e-posten
Mens samtalen fortsatt pågår, mottar offeret en ekte «Sikkerhetsvarsel»-melding som opplyser at en gjenopprettings-e-post ble endret på en tilknyttet Google-konto. Ved en overfladisk titt ser det ut som et brudd. Leses meldingen nøye, avslører finskriften at det er en kopi av et varsel sendt til svindlerens adresse. (Figur 2 under)
Forsvinningsnummeret
Den første e-posten tilbyr en legitim utvei: å fjerne adressen din fra fremmedens konto. Men i det kollegen vår la på, trakk svindleren gjenopprettingsforespørselen tilbake, slettet sporene, og gikk trolig videre til neste mål.
Avslørende detaljer, kommentert
Figur 1 viser den første e-posten fra Google, som inneholder en sikkerhetskode som trengs for å bekrefte adressen din som gjenopprettings-e-post for svindlerens konto.
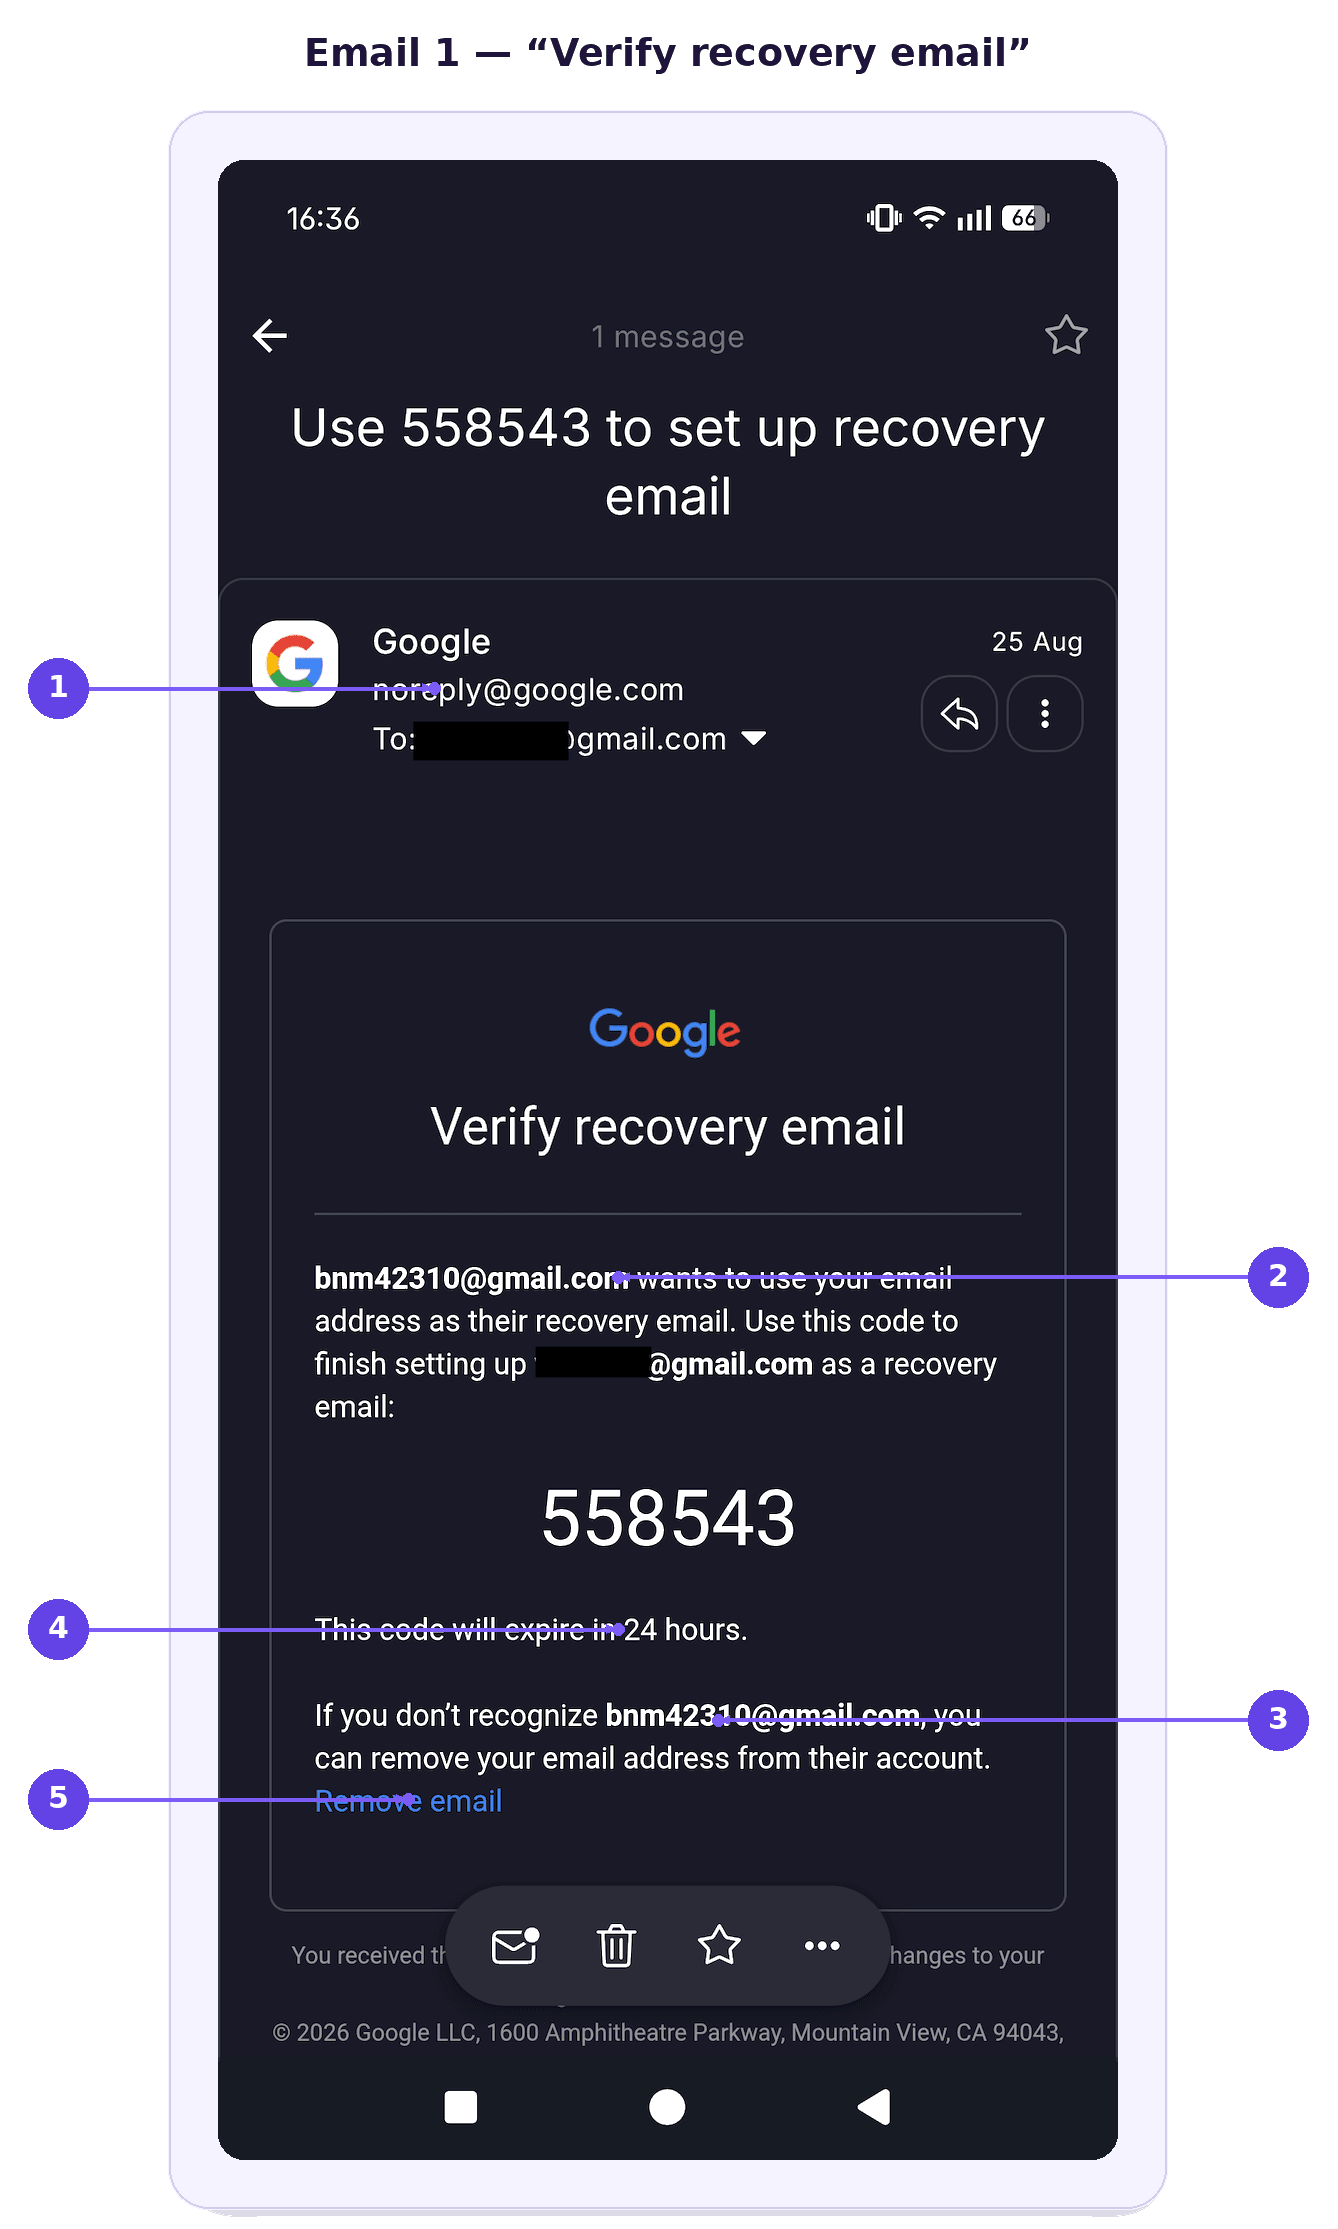
- Den ekte Google-avsenderen — ekte, og det er nettopp det som gjør den farlig.
- «Vil bruke e-postadressen din som sin gjenopprettings-e-post» — den omvendte logikken, siden dette gjelder en annens konto.
- Den anonyme engangsadressen — umulig å sjekke hvem som står bak.
- Koden som utløper — tilrent tidspress som holder deg stresset og ettergivende.
- «Fjern e-post» — den eneste handlingen som stopper det, og nøyaktig det svindleren avbryter når du legger på.
Figur 2 viser hvordan et ekte sikkerhetsvarsel fra Google kan virke skremmende ved første øyekast.
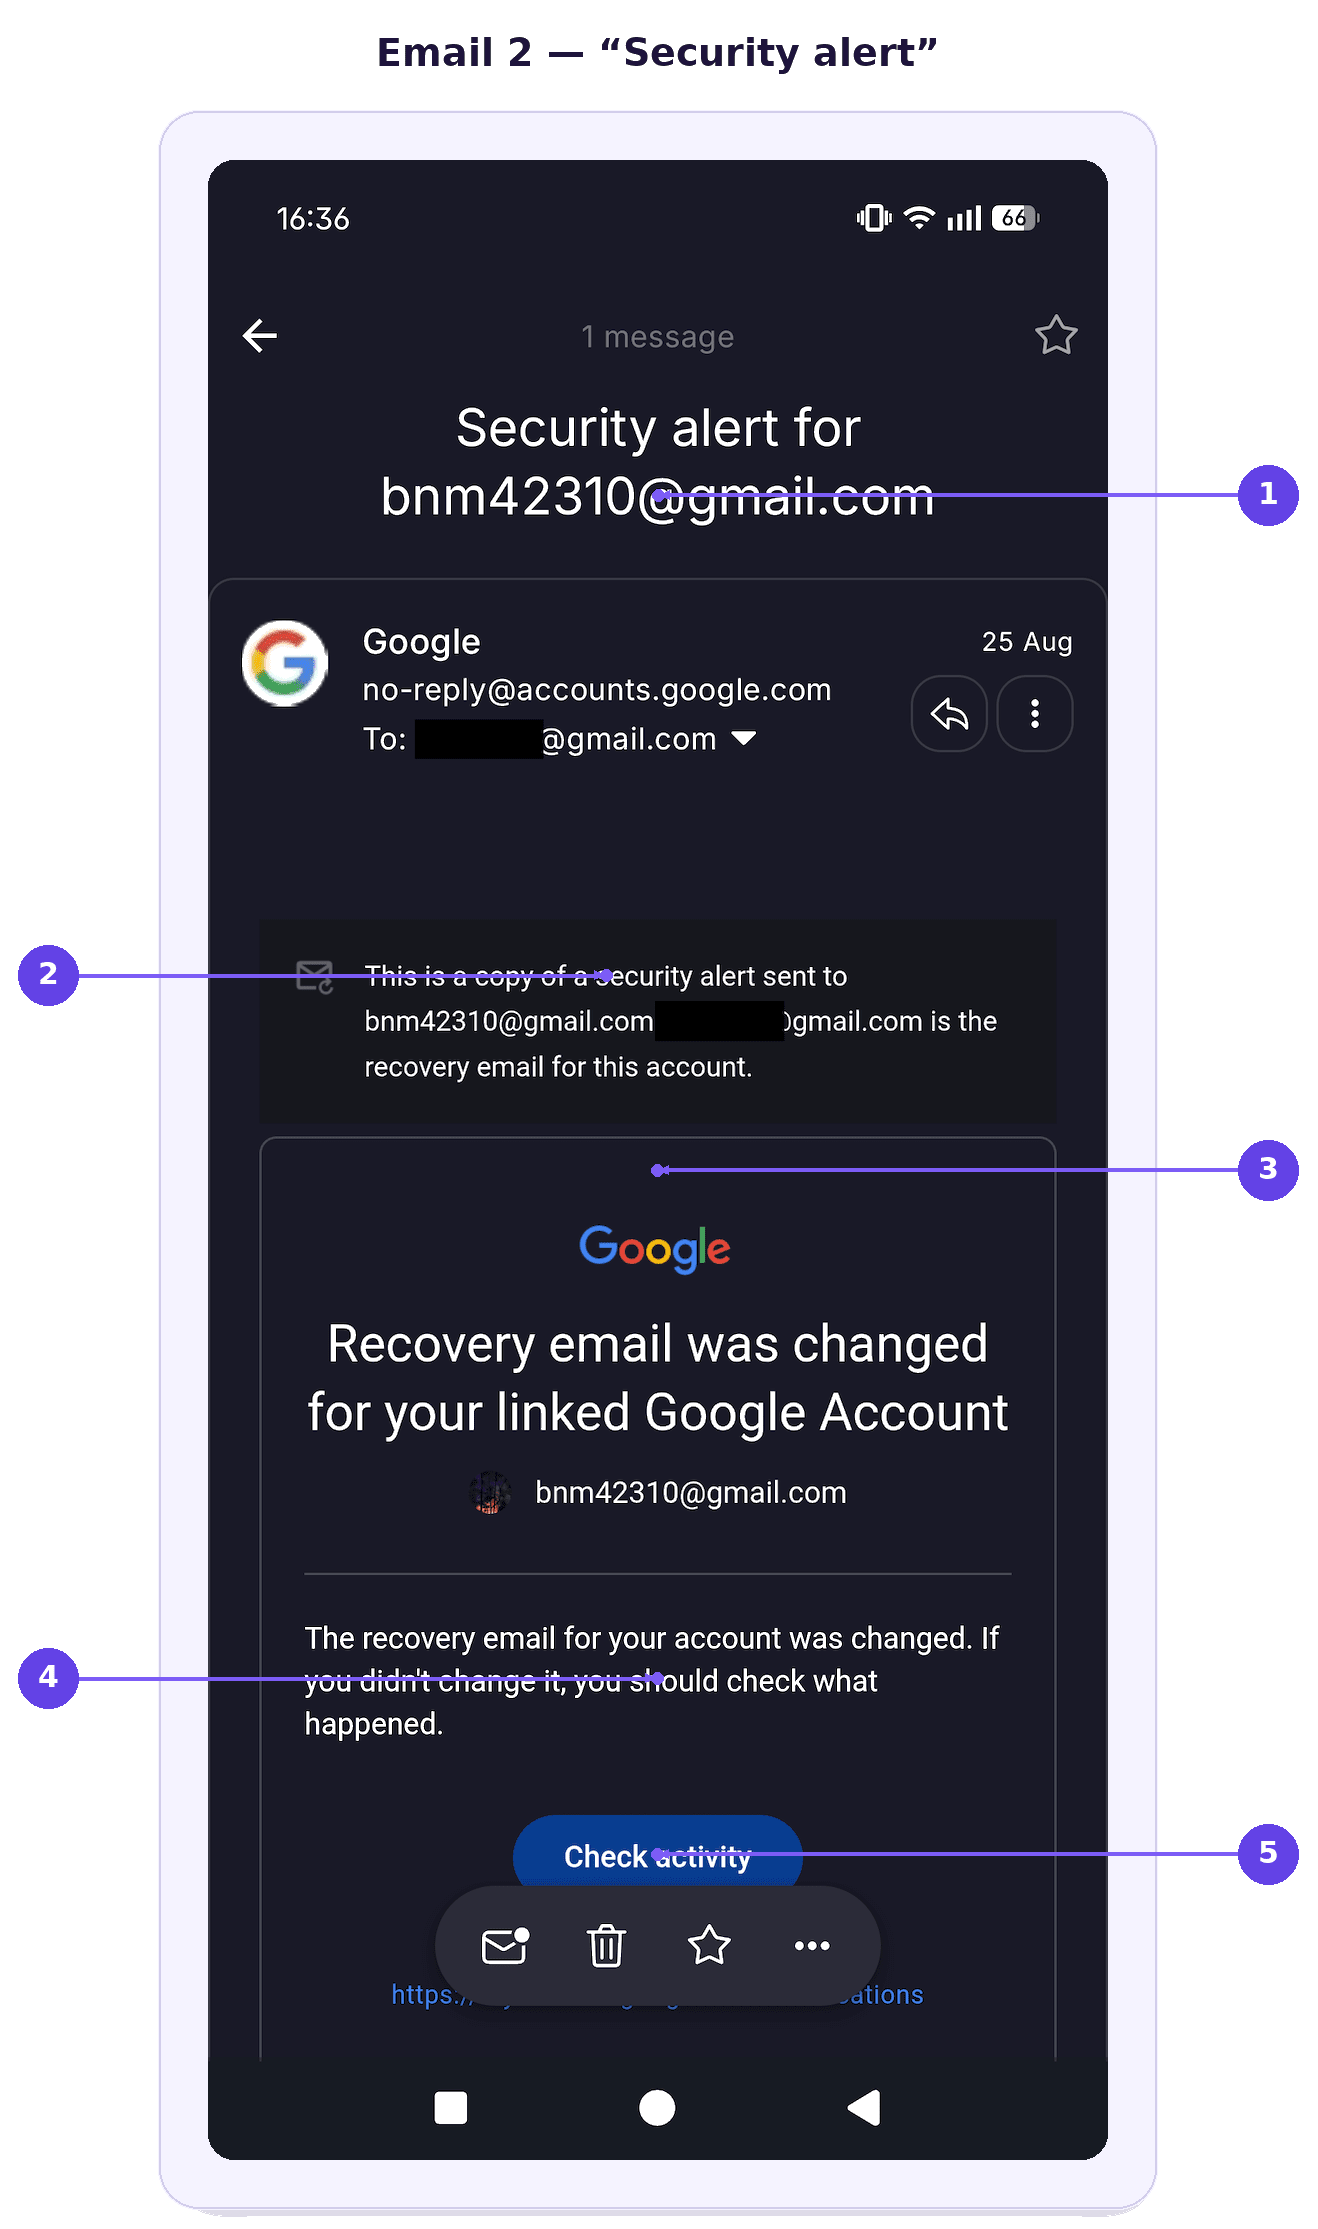
- Emnet angår svindlerens innboks, ikke din — det første tegnet på at dette varselet ikke handler om deg.
- «En kopi av et sikkerhetsvarsel sendt til» engangsadressen — det tydeligste avslørende tegnet, og det som lettest overses ved en overfladisk titt.
- Den alarmerende overskriften — laget for å skremme deg før du rekker å lese finskriften.
- «Hvis du ikke endret det, kan du se hva som har skjedd» — sådd tvil som gjør at du velger å stole på den som ringer.
- «Sjekk aktivitet»-knappen — en oppfordring til å handle raskt i stedet for å lese nøye.
Hvorfor dette Gmail-svindelnummeret er så overbevisende
Begge nettfiskingse-postene kommer fra Googles ekte tjenere, så alle vanlige kontroller mot nettfisking går gjennom.
Hvert element bekrefter de andre: ekte varsler, pluss en person som vet nøyaktig hva som nettopp har landet i innboksen din. Samtidig kan samtalen motvirke ethvert forsøk du måtte gjøre på å klikke «Fjern e-post», slik at du holder fokus på instruksjonene fra den som ringer.
Et Google-datalækasje kan gjøre svindelnummer som dette mer overbevisende hvis eksponert informasjon gir angriperne detaljer de kan bruke til å tilpasse vishing– eller nettfiskingsangrep. Selv når passord ikke lekker, kan navn, kontaktdetaljer eller kontorelatert informasjon hjelpe svindlerne med å virke mer troverdige og bygge tillit.
Slik beskytter du deg mot forsøk på kontokapring
Du kan beskytte deg ved å senke tempoet i samhandlingen og sjekke hva som skjer direkte hos Google:
Legg på og verifiser uavhengig. Hvis noen ringer og hevder å ringe fra Google, avslutter du samtalen og sjekker kontoen din direkte i stedet for å følge instruksjonene deres.
Les e-post fra Google om sikkerhet nøye. Legg merke til hvilken konto varselet faktisk gjelder, særlig eventuelle linjer som sier at meldingen er en kopi av et varsel sendt til en annen adresse.
Ikke del verifiseringskoder. Google trenger ikke at du leser opp en autentikerkode, gjenopprettingskode eller annen påloggingsinformasjon over telefonen.
Bruk «Fjern e-post» hvis du ikke gjenkjenner kontoen. Hvis Google sier at noen vil bruke adressen din som sin gjenopprettings-e-post, fjerner du den fra den kontoen.
Ikke la den som ringer stake deg til tidsnød. Svindlere er avhengige av at du handler i hast, i stedet for å sjekke hva varselet faktisk sier.
Gå gjennom sikkerheten for Google-kontoen din direkte. Åpne kontoinnstillingene selv og se på nylig aktivitet, påloggede enheter, gjenopprettingsdetaljer og sikkerhetsvarsler.
Rapporter mistenkelige samtaler og meldinger. Å rapportere forsøket kan hjelpe Google og telefontilbyderen din med å oppdage gjentatt misbruk.
Se gjennom personverninnstillingene dine for Google. Selv om personverninnstillingene ikke stopper akkurat denne svindelen, kan det å jevnlig sjekke hvilke data du deler og hvilke apper og tjenester som har tilgang til Google-kontoen din, redusere hvor utsatt du er.
En tryggere innboks begynner med bedre e-postsikkerhet
Svindel som dette minner oss om at selv legitime sikkerhets-e-poster kan brukes som verktøy for sosial manipulasjon. Ved å være skeptisk til uventede anrop, sjekke kontoktiviteten uavhengig og lese varsler nøye, kan du unngå å la deg lure.
Leter du etter et bedre alternativ til Gmail? Proton Mail gir deg en sikker e-posttjeneste bygget rundt beskyttelse av dataene og kommunikasjonen din med ende-til-ende– og nulltilgangskryptering.
Hvis noen prøver en lignende svindel ved å gi seg ut for å være Proton, finnes det en enkel regel å huske: Proton vil aldri ringe deg om et sikkerhetsproblem med kontoen. Du kan beskytte kontoen din mot overtakelse ved å aktivere tofaktorautentisering. På betalte abonnementer kombinerer Proton Sentinel automatisk deteksjon med manuell sikkerhetsanalyse.
Proton Mail inneholder også beskyttelse mot mer konvensjonelle nettfiskingsforsøk, for eksempel e-postsvindel med skylagring. PhishGuard blokkerer og merker mistenkelige nettfiskings-e-poster, mens lenkebekreftelse ber deg bekrefte før du åpner eksterne lenker fra en e-post.
Ingen e-posttjeneste kan gi perfekt beskyttelse mot kontoovertakelse. Men hvis noen likevel klarer å bryte seg inn i Proton-kontoen din via e-post- eller SMS-gjenoppretting, får de ikke automatisk tilgang til e-postene og kontaktene dine, takket være separate beskyttelser for datagjenoppretting.