Într-o dimineață de august, un membru al echipei noastre a răspuns la un apel primit de la un număr din California.
Persoana care a sunat, cu ținută impecabilă și un accent american desăvârșit, a pretins că este de la Google. Se făcuse, a spus apelantul, o încercare de a schimba adresa de recuperare a contului pe contul de Gmail al angajatului, iar un e-mail în acest sens se afla chiar în acel moment în inboxul său.
În urma unor verificări suplimentare, membrul echipei noastre a descoperit însă repede că lucrurile nu erau ceea ce păreau.
Aceasta era o înșelătorie de phishing și o formă mai sofisticată de inginerie socială. A folosit o conversație scrupulos regizată, concepută să creeze doar suficientă încredere încât să credeți că apelantul este într-adevăr Google, pentru ca, în cele din urmă, să vă convingă să predați o formă de accesare.
Colegul nostru a încheiat apelul înainte de a ajunge la acel moment, deci cererea exactă nu a fost auzită. Dar structura înșelătoriei arată exact unde se îndrepta.
- Cum funcționează această înșelătorie cu e-mailul de recuperare al contului Google
- Semnele revelatoare, adnotate
- De ce această înșelătorie Gmail este atât de convingătoare
- Cum vă protejați de tentativele de preluare a contului
- Un inbox mai sigur începe cu o securitate mai bună a e-mailurilor
Cum funcționează această înșelătorie cu e-mailul de recuperare al contului Google
Configurarea
Înainte ca telefonul să sune, escrocul creează o adresă Gmail nouă și anonimă, formată din litere și cifre aleatorii. Folosind fluxul legitim al Google „adaugă un e-mail de recuperare”, încearcă să adauge adresa victimei ca e-mail de recuperare pentru propriul cont de unică folosință al escrocului.
Primul e-mail autentic
Sistemul Google are nevoie de confirmarea victimei, astfel încât sosește un mesaj autentic care cere verificarea e-mailului de recuperare. Expeditorul este autentic, la fel ca brandingul și codul. (Figura 1 de mai jos)
Apelul
Escrocul face un apel, se dă drept membru al echipei de securitate Google și descrie o încercare suspectă de accesare a contului care ar fi fost blocată, susținând chiar că a interceptat codul authenticator al victimei. Cuvântul „blocată” îl înfățișează pe apelant drept erou. În realitate, atacul este chiar apelul telefonic.
Al doilea e-mail autentic
Încă la telefon, victima primește o „Alertă de securitate” autentică care anunță că a fost schimbat un e-mail de recuperare pe un Cont Google conectat. Răsfoit în grabă, pare o compromitere a contului. Citit cu atenție, textul fin dezvăluie că este o copie a unei alerte trimise adresei escrocului. (Figura 2 de mai jos)
Numărul dispariției
Primul e-mail oferă o cale legitimă de ieșire: eliminarea adresei dvs. din contul străinului. Însă imediat după ce colegul nostru a închis apelul, escrocul a retras cererea de recuperare, ștergând urmele, și probabil a trecut la următoarea țintă.
Semnele revelatoare, adnotate
Figura 1 afișează primul e-mail de la Google, care conține un cod de securitate necesar pentru a confirma adresa dvs. ca e-mail de recuperare pentru contul escrocului.
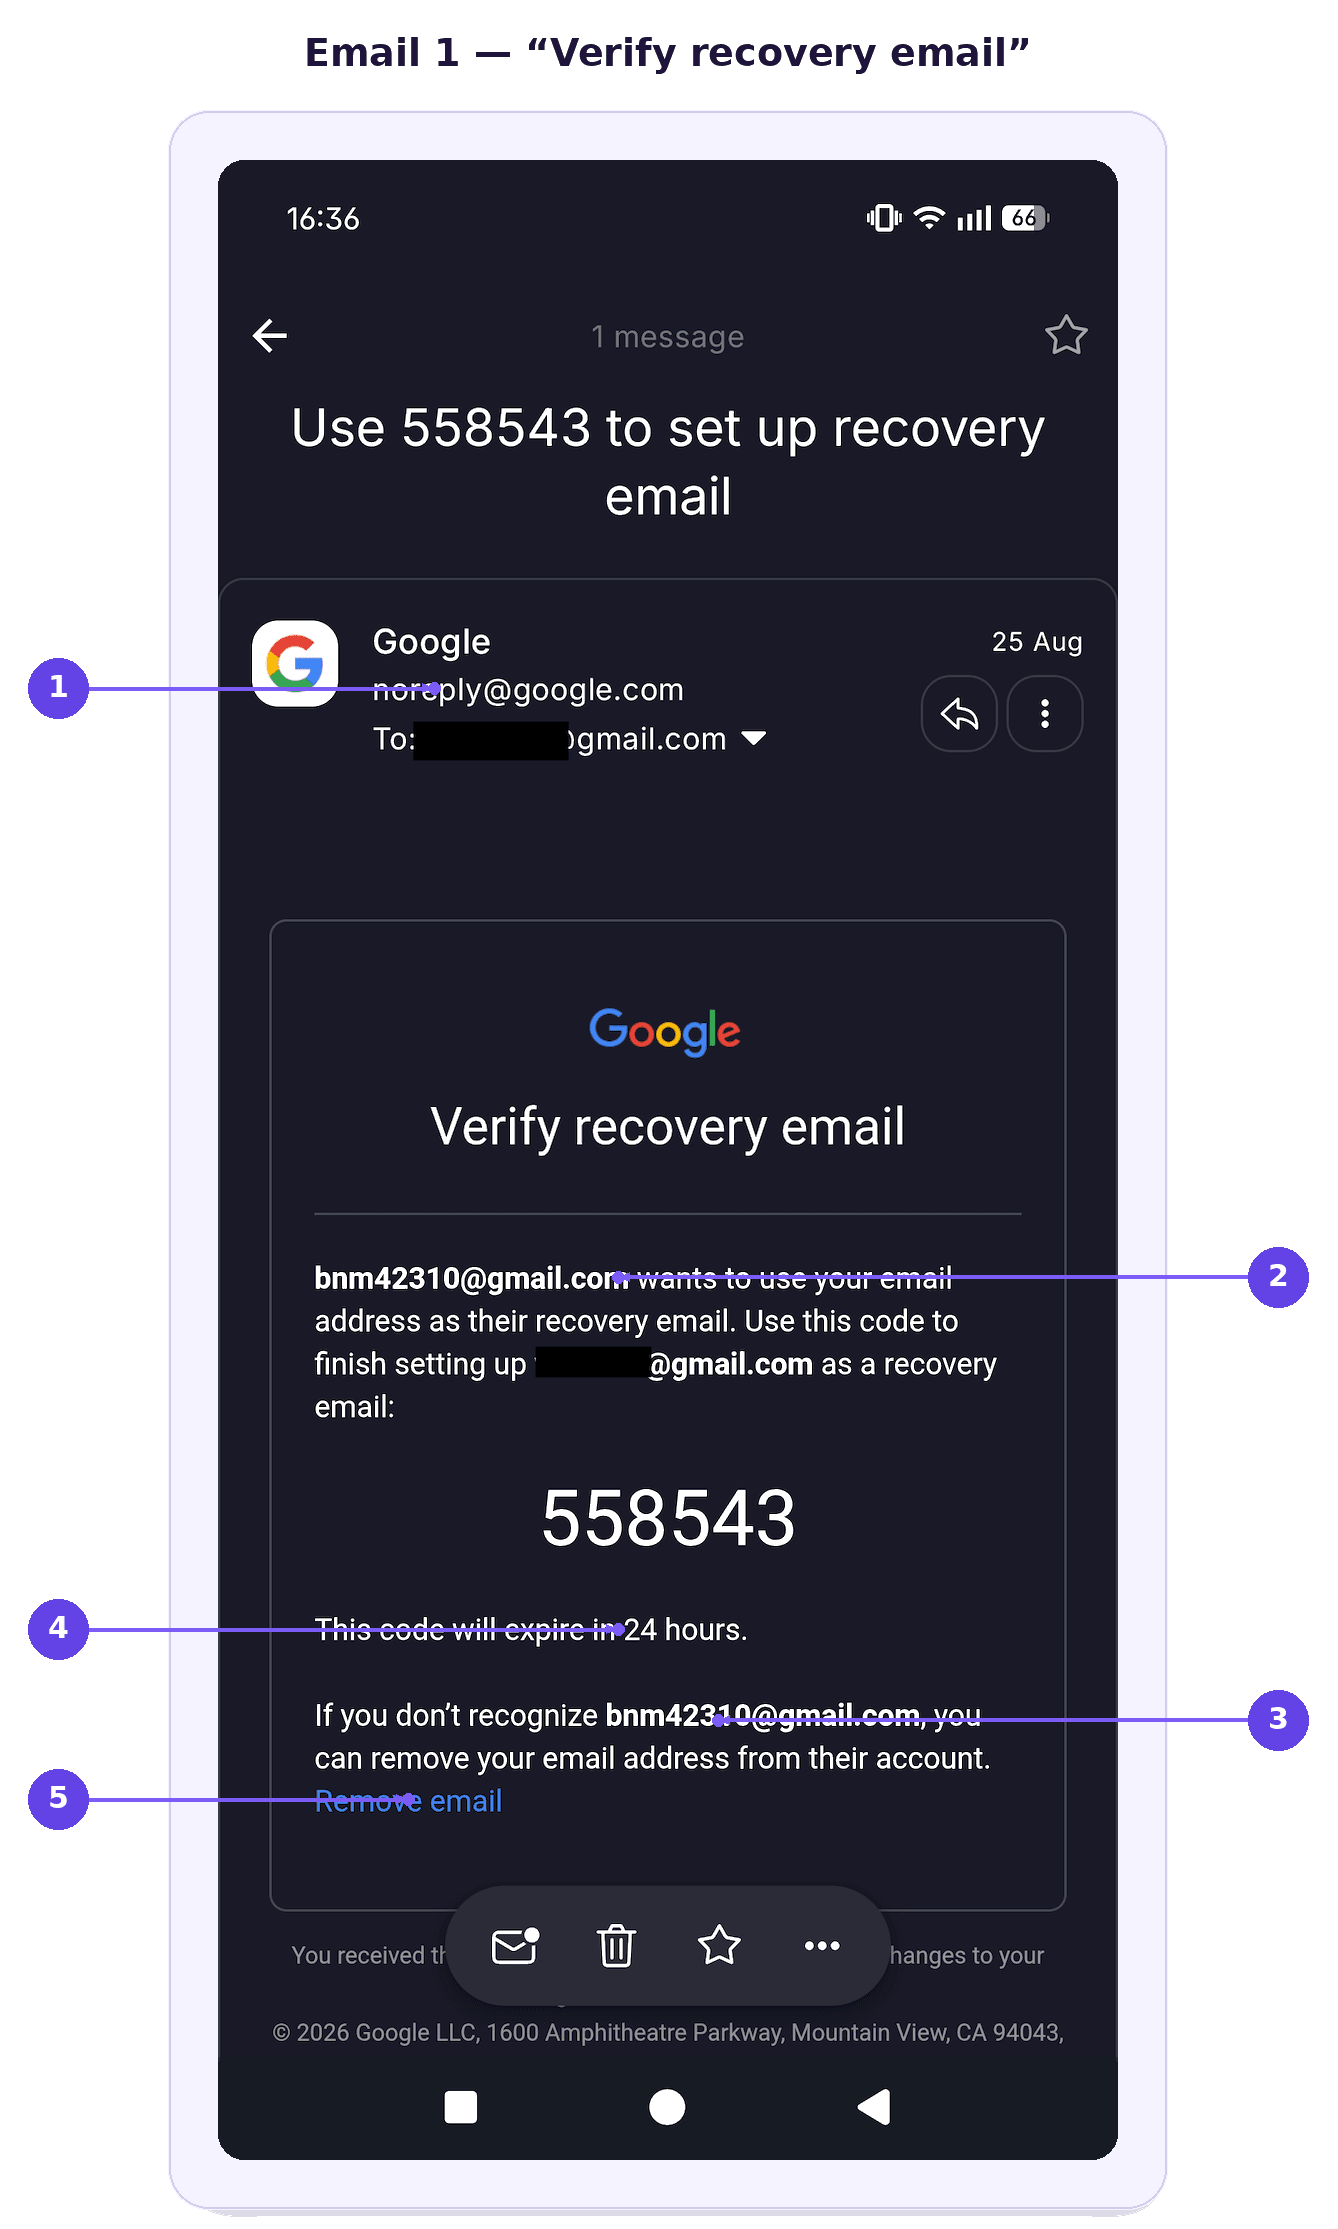
- Expeditorul autentic Google — real, iar tocmai asta îl face periculos.
- „Vrea să folosească adresa dvs. de e-mail ca e-mail de recuperare” — logica inversată, deoarece este vorba despre contul altcuiva.
- Adresa anonimă de unică folosință — nicio posibilitate de a verifica cine stă în spatele ei.
- Codul care expiră — urgență creată artificial, care vă menține stresați și complacenți.
- „Eliminare e-mail” — singura acțiune care oprește totul și exact ceea ce anulează escrocul când închideți apelul.
Figura 2 afișează modul în care o alertă de securitate autentică de la Google poate părea alarmantă la prima vedere.
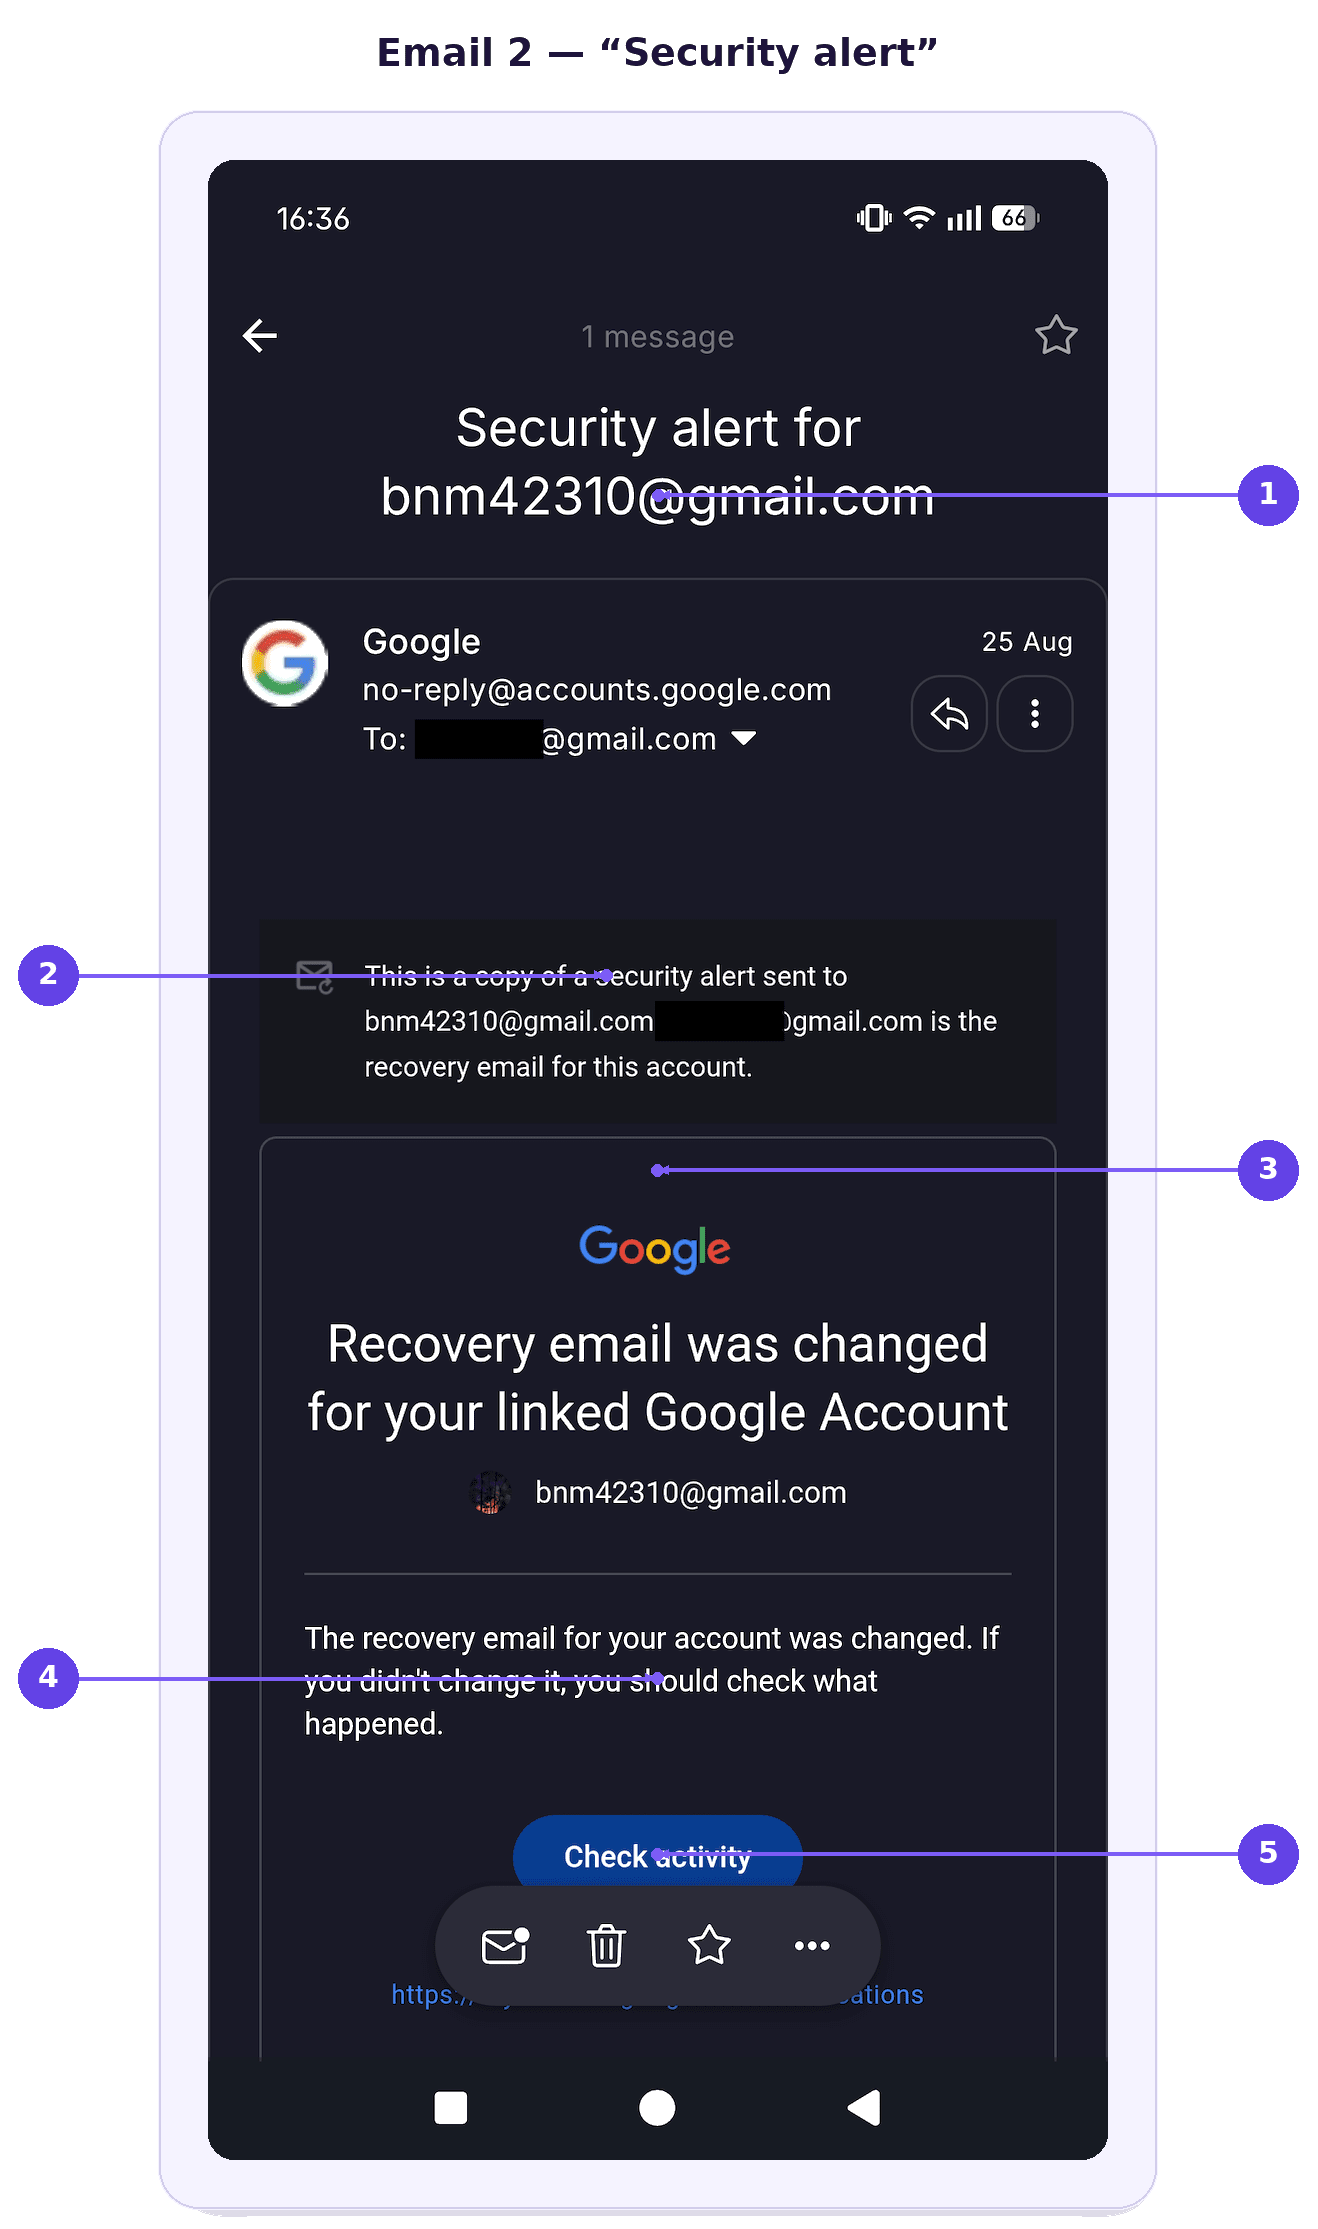
- Subiectul se referă la inboxul escrocului, nu la al dvs. — primul semn că această alertă nu vă privește.
- „O copie a unei alerte de securitate trimise la” adresa de unică folosință — cel mai semnificativ indiciu și cel mai ușor de trecut cu vederea la o lectură rapidă.
- Titlul alarmant — conceput să vă sperie înainte de a citi textul fin.
- „Dacă nu ați schimbat-o, verificați ce s-a întâmplat” — o îndoială insuflată care vă pregătește să aveți încredere în apelant.
- Butonul „Verificare activitate” — o invitație să acționați rapid în loc să citiți cu atenție.
De ce această înșelătorie Gmail este atât de convingătoare
Ambele e-mailuri de phishing provin de pe serverele reale ale Google, astfel încât orice verificare convențională anti-phishing trece.
Fiecare element le corroboră pe celelalte: notificări reale, plus un apelant care știe exact ce a ajuns chiar acum în inboxul dvs. În același timp, conversația poate descuraja orice tentativă de a apăsa „Eliminare e-mail”, menținându-vă concentrarea pe instrucțiunile apelantului.
O divulgare de date Google poate face înșelătorii precum aceasta mai convingătoare dacă informațiile expuse le oferă atacatorilor detalii pe care le pot folosi pentru a personaliza atacurile de vishing sau de phishing. Chiar și atunci când parolele nu sunt divulgate, numele, detaliile de contact sau informațiile legate de cont îi pot ajuta pe escroci să pară mai credibili și să câștige încrederea.
Cum vă protejați de tentativele de preluare a contului
Vă puteți proteja încetinind interacțiunea și verificând direct la Google ce se întâmplă:
Închideți apelul și verificați independent. Dacă cineva sună pretinzând că este de la Google, încheiați apelul și verificați-vă contul direct, în loc să urmați instrucțiunile sale.
Citiți cu atenție e-mailurile de securitate de la Google. Acordați atenție cărui cont se referă în realitate alerta, în special oricărei linii care precizează că mesajul este o copie a unei alerte trimise la altă adresă.
Nu partajați codurile de verificare. Google nu vă va cere să citiți la telefon un cod authenticator, un cod de recuperare sau alte acreditări de conectare.
Folosiți „Eliminare e-mail” dacă nu recunoașteți contul. Dacă Google spune că cineva vrea să folosească adresa dvs. ca e-mail de recuperare, eliminați-o din acel cont.
Nu lăsați apelantul să vă grăbească. Escrocii se bazează pe urgență pentru a vă face să reacționați în loc să verificați ce spune în realitate notificarea.
Verificați direct securitatea Contului dvs. Google. Deschideți setările contului și verificați activitatea recentă, dispozitivele conectate, detaliile de recuperare și alertele de securitate.
Raportați apelurile și mesajele suspecte. Raportarea tentativei poate ajuta Google și furnizorul dvs. de telefonie să identifice abuzurile repetate.
Verificați setările de confidențialitate Google. Deși setările de confidențialitate nu vor opri această înșelătorie, verificarea regulată a datelor pe care le partajați și a aplicațiilor și serviciilor care au acces la contul dvs. Google vă poate reduce expunerea.
Un inbox mai sigur începe cu o securitate mai bună a e-mailurilor
Înșelătorii ca acesta ne amintesc că chiar și e-mailurile de securitate legitime pot fi transformate în instrumente de inginerie socială. Manifestarea scepticismului față de apelurile neașteptate, verificarea independentă a activității contului și citirea atentă a alertelor vă pot ajuta să evitați să cădeți în plasă.
Căutați o alternativă mai bună la Gmail? Proton Mail vă oferă un serviciu de e-mail securizat creat pentru a vă proteja datele și comunicările prin criptare de la un capăt la altul și criptare cu acces zero.
Dacă cineva încearcă o înșelătorie similară pretinzând că este Proton, există o regulă simplă de reținut: Proton nu vă va suna niciodată pentru o problemă de securitate a contului. Vă puteți proteja contul împotriva preluării activând autentificarea cu doi factori. Pentru planurile cu plată, Proton Sentinel combină detectarea automată cu analiza de securitate realizată de oameni.
Proton Mail include, de asemenea, protecții împotriva tentativelor de phishing mai convenționale, cum ar fi înșelătoriile prin e-mail legate de stocarea în cloud. PhishGuard blochează și semnalează e-mailurile suspecte de phishing, iar confirmarea linkurilor vă cere să verificați înainte de a deschide linkuri externe dintr-un e-mail.
Niciun serviciu de e-mail nu poate oferi o protecție perfectă împotriva preluării contului. Totuși, dacă cineva reușește să pătrundă în contul dvs. Proton folosind recuperarea prin e-mail sau SMS, nu va obține automat accesul la e-mailurile și contactele dvs., datorită măsurilor separate de recuperare a datelor.