เช้าวันหนึ่งในเดือนสิงหาคม สมาชิกทีมของเราได้รับสายโทรศัพท์จากหมายเลขในแคลิฟอร์เนีย
ผู้โทรพูดจาอ่อนน้อมและใช้สำเนียงอเมริกันได้เนียนสมบูรณ์แบบ อ้างว่าตนเองเป็นพนักงานจาก Google และบอกว่ามีคนพยายามเปลี่ยนที่อยู่การกู้คืนของบัญชี Gmail ของพนักงาน และมีอีเมลแจ้งเรื่องนี้อยู่ในกล่องขาเข้าของเขาในตอนนั้นเอง
แต่เมื่อสอบสวนเพิ่มเติม สมาชิกทีมของเราก็พบไม่นานว่าสิ่งต่าง ๆ ไม่ได้เป็นอย่างที่ดู
นี่คือกลโกงแบบ ฟิชชิ่ง ที่มีรูปแบบ social engineering ที่ซับซ้อนยิ่งขึ้น โดยใช้บทสนทนาที่เตรียมสคริปต์ไว้อย่างพิถีพิถันเพื่อสร้างความเชื่อถือเพียงพอที่จะทำให้คุณเชื่อว่าผู้โทรเป็น Google จริง ๆ และในที่สุดก็หลอกให้คุณส่งมอบสิทธิ์การเข้าถึงบางรูปแบบ
เพื่อนร่วมงานของเราวางสายก่อนที่จะถึงจุดนั้น จึงไม่ได้ยินว่าผู้โทรเรียกร้องอะไร แต่โครงสร้างของกลโกงบอกชัดเจนว่ามุ่งหมายไปทางไหน
- กลโกงการกู้คืนบัญชี Google นี้ทำงานอย่างไร
- สัญญาณบอกใบ้ที่ต้องรู้
- ทำไมกลโกง Gmail นี้จึงน่าเชื่อถือมาก
- วิธีปกป้องตัวเองจากความพยายามยึดครองบัญชี
- กล่องขาเข้าที่ปลอดภัยยิ่งขึ้นเริ่มต้นจากความปลอดภัยของอีเมลที่ดีกว่า
กลโกงการกู้คืนบัญชี Google นี้ทำงานอย่างไร
การเตรียมการ
ก่อนที่โทรศัพท์จะดังขึ้น ผู้โกงจะสร้างที่อยู่ Gmail ใหม่ที่ไม่ระบุตัวตนขึ้นมา โดยประกอบด้วยตัวอักษรและตัวเลขแบบสุ่ม จากนั้นใช้ขั้นตอน “เพิ่มอีเมลการกู้คืน” อันถูกต้องตามกฎหมายของ Google เพื่อพยายามเพิ่มที่อยู่ของเหยื่อเป็นอีเมลการกู้คืนสำหรับบัญชีชั่วคราวของผู้โกงเอง
อีเมลแรกที่เป็นของจริง
ระบบของ Google ต้องการการยืนยันจากเหยื่อ จึงมีข้อความจริงส่งเข้ามาขอให้ยืนยันอีเมลการกู้คืน ทั้งผู้ส่ง ตราสินค้า และรหัสล้วนเป็นของจริง (ดูรูปที่ 1 ด้านล่าง)
สายโทรศัพท์
ผู้โกงโทรศัพท์เข้ามา อ้างว่าเป็นสมาชิกทีมความปลอดภัยของ Google และเล่าถึงความพยายามเข้าถึงบัญชีที่น่าสงสัยซึ่งอ้างว่าถูกบล็อกไว้ได้ แถมอ้างว่าสกัดรหัส authenticator ของเหยื่อได้ด้วย คำว่า “บล็อก” ทำให้ผู้โทรดูเหมือนวีรบุรุษ แต่ความจริงแล้ว การโจมตีก็คือสายโทรศัพท์นั่นเอง
อีเมลที่สองที่เป็นของจริง
ระหว่างที่ยังคุยสายอยู่ เหยื่อจะได้รับการแจ้งเตือนความปลอดภัยจริงว่ามีการเปลี่ยนอีเมลการกู้คืนของ บัญชี Google ที่เชื่อมโยงไว้ หากอ่านแบบพลิกดูผ่าน ๆ จะดูเหมือนบัญชีถูกโจมตี แต่ถ้าอ่านอย่างละเอียด รายละเอียดย่อยจะเผยว่านี่เป็นสำเนาการแจ้งเตือนที่ส่งไปยังที่อยู่ของผู้โกง (รูปที่ 2 ด้านล่าง)
การหายตัวไป
อีเมลแรกเสนอทางออกที่ถูกต้องตามกฎหมาย นั่นคือการลบออกที่อยู่ของคุณจากบัญชีของคนแปลกหน้า แต่ทันทีที่เพื่อนร่วมงานของเราวางสาย ผู้โกงก็ยกเลิกคำขอการกู้คืน ลบร่องรอยทั้งหมด และอาจเดินหน้าไปหาเป้าหมายรายถัดไป
สัญญาณบอกใบ้ที่ต้องรู้
รูปที่ 1 แสดงอีเมลแรกจาก Google ซึ่งมีรหัสความปลอดภัยที่จำเป็นสำหรับยืนยันที่อยู่ของคุณเป็นอีเมลการกู้คืนสำหรับบัญชีของผู้โกง
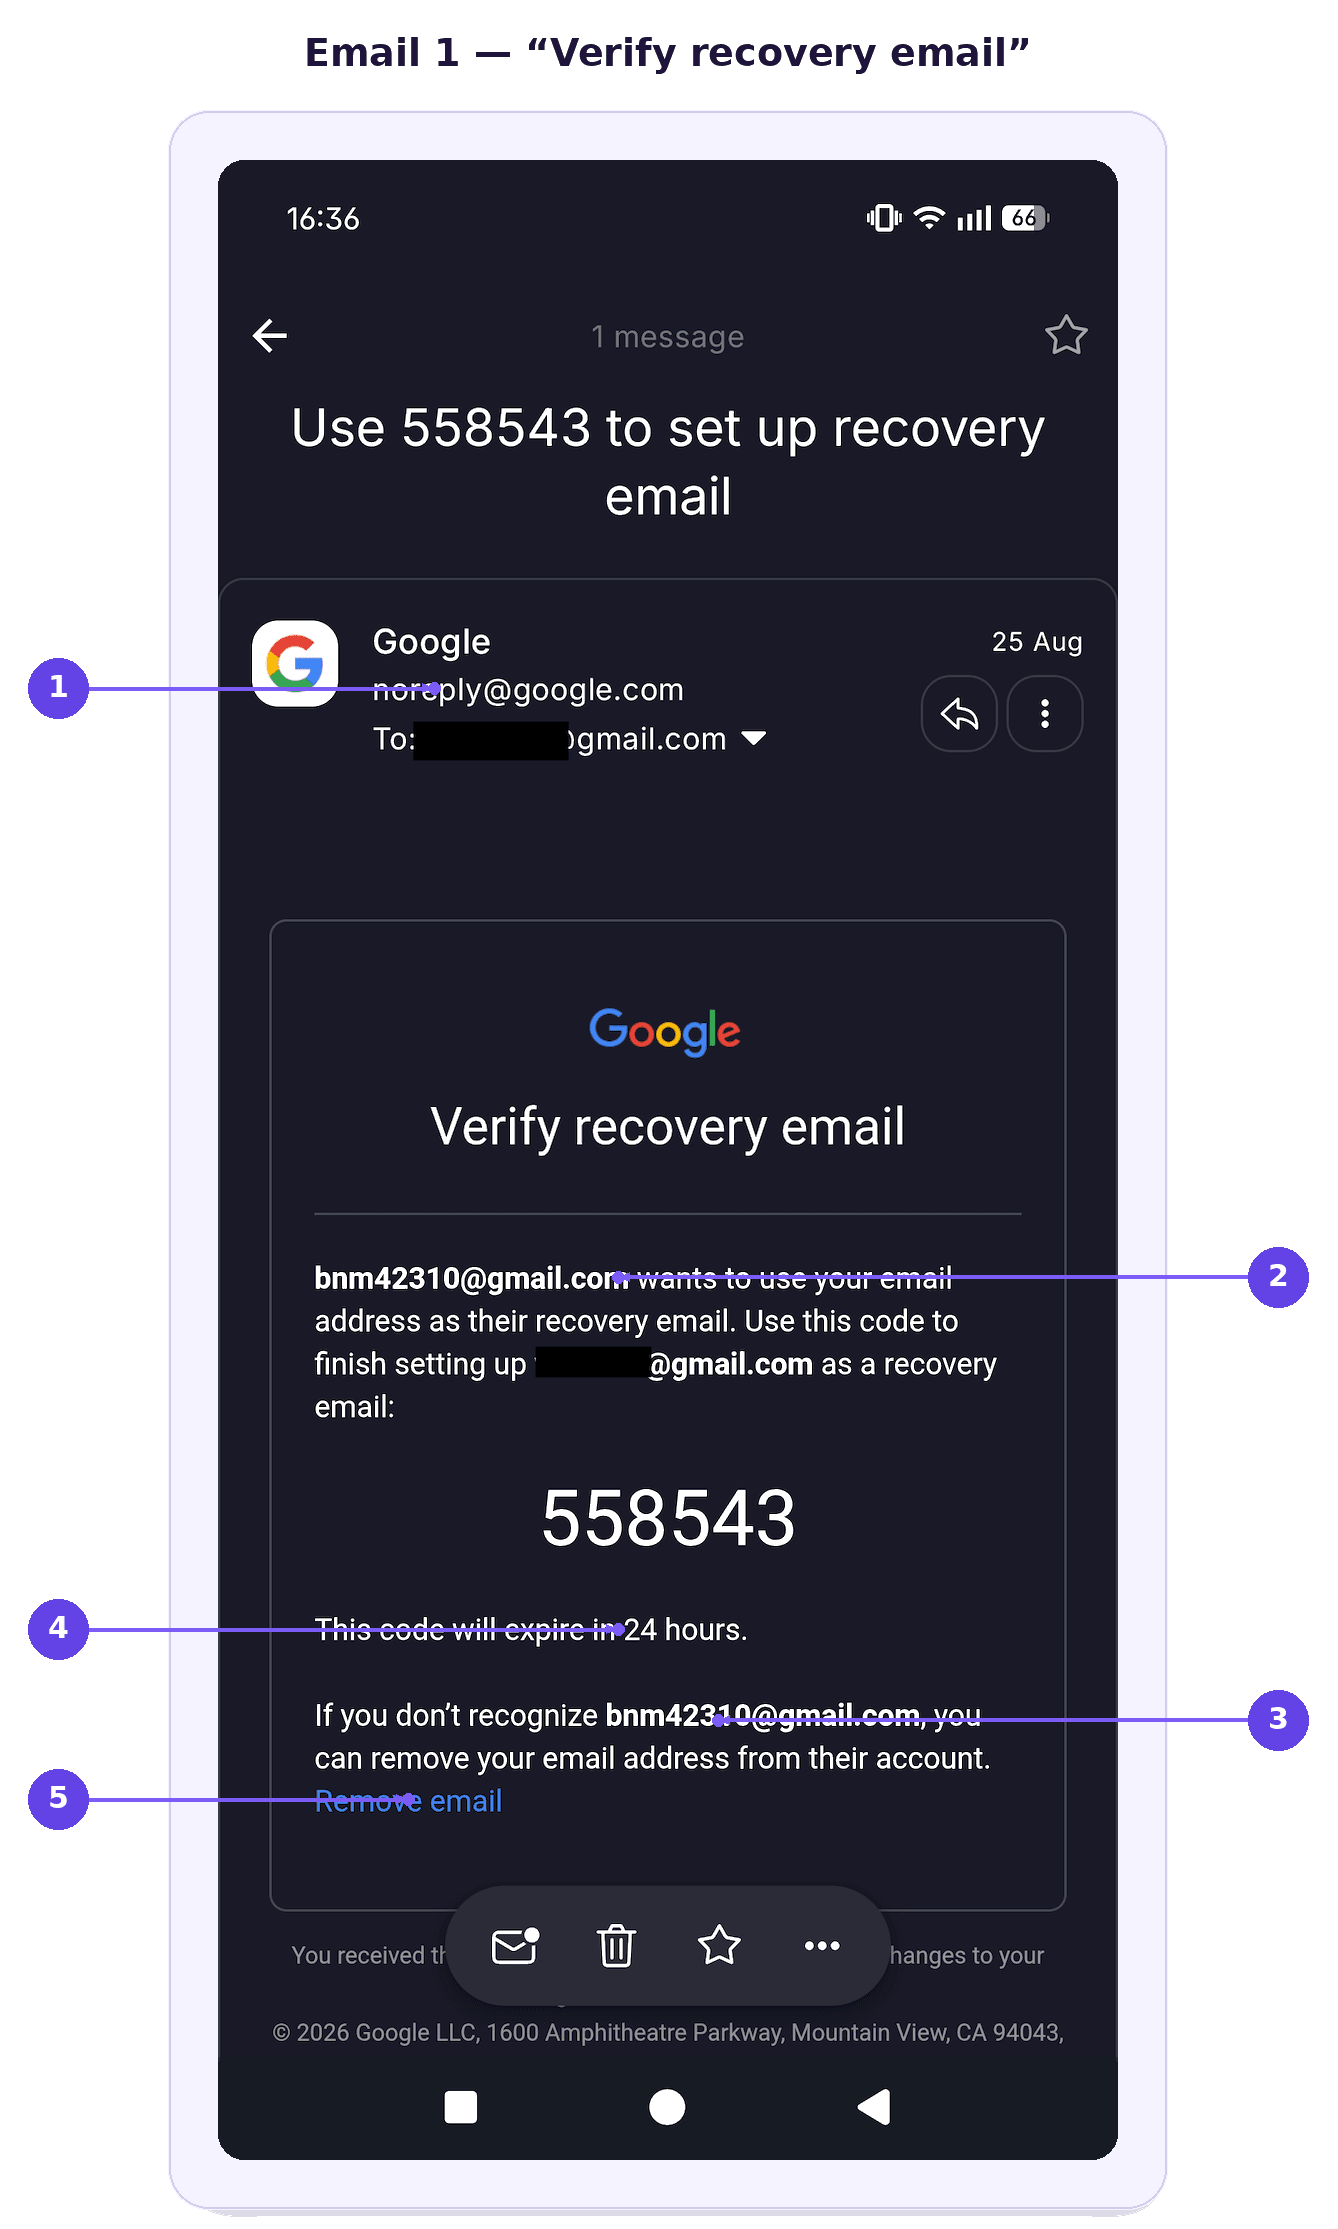
- ผู้ส่งที่เป็น Google จริง — เป็นของจริง ซึ่งก็คือสิ่งที่ทำให้อันตรายนั่นเอง
- “ต้องการใช้ที่อยู่อีเมลของคุณเป็นอีเมลการกู้คืน” — ตรรกะที่กลับด้าน เพราะเรื่องนี้เกี่ยวกับบัญชีของคนอื่น
- ที่อยู่ชั่วคราวที่ไม่ระบุตัวตน — ไม่มีทางตรวจสอบได้ว่าใครอยู่เบื้องหลัง
- รหัสที่กำลังจะหมดอายุ — สร้างความเร่งรีบขึ้นมาเพื่อให้คุณเครียดและทำตาม
- “ลบออกอีเมล” — การกระทำเดียวที่จะหยุดมันได้ และเป็นสิ่งที่ผู้โกงจะยกเลิกทันทีเมื่อคุณวางสาย
รูปที่ 2 แสดงให้เห็นว่าการแจ้งเตือนความปลอดภัยที่เป็นของจริงจาก Google สามารถดูน่าตกใจได้ตั้งแต่แรกเห็นอย่างไร
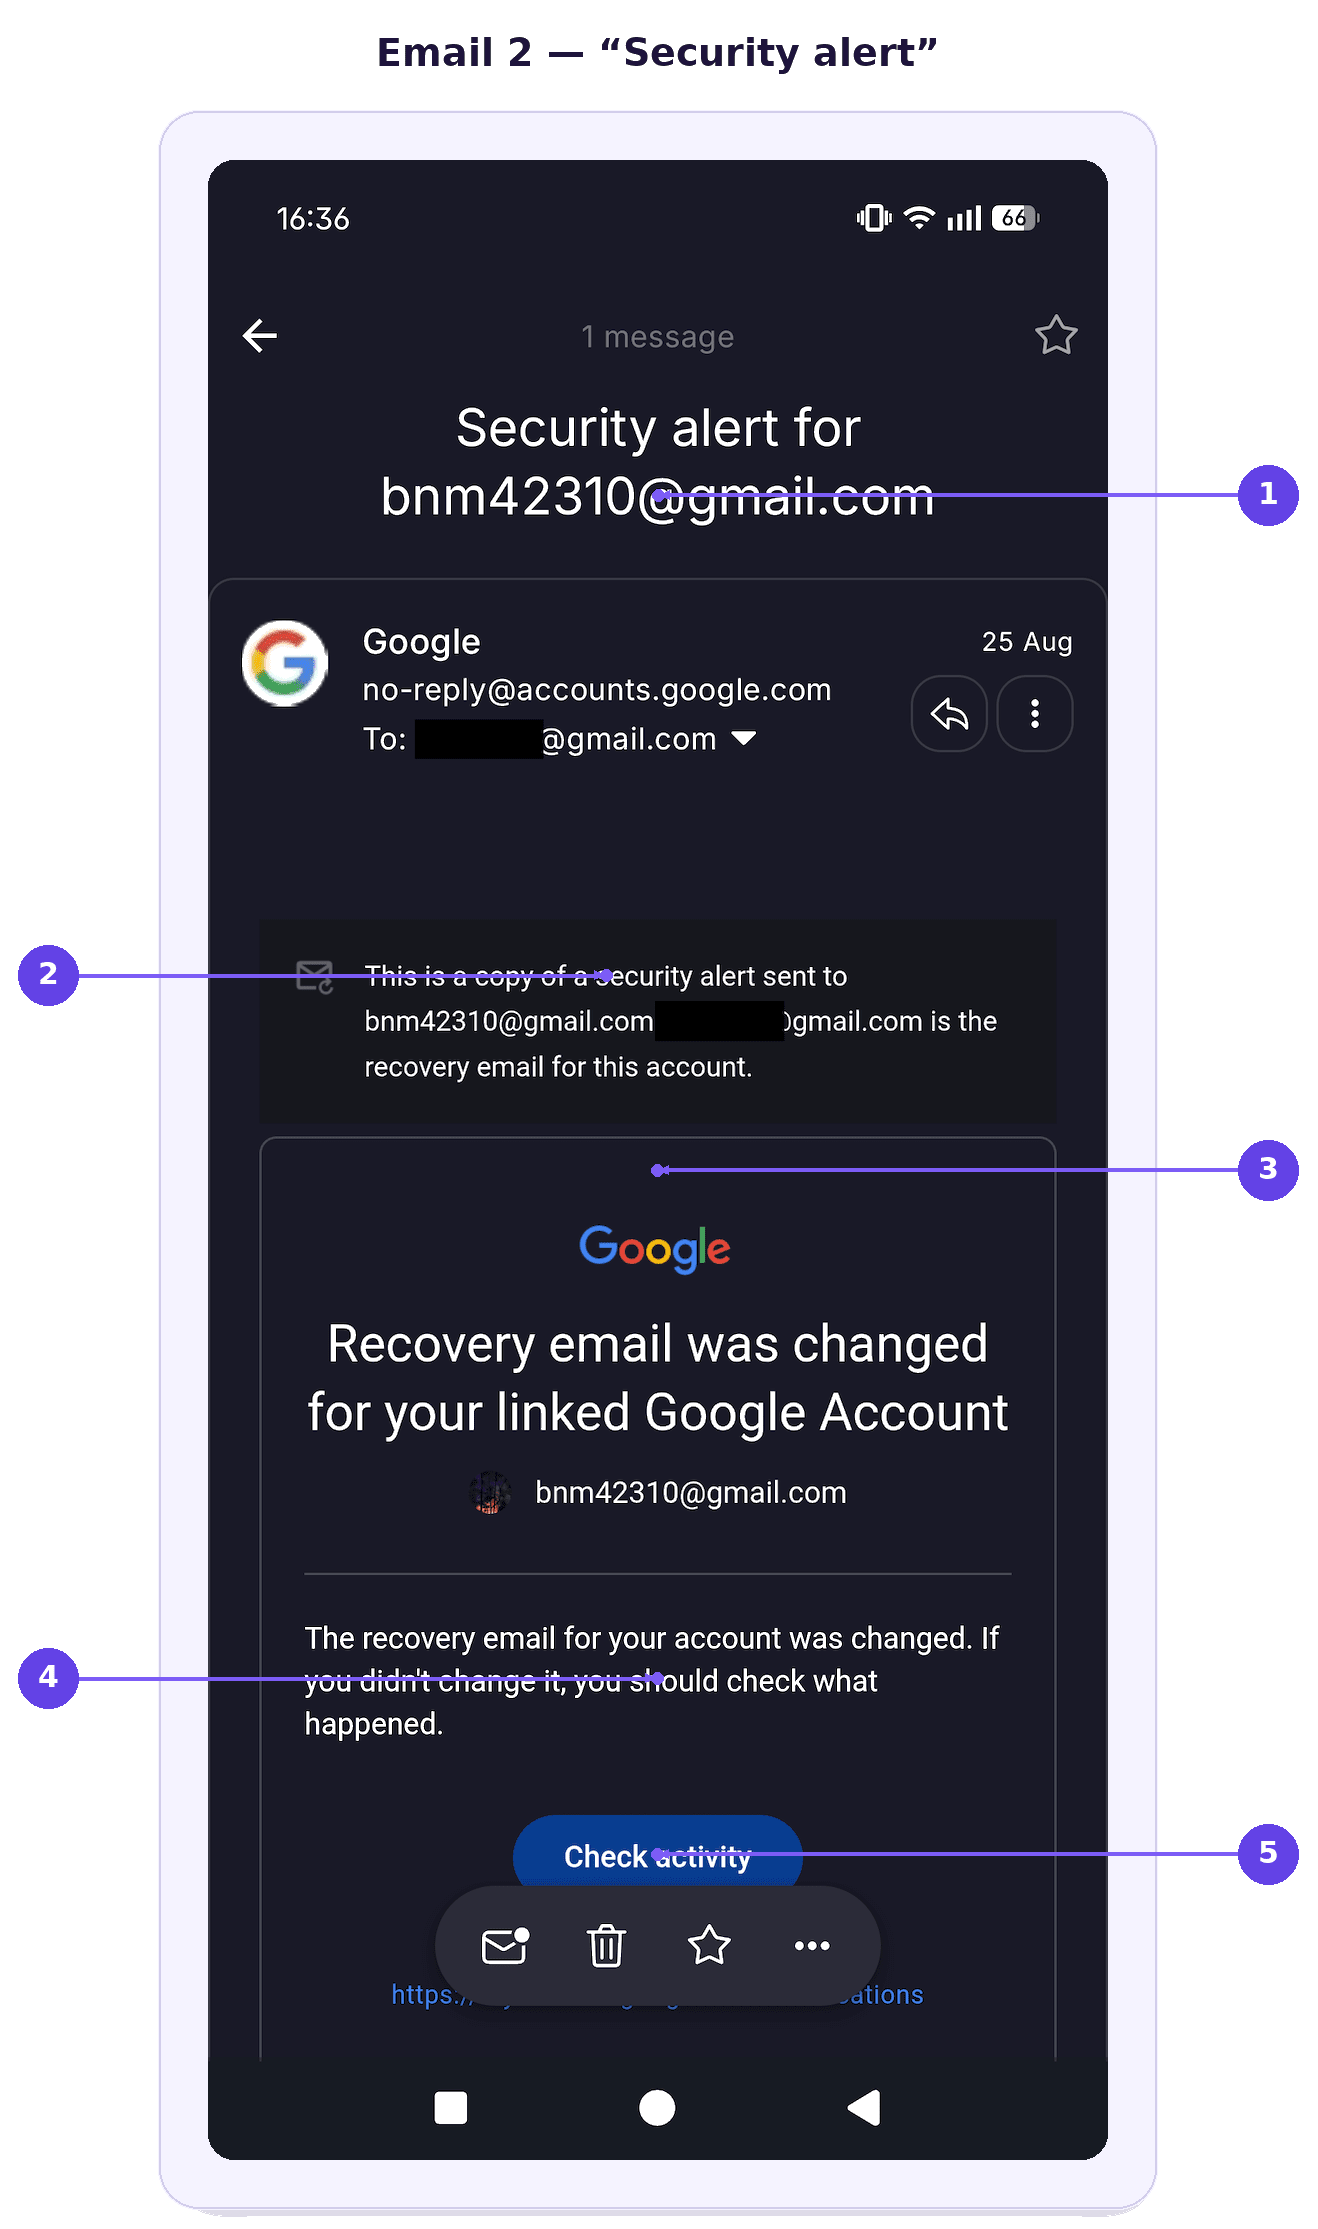
- หัวเรื่องระบุกล่องขาเข้าของผู้โกง ไม่ใช่ของคุณ — สัญญาณแรกว่าการแจ้งเตือนนี้ไม่เกี่ยวกับคุณ
- “สำเนาการแจ้งเตือนความปลอดภัยส่งถึง” ที่อยู่ชั่วคราว — สัญญาณสำคัญที่สุดและพลาดง่ายที่สุดเมื่ออ่านผ่าน ๆ
- พาดหัวที่น่าตกใจ — ออกแบบมาเพื่อข่มขู่ให้คุณตกใจก่อนที่จะอ่านรายละเอียดย่อย
- “หากคุณไม่ได้เปลี่ยน ให้ตรวจสอบว่าเกิดอะไรขึ้น” — ปลูกฝังความสงสัยเพื่อให้คุณเชื่อถือผู้โทร
- ปุ่ม “ตรวจสอบกิจกรรม” — ชักจูงให้คุณรีบลงมือทำแทนที่จะอ่านอย่างละเอียด
ทำไมกลโกง Gmail นี้จึงน่าเชื่อถือมาก
อีเมล ฟิชชิ่ง ทั้งสองฉบับมาจากเซิร์ฟเวอร์จริงของ Google ดังนั้นการตรวจสอบต่อต้านฟิชชิ่งแบบทั่วไปทุกแบบจึงผ่านหมด
ทุกองค์ประกอบยืนยันซึ่งกันและกัน: การแจ้งเตือนที่เป็นของจริง บวกกับผู้โทรที่รู้ชัดเจนว่าเพิ่งมีอะไรเข้ามาในกล่องขาเข้าของคุณ ในขณะเดียวกัน บทสนทนาอาจทำให้คุณไม่กด “ลบออกอีเมล” ทำให้คุณโฟกัสอยู่กับคำแนะนำของผู้โทร
การละเมิดข้อมูลของ Google อาจทำให้กลโกงแบบนี้น่าเชื่อถือมากขึ้น หากข้อมูลที่รั่วไหลให้รายละเอียดแก่ผู้โจมตีในการปรับ vishing หรือการโจมตีแบบฟิชชิ่งให้เป็นส่วนตัว แม้รหัสผ่านจะไม่ได้รั่วไหล แต่ชื่อ รายละเอียดผู้ติดต่อ หรือข้อมูลที่เกี่ยวข้องกับบัญชีก็ช่วยให้ผู้โกงดูน่าเชื่อถือและสร้างความไว้วางใจได้มากขึ้น
วิธีปกป้องตัวเองจากความพยายามยึดครองบัญชี
คุณสามารถปกป้องตัวเองได้โดยชะลอการสนทนาให้ช้าลงและตรวจสอบสิ่งที่กำลังเกิดขึ้นโดยตรงกับ Google:
วางสายและตรวจสอบด้วยตัวเอง หากมีคนโทรมาอ้างว่าเป็น Google ให้วางสายและตรวจสอบบัญชีของคุณโดยตรงแทนที่จะทำตามคำแนะนำของเขา
อ่านอีเมลความปลอดภัยจาก Google อย่างละเอียด ใส่ใจว่าการแจ้งเตือนนั้นอ้างถึงบัญชีใด โดยเฉพาะบรรทัดที่บอกว่าข้อความนี้เป็นสำเนาการแจ้งเตือนที่ส่งไปยังที่อยู่อื่น
อย่าแชร์รหัสยืนยัน Google จะไม่มีวันขอให้คุณอ่านรหัส authenticator รหัสกู้คืน หรือข้อมูลยืนยันตัวตนอื่น ๆ ให้ฟังทางโทรศัพท์
ใช้ “ลบออกอีเมล” หากคุณไม่รู้จักบัญชีนั้น หาก Google แจ้งว่ามีคนต้องการใช้ที่อยู่ของคุณเป็นอีเมลการกู้คืน ให้ลบออกจากบัญชีนั้น
อย่าให้ผู้โทรเร่งรัดคุณ ผู้โกงอาศัยความเร่งรีบเพื่อให้คุณตอบสนองแทนที่จะตรวจสอบว่าการแจ้งเตือนนั้นระบุอะไรจริง ๆ
ตรวจสอบความปลอดภัยของบัญชี Google โดยตรง เปิดการตั้งค่าบัญชีของคุณเองและตรวจสอบกิจกรรมล่าสุด อุปกรณ์ที่ลงชื่อเข้าใช้ รายละเอียดการกู้คืน และการแจ้งเตือนความปลอดภัย
รายงานสายโทรศัพท์และข้อความที่น่าสงสัย การรายงานความพยายามดังกล่าวช่วยให้ Google และผู้ให้บริการโทรศัพท์ของคุณระบุการละเมิดซ้ำ ๆ ได้
ตรวจสอบ การตั้งค่าความเป็นส่วนตัวของ Googleของคุณ แม้การตั้งค่าความเป็นส่วนตัวจะไม่สามารถหยุดการหลอกลวงครั้งนี้ได้ แต่การตรวจสอบเป็นประจำว่าแชร์ข้อมูลอะไรบ้าง และแอปและบริการใดมีสิทธิ์เข้าถึงบัญชี Google จะช่วยลดความเสี่ยงได้
กล่องขาเข้าที่ปลอดภัยยิ่งขึ้นเริ่มต้นจากการรักษาความปลอดภัยอีเมลที่ดีกว่า
การหลอกลวงแบบนี้เป็นเครื่องเตือนใจว่าแม้แต่อีเมลความปลอดภัยที่ถูกต้องตามกฎหมายก็สามารถถูกนำไปใช้เป็นเครื่องมือของ “social engineering” ได้ การไม่ประมาทกับสายที่ไม่คาดคิด การตรวจสอบกิจกรรมในบัญชีด้วยตนเอง และการอ่านการแจ้งเตือนอย่างถี่ถ้วน จะช่วยให้คุณไม่ตกหลุมพรางได้
กำลังมองหาทางเลือกอื่นของ Gmail ที่ดีกว่าอยู่หรือไม่ Proton Mail มอบบริการอีเมลที่ปลอดภัยซึ่งออกแบบมาเพื่อปกป้องข้อมูลและการสื่อสารของคุณด้วยการเข้ารหัสลับแบบจากต้นทางถึงปลายทางและzero-access encryption
หากมีใครพยายามหลอกลวงในลักษณะเดียวกันโดยอ้างว่าเป็น Proton มีกฎง่าย ๆ ข้อหนึ่งที่ควรจำไว้ นั่นคือ Proton จะไม่โทรหาคุณ เพื่อแจ้งปัญหาความปลอดภัยของบัญชี คุณสามารถปกป้องบัญชีจากการถูกยึดได้โดยเปิดใช้งานการยืนยันตัวตนผ่านสองขั้นตอน สำหรับแผนแบบชำระเงิน Proton Sentinel ผสานการตรวจจับอัตโนมัติเข้ากับการวิเคราะห์ด้านความปลอดภัยโดยผู้เชี่ยวชาญ
Proton Mail ยังมาพร้อมการปกป้องจากการฟิชชิ่งในรูปแบบทั่วไป เช่น การหลอกลวงผ่านอีเมลเกี่ยวกับพื้นที่จัดเก็บคลาวด์ PhishGuard จะบล็อกและทำเครื่องหมายอีเมลที่สงสัยว่าเป็นฟิชชิ่ง ขณะที่การยืนยันลิงก์จะแจ้งให้ตรวจสอบก่อนเปิดลิงก์ภายนอกจากอีเมล
ไม่มีบริการอีเมลใดที่ให้การปกป้องได้อย่างสมบูรณ์แบบจากการยึดบัญชี อย่างไรก็ตาม หากมีใครสามารถเจาะเข้าบัญชี Proton ของคุณได้ผ่านการกู้คืนด้วยอีเมลหรือ SMS ผู้นั้นก็จะไม่ได้เข้าถึงอีเมลและรายชื่อผู้ติดต่อของคุณโดยอัตโนมัติ ด้วยการปกป้องการกู้คืนข้อมูลแยกส่วน