Однажды утром в августе кто-то из членов нашей команды ответил на звонок с калифорнийского номера.
Звонивший, вежливый и говоривший с безупречным американским акцентом, утверждал, что представляет Google. По его словам, некто пытался изменить резервный адрес электронной почты в аккаунте Gmail сотрудника, и прямо в этот момент соответствующее письмо лежало у него в почтовом ящике.
Однако при более внимательном изучении наш сотрудник вскоре понял, что всё не так, как кажется.
Это был фишинг — более изощрённая форма социальной инженерии. В её основе лежал тщательно прописанный сценарий разговора, призванный вызвать ровно столько доверия, чтобы вы поверили, что звонящий действительно из Google, и в конечном счёте предоставили ему доступ.
Наш коллега повесил трубку раньше, чем дело дошло до этого момента, поэтому точную просьбу он не услышал. Но структура аферы ясно говорит о том, куда всё шло.
- Как работает эта схема мошенничества с восстановлением аккаунта Google
- Признаки обмана с пояснениями
- Почему эта схема с Gmail так убедительна
- Как защитить себя от попыток захвата аккаунта
- Безопасный почтовый ящик начинается с надёжной защиты электронной почты
Как работает эта схема мошенничества с восстановлением аккаунта Google
Подготовка
Ещё до звонка мошенник создаёт новый анонимный адрес Gmail из случайных букв и цифр. С помощью легитимной функции Google «добавить резервный адрес электронной почты» он пытается добавить адрес жертвы как резервный для собственного одноразового аккаунта.
Первое подлинное электронное письмо
Системе Google нужно подтверждение жертвы, поэтому приходит подлинное сообщение с просьбой подтвердить резервный адрес электронной почты. Отправитель, оформление и код настоящие. (Рисунок 1 ниже)
Звонок
Мошенник звонит, выдаёт себя за сотрудника службы безопасности Google и описывает подозрительную попытку получить доступ к аккаунту, которая якобы была заблокирована, — вплоть до утверждения, что он перехватил код из приложения-аутентификатора жертвы. Слово «заблокирована» представляет звонящего героем. На самом деле атака и есть этот телефонный звонок.
Второе подлинное электронное письмо
Не отходя от телефона, жертва получает подлинное «Оповещение системы безопасности» о том, что в связанном аккаунте Google изменён резервный адрес электронной почты. При беглом просмотре оно выглядит как признак взлома. Но при внимательном чтении мелкий шрифт выдаёт, что это копия оповещения, отправленного на адрес мошенника. (Рисунок 2 ниже)
Исчезновение без следа
Первое электронное письмо предлагает легитимный выход: удалить свой адрес из аккаунта незнакомца. Но как только наш коллега повесил трубку, мошенник отозвал запрос на восстановление, стирая следы, — и, скорее всего, перешёл к следующей цели.
Признаки обмана с пояснениями
На рисунке 1 показано первое электронное письмо от Google, которое содержит код безопасности, необходимый, чтобы подтвердить ваш адрес в качестве резервного для аккаунта мошенника.
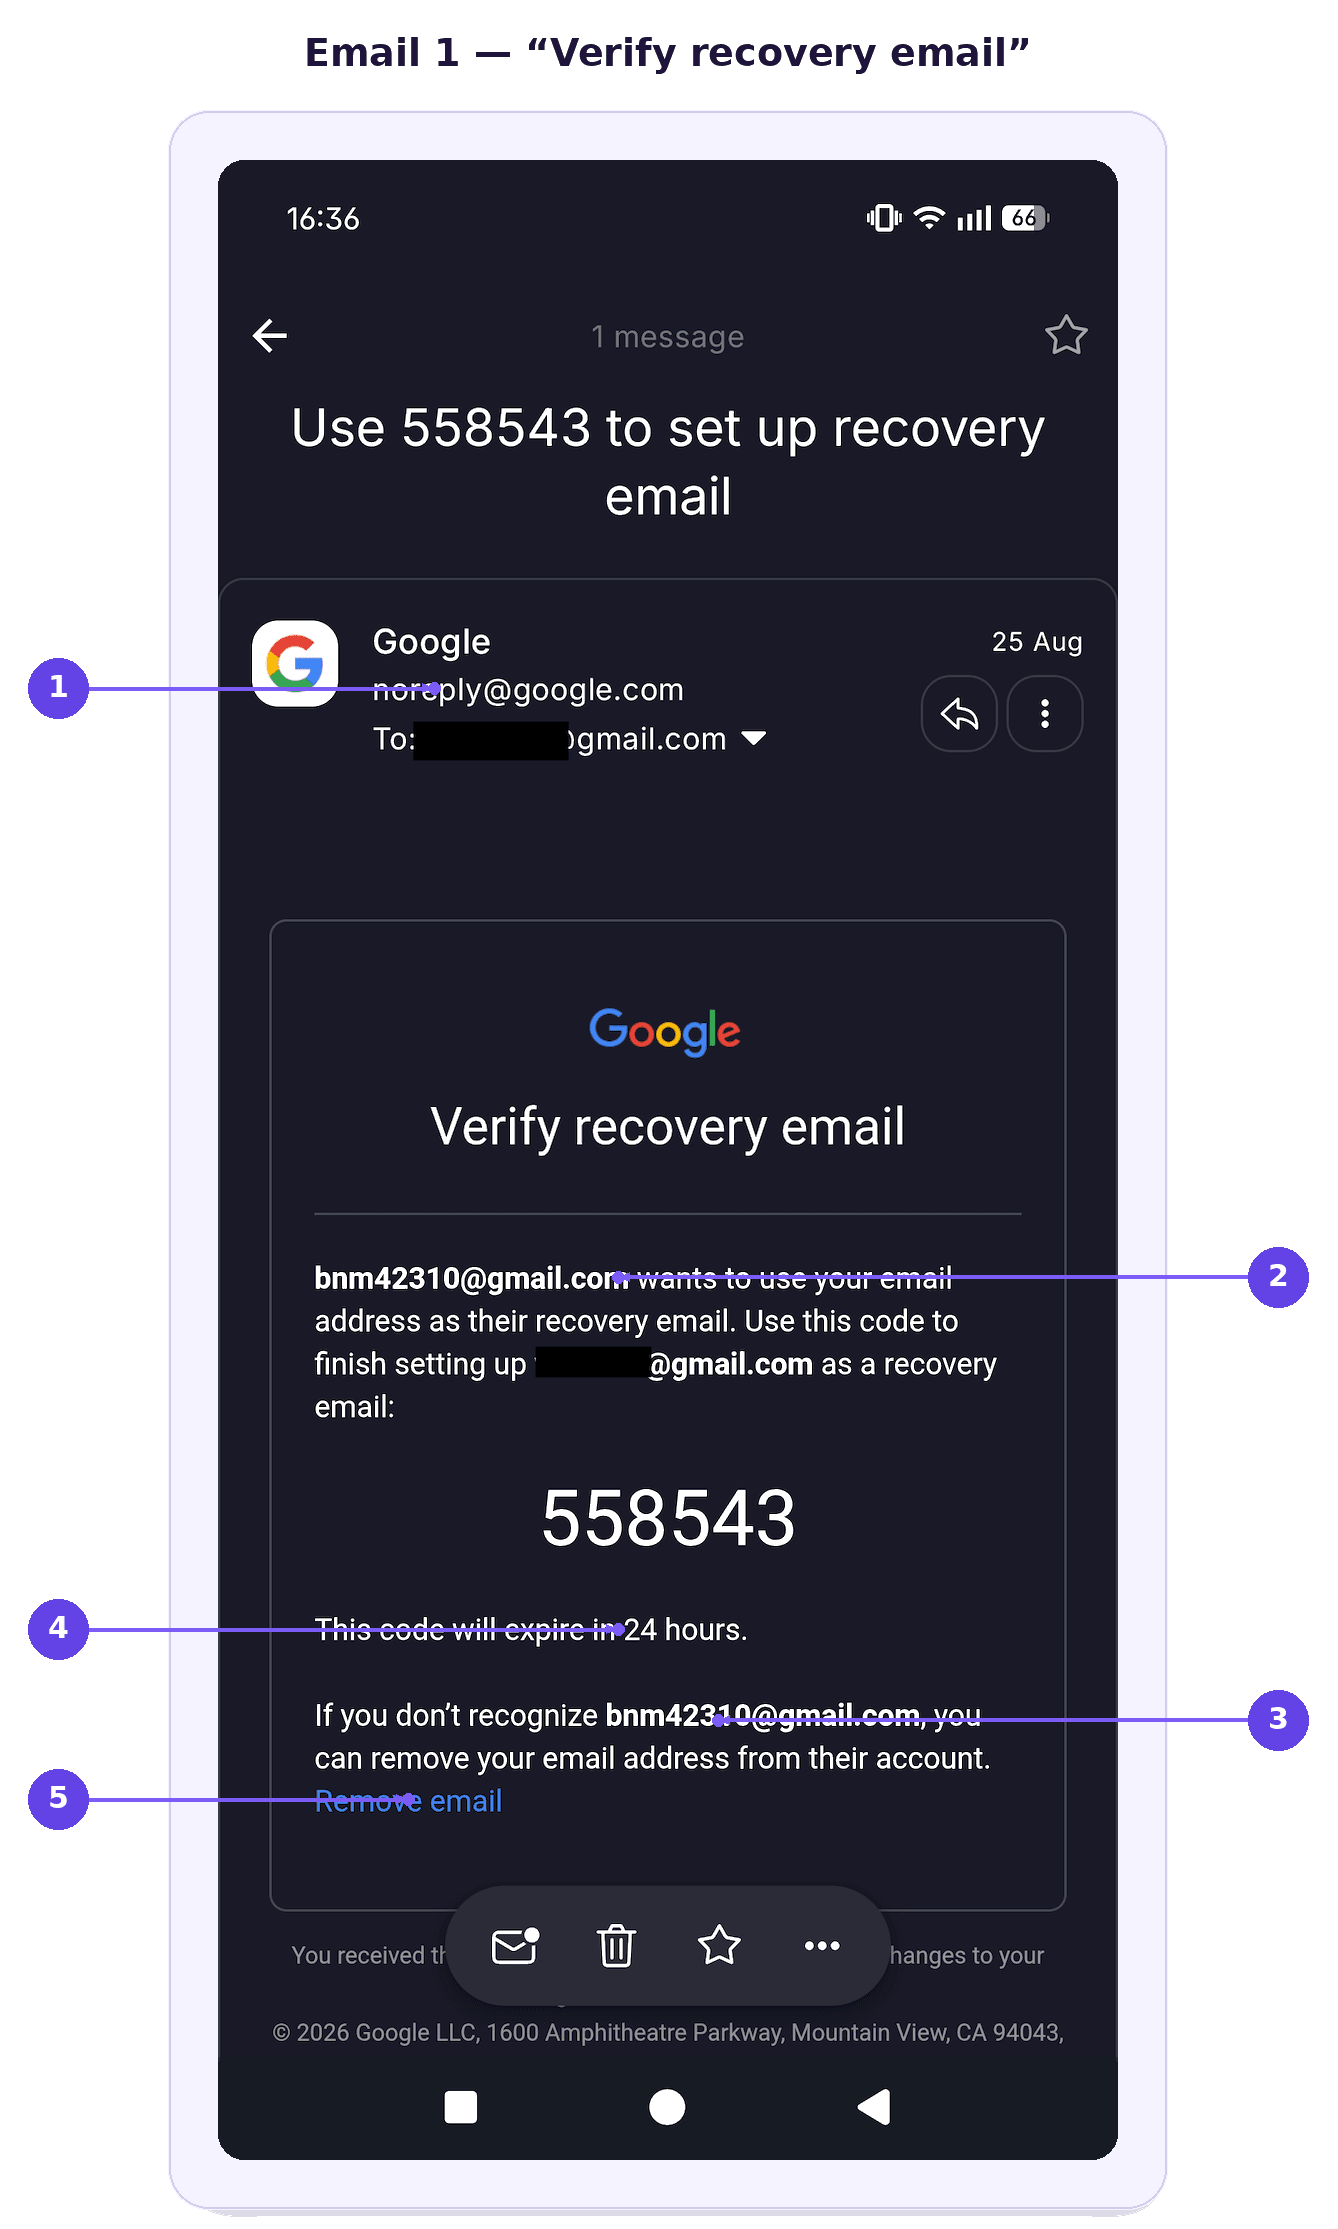
- Подлинный отправитель Google — настоящий, и именно это делает его опасным.
- «Хочет использовать ваш адрес электронной почты в качестве резервного» — перевёрнутая логика: речь идёт о чужом аккаунте.
- Анонимный одноразовый адрес — невозможно проверить, кто за ним стоит.
- Код с ограниченным сроком действия — искусственная срочность, которая держит вас в напряжении и послушании.
- «Удалить адрес электронной почты» — единственное действие, которое всё остановит, и именно его отменяет мошенник, когда вы вешаете трубку.
На рисунке 2 показано, как подлинное оповещение системы безопасности Google может на первый взгляд выглядеть пугающе.
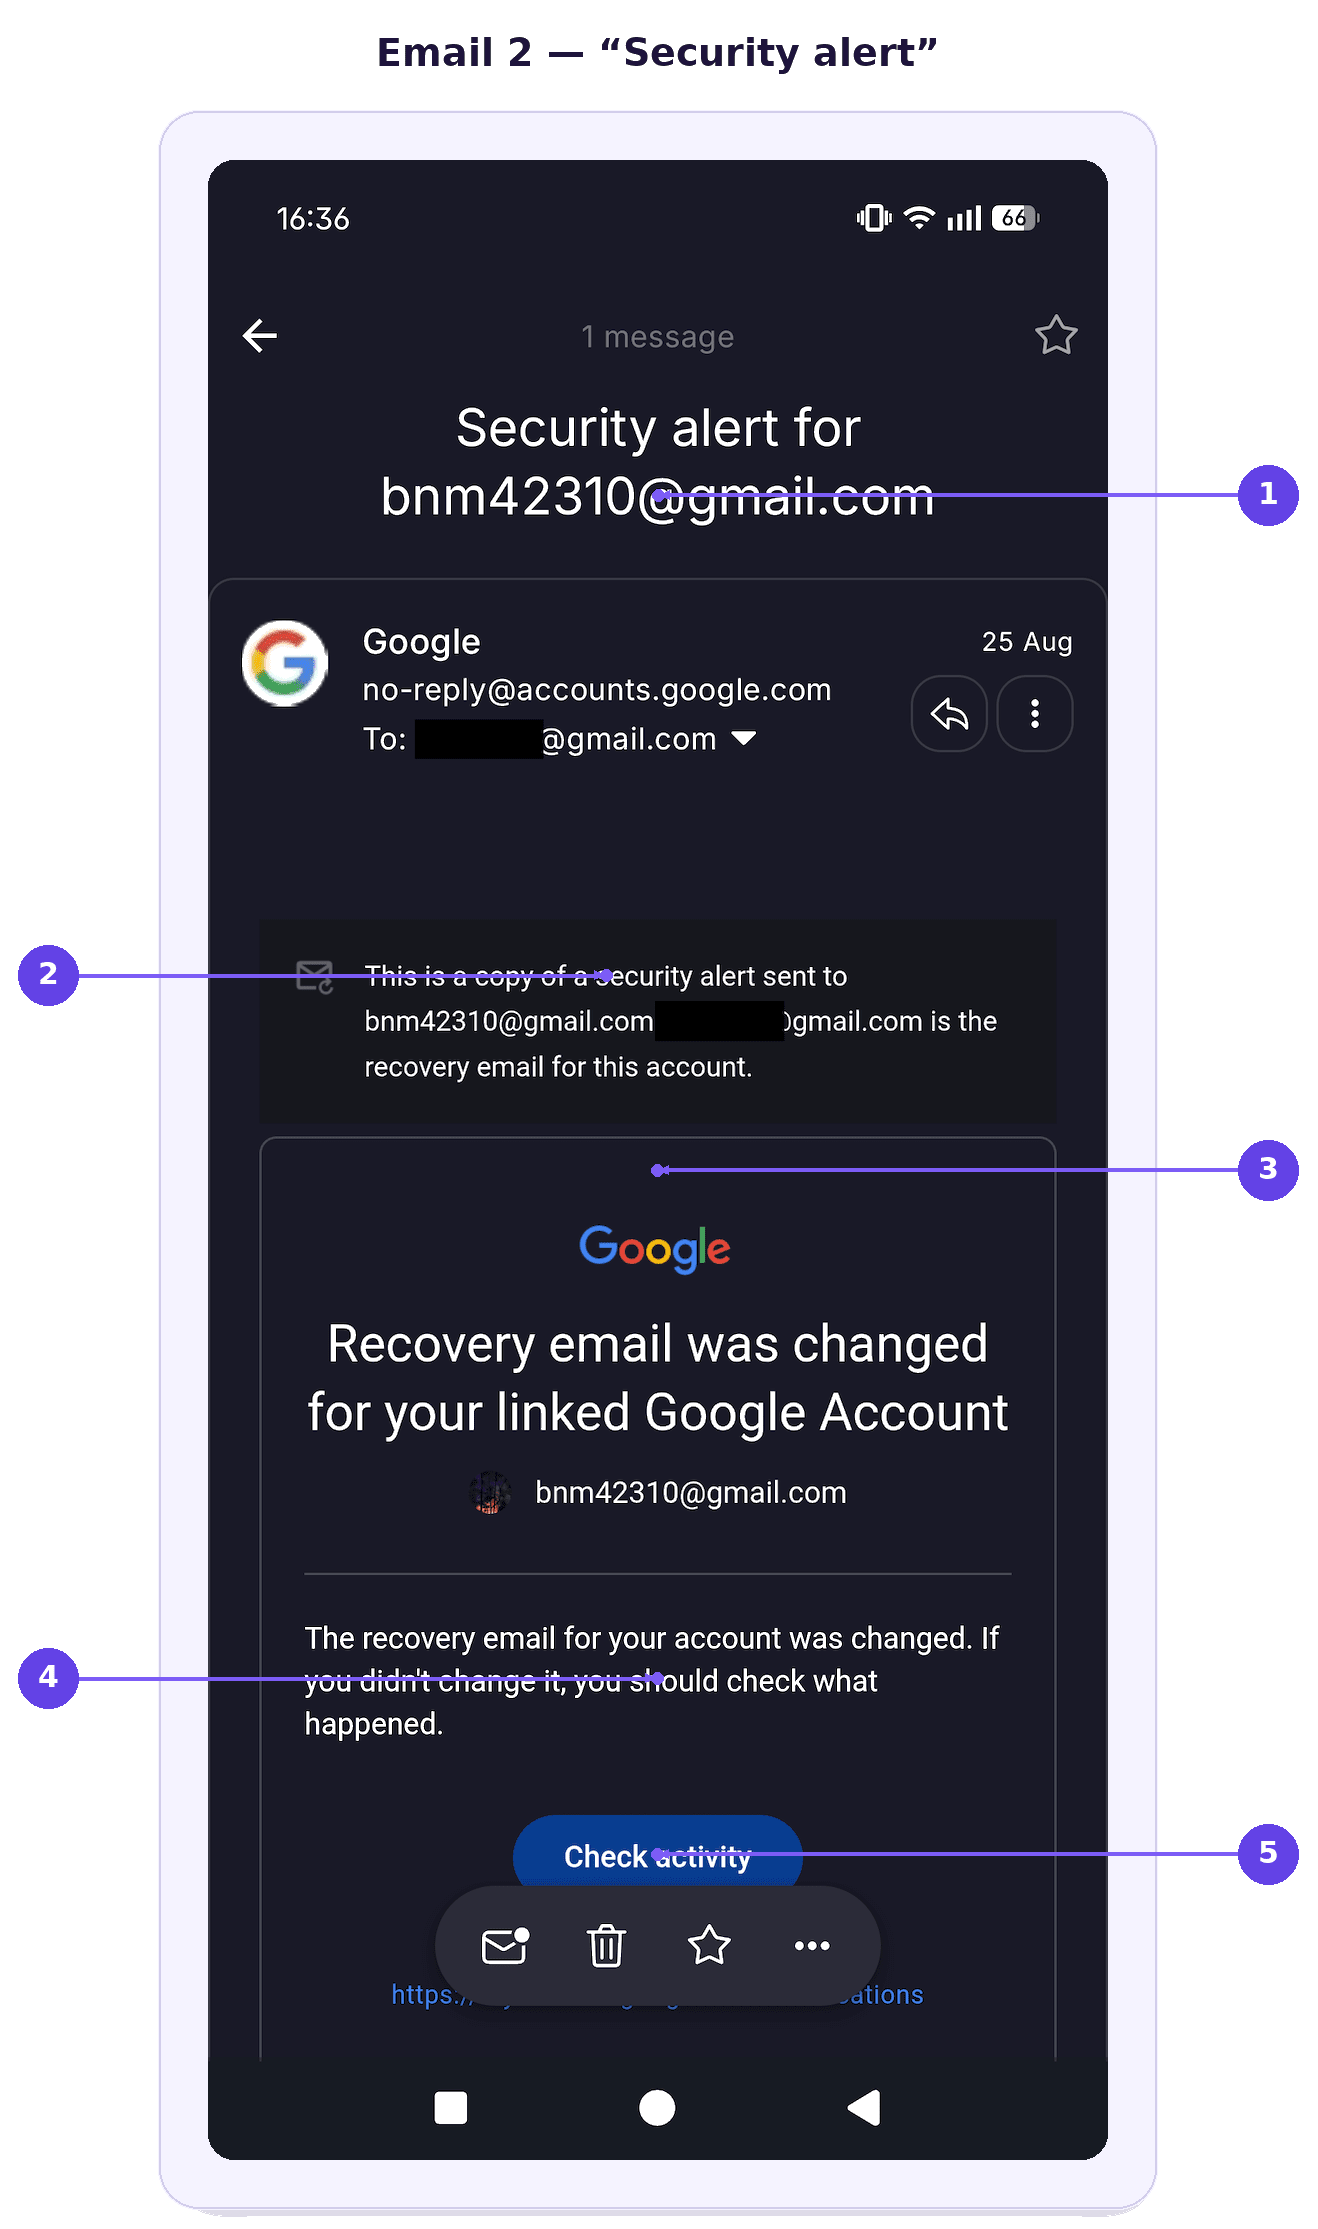
- Тема письма относится к почтовому ящику мошенника, а не к вашему — первый признак того, что оповещение не касается вас.
- «Копия оповещения системы безопасности, отправленного на» одноразовый адрес — самый важный признак, который легче всего упустить при беглом просмотре.
- Тревожный заголовок — призван напугать вас раньше, чем вы доберётесь до мелкого шрифта.
- «Если вы этого не меняли, проверьте, что произошло» — посеянное сомнение, которое настраивает вас доверять звонящему.
- Кнопка «Проверить активность» — побуждает действовать быстро вместо того, чтобы внимательно вникнуть.
Почему эта схема с Gmail так убедительна
Оба фишинговых электронных письма приходят с настоящих серверов Google, поэтому проходят все стандартные проверки на фишинг.
Каждый элемент подтверждает остальные: настоящие уведомления плюс звонящий, который точно знает, что только что пришло в ваш почтовый ящик. При этом разговор может отбить у вас охоту нажимать «Удалить адрес электронной почты», удерживая внимание на инструкциях звонящего.
Утечка данных Google может сделать подобные схемы убедительнее, если попавшая в открытый доступ информация даёт злоумышленникам сведения, которые можно использовать для персонализации вишинговых или фишинговых атак. Даже если пароли не утекли, имена, контактная информация или сведения, связанные с аккаунтом, помогают мошенникам звучать достовернее и вызывать доверие.
Как защитить себя от попыток захвата аккаунта
Защититься можно, если замедлить общение и проверить происходящее напрямую через Google:
Положите трубку и проверьте информацию самостоятельно. Если вам звонят и представляются сотрудником Google, завершите звонок и проверьте свой аккаунт напрямую, не следуя инструкциям собеседника.
Внимательно читайте письма о безопасности от Google. Обращайте внимание, к какому аккаунту на самом деле относится оповещение, особенно на строки, где говорится, что сообщение — копия оповещения, отправленного на другой адрес.
Не сообщайте коды подтверждения. Google никогда не попросит вас продиктовать по телефону код из приложения-аутентификатора, код восстановления или другие учётные данные для входа.
Воспользуйтесь кнопкой «Удалить адрес электронной почты», если не узнаёте аккаунт. Если Google сообщает, что кто-то хочет использовать ваш адрес в качестве резервного, удалите его из этого аккаунта.
Не позволяйте звонящему торопить вас. Мошенники рассчитывают на спешку, чтобы вы реагировали, вместо того чтобы проверить, что на самом деле написано в уведомлении.
Проверьте безопасность аккаунта Google напрямую. Откройте настройки аккаунта самостоятельно и посмотрите недавнюю активность, устройства, с которых выполнен вход, данные для восстановления и оповещения безопасности.
Сообщайте о подозрительных звонках и сообщениях. Такой отчёт поможет Google и вашему оператору связи выявлять повторяющиеся злоупотребления.
Проверьте свои настройки конфиденциальности Google. Хотя настройки конфиденциальности не спасут от конкретно этой мошеннической схемы, регулярная проверка того, какими данными вы делитесь и какие приложения и сервисы получили доступ к вашему аккаунту Google, поможет снизить риск.
Более безопасный почтовый ящик начинается с надежной защиты электронной почты
Такие мошеннические схемы напоминают о том, что даже легитимные письма о безопасности можно превратить в инструменты социальной инженерии. Чтобы не стать жертвой, сохраняйте скептицизм в отношении неожиданных звонков, проверяйте активность в аккаунте самостоятельно и внимательно читайте уведомления.
Ищете более удачную альтернативу Gmail? Proton Mail — это сервис защищенной электронной почты, созданный для защиты ваших данных и переписки с помощью сквозного и шифрования с нулевым доступом.
Если кто-то попытается провернуть похожую схему, выдавая себя за Proton, запомните простое правило: Proton никогда не звонит пользователям по вопросам безопасности аккаунта. Защитить аккаунт от захвата можно, включив двухфакторную аутентификацию. На платных тарифах Proton Sentinel сочетает автоматическое обнаружение угроз с анализом специалистов по безопасности.
Proton Mail также защищает от более традиционных фишинговых атак, например мошеннических писем об облачном хранилище. PhishGuard блокирует и помечает подозрительные фишинговые письма, а подтверждение ссылок предлагает проверить их, прежде чем открывать внешние ссылки из письма.
Ни один почтовый сервис не может обеспечить идеальную защиту от захвата аккаунта. Однако если кому-то все же удастся взломать ваш аккаунт Proton с помощью восстановления по электронной почте или смс, благодаря отдельным механизмам восстановления данных он не сможет автоматически получить доступ к вашим письмам и контактам.