Una mañana de agosto, alguien de nuestro equipo atendió una llamada de un número de California.
La persona que llamaba, con modales impecables y un acento estadounidense perfecto, afirmaba ser de Google. Dijo que se había intentado cambiar la dirección de recuperación de la cuenta de Gmail de un empleado y que, en ese preciso momento, había un correo electrónico al respecto en su bandeja de entrada.
Sin embargo, al investigar más a fondo, pronto descubrió que las cosas no eran lo que parecían.
Se trataba de una estafa de suplantación (phishing) y de una forma más sofisticada de ingeniería social. Utilizaba una conversación guiada por un script cuidadosamente elaborado, diseñada para generar la confianza justa para que creyeras que quien llamaba era realmente Google y, en última instancia, persuadirte para que entregaras algún tipo de acceso.
Nuestro colega terminó la llamada antes de llegar a ese momento, por lo que no se llegó a escuchar cuál era la petición exacta. Sin embargo, la estructura de la estafa revela con precisión hacia dónde iba.
- Cómo funciona esta estafa de recuperación de cuentas de Google
- Las señales delatoras, comentadas
- Por qué esta estafa de Gmail es tan convincente
- Cómo protegerte de los intentos de apropiación de cuentas
- Una bandeja de entrada más segura empieza con una mejor seguridad del correo electrónico
Cómo funciona esta estafa de recuperación de cuentas de Google
La configuración
Antes de que suene el teléfono, el estafador crea una dirección de Gmail nueva y anónima, formada por letras y dígitos aleatorios. Mediante el flujo legítimo de Google de «añadir un correo electrónico de recuperación», intenta añadir la dirección de la víctima como correo electrónico de recuperación de su propia cuenta desechable.
El primer correo electrónico real
El sistema de Google necesita la confirmación de la víctima, por lo que llega un mensaje auténtico pidiéndole que verifique el correo electrónico de recuperación. El remitente, la marca y el código son reales. (Figura 1 a continuación)
La llamada
El estafador hace una llamada, se hace pasar por un miembro del equipo de seguridad de Google y describe un intento sospechoso de acceder a la cuenta que, supuestamente, se bloqueó, llegando incluso a afirmar que interceptó el código del autenticador de la víctima. La palabra «bloqueado» convierte a quien llama en el héroe. En realidad, el ataque es la llamada telefónica.
El segundo correo electrónico real
Sin colgar, la víctima recibe una «Alerta de seguridad» auténtica que anuncia que se ha cambiado un correo electrónico de recuperación en una cuenta de Google vinculada. Leída por encima, parece que la cuenta se ha comprometido. Leída con atención, la letra pequeña revela que es una copia de una alerta enviada a la dirección del estafador. (Figura 2 a continuación)
El truco de desaparición
El primer correo electrónico ofrece una salida legítima: eliminar tu dirección de la cuenta de ese desconocido. Pero, en cuanto nuestro colega colgó, el estafador retiró la solicitud de recuperación, borró el rastro y probablemente pasó a la siguiente víctima.
Las señales delatoras, comentadas
La Figura 1 muestra el primer correo electrónico de Google, que contiene un código de seguridad necesario para confirmar tu dirección como correo electrónico de recuperación de la cuenta del estafador.
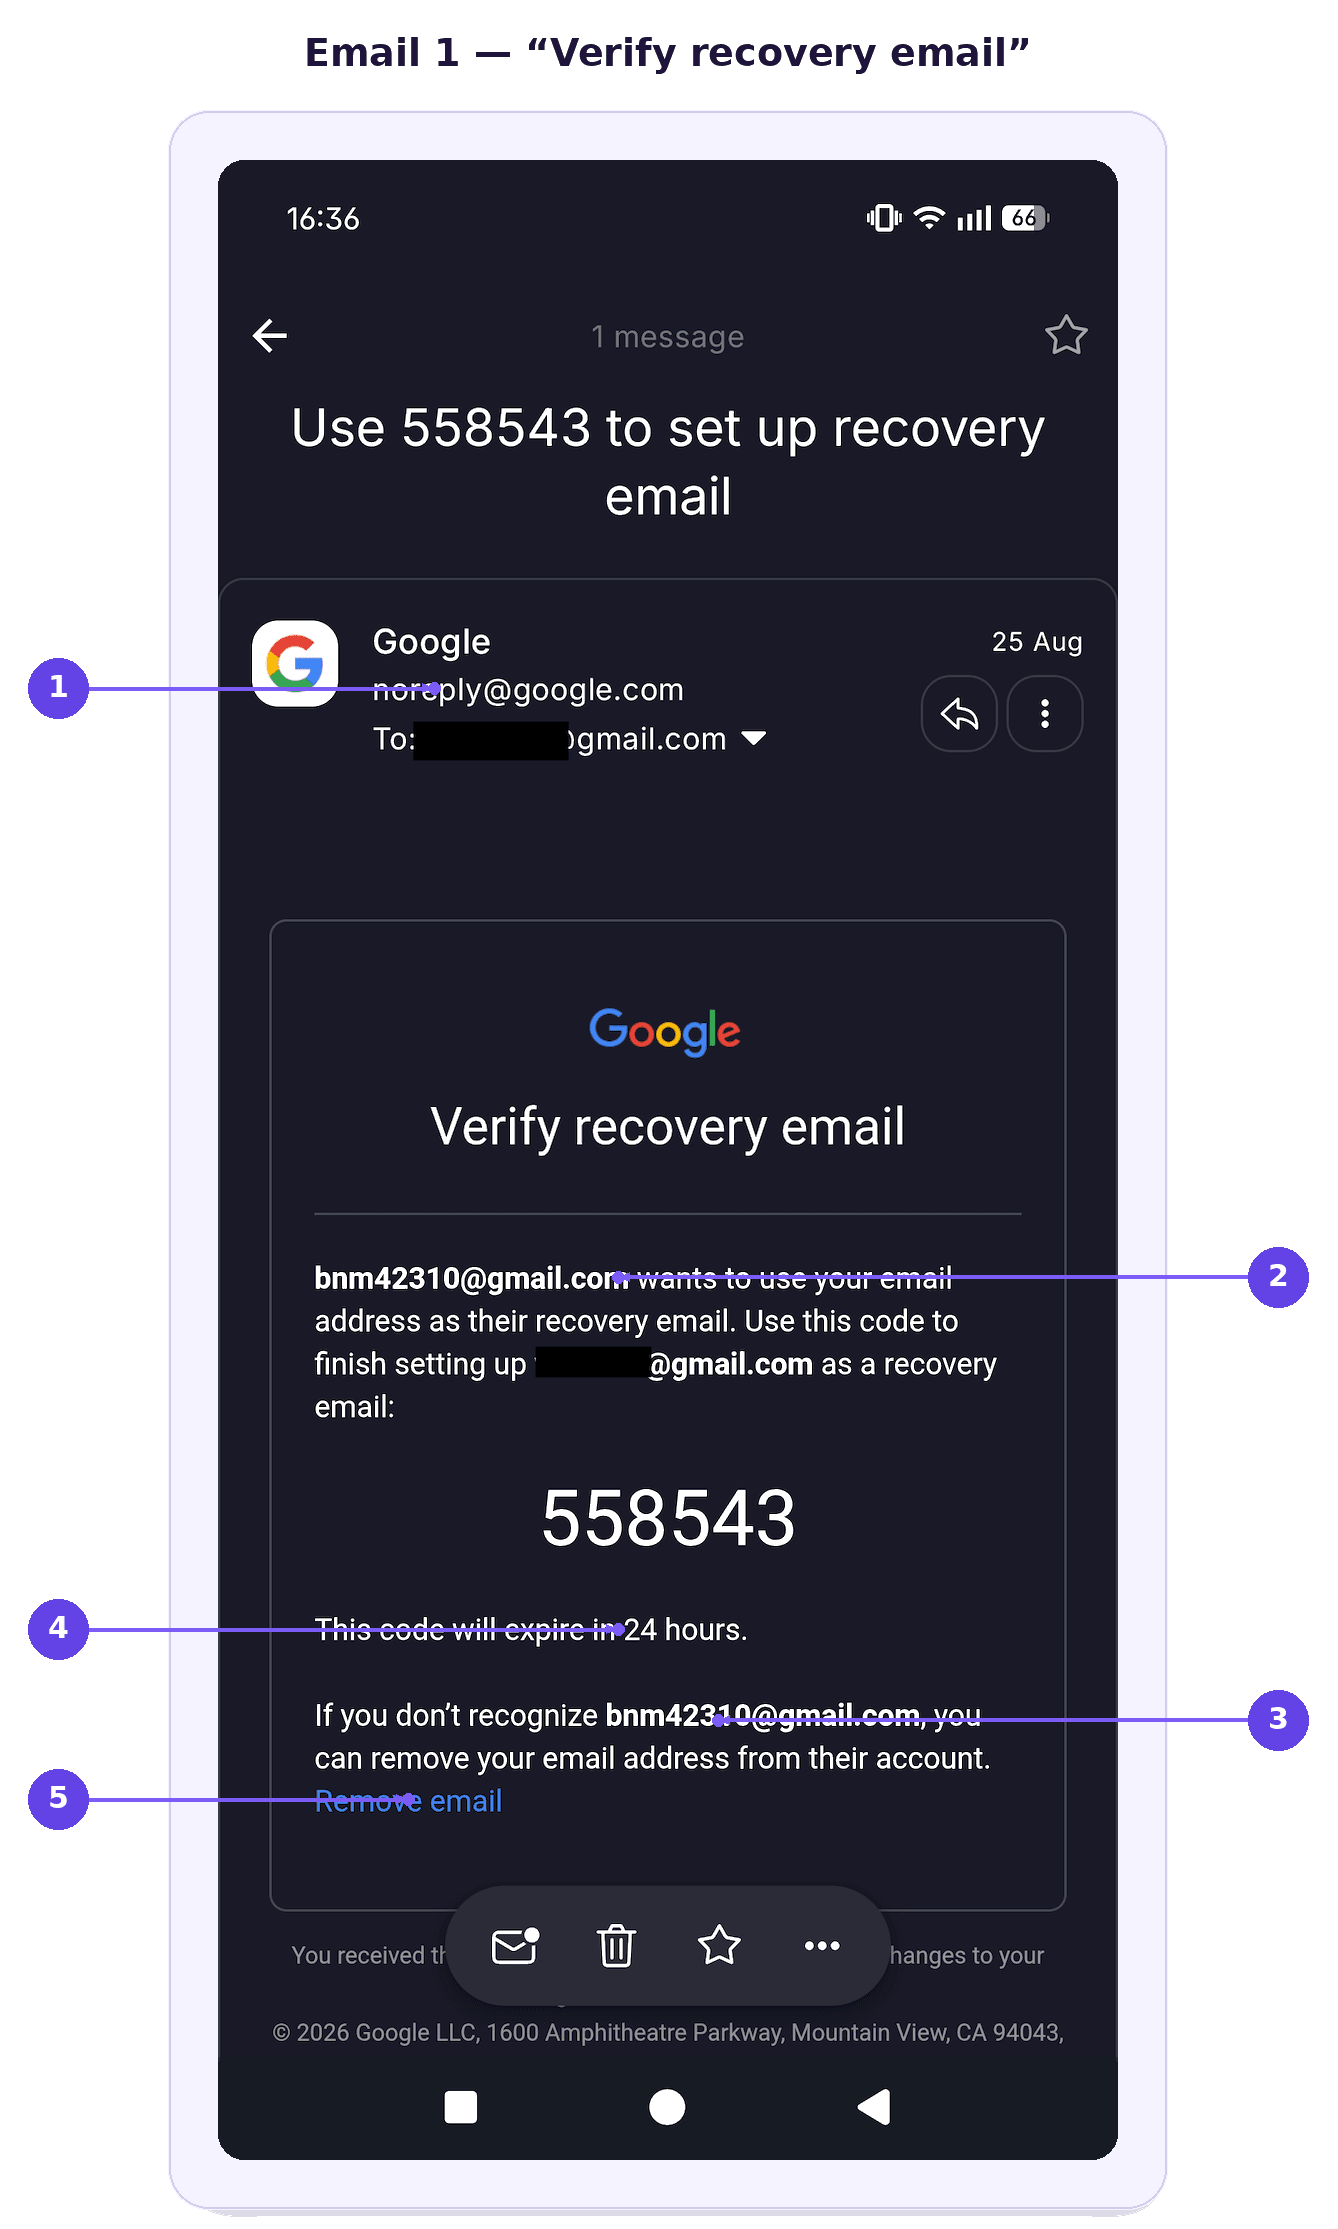
- El remitente genuino de Google — real, que es precisamente lo que lo hace peligroso.
- «Quiere usar tu dirección de correo electrónico como correo electrónico de recuperación suyo» — la lógica invertida, ya que en realidad se trata de la cuenta de otra persona.
- La dirección desechable y anónima — imposible verificar quién está detrás.
- El código con fecha de caducidad — una urgencia artificial que te mantiene bajo presión y predispuesto a obedecer.
- «Eliminar correo electrónico» — la única acción que lo detiene y, justamente, lo que cancela el estafador cuando cuelgas.
La Figura 2 muestra cómo una alerta de seguridad genuina de Google puede parecer alarmante a primera vista.
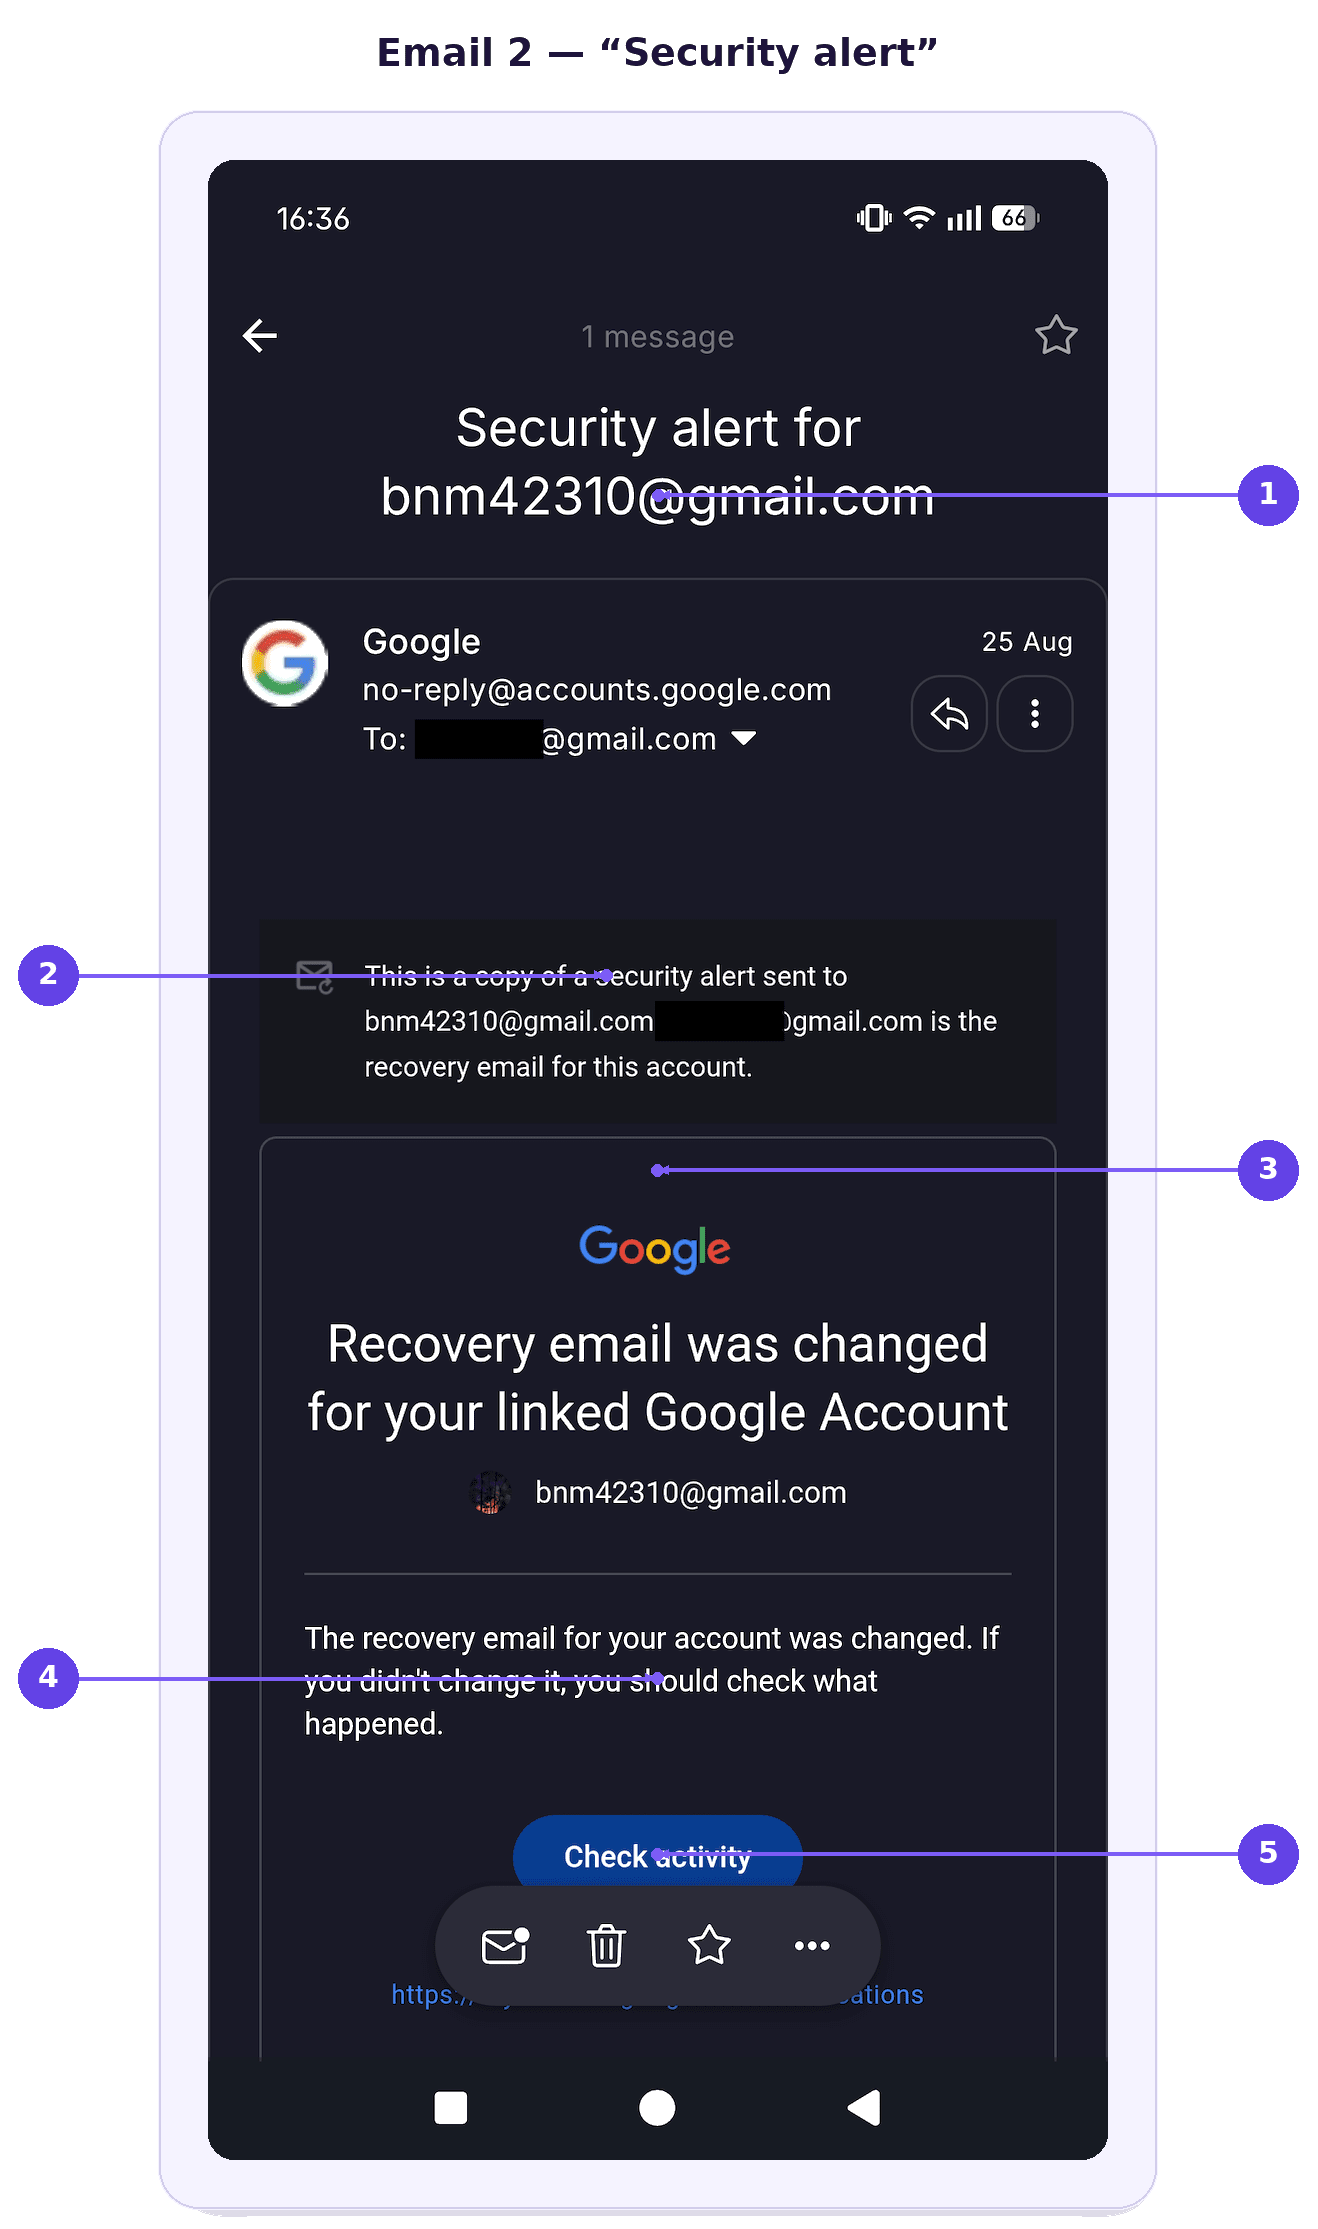
- El asunto apunta a la bandeja de entrada del estafador, no a la tuya — la primera señal de que esta alerta no va de ti.
- «Una copia de una alerta de seguridad enviada a» la dirección desechable — la señal delatora más importante y la más fácil de pasar por alto al leer por encima.
- El titular alarmista — diseñado para asustar antes de que leas la letra pequeña.
- «Si tú no lo cambiaste, comprueba qué ha pasado» — una duda sembrada que te predispone a confiar en quien llama.
- El botón «Comprobar actividad» — un acicate para actuar rápido en lugar de leer con atención.
Por qué esta estafa de Gmail es tan convincente
Ambos correos electrónicos de suplantación proceden de los servidores reales de Google, por lo que superan todas las comprobaciones convencionales contra la suplantación (phishing).
Cada elemento corrobora a los demás: notificaciones reales, más una persona al teléfono que sabe exactamente qué acaba de llegar a tu bandeja de entrada. Al mismo tiempo, la conversación puede disuadirte de hacer clic en «Eliminar correo electrónico», manteniendo tu atención centrada en las instrucciones de quien llama.
Una vulneración de datos de Google puede hacer que estafas como esta resulten más convincentes si la información expuesta da a los atacantes detalles que pueden usar para personalizar ataques de vishing o de suplantación (phishing). Incluso cuando no se filtran las contraseñas, los nombres, los detalles de contacto o la información relacionada con la cuenta pueden ayudar a los estafadores a sonar más creíbles y a generar confianza.
Cómo protegerte de los intentos de apropiación de cuentas
Puedes protegerte reduciendo el ritmo de la interacción y verificando directamente con Google lo que está ocurriendo:
Termina la llamada y verifica de forma independiente. Si alguien llama diciendo ser de Google, cuelga y comprueba directamente tu cuenta en lugar de seguir sus instrucciones.
Lee con atención los correos electrónicos de seguridad de Google. Fíjate en a qué cuenta se refiere realmente la alerta, sobre todo en cualquier línea que indique que el mensaje es una copia de una alerta enviada a otra dirección.
No compartas los códigos de verificación. Google nunca te pedirá que leas por teléfono un código de autenticación, un código de recuperación u otra credencial de inicio de sesión.
Usa «Eliminar correo electrónico» si no reconoces la cuenta. Si Google indica que alguien quiere usar tu dirección como correo electrónico de recuperación suyo, elimínala de esa cuenta.
No dejes que quien llama te apure. Los estafadores se apoyan en la urgencia para que reacciones en lugar de comprobar qué dice realmente la notificación.
Revisa directamente la seguridad de tu cuenta de Google. Abre personalmente los ajustes de la cuenta y comprueba la actividad reciente, los dispositivos con sesión iniciada, los detalles de recuperación y las alertas de seguridad.
Informa de las llamadas y los mensajes sospechosos. Informar del intento puede ayudar a Google y a tu operador telefónico a identificar abusos repetidos.
Revisa tus ajustes de privacidad de Google. Aunque los ajustes de privacidad no impedirán esta estafa en particular, revisar con regularidad qué datos compartes y qué aplicaciones y servicios tienen acceso a tu cuenta de Google puede reducir tu exposición.
Una bandeja de entrada más segura empieza con una mejor seguridad del correo electrónico
Estafas como esta nos recuerdan que incluso los correos electrónicos de seguridad legítimos pueden convertirse en herramientas de ingeniería social. Mantener una actitud escéptica ante llamadas inesperadas, comprobar la actividad de la cuenta de forma independiente y leer las alertas con atención puede ayudarte a evitar caer en ellas.
¿Buscas una mejor alternativa a Gmail? Proton Mail te ofrece un servicio de correo electrónico seguro diseñado para proteger tus datos y comunicaciones con cifrado de extremo a extremo y cifrado de acceso cero.
Si alguien intenta una estafa similar haciéndose pasar por Proton, hay una regla sencilla que recordar: Proton nunca te llamará por un problema de seguridad de la cuenta. Puedes proteger tu cuenta contra la toma de control activando la autenticación de dos factores. En los planes de pago, Proton Sentinel combina la detección automatizada con el análisis de seguridad realizado por humanos.
Proton Mail también incluye protecciones contra intentos de suplantación más convencionales, como las estafas de correo electrónico de almacenamiento en la nube. PhishGuard bloquea y marca los correos electrónicos sospechosos de suplantación, mientras que la confirmación de enlaces te pide verificarlos antes de abrir enlaces externos desde un correo electrónico.
Ningún servicio de correo electrónico puede ofrecer una protección perfecta contra la toma de control de la cuenta. Sin embargo, si alguien consigue entrar en tu cuenta de Proton mediante la recuperación por correo electrónico o SMS, no accederá automáticamente a tus correos electrónicos ni a tus contactos gracias a las protecciones de recuperación de datos independientes.