Ağustos’ta bir sabah, ekibimizden biri Kaliforniya kayıtlı bir numaradan gelen bir aramayı yanıtladı.
Kendini gayet rahat ifade eden ve kusursuz bir Amerikan aksanıyla konuşan arayan kişi, Google’dan olduğunu iddia etti. Çalışanın Gmail hesabındaki hesap kurtarma adresini değiştirme girişiminde bulunulduğunu ve bununla ilgili bir e-postanın tam o anda gelen kutusunda beklediğini söyledi.
Ancak ekip üyemiz daha derinlemesine inceleme yaptığında, işlerin göründüğü gibi olmadığını kısa sürede fark etti.
Bu, bir kimlik avı girişimi dolandırıcılığı ve sosyal mühendisliğin daha gelişmiş bir biçimiydi. Arayanın gerçekten Google olduğuna inanmanızı sağlayacak kadar güven oluşturmak üzere tasarlanmış, özenle hazırlanmış bir senaryoya dayanan bir konuşma kullanıyordu; nihai hedefi de size bir tür erişim imkânı devrettirmekti.
Arkadaşımız o ana gelmeden aramayı sonlandırdığı için tam olarak ne istendiği duyulmadı. Ancak dolandırıcılığın yapısı, işlerin hangi yöne gideceğini açıkça gösteriyor.
- Bu Google Hesabı kurtarma dolandırıcılığı nasıl işliyor
- İpuçları, açıklamalı
- Bu Gmail dolandırıcılığı neden bu kadar inandırıcı
- Hesap ele geçirme girişimlerinden kendinizi nasıl koruyabilirsiniz
- Daha güvenli bir gelen kutusu, daha iyi e-posta güvenliğiyle başlar
Bu Google Hesabı kurtarma dolandırıcılığı nasıl işliyor
Hazırlık
Telefon çalmadan önce dolandırıcı, rastgele harf ve rakamlardan oluşan yeni ve anonim bir Gmail adresi oluşturuyor. Google’ın meşru “kurtarma e-posta adresi ekleme” akışını kullanarak kurbanın adresini, dolandırıcının kendi tek kullanımlık hesabına kurtarma e-posta adresi olarak eklemeye çalışıyor.
İlk gerçek e-posta
Google’ın sistemi kurbanın onayına ihtiyaç duyuyor; bu yüzden kurtarma e-posta adresini doğrulamasını isteyen gerçek bir ileti geliyor. Gönderici, marka ve kod gerçek. (Şekil 1 aşağıda)
Arama
Dolandırıcı bir arama yaparak Google güvenlik ekibinden biri gibi davranıyor ve iddia edildiğine göre engellenmiş şüpheli bir hesap erişim girişimini anlatıyor; hatta kurbanın kimlik doğrulayıcı kodunu ele geçirdiğini bile iddia ediyor. “Engellendi” sözü, arayan kişiyi kahraman rolüne sokuyor. Gerçekte ise saldırı telefon aramasının kendisidir.
İkinci gerçek e-posta
Kurban hâlâ hattadayken, bağlı bir Google Hesabında kurtarma e-posta adresinin değiştirildiğini bildiren gerçek bir “Güvenlik uyarısı” alıyor. Üstünkörü okunduğunda güvenliğin tehlikeye girdiği izlenimi veriyor. Dikkatle okunduğunda ise küçük yazı, bunun dolandırıcının adresine gönderilen bir uyarının kopyası olduğunu gösteriyor. (Şekil 2 aşağıda)
Ortadan kaybolma numarası
İlk e-posta meşru bir çıkış yolu sunuyor: adresinizi yabancının hesabından kaldırmak. Ancak arkadaşımız telefonu kapattığı anda dolandırıcı kurtarma isteğini geri çekip izleri siliyor ve büyük olasılıkla bir sonraki hedefe geçiyor.
İpuçları, açıklamalı
Şekil 1, adresinizin dolandırıcının hesabına kurtarma e-posta adresi olarak onaylanması için gereken güvenlik kodunu içeren ilk Google e-postasını gösteriyor.
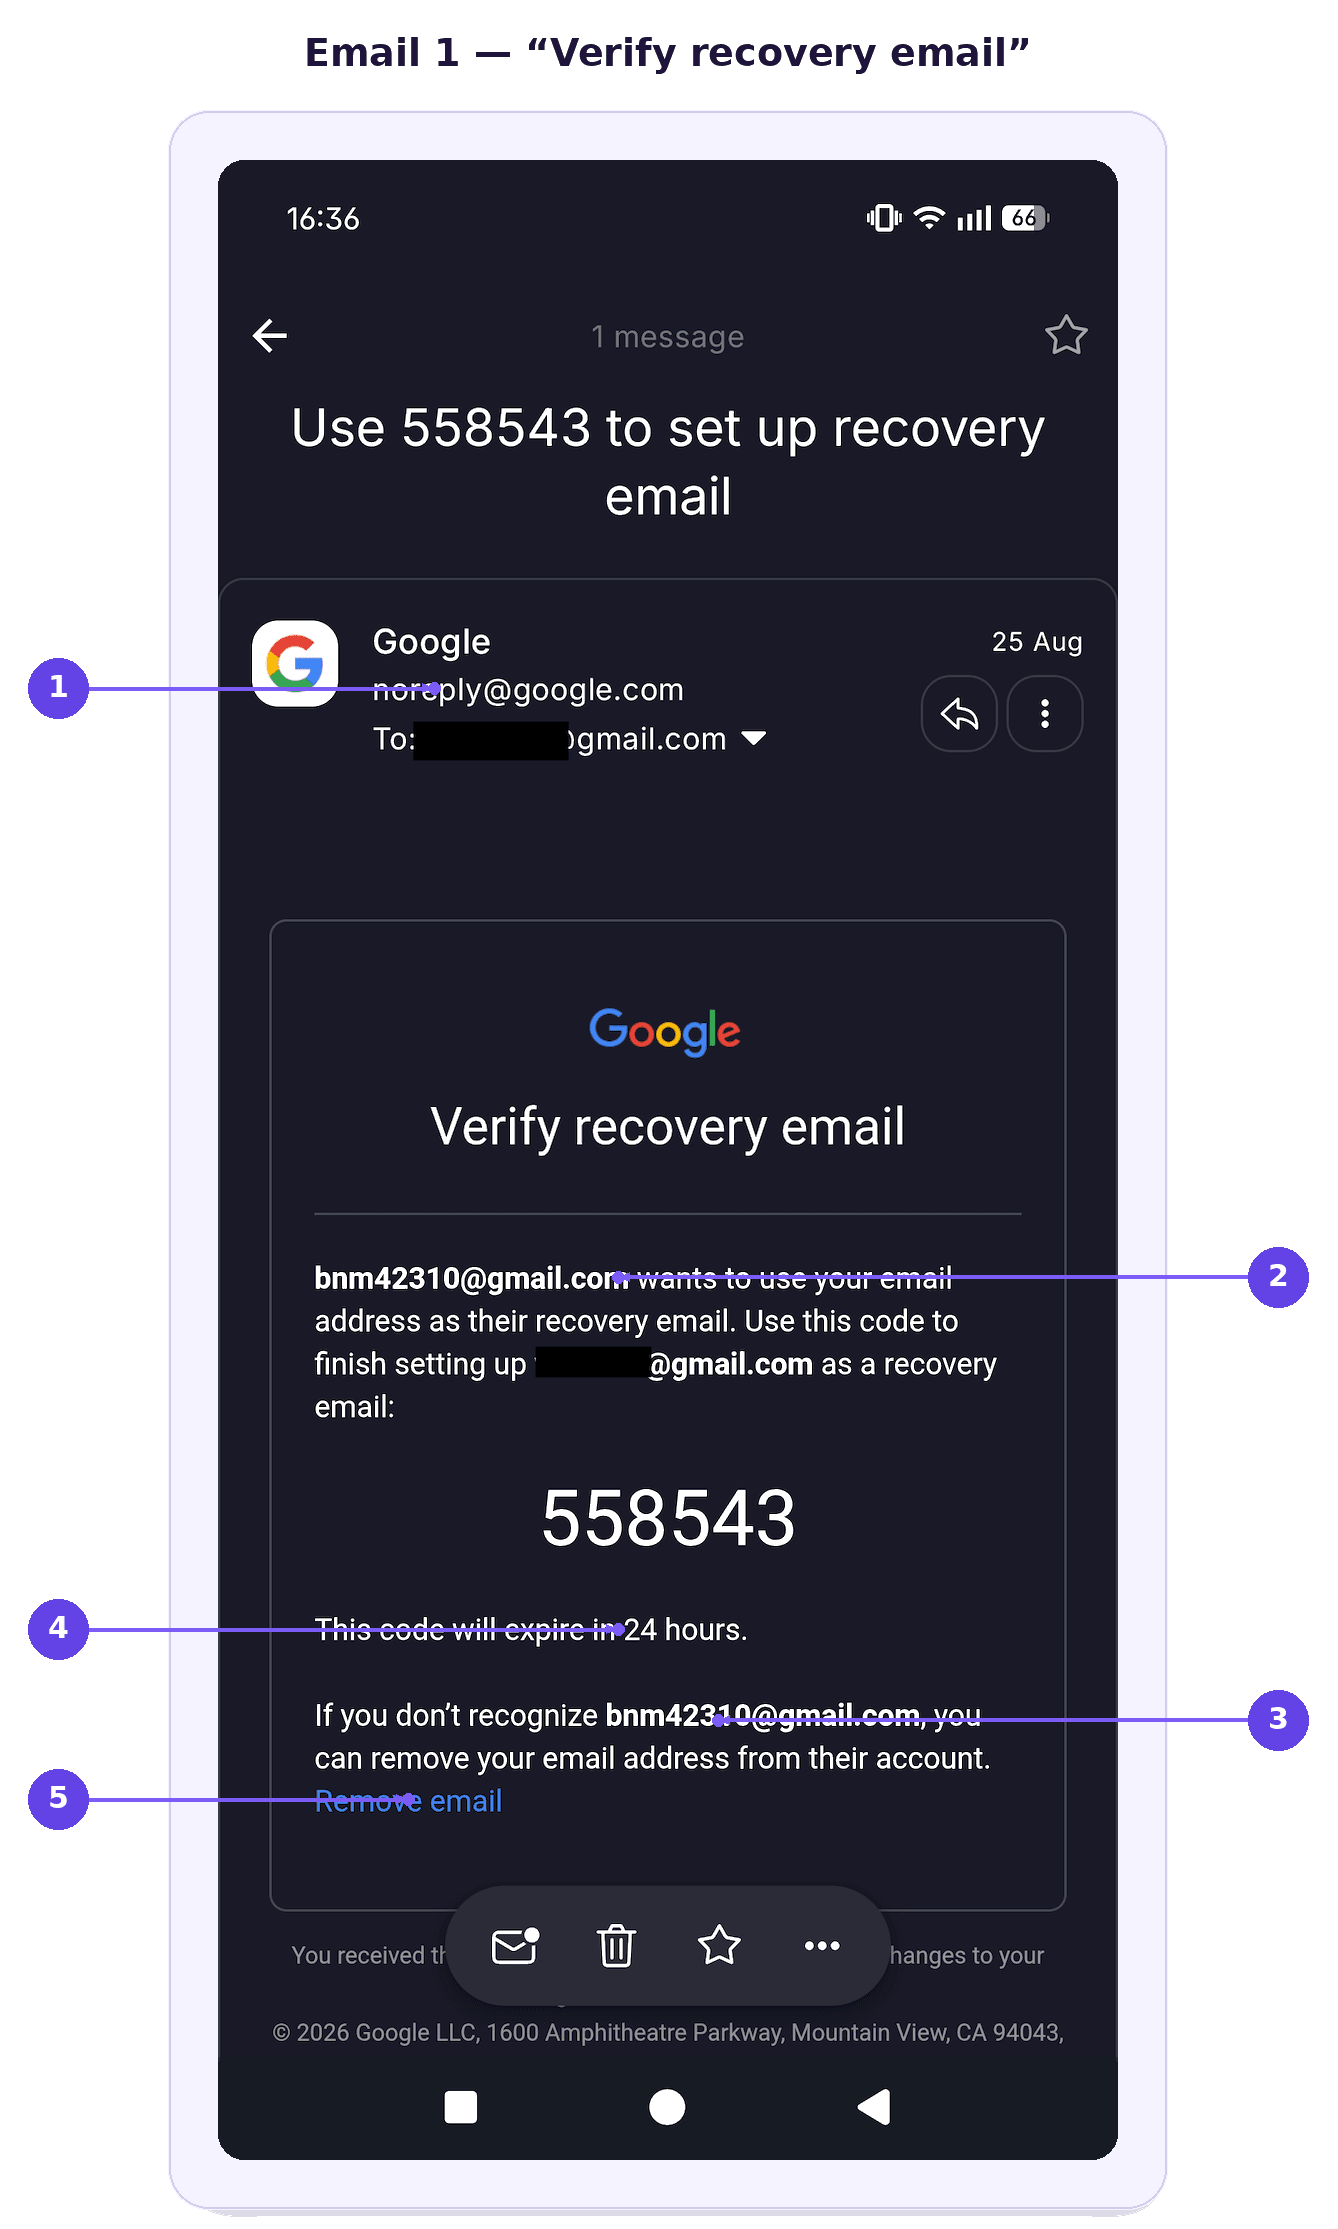
- Gerçek Google göndericisi — gerçek olması, tam da onu tehlikeli kılan şey.
- “E-posta adresinizi kurtarma e-posta adresi olarak kullanmak istiyor” — tersine çevrilmiş bir mantık, çünkü asıl konu başkasının hesabı.
- Anonim tek kullanımlık adres — arkasında kim olduğunu doğrulamanın bir yolu yok.
- Geçerlilik süresi dolan kod — yapay bir aciliyet; sizi stresli ve itaatkâr tutuyor.
- “E-postayı kaldır” — işe son veren tek eylem ve telefonu kapattığınızda dolandırıcının tam olarak iptal ettiği şey.
Şekil 2, gerçek bir Google güvenlik uyarısının ilk başta nasıl endişe verici görünebileceğini gösteriyor.
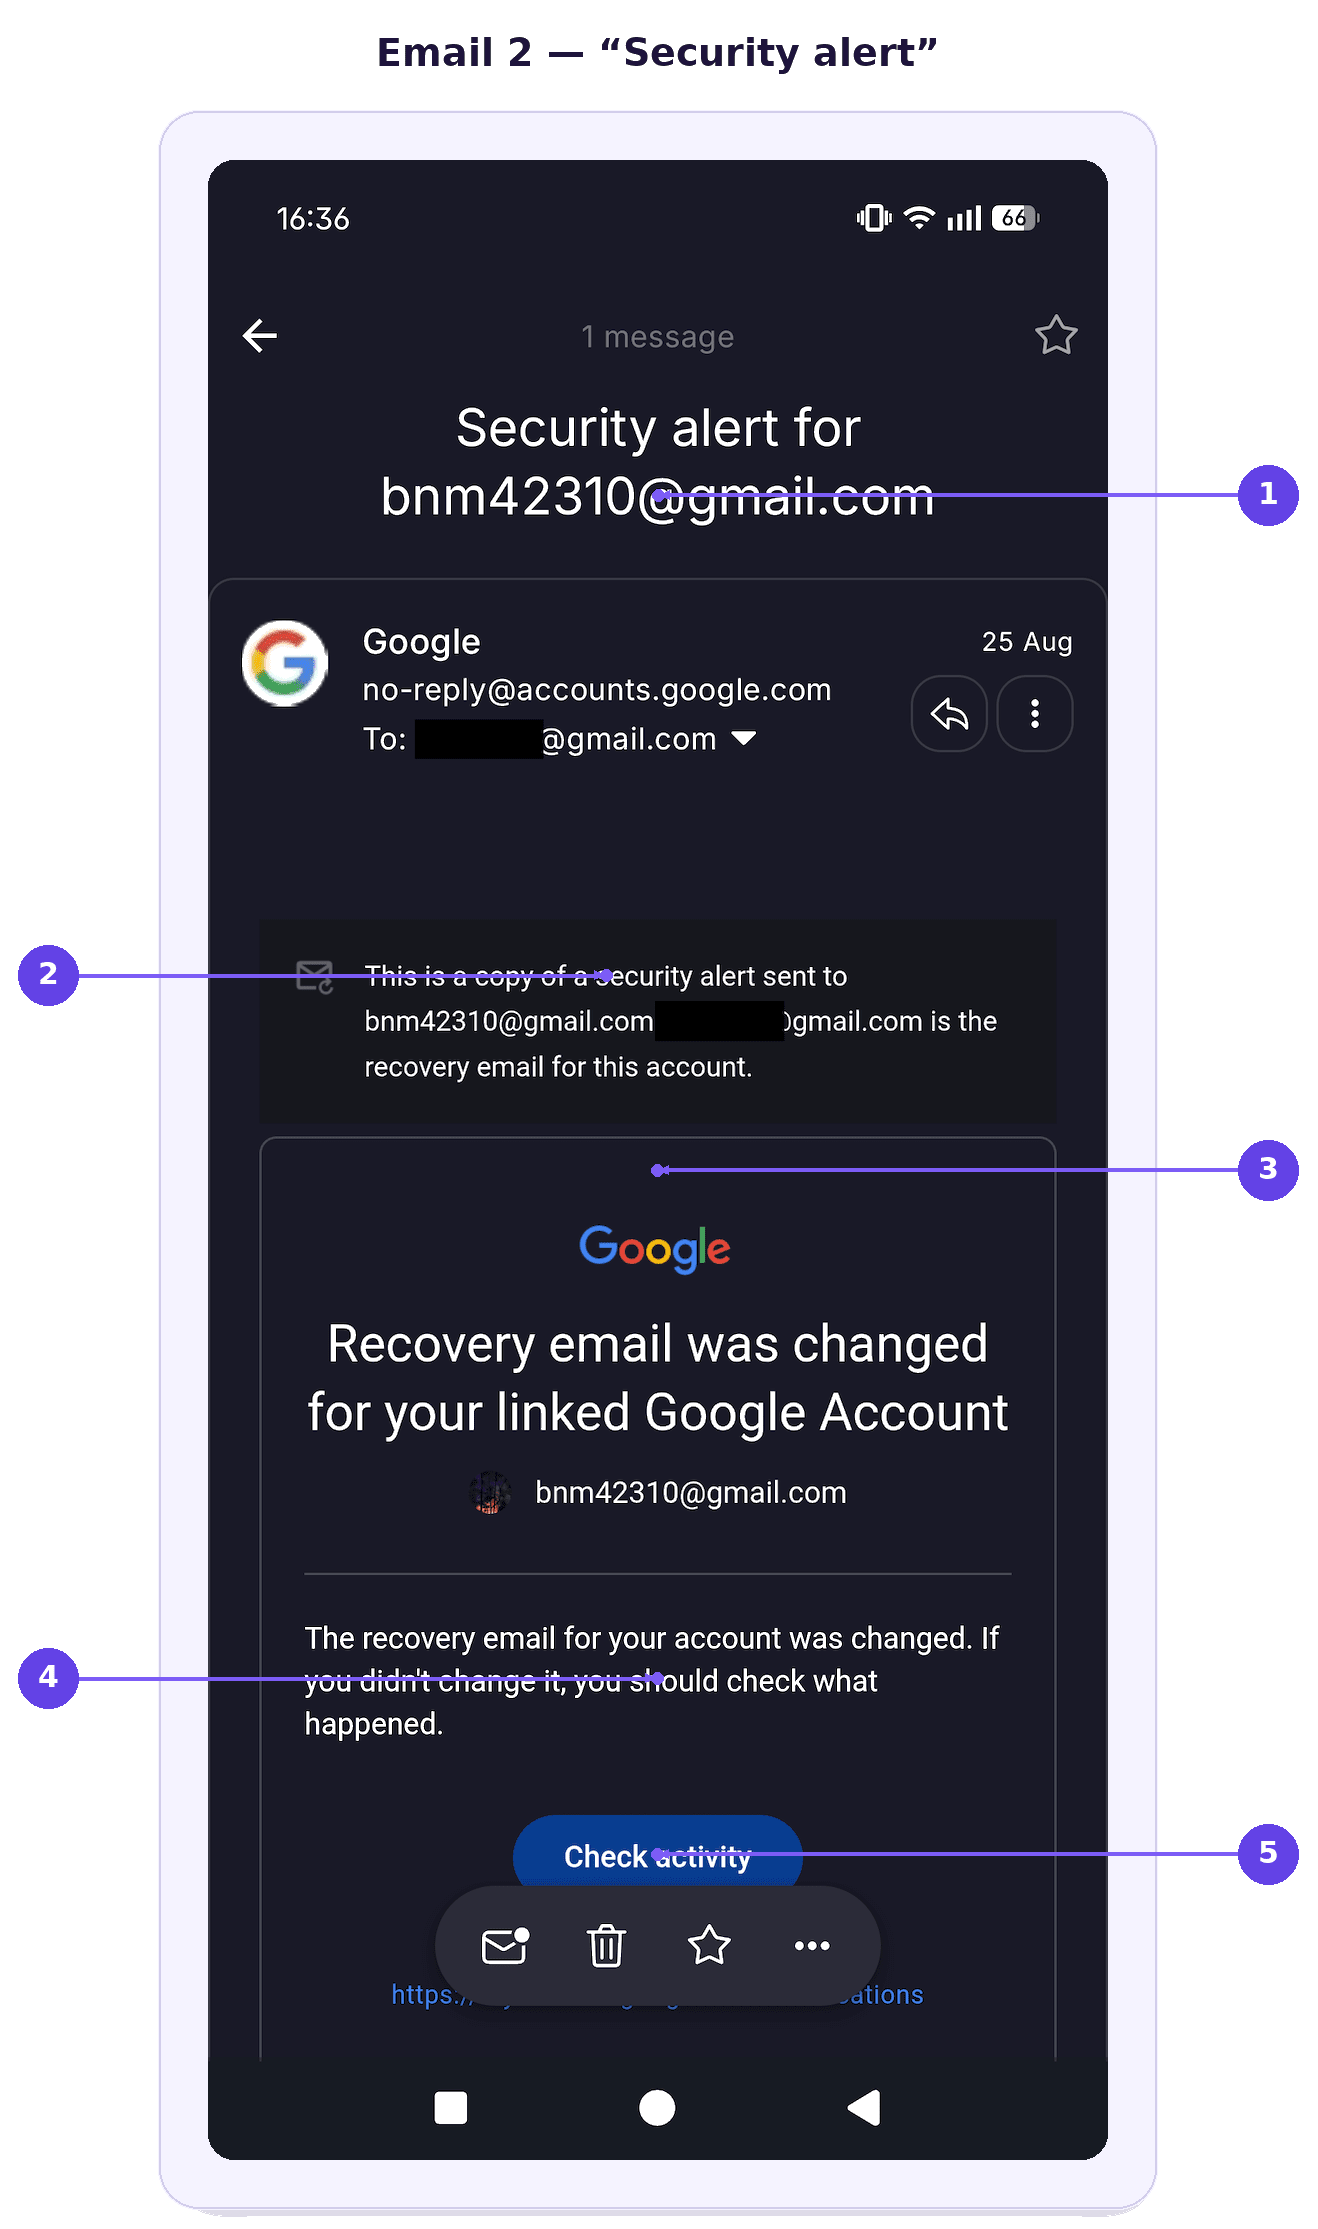
- Konu satırı, sizin değil dolandırıcının gelen kutusunu hedefliyor — bu uyarının sizinle ilgili olmadığının ilk işareti.
- “Şu adrese gönderilen güvenlik uyarısının bir kopyası” satırındaki tek kullanımlık adres — en büyük ipucu ve üstünkörü okurken en kolay gözden kaçan ayrıntı.
- Endişe verici başlık — küçük yazıyı okumadan önce sizi korkutmak için tasarlanmış.
- “Bunu değiştirmediyseniz ne olduğunu kontrol edin” — sizi arayan kişiye güvenmeye yönelten, kasıtlı olarak aşılanmış bir şüphe.
- “Etkinliği kontrol et” düğmesi — dikkatle okumak yerine hızlıca harekete geçmeye iten bir çağrı.
Bu Gmail dolandırıcılığı neden bu kadar inandırıcı
Her iki kimlik avı e-postası da Google’ın gerçek sunucularından geldiği için olağan tüm kimlik avı kontrollerini geçiyor.
Her öge diğerini destekliyor: gerçek bildirimler ve az önce gelen kutunuza tam olarak ne düştüğünü bilen bir arayan kişi. Aynı zamanda görüşme, “E-postayı kaldır” düğmesine tıklama girişiminizi baskılayarak dikkatinizi arayan kişinin talimatlarına odaklı tutabilir.
Bir Google veri sızıntısı, açığa çıkan bilgiler saldırganlara vishing veya kimlik avı girişimlerini kişiselleştirmek için kullanabilecekleri ayrıntılar sağlıyorsa bu tür dolandırıcılıkları daha inandırıcı hale getirebilir. Parolalar sızmasa bile adlar, kişi bilgileri veya hesapla ilgili bilgiler, dolandırıcıların daha güvenilir bir izlenim bırakmasına ve güven oluşturmasına yardımcı olabilir.
Hesap ele geçirme girişimlerinden kendinizi nasıl koruyabilirsiniz
Etkileşimi yavaşlatıp olup biteni doğrudan Google üzerinden doğrulayarak kendinizi koruyabilirsiniz:
Telefonu kapatın ve bağımsız olarak doğrulayın. Biri Google’dan olduğunu iddia ederek ararsa aramayı sonlandırın ve talimatlarını takip etmek yerine hesabınızı doğrudan kontrol edin.
Google güvenlik e-postalarını dikkatle okuyun. Uyarının aslında hangi hesapla ilgili olduğuna, özellikle de iletinin başka bir adrese gönderilen bir uyarının kopyası olduğunu belirten satırlara dikkat edin.
Doğrulama kodlarını paylaşmayın. Google, telefonla bir kimlik doğrulayıcı kodunu, kurtarma kodunu veya başka bir oturum açma kimlik doğrulama bilgisini yüksek sesle okumanızı gerektirmez.
Hesabı tanımıyorsanız “E-postayı kaldır” seçeneğini kullanın. Google, birinin adresinizi kendi kurtarma e-posta adresi olarak kullanmak istediğini söylüyorsa adresi o hesaptan kaldırın.
Arayan kişinin sizi aceleye getirmesine izin vermeyin. Dolandırıcılar, bildirimde gerçekte ne yazdığını kontrol etmek yerine sürekli tepki vermeye devam etmenizi sağlamak için aciliyete güvenir.
Google Hesabı güvenliğinizi doğrudan inceleyin. Hesap ayarlarınızı kendiniz açın ve son etkinliği, oturum açılmış aygıtları, kurtarma ayrıntılarını ve güvenlik uyarılarını kontrol edin.
Şüpheli aramaları ve iletileri bildirin. Girişimi bildirmek, Google’ın ve telefon sağlayıcınızın tekrarlanan kötüye kullanımı tespit etmesine yardımcı olabilir.
Google gizlilik ayarlarınızı gözden geçirin. Gizlilik ayarları bu tür bir dolandırıcılığı durdurmasa da, hangi verileri paylaştığınızı ve hangi uygulamalar ile servislerin Google hesabınıza erişimi olduğunu düzenli olarak kontrol etmek, maruz kalma riskinizi azaltabilir.
Daha güvenli bir gelen kutusu, daha iyi e-posta güvenliğiyle başlar
Böyle dolandırıcılıklar, meşru güvenlik e-postalarının bile sosyal mühendislik araçlarına dönüştürülebileceğini hatırlatıyor. Beklenmedik aramalara şüpheyle yaklaşmak, hesap etkinliğini bağımsız olarak kontrol etmek ve uyarıları dikkatle okumak, bu tür dolandırıcılıklara kanmamanıza yardımcı olabilir.
Gmail’e daha iyi bir alternatif mi arıyorsunuz? Proton Mail; verilerinizi ve iletişiminizi uçtan uca ve sıfır erişimli şifrelemeyle korumaya odaklanan bir güvenli e-posta hizmeti sunar.
Biri Proton rolüne bürünüp benzer bir dolandırıcılık denemesi yaparsa, akılda tutulması gereken basit bir kural vardır: Proton, hesap güvenliğiyle ilgili bir sorun için sizi asla aramaz. İki adımlı doğrulamayı kullanıma alarak hesabınızı ele geçirilmeye karşı koruyabilirsiniz. Ücretli tarifelerde Proton Sentinel, otomatik algılamayı insanlı güvenlik analiziyle birleştirir.
Proton Mail ayrıca bulut depolama alanıyla ilgili e-posta dolandırıcılıkları gibi daha sıradan kimlik avı girişimlerine karşı da korumalar içerir. PhishGuard şüpheli kimlik avı e-postalarını engelleyip işaretlerken, bağlantı onayı bir e-postadaki harici bağlantıları açmadan önce doğrulamanızı ister.
Hiçbir e-posta hizmeti, hesap ele geçirmeye karşı mükemmel koruma sağlayamaz. Ancak biri, e-posta veya kısa mesaj kurtarmayı kullanarak Proton hesabınıza girmeyi başarsa bile, ayrı veri kurtarma korumaları sayesinde e-postalarınıza ve kişilerinize otomatik olarak erişemez.