Numa manhã de agosto, um membro da nossa equipa atendeu uma chamada de um número da Califórnia.
O interlocutor, de maneiras finas e com um sotaque americano impecável, afirmou ser da Google. Tinham tentado, segundo disse, alterar o endereço de recuperação da conta Gmail do funcionário e, nesse exato momento, um e-mail sobre o assunto estava na respetiva caixa de entrada.
No entanto, ao investigar mais a fundo, o colega depressa percebeu que nem tudo era o que parecia.
Tratava-se de um golpe de phishing e de uma forma mais sofisticada de engenharia social. Recorreu a uma conversa cuidadosamente preparada com um script, concebida para criar confiança suficiente para que acreditasse que o autor da chamada era realmente a Google, acabando por o persuadir a ceder alguma forma de acesso.
O nosso colega desligou antes de chegar a esse momento, pelo que o pedido exato nunca foi ouvido. Mas a estrutura do golpe indica exatamente o rumo que tomaria.
- Como funciona este golpe de recuperação da conta Google
- Os sinais reveladores, comentados
- Porque é que este golpe no Gmail é tão convincente
- Como se proteger de tentativas de tomada de controlo da conta
- Uma caixa de entrada mais segura começa com uma melhor segurança do e-mail
Como funciona este golpe de recuperação da conta Google
A preparação
Antes de o telefone tocar, o burlão cria um endereço Gmail novo e anónimo, composto por letras e algarismos aleatórios. Utilizando o fluxo legítimo da Google de adição de um e-mail de recuperação, tenta adicionar o endereço da vítima como e-mail de recuperação da própria conta descartável do burlão.
O primeiro e-mail genuíno
O sistema da Google precisa da confirmação da vítima, pelo que chega uma mensagem autêntica a pedir a verificação do e-mail de recuperação. O remetente, a imagem de marca e o código são reais. (Figura 1 abaixo)
A chamada
O burlão faz uma chamada, faz-se passar por um membro da equipa de segurança da Google e descreve uma tentativa suspeita de acesso à conta que, alegadamente, foi bloqueada, chegando mesmo a afirmar ter intercetado o código do autenticador da vítima. A palavra «bloqueada» apresenta o autor da chamada como o herói. Na realidade, o ataque é a chamada telefónica.
O segundo e-mail genuíno
Ainda ao telefone, a vítima recebe um autêntico «Alerta de segurança» que anuncia a alteração de um e-mail de recuperação numa Conta Google associada. Visto à primeira, parece indicar que a conta foi comprometida. Lido com atenção, a letra pequena revela que se trata de uma cópia de um alerta enviado para o endereço do burlão. (Figura 2 abaixo)
O desaparecimento
O primeiro e-mail oferece uma saída legítima: remover o seu endereço da conta de um desconhecido. Mas, no momento em que o nosso colega desligou, o burlão retirou o pedido de recuperação, apagando o rasto, e provavelmente passou para o alvo seguinte.
Os sinais reveladores, comentados
A Figura 1 mostra o primeiro e-mail da Google, que contém um código de segurança necessário para confirmar o seu endereço como e-mail de recuperação da conta do burlão.
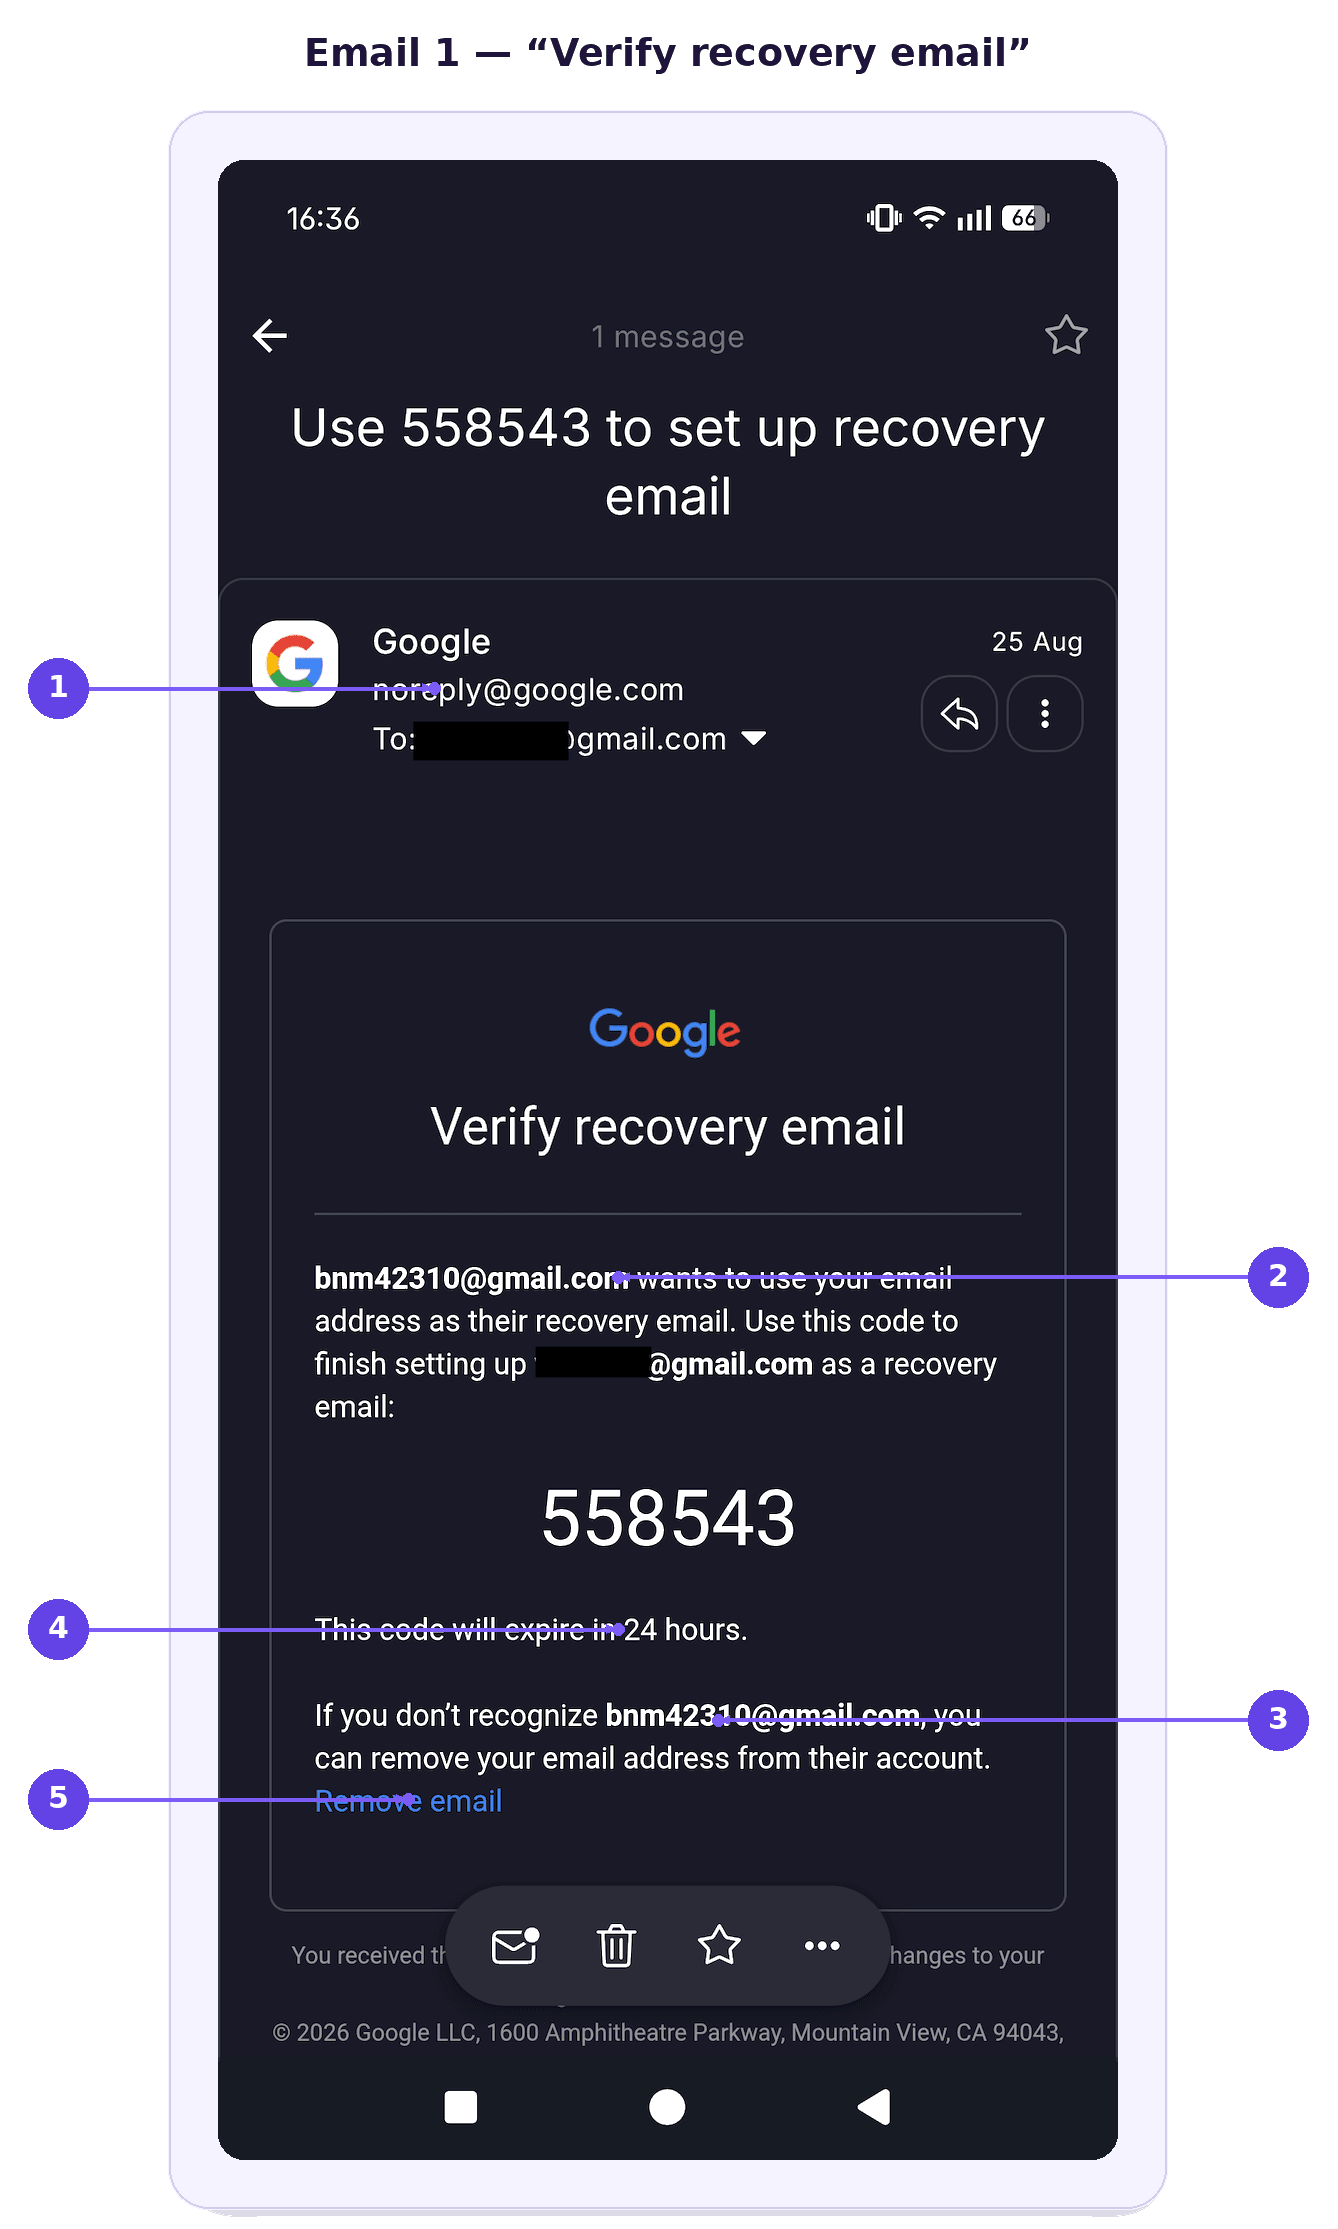
- O remetente genuíno da Google — real, o que é precisamente o que o torna perigoso.
- «Quer utilizar o seu endereço de e-mail como e-mail de recuperação» — a lógica invertida, já que se trata da conta de outra pessoa.
- O endereço descartável e anónimo — sem forma de verificar quem está por trás dele.
- O código com prazo de validade — uma urgência fabricada que o mantém stressado e obediente.
- «Remover e-mail» — a única ação que o detém e exatamente aquilo que o burlão cancela quando desliga.
A Figura 2 mostra como um alerta de segurança genuíno da Google pode parecer alarmante à primeira vista.
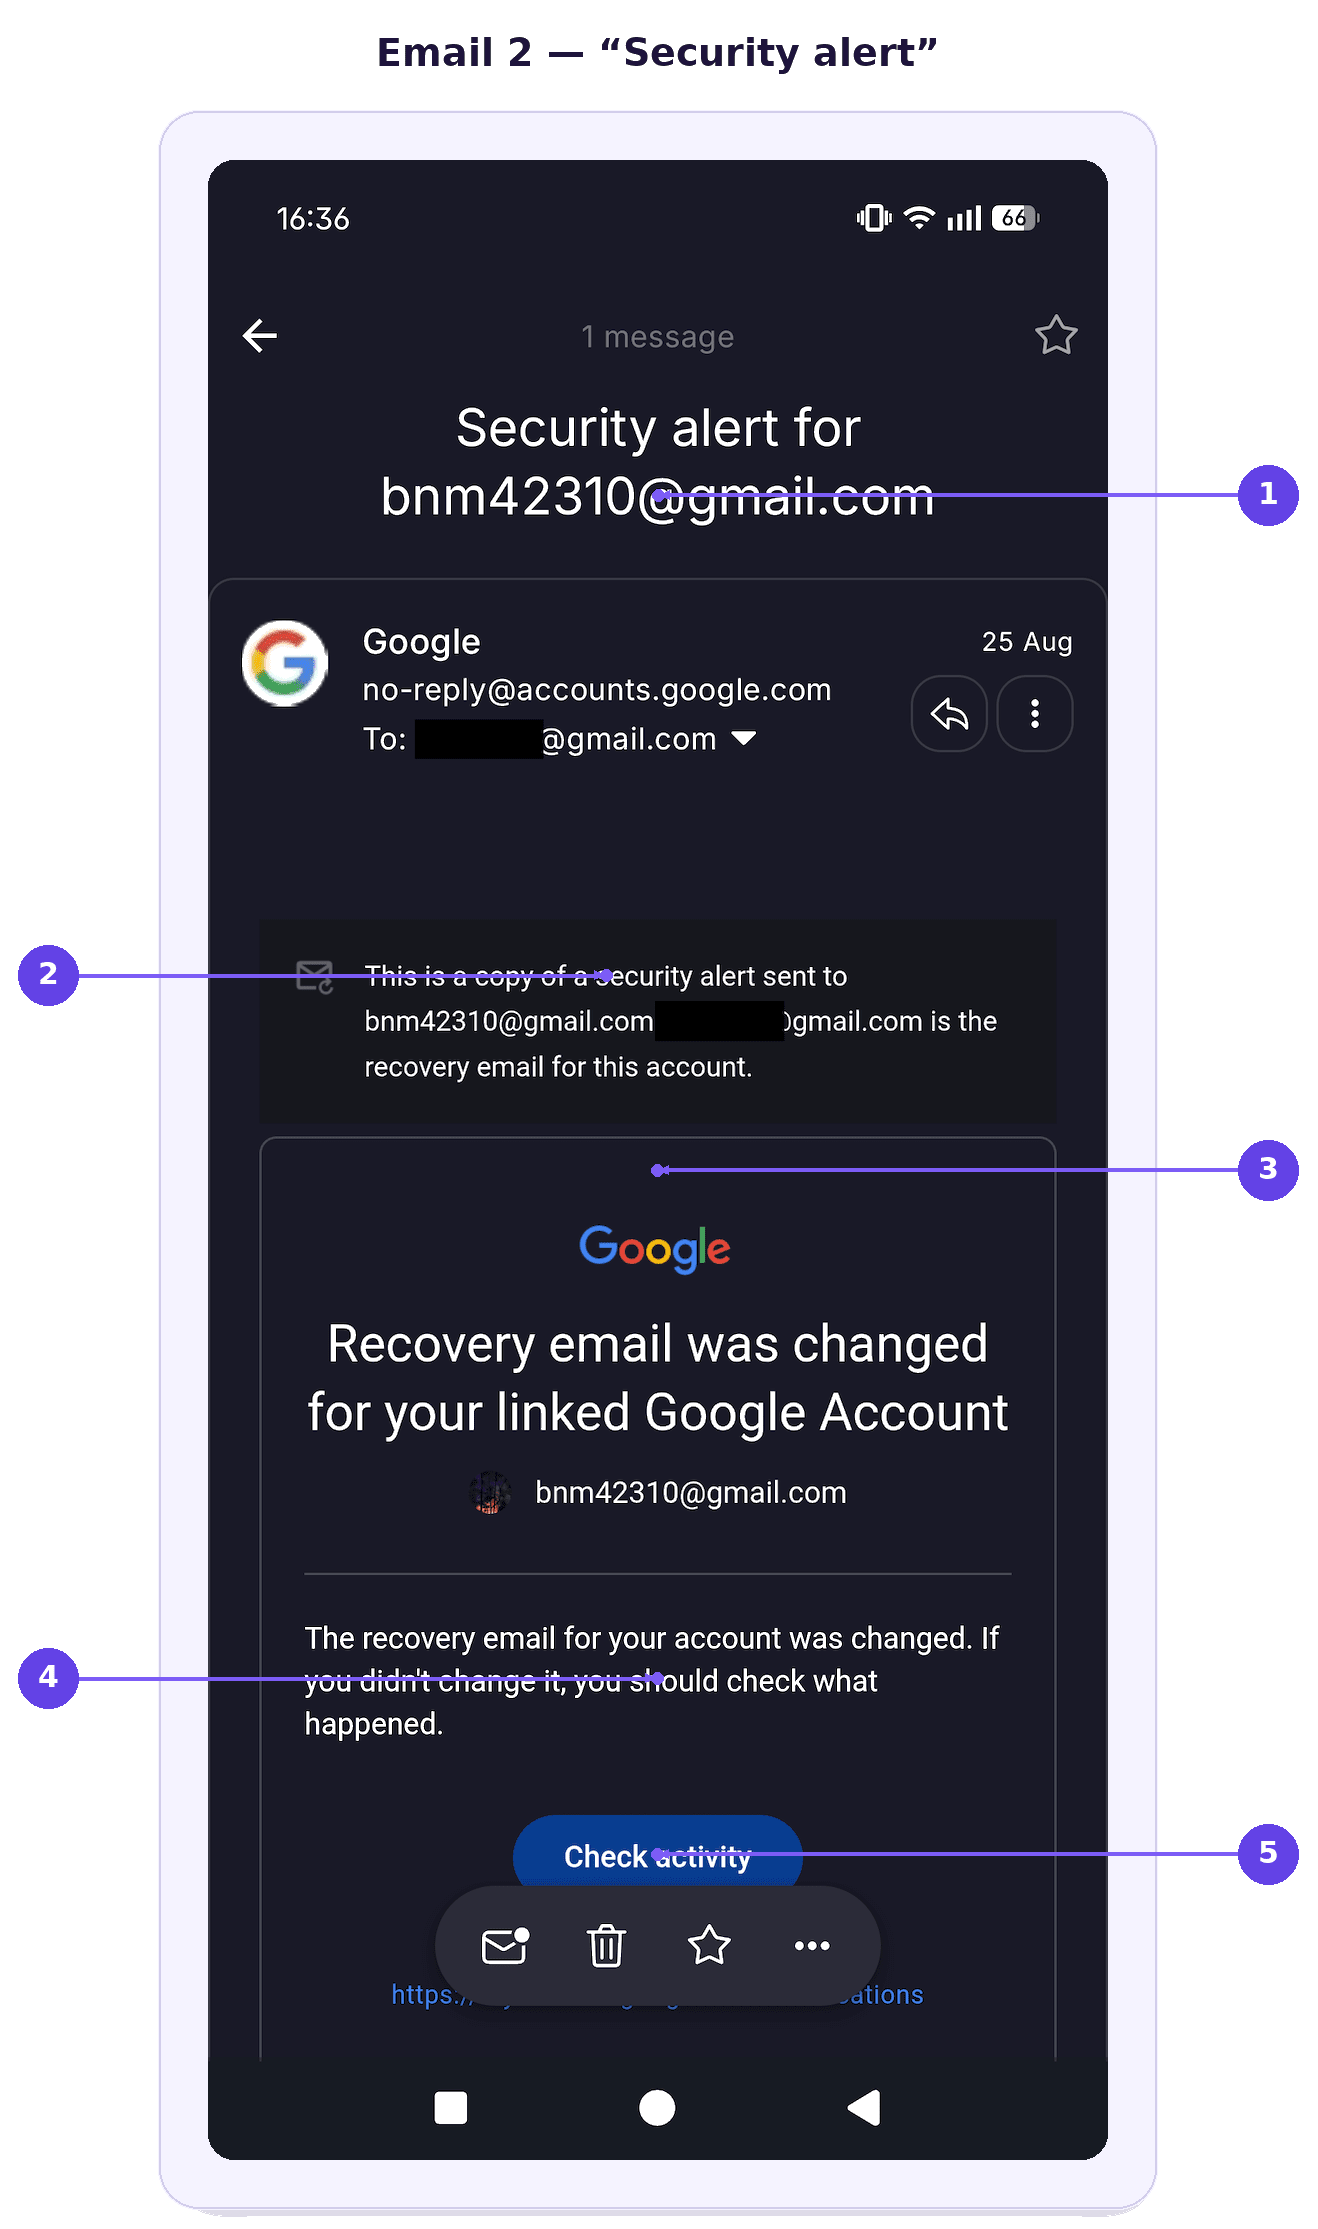
- O assunto refere-se à caixa de entrada do burlão, não à sua — o primeiro sinal de que este alerta não é consigo.
- «Uma cópia de um alerta de segurança enviado para» o endereço descartável — o maior sinal revelador e o mais fácil de passar despercebido numa leitura rápida.
- O título alarmante — concebido para assustar antes de ler a letra pequena.
- «Se não alterou, verifique o que aconteceu» — uma dúvida plantada que o prepara para confiar no autor da chamada.
- O botão «Verificar atividade» — um convite a agir depressa em vez de ler com atenção.
Porque é que este golpe no Gmail é tão convincente
Ambos os e-mails de phishing provêm dos servidores reais da Google, pelo que todas as verificações anti-phishing convencionais passam.
Cada elemento corrobora os restantes: notificações reais, além de um autor da chamada que sabe exatamente o que acabou de chegar à sua caixa de entrada. Ao mesmo tempo, a conversa pode desencorajar qualquer tentativa de clicar em «Remover e-mail», mantendo-o concentrado nas instruções do autor da chamada.
Uma fuga de dados da Google pode tornar golpes como este mais convincentes se a informação exposta der aos atacantes detalhes que podem utilizar para personalizar ataques de vishing ou phishing. Mesmo quando as palavras-passe não são divulgadas, nomes, detalhes de contacto ou informações relacionadas com a conta podem ajudar os burlões a parecer mais credíveis e a criar confiança.
Como se proteger de tentativas de tomada de controlo da conta
Pode proteger-se abrandando a interação e verificando o que se está a passar diretamente com a Google:
Desligue e verifique de forma independente. Se alguém ligar afirmando ser da Google, termine a chamada e verifique a sua conta diretamente, em vez de seguir as instruções dessa pessoa.
Leia com atenção os e-mails de segurança da Google. Preste atenção à conta a que o alerta se refere realmente, sobretudo a qualquer linha que indique que a mensagem é uma cópia de um alerta enviado para outro endereço.
Não partilhe códigos de verificação. A Google nunca precisará de que leia em voz alta um código de autenticador, um código de recuperação ou outra credencial de início de sessão ao telefone.
Utilize «Remover e-mail» se não reconhecer a conta. Se a Google disser que alguém quer utilizar o seu endereço como e-mail de recuperação, remova-o dessa conta.
Não deixe que o autor da chamada o apresse. Os burlões contam com a urgência para o manter a reagir em vez de verificar o que a notificação diz realmente.
Reveja diretamente a segurança da sua Conta Google. Abra as definições de conta e verifique a atividade recente, os dispositivos com sessão iniciada, os detalhes de recuperação e os alertas de segurança.
Comunique chamadas e mensagens suspeitas. Comunicar a tentativa pode ajudar a Google e o seu fornecedor de telefone a identificar abusos repetidos.
Reveja as suas definições de privacidade do Google. Embora as definições de privacidade não impeçam esta burla em particular, verificar regularmente que dados partilha e que aplicações e serviços têm autorização para aceder à sua conta Google pode reduzir a sua exposição.
Uma caixa de entrada mais segura começa com uma melhor segurança do e-mail
Burlas como esta lembram-nos que mesmo e-mails de segurança legítimos podem ser transformados em ferramentas de engenharia social. Manter um certo cepticismo perante chamadas inesperadas, verificar a atividade da conta de forma independente e ler os avisos com atenção podem ajudar a não cair nelas.
Está à procura de uma alternativa ao Gmail? O Proton Mail oferece-lhe um serviço de e-mail seguro concebido para proteger os seus dados e comunicações com encriptação ponto a ponto e de zero-access.
Se alguém tentar uma burla semelhante fazendo-se passar pela Proton, há uma regra simples a ter em mente: a Proton nunca liga para falar sobre um problema de segurança da conta. Pode proteger a sua conta contra tentativas de tomada de controlo ao ativar a autenticação de dois fatores. Nos planos pagos, o Proton Sentinel combina a deteção automatizada com análise de segurança humana.
O Proton Mail também inclui proteções contra tentativas de phishing mais convencionais, como as burlas por e-mail relacionadas com o armazenamento na nuvem. O PhishGuard bloqueia e assinala e-mails suspeitos de phishing, enquanto a confirmação de ligações pede que verifique antes de abrir ligações externas a partir de um e-mail.
Nenhum serviço de e-mail consegue garantir uma proteção perfeita contra a tomada de controlo da conta. No entanto, se alguém gerir efetivamente invadir a sua conta Proton através da recuperação por e-mail ou SMS, não terá automaticamente acesso aos seus e-mails e contactos, graças às proteções de recuperação de dados separadas.