Suatu pagi di bulan Agustus, salah satu anggota tim kami menerima panggilan dari nomor California.
Penelepon tersebut, yang berpenampilan profesional dan berbicara dengan aksen Amerika yang sempurna, mengaku dari Google. Menurut penelepon itu, ada upaya untuk mengubah alamat pemulihan pada akun Gmail karyawan, dan email mengenai hal itu saat itu sedang berada di kotak masuknya.
Namun, setelah menyelidiki lebih lanjut, anggota tim kami segera menyadari bahwa keadaannya tidak seperti yang tampak.
Ini adalah penipuan phishing dan bentuk rekayasa sosial yang lebih canggih. Penipuan ini menggunakan percakapan dengan skrip yang disusun dengan cermat untuk membangun cukup kepercayaan sehingga Anda percaya bahwa peneleponnya benar-benar dari Google, lalu pada akhirnya meyakinkan Anda untuk menyerahkan suatu bentuk akses.
Rekan kami mengakhiri panggilan sebelum mencapai momen tersebut, sehingga permintaan sebenarnya tidak terdengar. Namun, struktur penipuan ini menunjukkan dengan tepat ke arah mana penipuan itu ditujukan.
- Cara kerja penipuan pemulihan akun Google ini
- Tanda-tandanya, dengan penjelasan
- Mengapa penipuan Gmail ini begitu meyakinkan
- Cara melindungi diri Anda dari upaya pengambilalihan akun
- Kotak masuk yang lebih aman dimulai dengan keamanan email yang lebih baik
Cara kerja penipuan pemulihan akun Google ini
Tahap persiapan
Sebelum telepon berdering, penipu membuat alamat Gmail baru yang anonim, terdiri dari huruf dan angka acak. Dengan menggunakan alur “tambahkan email pemulihan” yang sah dari Google, mereka mencoba menambahkan alamat korban sebagai email pemulihan untuk akun sementara milik penipu sendiri.
Email asli pertama
Sistem Google memerlukan konfirmasi dari korban, sehingga pesan asli tiba dengan meminta mereka memverifikasi email pemulihan. Pengirim, branding, dan kodenya semuanya asli. (Gambar 1 di bawah)
Panggilan telepon
Penipu menelepon, berpura-pura sebagai anggota tim keamanan Google, dan menjelaskan adanya upaya akses akun yang mencurigakan yang konon telah diblokir, bahkan mengaku telah mencegat kode authenticator korban. Kata “diblokir” menjadikan penelepon tampak seperti pahlawan. Pada kenyataannya, serangan tersebut justru merupakan panggilan telepon itu sendiri.
Email asli kedua
Saat masih terhubung dalam panggilan, korban menerima “Peringatan keamanan” asli yang memberitahukan bahwa email pemulihan telah diubah pada Akun Google yang tertaut. Dibaca sekilas, terlihat seperti akun telah dikompromikan. Namun jika dibaca dengan cermat, teks kecilnya mengungkapkan bahwa itu adalah salinan peringatan yang dikirim ke alamat penipu. (Gambar 2 di bawah)
Trik menghilang
Email pertama menawarkan jalan keluar yang sah: menghapus alamat Anda dari akun orang asing tersebut. Namun begitu rekan kami menutup telepon, penipu menarik kembali permintaan pemulihan, menghapus jejak, dan kemungkinan besar melanjutkan ke target berikutnya.
Tanda-tandanya, dengan penjelasan
Gambar 1 menampilkan email Google pertama, yang berisi kode keamanan yang diperlukan untuk mengonfirmasi alamat Anda sebagai email pemulihan untuk akun penipu tersebut.
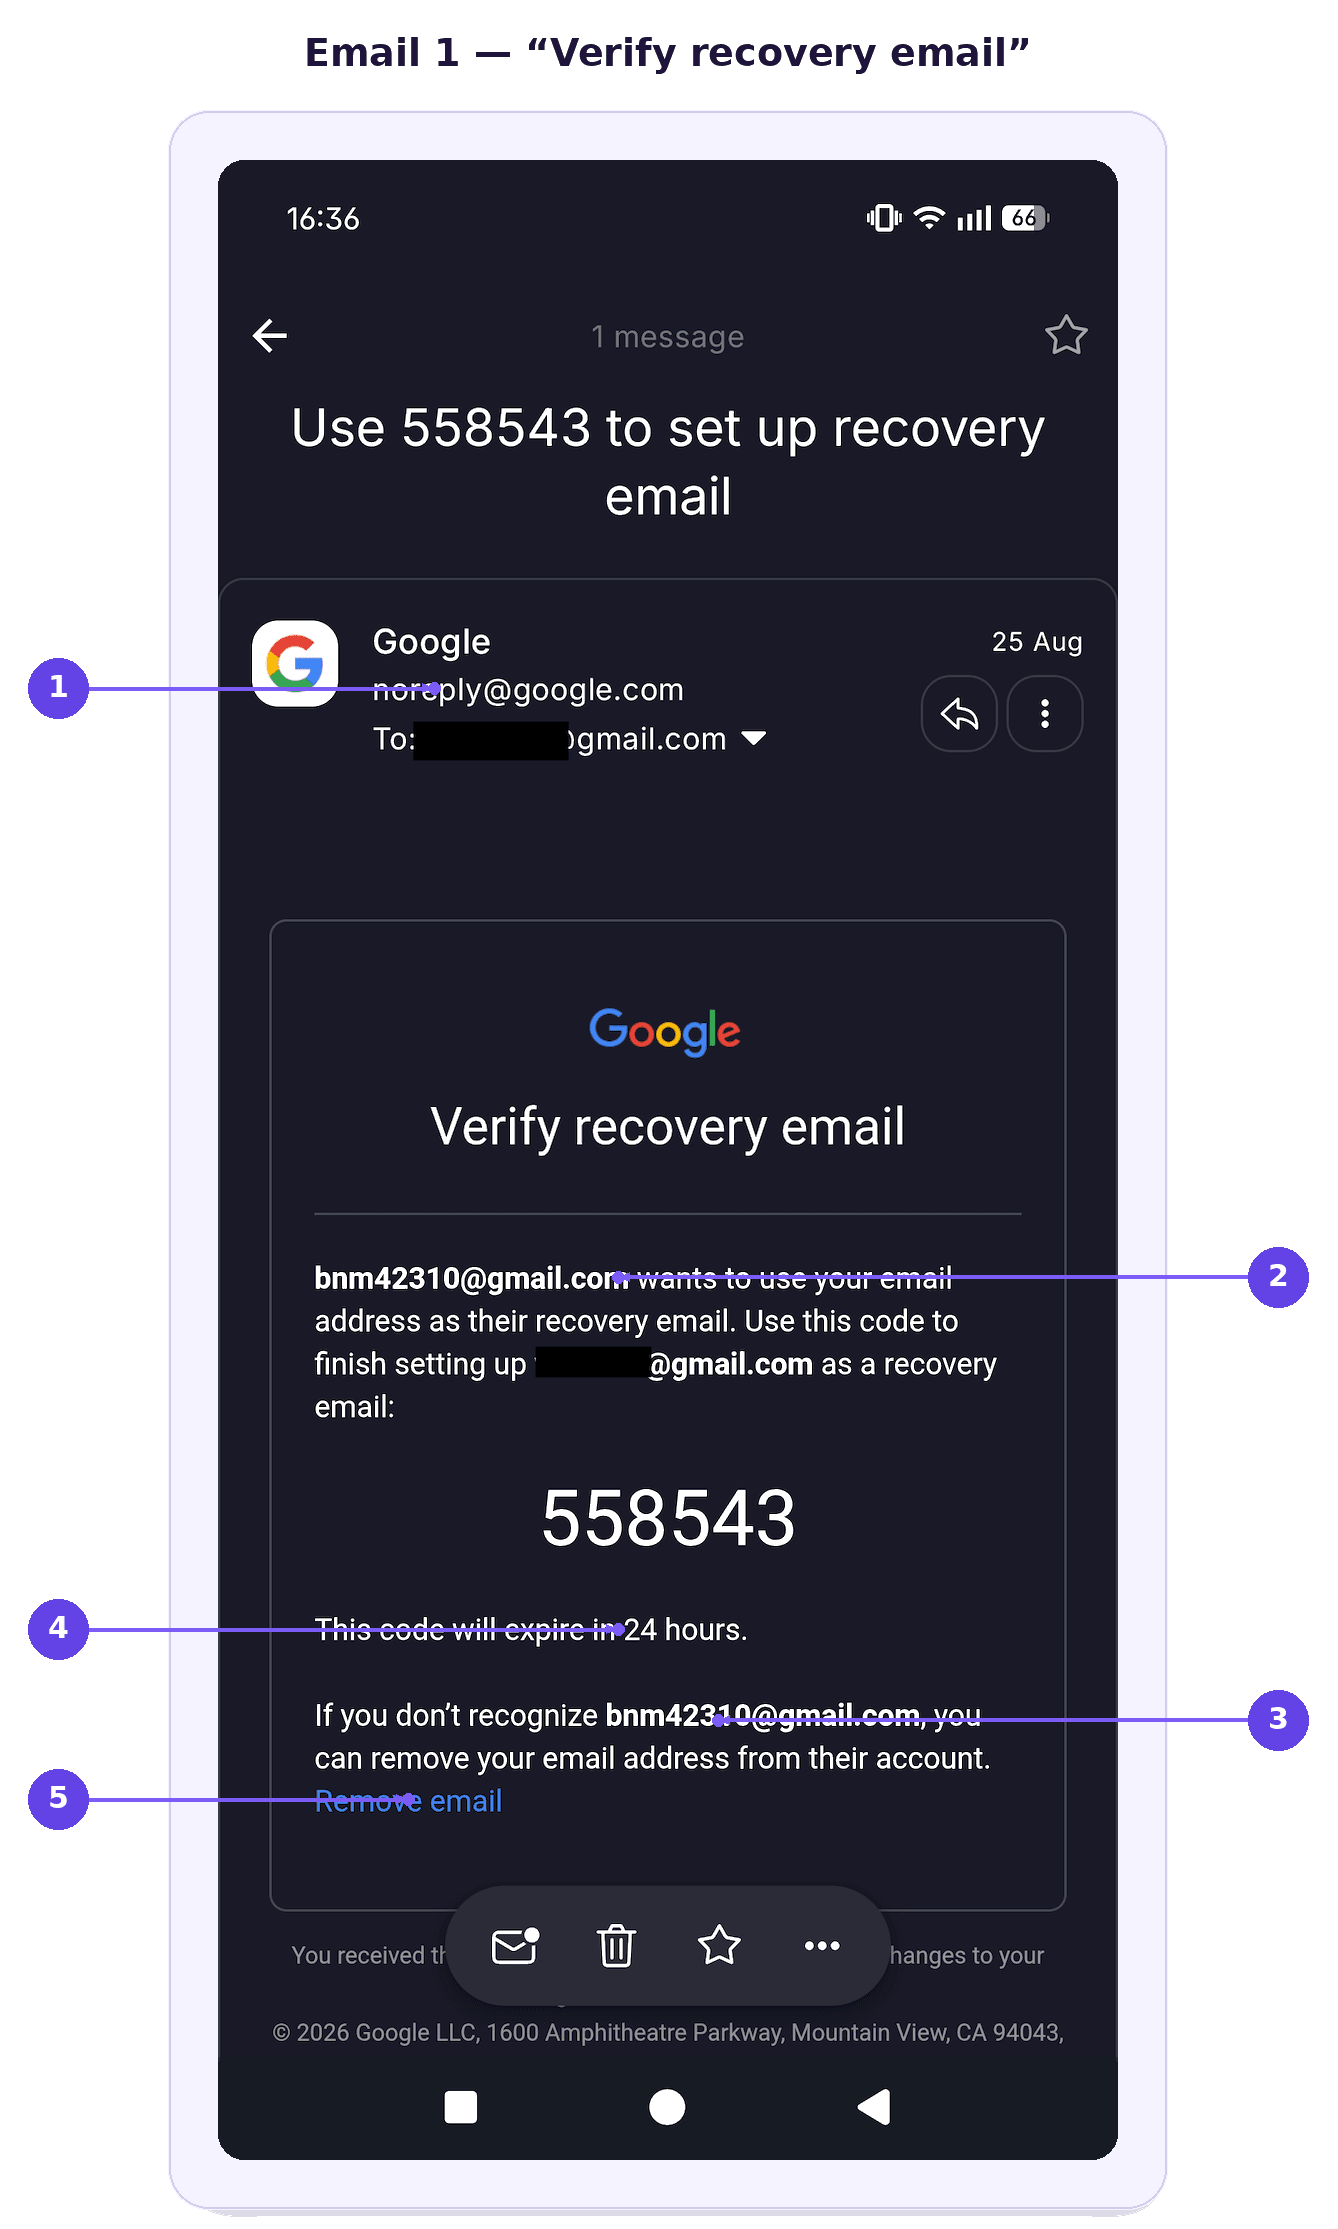
- Pengirim Google yang asli — memang asli, dan justru itulah yang membuatnya berbahaya.
- “Ingin menggunakan alamat email Anda sebagai email pemulihan mereka” — logika yang terbalik, karena ini sebenarnya tentang akun orang lain.
- Alamat sementara yang anonim — tidak ada cara untuk memverifikasi siapa yang berada di baliknya.
- Kode yang segera kedaluwarsa — urgensi buatan yang membuat Anda stres dan patuh.
- “Hapus email” — satu-satunya tindakan yang dapat menghentikannya, dan persis tindakan yang dibatalkan penipu saat Anda menutup telepon.
Gambar 2 menampilkan bagaimana peringatan keamanan Google yang asli dapat terlihat mengkhawatirkan pada pandangan pertama.
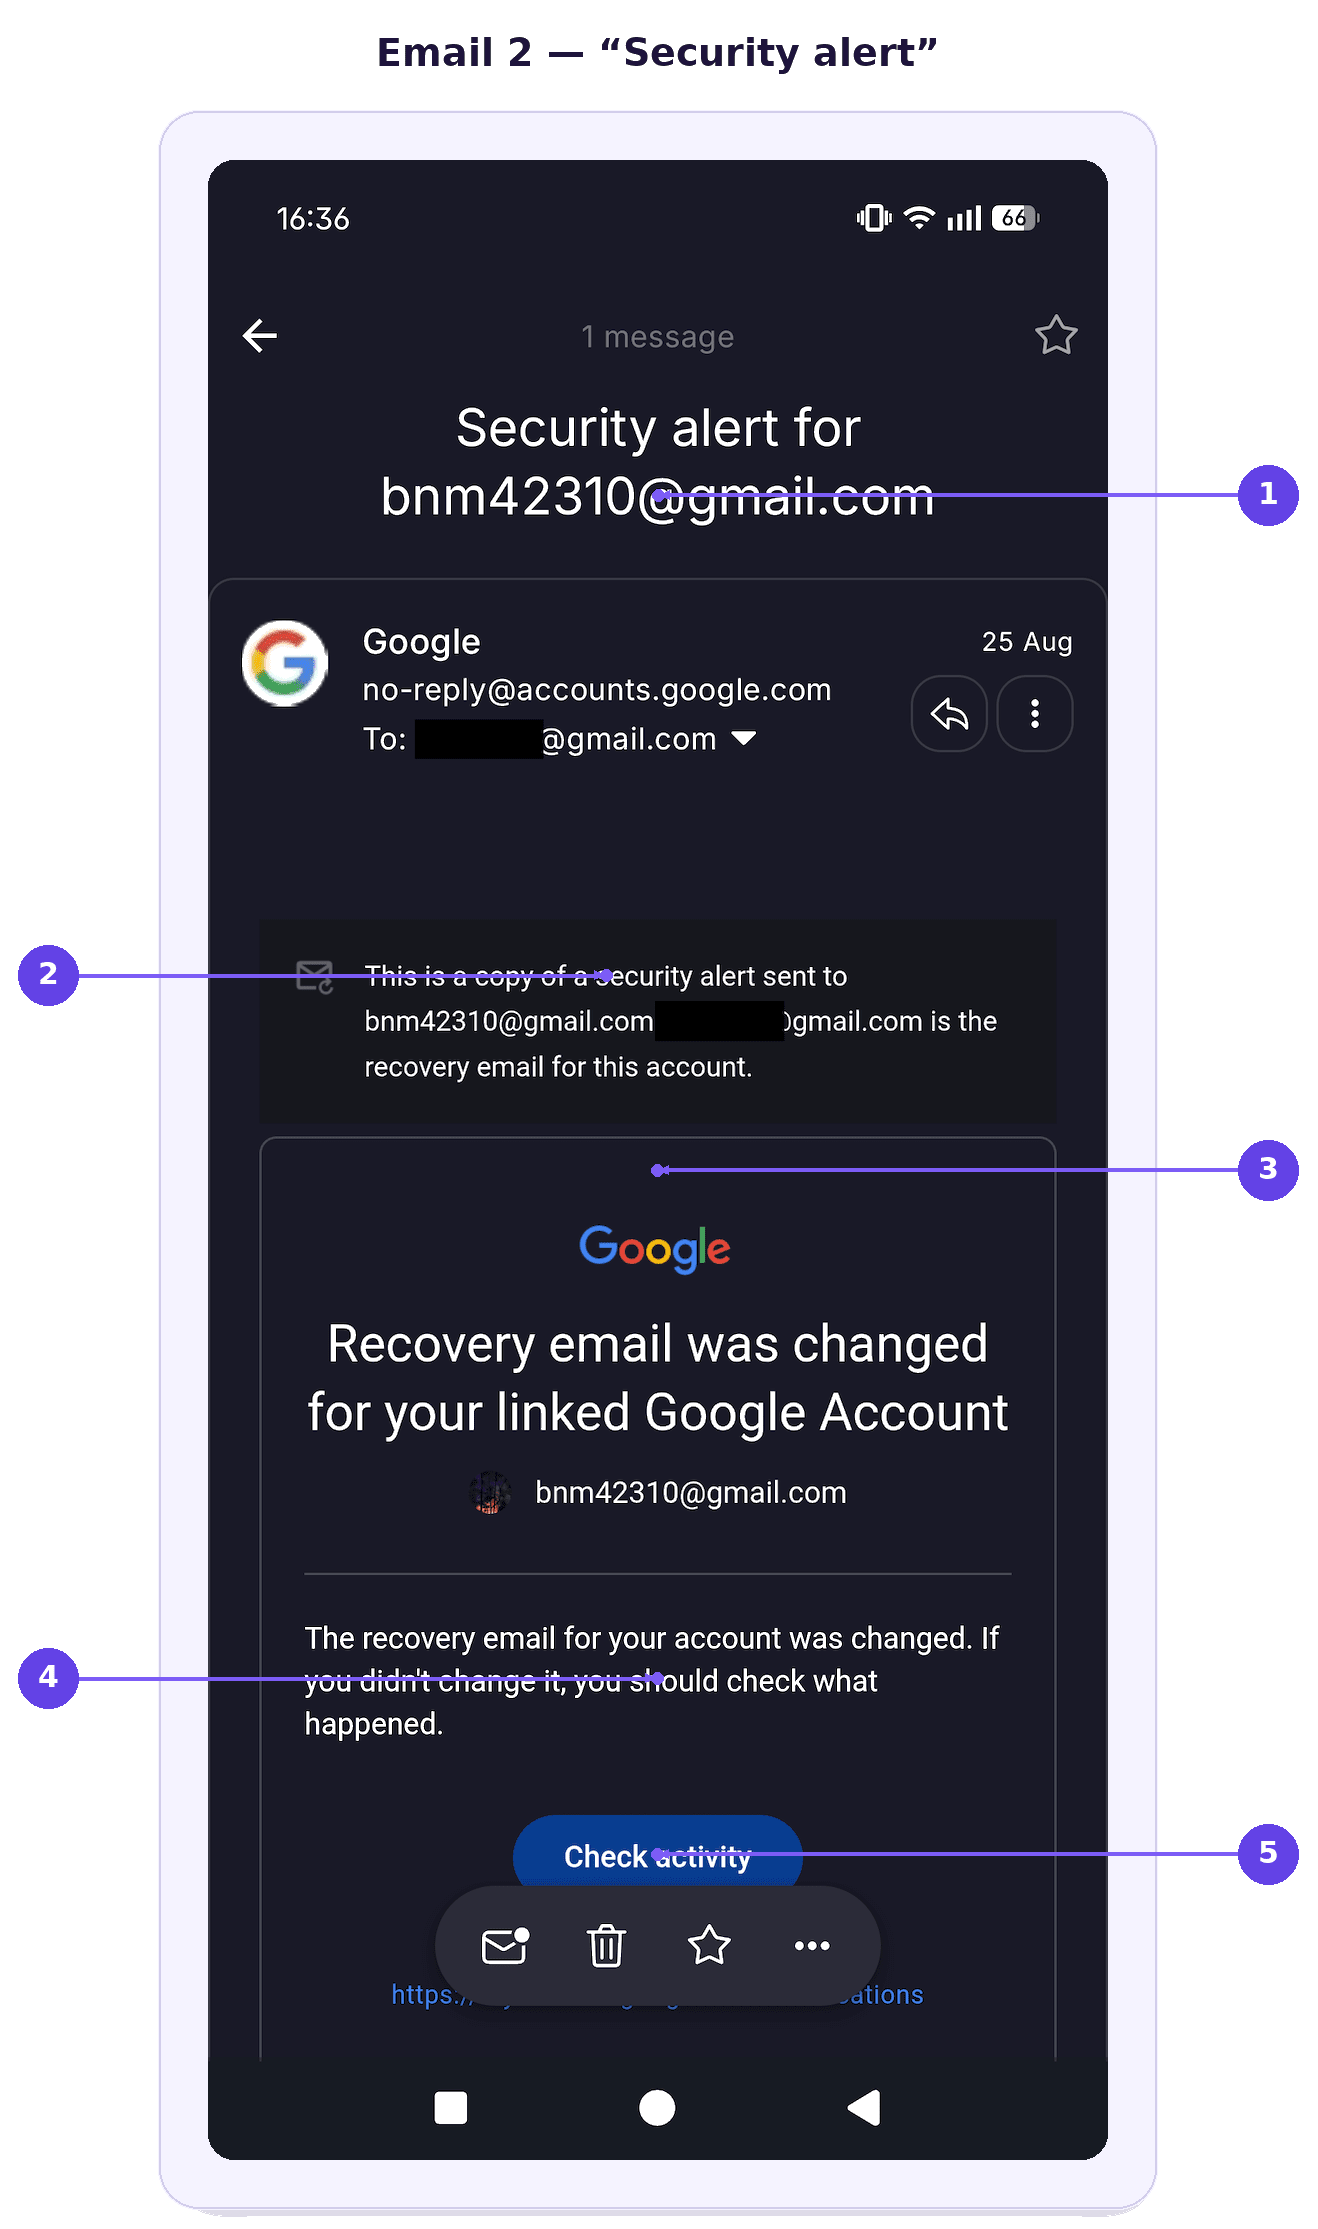
- Subjeknya merujuk ke kotak masuk penipu, bukan milik Anda — tanda pertama bahwa peringatan ini tidak menyangkut Anda.
- “Salinan peringatan keamanan yang dikirim ke” alamat sementara — tanda terbesar sekaligus yang paling mudah terlewat saat dibaca sekilas.
- Judul yang menakutkan — dirancang untuk menakut-nakuti sebelum Anda membaca teks kecilnya.
- “Jika Anda tidak mengubahnya, periksa apa yang terjadi” — keraguan yang ditanamkan untuk membuat Anda cenderung memercayai penelepon.
- Tombol “Periksa aktivitas” — ajakan untuk bertindak cepat alih-alih membaca dengan cermat.
Mengapa penipuan Gmail ini begitu meyakinkan
Kedua email phishing tersebut berasal dari server asli Google, sehingga semua pemeriksaan anti-phishing konvensional berhasil lolos.
Setiap elemen saling memperkuat: notifikasi asli, ditambah penelepon yang tahu dengan tepat apa yang baru saja masuk ke kotak masuk Anda. Pada saat yang sama, percakapan dapat membuat Anda enggan mengklik “Hapus email”, sehingga Anda tetap fokus pada instruksi penelepon.
Sebuah kebocoran data Google dapat membuat penipuan seperti ini semakin meyakinkan jika informasi yang terekspos memberikan rincian yang dapat digunakan penyerang untuk mempersonalisasi vishing atau serangan phishing. Meskipun kata sandi tidak bocor, nama, rincian kontak, atau informasi terkait akun dapat membantu penipu terdengar lebih kredibel dan membangun kepercayaan.
Cara melindungi diri Anda dari upaya pengambilalihan akun
Anda dapat melindungi diri dengan memperlambat interaksi dan memverifikasi apa yang sedang terjadi langsung melalui Google:
Tutup telepon dan verifikasi secara mandiri. Jika ada yang menelepon dengan mengaku dari Google, akhiri panggilan dan periksa akun Anda secara langsung, bukan mengikuti instruksi mereka.
Baca email keamanan Google dengan cermat. Perhatikan akun mana yang sebenarnya dirujuk oleh peringatan, terutama baris yang menyatakan bahwa pesan tersebut adalah salinan peringatan yang dikirim ke alamat lain.
Jangan bagikan kode verifikasi. Google tidak akan pernah meminta Anda membacakan kode authenticator, kode pemulihan, atau kredensial masuk lainnya melalui telepon.
Gunakan “Hapus email” jika Anda tidak mengenali akun tersebut. Jika Google menyatakan ada orang yang ingin menggunakan alamat Anda sebagai email pemulihan mereka, hapus alamat itu dari akun tersebut.
Jangan biarkan penelepon mengburu-buru Anda. Penipu mengandalkan urgensi agar Anda terus bereaksi alih-alih memeriksa isi notifikasi sebenarnya.
Periksa keamanan Akun Google Anda secara langsung. Buka pengaturan akun Anda sendiri dan periksa aktivitas terbaru, perangkat yang masuk, rincian pemulihan, serta peringatan keamanan.
Laporkan panggilan dan pesan yang mencurigakan. Melaporkan upaya tersebut dapat membantu Google dan penyedia telepon Anda mengidentifikasi penyalahgunaan yang berulang.
Tinjau pengaturan privasi Google Anda. Meskipun pengaturan privasi tidak dapat menghentikan penipuan khusus ini, memeriksa secara rutin data apa yang Anda bagikan serta aplikasi dan layanan mana yang memiliki akses ke akun Google Anda dapat mengurangi risiko paparan.
Kotak masuk yang lebih aman dimulai dari keamanan email yang lebih baik
Penipuan seperti ini menjadi pengingat bahwa bahkan email keamanan yang sah pun dapat disalahgunakan sebagai alat rekayasa sosial. Dengan tetap skeptis terhadap panggilan yang tidak diharapkan, memeriksa aktivitas akun secara mandiri, dan membaca peringatan dengan cermat, Anda dapat menghindari jebakan tersebut.
Sedang mencari alternatif Gmail yang lebih baik? Proton Mail menyediakan layanan email aman yang dirancang untuk melindungi data dan komunikasi Anda dengan enkripsi end-to-end dan enkripsi “zero-access”.
Jika ada yang mencoba penipuan serupa dengan mengaku sebagai Proton, ada satu aturan sederhana yang perlu diingat: Proton tidak akan pernah menelepon Anda mengenai isu keamanan akun. Anda dapat melindungi akun dari pembajakan dengan mengaktifkan autentikasi dua faktor. Pada paket berbayar, Proton Sentinel menggabungkan deteksi otomatis dengan analisis keamanan oleh manusia.
Proton Mail juga dilengkapi perlindungan terhadap upaya phishing yang lebih konvensional, seperti penipuan email penyimpanan cloud. PhishGuard memblokir dan menandai email yang diduga phishing, sedangkan konfirmasi tautan meminta Anda memverifikasi tautan terlebih dahulu sebelum membuka tautan eksternal dari sebuah email.
Tidak ada layanan email yang dapat memberikan perlindungan sempurna terhadap pembajakan akun. Namun, meskipun seseorang berhasil membobol akun Proton Anda melalui pemulihan email atau SMS, mereka tidak otomatis memperoleh akses ke email dan kontak Anda berkat proteksi pemulihan data yang terpisah.