8月のある朝、チームのメンバーがカリフォルニアの番号からかかってきた電話に出ました。
電話の相手は物腰が洗練され、完璧なアメリカ英語を話し、Google の社員だと名乗りました。相手によると、従業員の Gmail アカウントの回復用メールアドレスを変更しようとする試みがあったところで、その件に関するメールが今まさに受信トレイに届いているとのことでした。
しかし、さらに詳しく調べると、チームのメンバーはすぐに、事態は見た目とは異なることに気づきました。
これは フィッシング 詐欺であり、より洗練された手口の ソーシャルエンジニアリング でした。入念に台本づくりされた会話を用いて、電話の相手が本当に Google であると信じ込ませるのにちょうど十分な信頼を築き上げ、最終的には何らかの形でアクセスを引き渡させるのです。
同僚はその瞬間に至る前に電話を切ったため、具体的に何を求められたかは分かりません。しかし、この詐欺の仕組みから、電話がどこへ向かっていたかは正確に読み取れます。
- この Google アカウント回復用メール詐欺の仕組み
- 詐欺の兆候を注釈付きで解説
- この Gmail 詐欺がこれほど信じ込ませてしまう理由
- アカウント乗っ取りの試みから身を守る方法
- 安全な受信トレイは、優れたメールセキュリティから始まる
この Google アカウント回復用メール詐欺の仕組み
セットアップ
電話がかかってくる前に、詐欺師はランダムな英数字から成る新しい匿名の Gmail アドレスを作成します。Google の正規の「回復用メールアドレスを追加」フローを使い、被害者のアドレスを、詐欺師自身の使い捨てアカウントの回復用メールアドレスとして追加しようとします。
最初の本物のメール
Google のシステムでは被害者の確認が必要なため、回復用メールアドレスを確認するよう求める本物のメッセージが届きます。差出人、ブランド、コードはすべて本物です。(下の図1 を参照)
電話
詐欺師は電話をかけ、Google のセキュリティチームのメンバーになりすまし、ブロックされたという不審なアカウントへのアクセス試行について説明します。さらには、被害者の 認証アプリ のコードを傍受したとまで主張します。「ブロックした」という言葉で、電話の相手を英雄のように見せかけるのです。実際には、攻撃こそがこの電話そのものです。
2番目の本物のメール
電話がつながったまま、被害者のもとには、リンクされた Google アカウント で回復用メールアドレスが変更されたことを知らせる本物の「セキュリティ警告」が届きます。ざっと見ると侵害されたかのように見えますが、注意深く読むと、細かい文字の部分に、詐欺師のアドレスに送信された警告のコピーであることが示されています。(下の図2を参照)
証拠の消失
最初のメールには、正規の脱出手段が用意されています。見知らぬ人のアカウントから自分のアドレスを削除することです。しかし、同僚が電話を切った瞬間、詐欺師は回復リクエストを取り下げて痕跡を消去し、おそらく次のターゲットへと移ったのでしょう。
詐欺の兆候を注釈付きで解説
図1は、詐欺師のアカウントの回復用メールアドレスとして自分のアドレスを確認するために必要なセキュリティコードが含まれた、Google からの最初のメールを示しています。
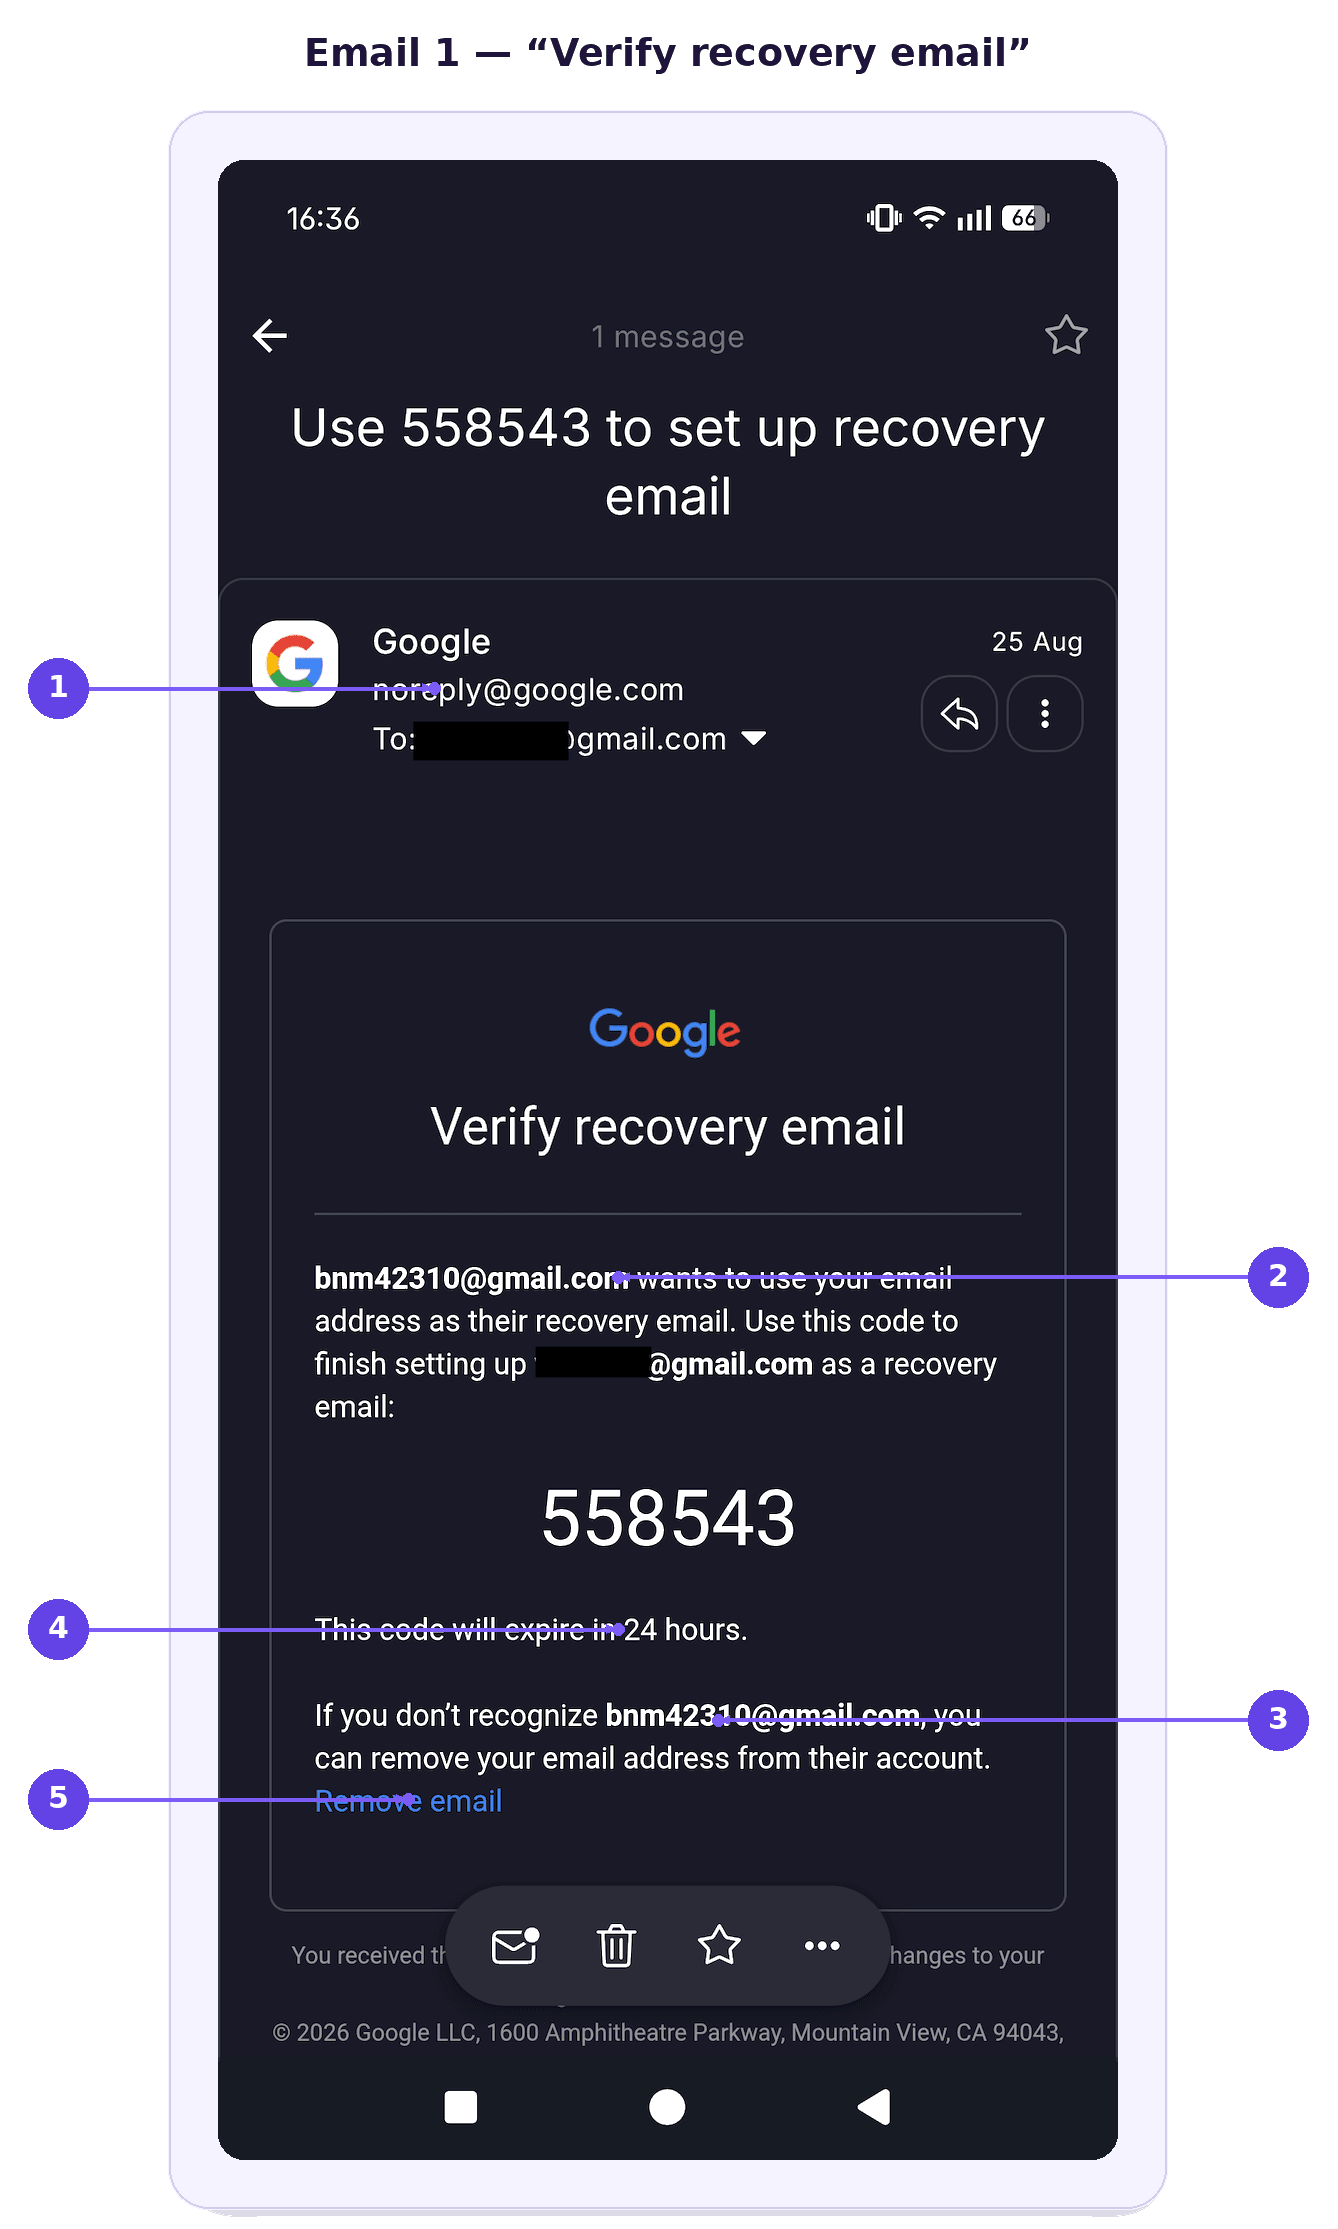
- 本物の Google の差出人 — 本物であるがゆえに、まさに危険なのです。
- 「あなたのメールアドレスを回復用メールアドレスとして使用しようとしています」 — これは他人のアカウントの話であるため、論理が逆転しています。
- 匿名の使い捨てアドレス — 誰が背後にいるのか確認する手段がありません。
- 有効期限が迫るコード — 作為的な切迫感により、焦って指示に従わされてしまいます。
- 「メールを削除」 — これを止められる唯一のアクションであり、電話を切ったときに詐欺師がキャンセルするのはまさにこれです。
図2は、本物の Google のセキュリティ警告が一見するとどれほど不安に見えるかを示しています。
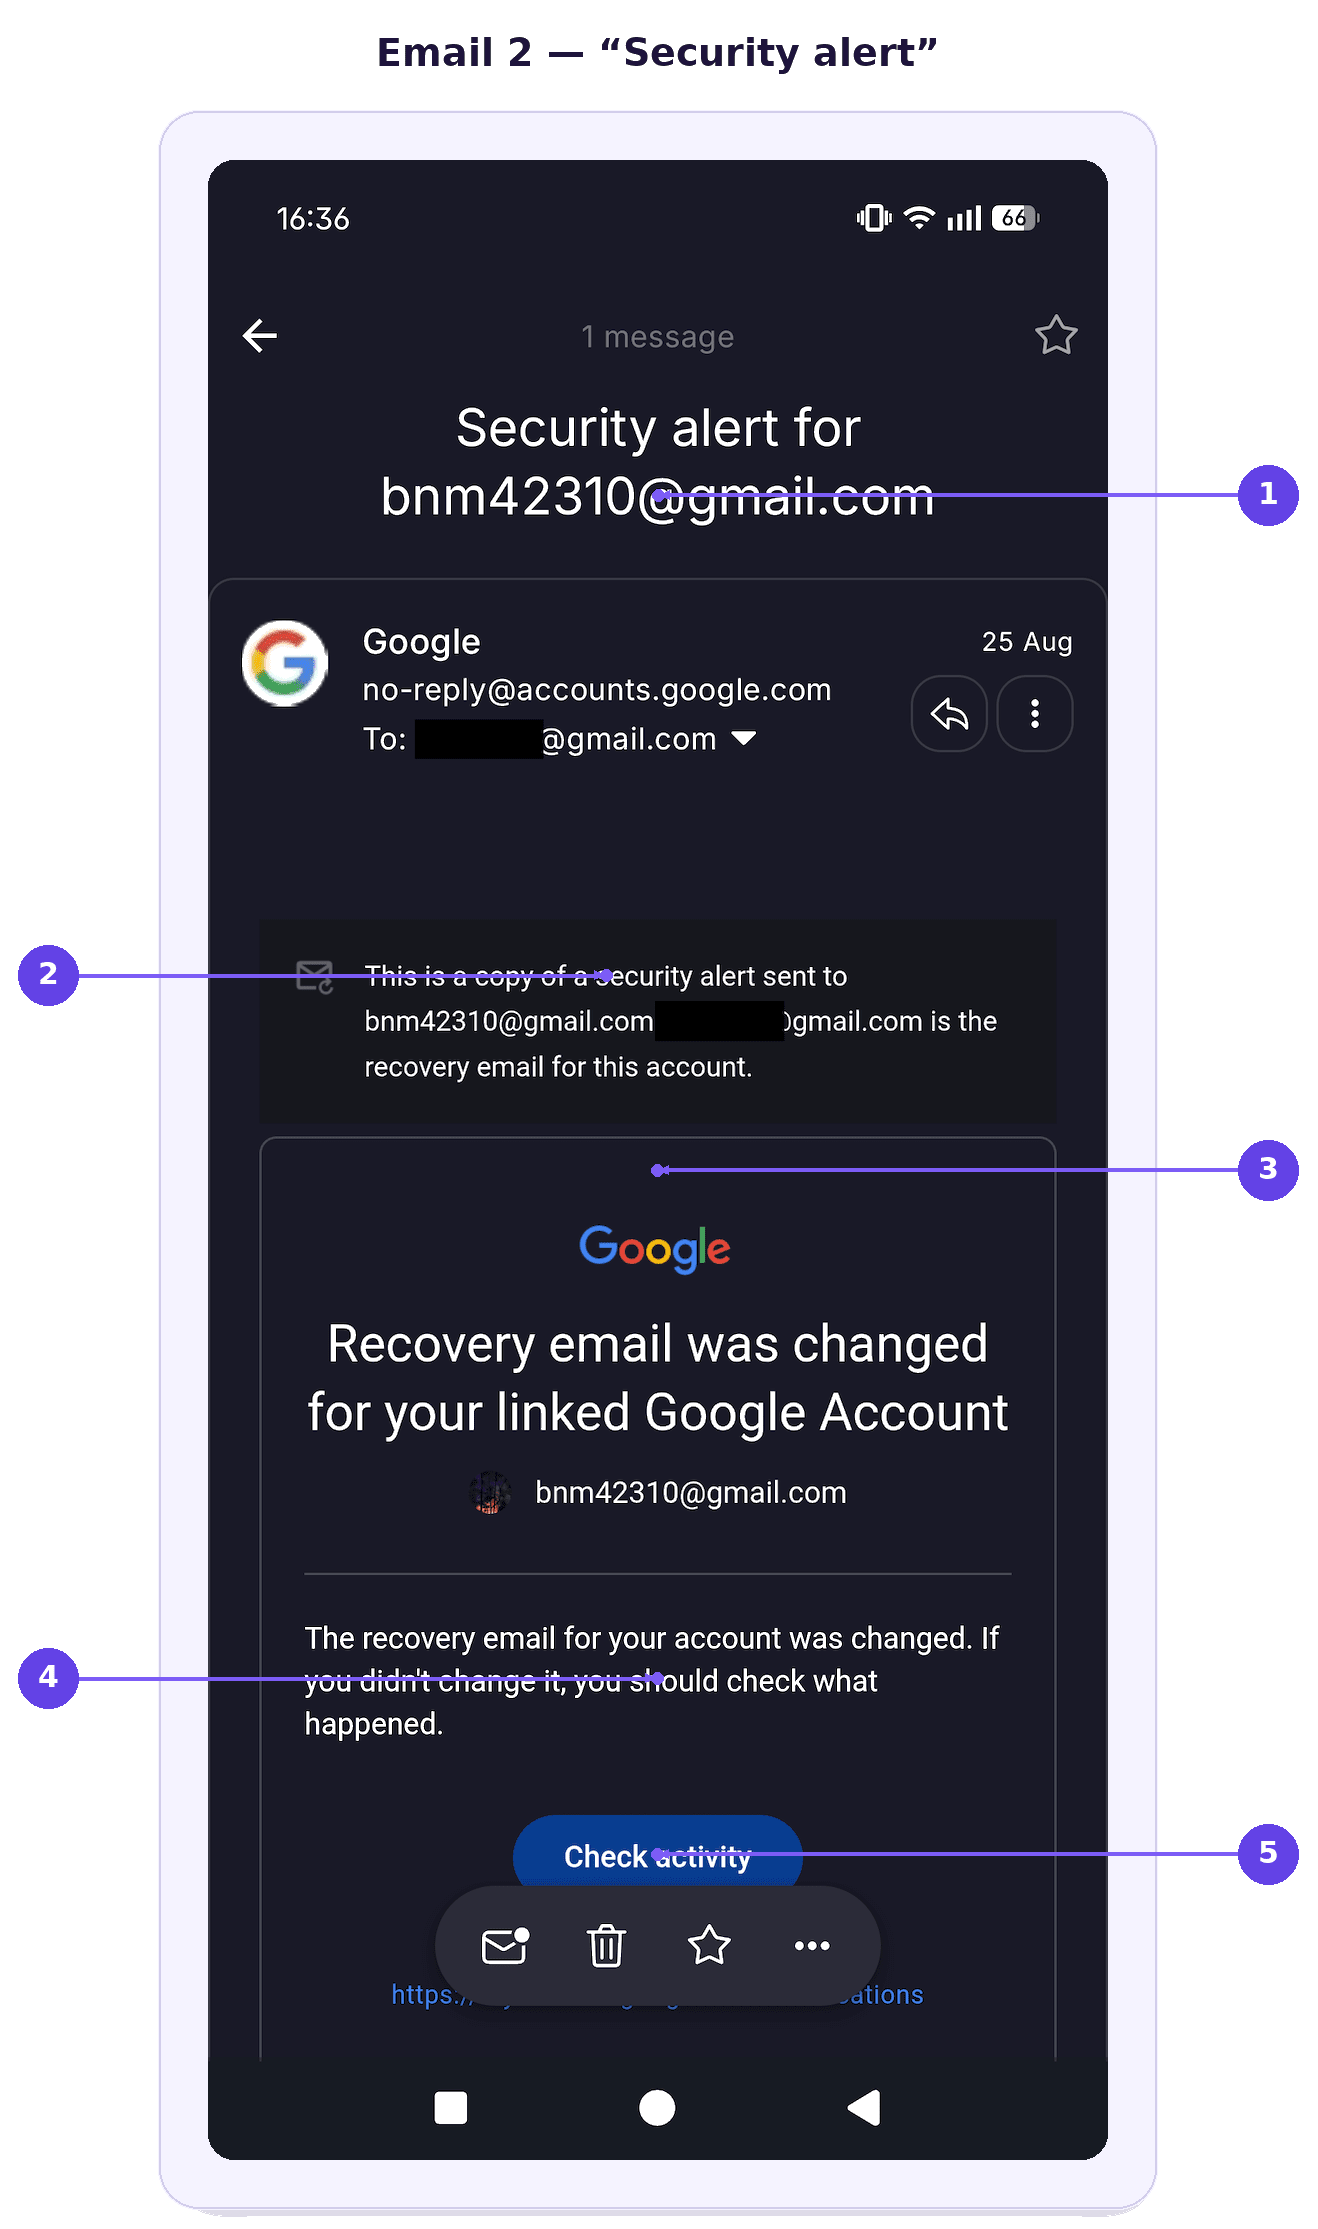
- 件名は詐欺師の受信トレイ宛てで、あなたのものではない — この警告があなたに関するものではない最初のサインです。
- 使い捨てアドレス宛ての「セキュリティ警告のコピーを送信しました」 — 最大の手がかりであり、ざっと読んでいると最も見逃しやすい点です。
- 不安を煽る見出し — 細かい文字を読む前に怖がらせるように設計されています。
- 「変更していない場合は、何が起こったかを確認してください」 — 植え付けられた疑念が、電話の相手を信頼させる下地になります。
- 「アクティビティを確認」ボタン — 注意深く読む代わりに急いで行動するよう促すものです。
この Gmail 詐欺がこれほど信じ込ませてしまう理由
どちらの フィッシングメール も Google の本物のサーバーから送信されるため、従来型のあらゆるフィッシング対策チェックを通過してしまいます。
それぞれの要素が互いを裏付けます。本物の通知に加えて、たった今受信トレイに届いた内容を正確に知っている電話の相手。その一方で、会話の流れによって「メールを削除」をクリックしようという気をそがれ、電話の相手の指示に集中させられてしまいます。
Google のデータ漏洩 では、流出した情報から攻撃者が ビッシング や フィッシング攻撃 を個別に仕立てるために使える詳細情報を得られる場合があり、それによってこうした詐欺はいっそう信憑性の高いものになります。パスワードが漏洩していなくても、氏名、連絡先の詳細、アカウントに関する情報だけで、詐欺師の話に信憑性を持たせ、信頼を築く助けになり得ます。
アカウント乗っ取りの試みから身を守る方法
やり取りのペースを落とし、何が起きているのかを Google に直接確認することで、身を守ることができます。
電話を切り、自分で確認する。Google の社員だと名乗る人物から電話がかかってきた場合は、指示に従うのではなく、電話を切ってアカウントを直接確認してください。
Google のセキュリティメールを注意深く読む。警告が実際にどのアカウントに関するものか、特に、メッセージが別のアドレスに送信された警告のコピーであることを示す行がないかに注目してください。
検証コードを共有しない。Google が、認証コード、回復用コード、その他のサインイン用認証情報を電話で読み上げるよう求めることはありません。
見覚えのないアカウントの場合は「メールを削除」を使用する。Google から、誰かがあなたのアドレスを回復用メールアドレスとして使用しようとしていると通知された場合は、そのアカウントから削除してください。
電話の相手に急かさせない。詐欺師は、通知の内容を確認させる代わりに反射的に反応させ続けるために、焦りを利用します。
Google アカウントのセキュリティを直接確認する。自分でアカウント設定を開き、最近のアクティビティ、サインインしたデバイス、回復用の詳細、セキュリティ警告を確認してください。
不審な電話やメッセージを報告する。こうした試みを報告することで、Google や携帯電話会社が繰り返される悪用を特定する助けになります。
ご自身の Googleのプライバシー設定を確認しましょう。 プライバシー設定ではこの手の詐欺を防ぐことはできませんが、どのようなデータを共有しているか、どのアプリやサービスがGoogleアカウントにアクセスしているかを定期的に確認することで、リスクにさらされる度合いを減らせます。
より安全な受信トレイは、より強固なメールセキュリティから始まります
このような詐欺は、正規のセキュリティメールでさえソーシャルエンジニアリングの手段に転用されうることを示しています。身に覚えのない電話には疑いを持ち、アカウントのアクティビティは自分で確認し、警告は注意深く読むことで、被害に遭うのを防ぎやすくなります。
Gmailのより良い代替手段をお探しですか?Proton Mailは、エンドツーエンド暗号化とゼロアクセス暗号化によってデータと通信を保護することを軸とした、安全なメールサービスを提供します。
Protonを装った同様の詐欺が試みられた場合に覚えておくべきシンプルなルールがあります :アカウントのセキュリティ問題について、Protonが電話をかけることは決してありません。アカウントを乗っ取りから守るには、2要素認証を有効にしてください。有料プランでは、Proton Sentinelが自動検出とセキュリティ専門家による分析を組み合わせます。
Proton Mailには、クラウドストレージメール詐欺のような、より従来型のフィッシング攻撃に対する保護機能も備わっています。PhishGuardはフィッシングの疑いがあるメールをブロックして警告を表示し、リンク確認機能により、メール内の外部リンクを開く前に確認を求められます。
アカウント乗っ取りに対する完全な保護を提供できるメールサービスはありません。しかし、仮に誰かがメールやSMS回復を利用してProtonアカウントへの侵入に成功したとしても、別のデータ回復保護機能のおかげで、メールや連絡先に自動的にアクセスされることはありません。