En morgon i augusti svarade en medlem i vårt team på ett samtal från ett nummer i Kalifornien.
Samtalaren var ytterst professionell och talade med en felfri amerikansk accent, och påstod sig ringa från Google. Det hade gjorts ett försök, sa samtalaren, att ändra återställningsadressen på medarbetarens Gmail-konto, och ett e-postmeddelande om detta låg just i den stunden i hans inkorg.
Vid närmare granskning upptäckte dock vår kollega snart att allting inte var som det verkade.
Det här var ett nätfiskebedrägeri och en mer avancerad form av social engineering. Det använde ett noga utarbetat skript för konversationen, utformat för att bygga upp tillräckligt med förtroende för att du ska tro att samtalaren verkligen är Google, och till slut övertala dig att lämna över någon form av åtkomst.
Vår kollega lade på innan det gick så långt, så det exakta kravet hördes aldrig. Men bedrägeriets struktur visar exakt vart det var på väg.
- Så fungerar det här Google-bedrägeriet med e-post för återställning av konto
- De avslöjande detaljerna, förklarade
- Varför det här Gmail-bedrägeriet är så övertygande
- Så skyddar du dig mot försök till kontoövertagande
- En säkrare inkorg börjar med bättre e-postsäkerhet
Så fungerar det här Google-bedrägeriet med e-post för återställning av konto
Upplegget
Innan telefonen ringer skapar bedragaren en ny, anonym Gmail-adress som består av slumpmässiga bokstäver och siffror. Via Googles legitima flöde för att ”lägga till e-post för återställning” försöker bedragaren sedan lägga till offrets adress som e-post för återställning i sitt eget engångskonto.
Det första riktiga e-postmeddelandet
Googles system behöver offrets bekräftelse, så ett äkta meddelande kommer fram med en uppmaning att verifiera e-posten för återställning. Avsändaren, varumärket och koden är äkta. (Figur 1 nedan)
Samtalet
Bedragaren ringer, utger sig för att tillhöra Googles säkerhetsteam och beskriver ett misstänkt försök till kontoåtkomst som enligt uppgift ska ha stoppats, och påstår till och med att ha fångat upp offrets Authenticator-kod. Ordet ”stoppad” målar upp samtalaren som hjälten. I verkligheten är attacken själva telefonsamtalet.
Det andra riktiga e-postmeddelandet
Medan samtalet pågår får offret en äkta ”säkerhetsvarning” som meddelar att en e-post för återställning har ändrats på ett länkat Google-konto. Vid en snabb genomläsning ser det ut som att kontot har kompromitterats. Läses det finstilta noggrant framgår det att det rör sig om en kopia av en varning som skickats till bedragarens adress. (Figur 2 nedan)
Försvinningsnumret
Det första e-postmeddelandet erbjuder en legitim utväg: att ta bort din adress från främlingens konto. Men i samma stund som vår kollega lade på drogs begäran om återställning tillbaka av bedragaren, spåren raderades och nästa mål var sannolikt redan nästa.
De avslöjande detaljerna, förklarade
Figur 1 visar det första e-postmeddelandet från Google, som innehåller en säkerhetskod som behövs för att bekräfta din adress som e-post för återställning för bedragarens konto.
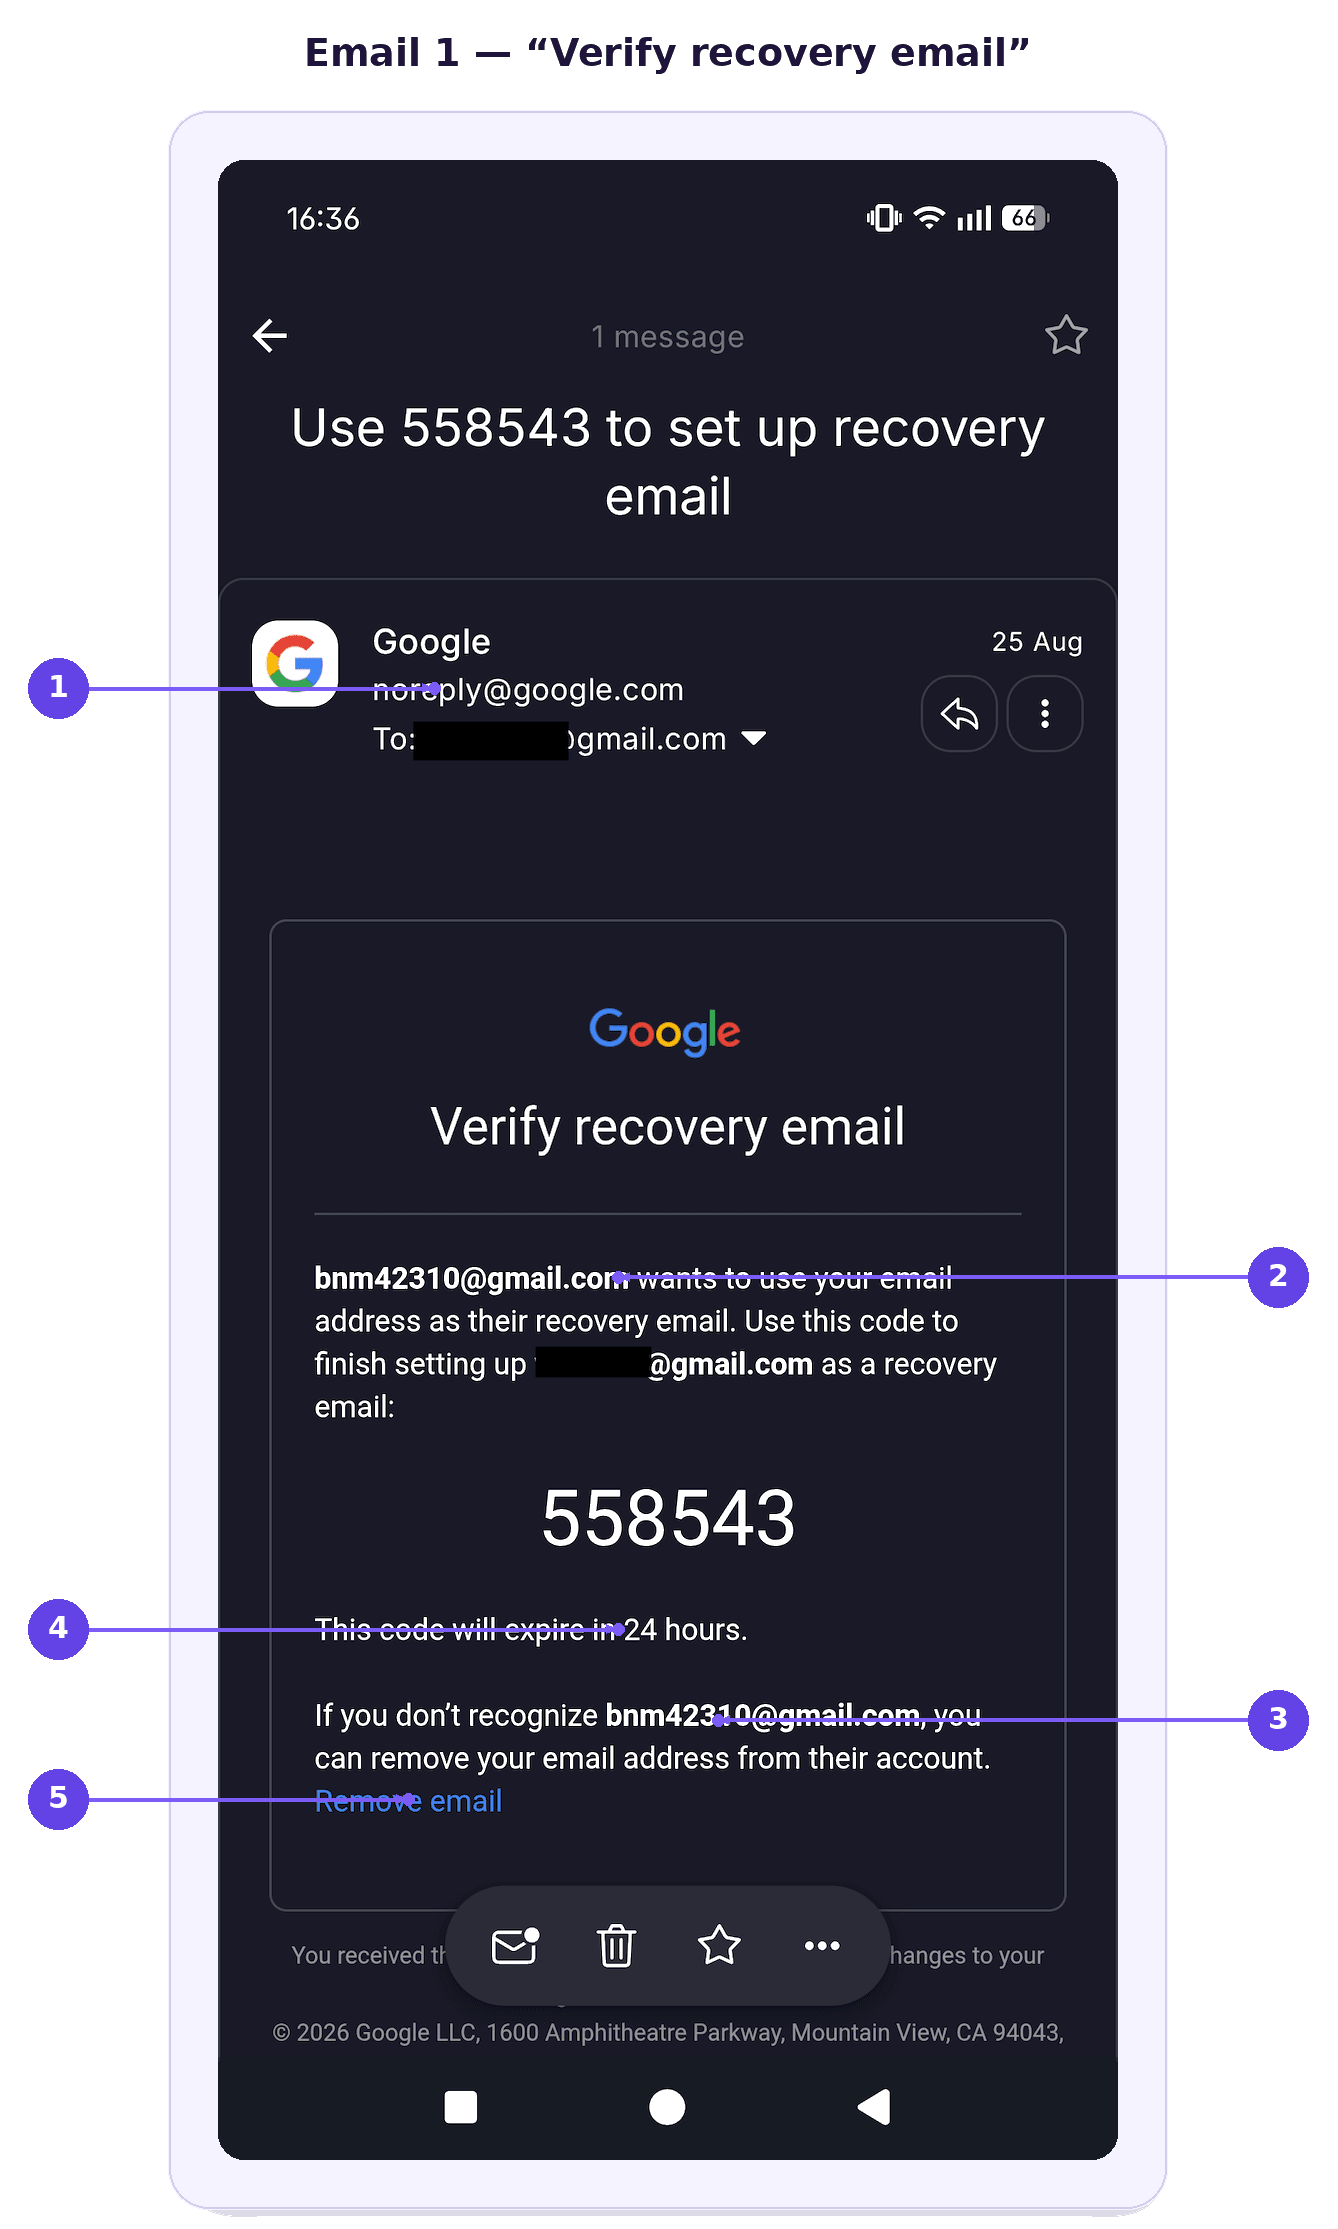
- Den äkta Google-avsändaren — äkta, vilket är precis vad som gör den farlig.
- ”Vill använda din e-postadress som e-post för återställning” — den omvända logiken, eftersom det handlar om någon annans konto.
- Den anonyma engångsadressen — ingen möjlighet att verifiera vem som ligger bakom.
- Koden som snart löper ut — ett påhittat tidspress som gör dig stressad och medgörlig.
- ”Ta bort e-post” — den enda åtgärd som stoppar bedrägeriet, och precis vad bedragaren avbryter när du lägger på.
Figur 2 visar hur en äkta säkerhetsvarning från Google kan te sig alarmerande vid första anblicken.
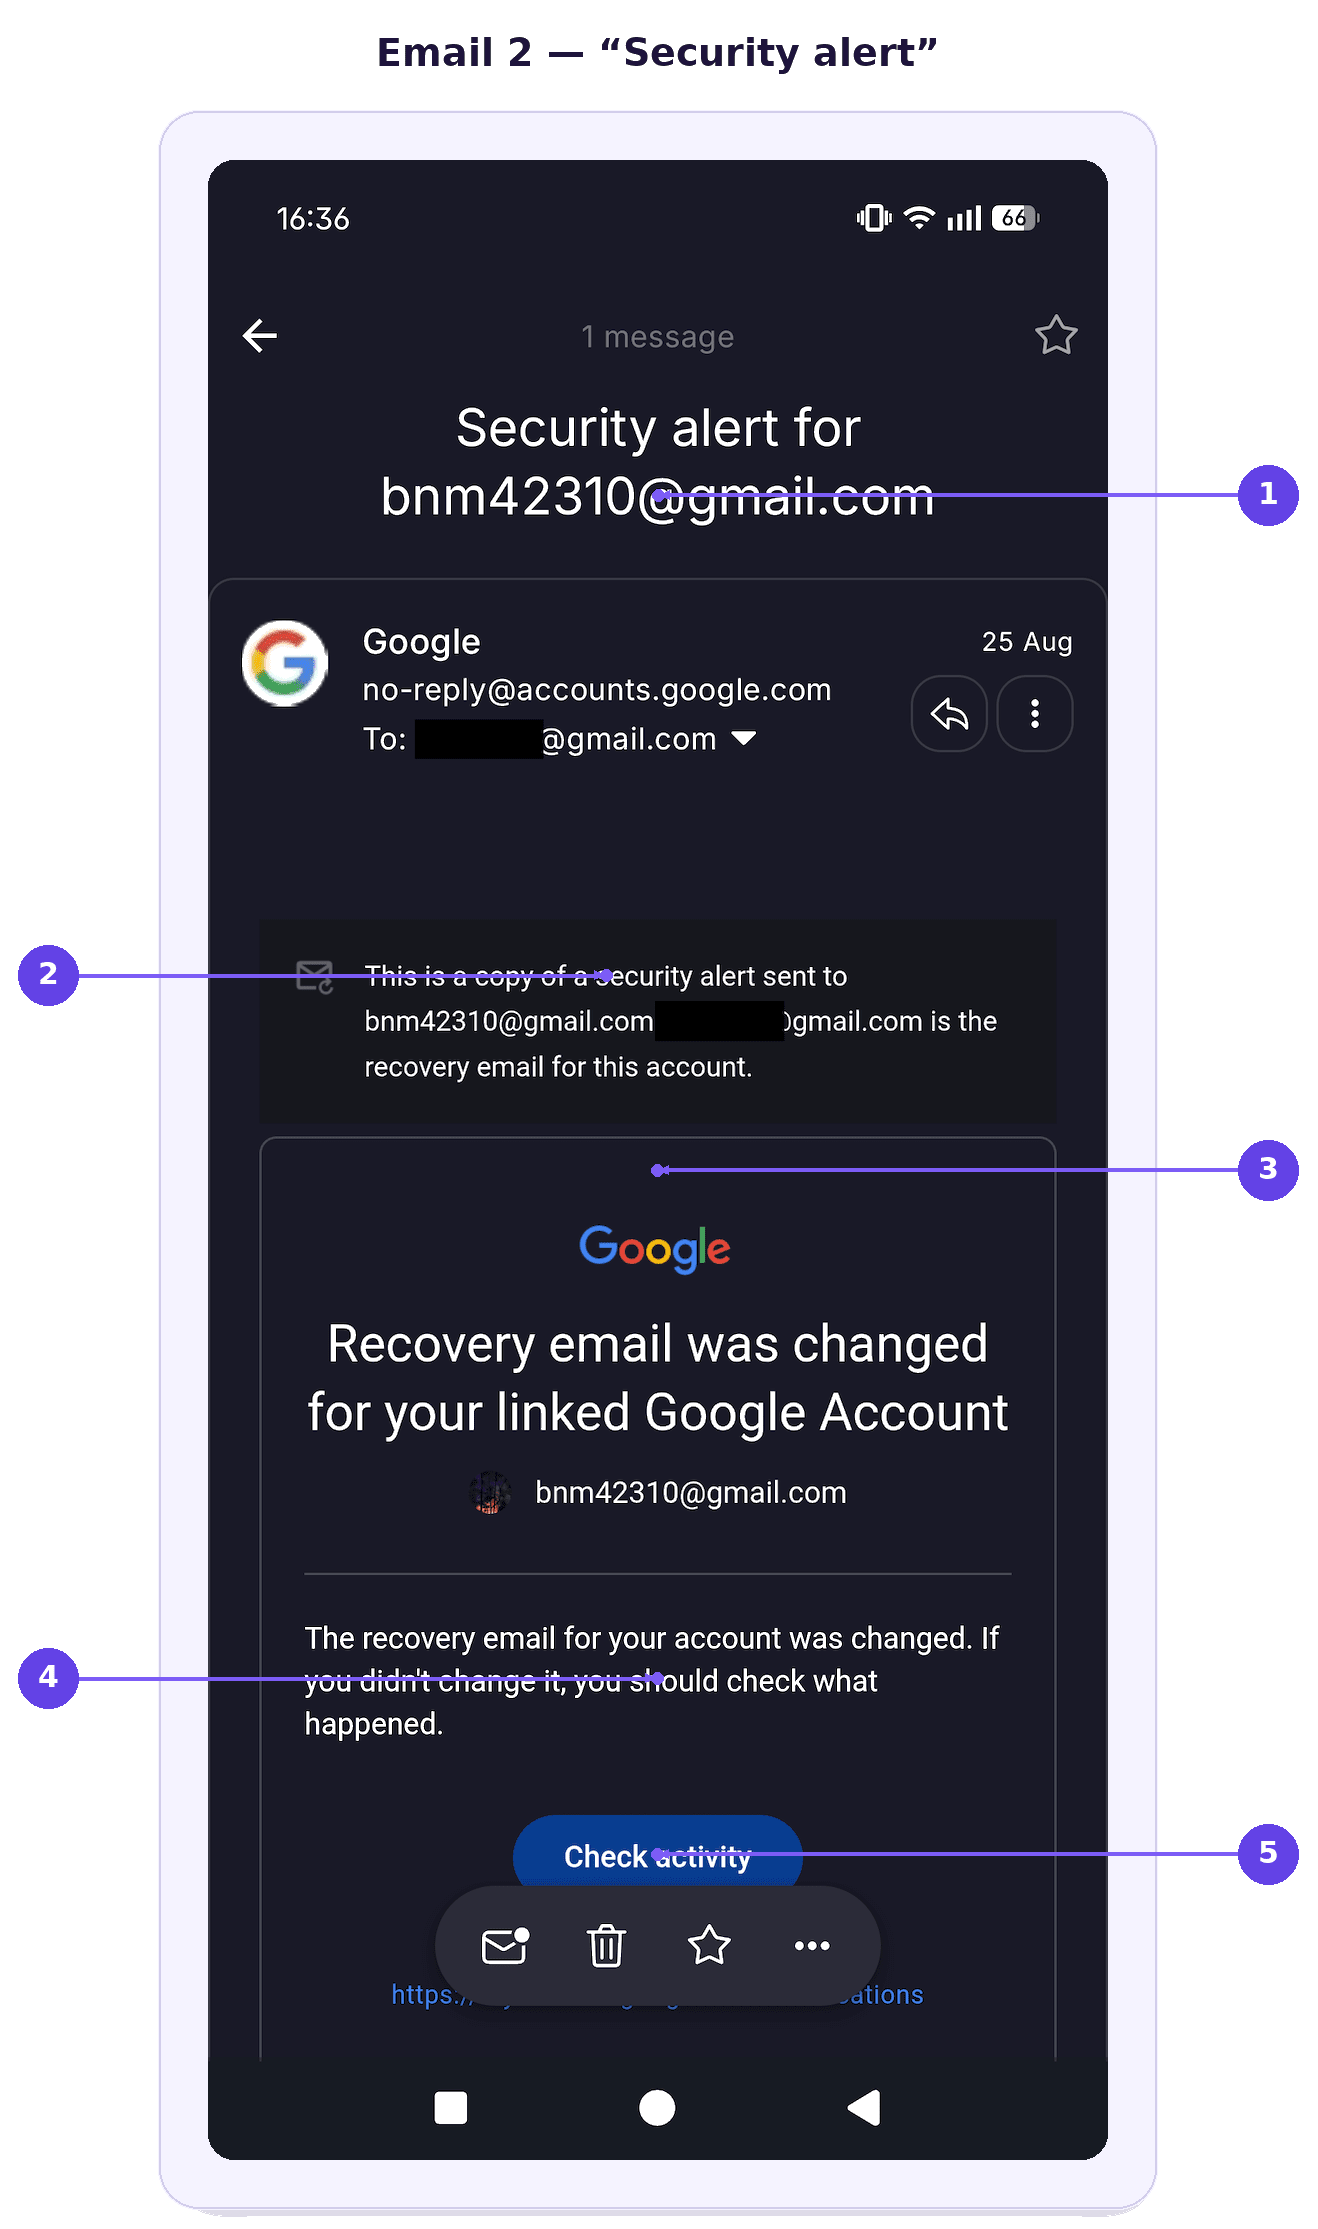
- Ämnesraden riktar sig till bedragarens inkorg, inte till din — det första tecknet på att den här varningen inte handlar om dig.
- ”En kopia av en säkerhetsvarning som skickats till” engångsadressen — det tydligaste tecknet, och det lättaste att missa vid en snabb genomläsning.
- Den alarmerande rubriken — utformad för att skrämma dig innan du läser det finstilta.
- ”Om du inte ändrade den kan du se vad som hänt” — ett planterat tvivel som förbereder dig för att lita på samtalaren.
- Knappen ”Kontrollera aktivitet” — en uppmaning att agera snabbt i stället för att läsa noggrant.
Varför det här Gmail-bedrägeriet är så övertygande
Båda nätfiske-e-postmeddelandena kommer från Googles riktiga servrar, så alla konventionella nätfiskekontroller godkänns.
Varje element bekräftar de andra: äkta aviseringar, plus en samtalare som vet exakt vad som just hamnat i din inkorg. Samtidigt kan konversationen avskräcka dig från att försöka klicka på ”Ta bort e-post”, så att du fortsätter att fokusera på samtalarens instruktioner.
Ett dataintrång hos Google kan göra bedrägerier som det här mer övertygande om att exponerad information ger angriparna detaljer de kan använda för att skräddarsy vishing– eller nätfiskeattacker. Även när lösenord inte läcks kan namn, kontaktuppgifter eller kontorelaterad information hjälpa bedragare att låta mer trovärdiga och bygga upp förtroende.
Så skyddar du dig mot försök till kontoövertagande
Du kan skydda dig genom att sakta ner interaktionen och kontrollera vad som händer direkt hos Google:
Lägg på och verifiera på egen hand. Om någon ringer och påstår sig ringa från Google lägger du på och kontrollerar ditt konto direkt i stället för att följa personens instruktioner.
Läs Googles säkerhetsmeddelanden noggrant. Lägg märke till vilket konto varningen egentligen gäller, särskilt rader som säger att meddelandet är en kopia av en varning som skickats till en annan adress.
Dela aldrig verifieringskoder. Google behöver aldrig att du läser upp en autentiseringskod, en återställningskod eller andra inloggningsuppgifter i telefon.
Använd ”Ta bort e-post” om du inte känner igen kontot. Om Google säger att någon vill använda din adress som e-post för återställning tar du bort den från det kontot.
Låt inte samtalaren stressa dig. Bedragare förlitar sig på tidspress för att få dig att reagera i stället för att kontrollera vad aviseringen egentligen säger.
Granska säkerheten för ditt Google-konto direkt. Öppna kontoinställningarna själv och kontrollera senaste aktiviteten, inloggade enheter, återställningsuppgifter och säkerhetsvarningar.
Rapportera misstänkta samtal och meddelanden. Att rapportera försöket kan hjälpa Google och din telefonoperatör att upptäcka upprepade missbruk.
Gå igenom dina integritetsinställningar för Google. Integritetsinställningarna stoppar inte just den här typen av bedrägeri, men att regelbundet kontrollera vilka data du delar och vilka appar och tjänster som har åtkomst till ditt Google-konto kan minska din exponering.
En säkrare inkorg börjar med bättre e-postsäkerhet
Bedarägerier som det här är en påminnelse om att även legitima säkerhetsmeddelanden via e-post kan användas som verktyg för social engineering. Att förhålla sig skeptiskt till oväntade samtal, kontrollera aktiviteten på kontot på egen hand och läsa aviseringar noggrant kan hjälpa dig att undvika att falla för dem.
Letar du efter ett bättre alternativ till Gmail? Proton Mail erbjuder en tjänst för säker e-post som bygger på att skydda dina data och din kommunikation med end-to-end– och zero-access-kryptering.
Om någon försöker sig på ett liknande bedrägeri och utger sig för att vara Proton finns det en enkel regel att komma ihåg: Proton ringer dig aldrig om ett kontosäkerhetsproblem. Du kan skydda ditt konto från övertagande genom att aktivera tvåfaktorsautentisering. På betalda paket kombinerar Proton Sentinel automatiserad identifiering med mänsklig säkerhetsanalys.
Proton Mail innehåller även skydd mot mer konventionella nätfiskeförsök, till exempel e-postbedrägerier med molnlagring. PhishGuard blockerar och flaggar misstänkta nätfiskemeddelanden, medan länkbekräftelse uppmanar dig att bekräfta innan du öppnar externa länkar från ett e-postmeddelande.
Ingen e-posttjänst kan ge fullständigt skydd mot kontoövertagande. Men om någon ändå lyckas ta sig in i ditt Proton-konto via återställning genom e-post eller SMS har personen inte automatiskt åtkomst till dina e-postmeddelanden och kontakter, tack vare separata skydd för dataåterställning.